如何在 OpenResty Edge 中管理 Kubernetes 上游並隨 Pod 自動伸縮
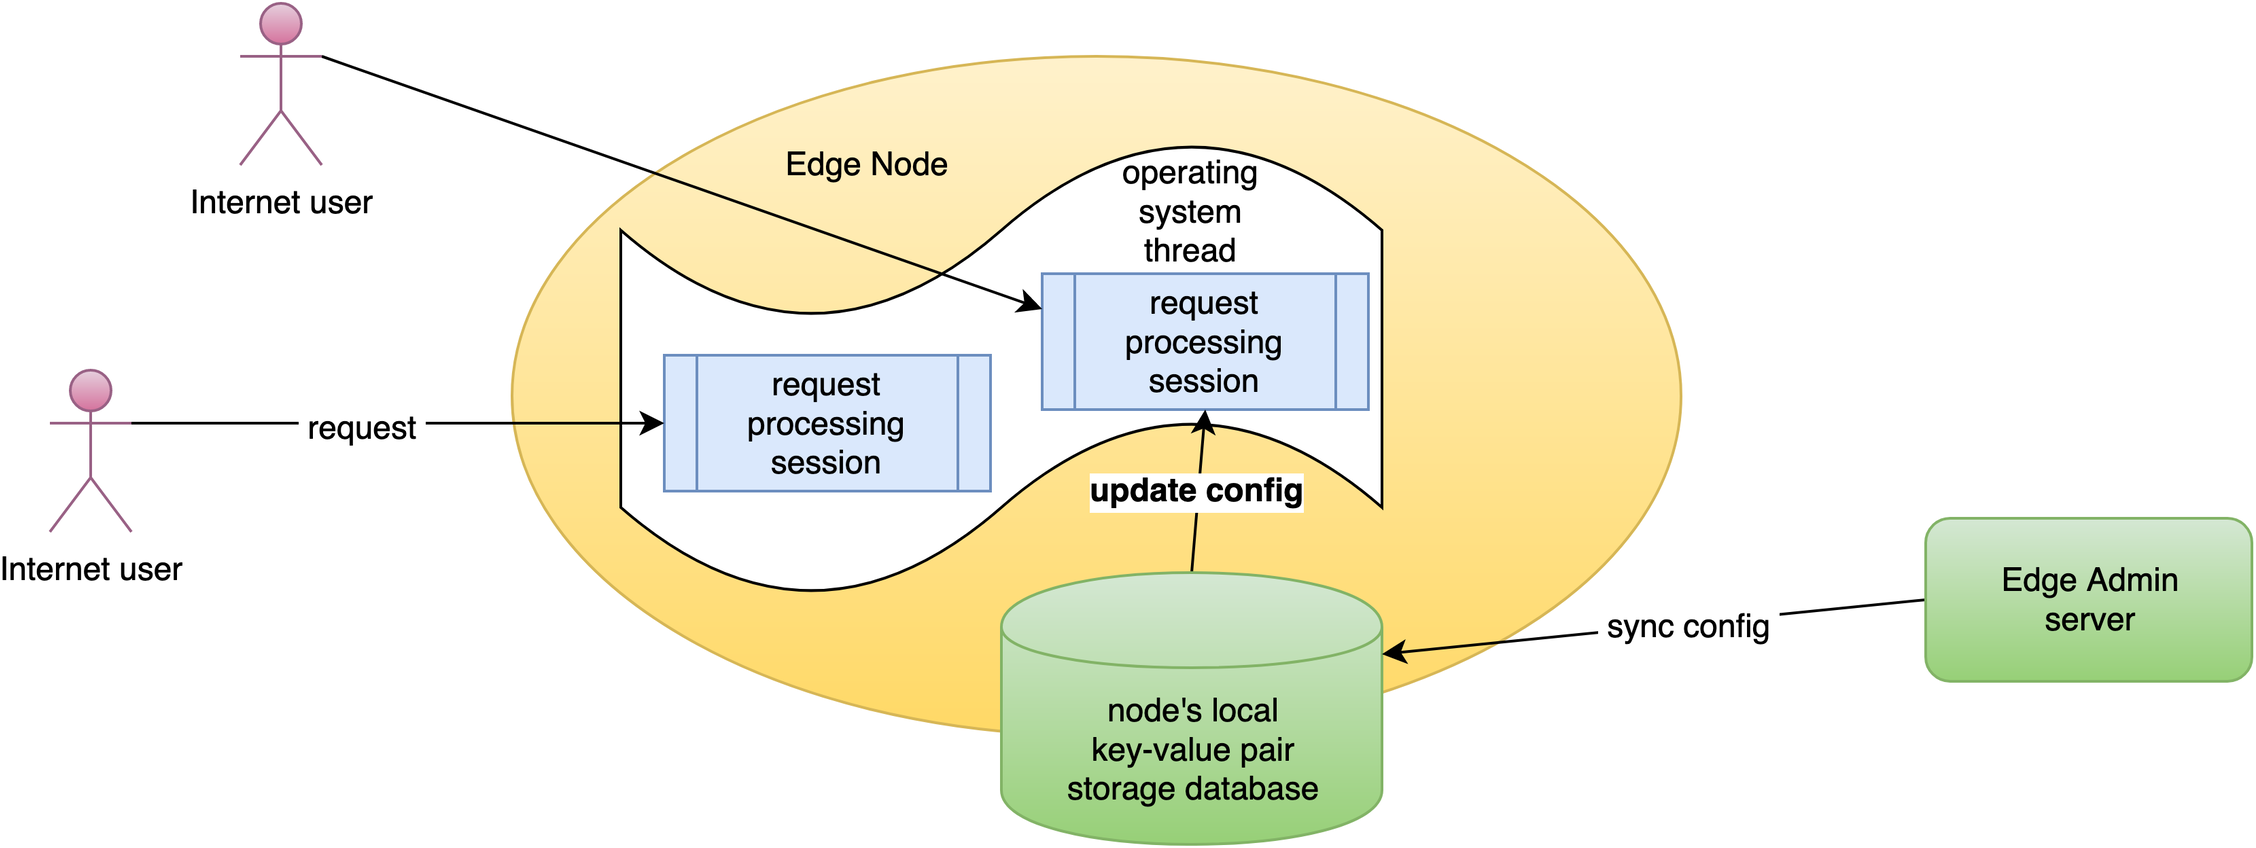
OpenResty Edge 透過把上游直接繫結到 K8s 服務,即可用作 Kubernetes 的 ingress controller。Edge 的 Admin 伺服器監聽 Kubernetes API 伺服器,隨 Pod 上線或下線自動同步上游伺服器列表——無需手工改動,也無需閘道器過載、重啟或二進位制升級。Edge 閘道器伺服器可以執行在 Kubernetes 叢集內部或外部。下面完整演示如何管理執行在 Kubernetes 容器內部的後端應用程式的流量。
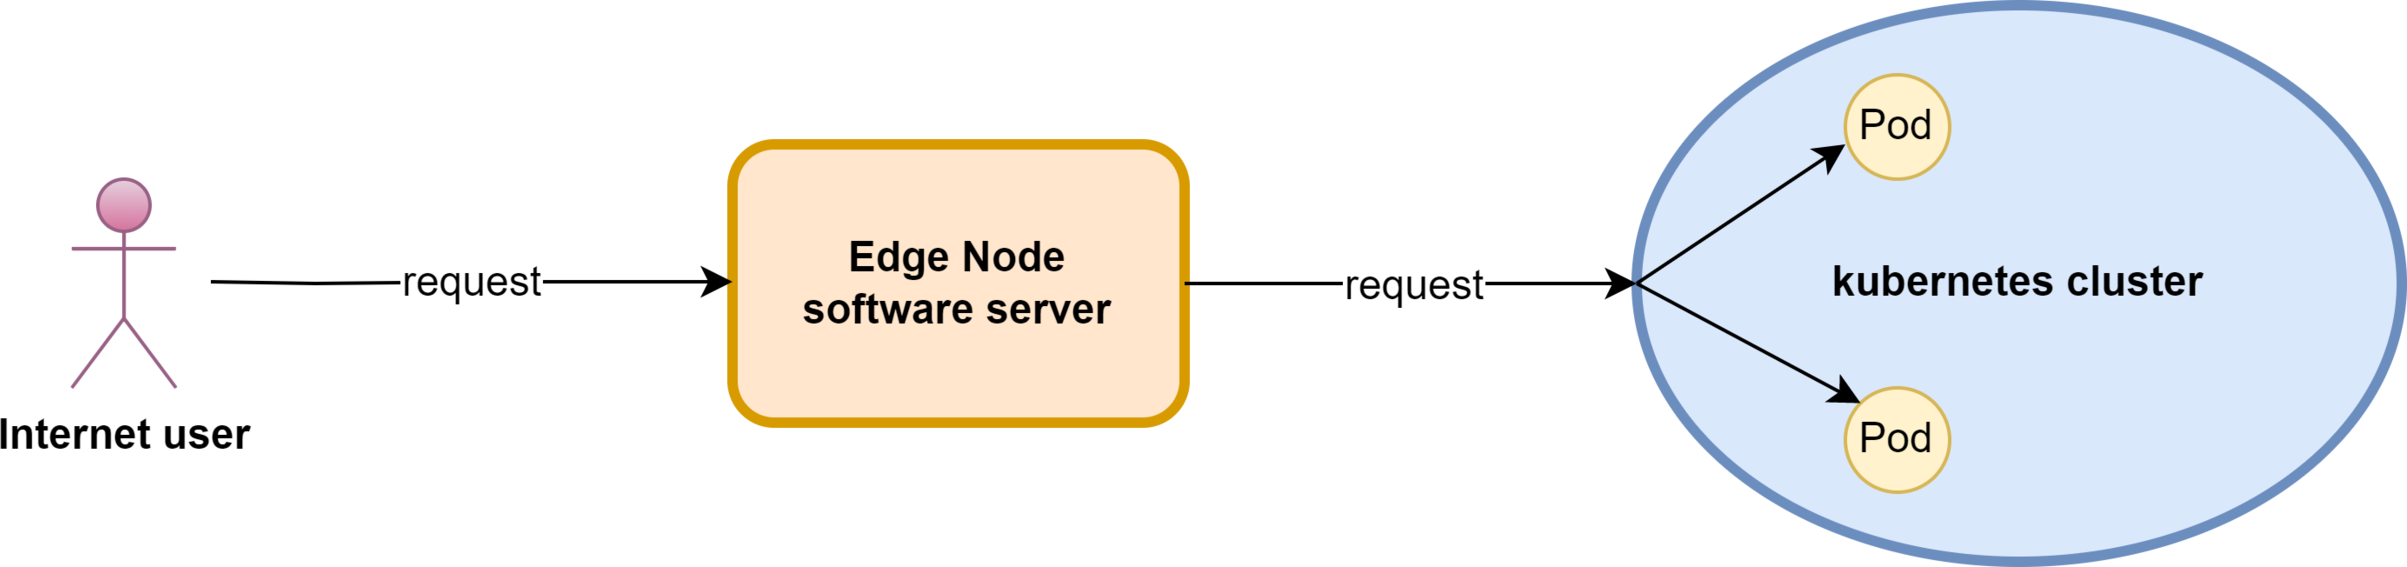
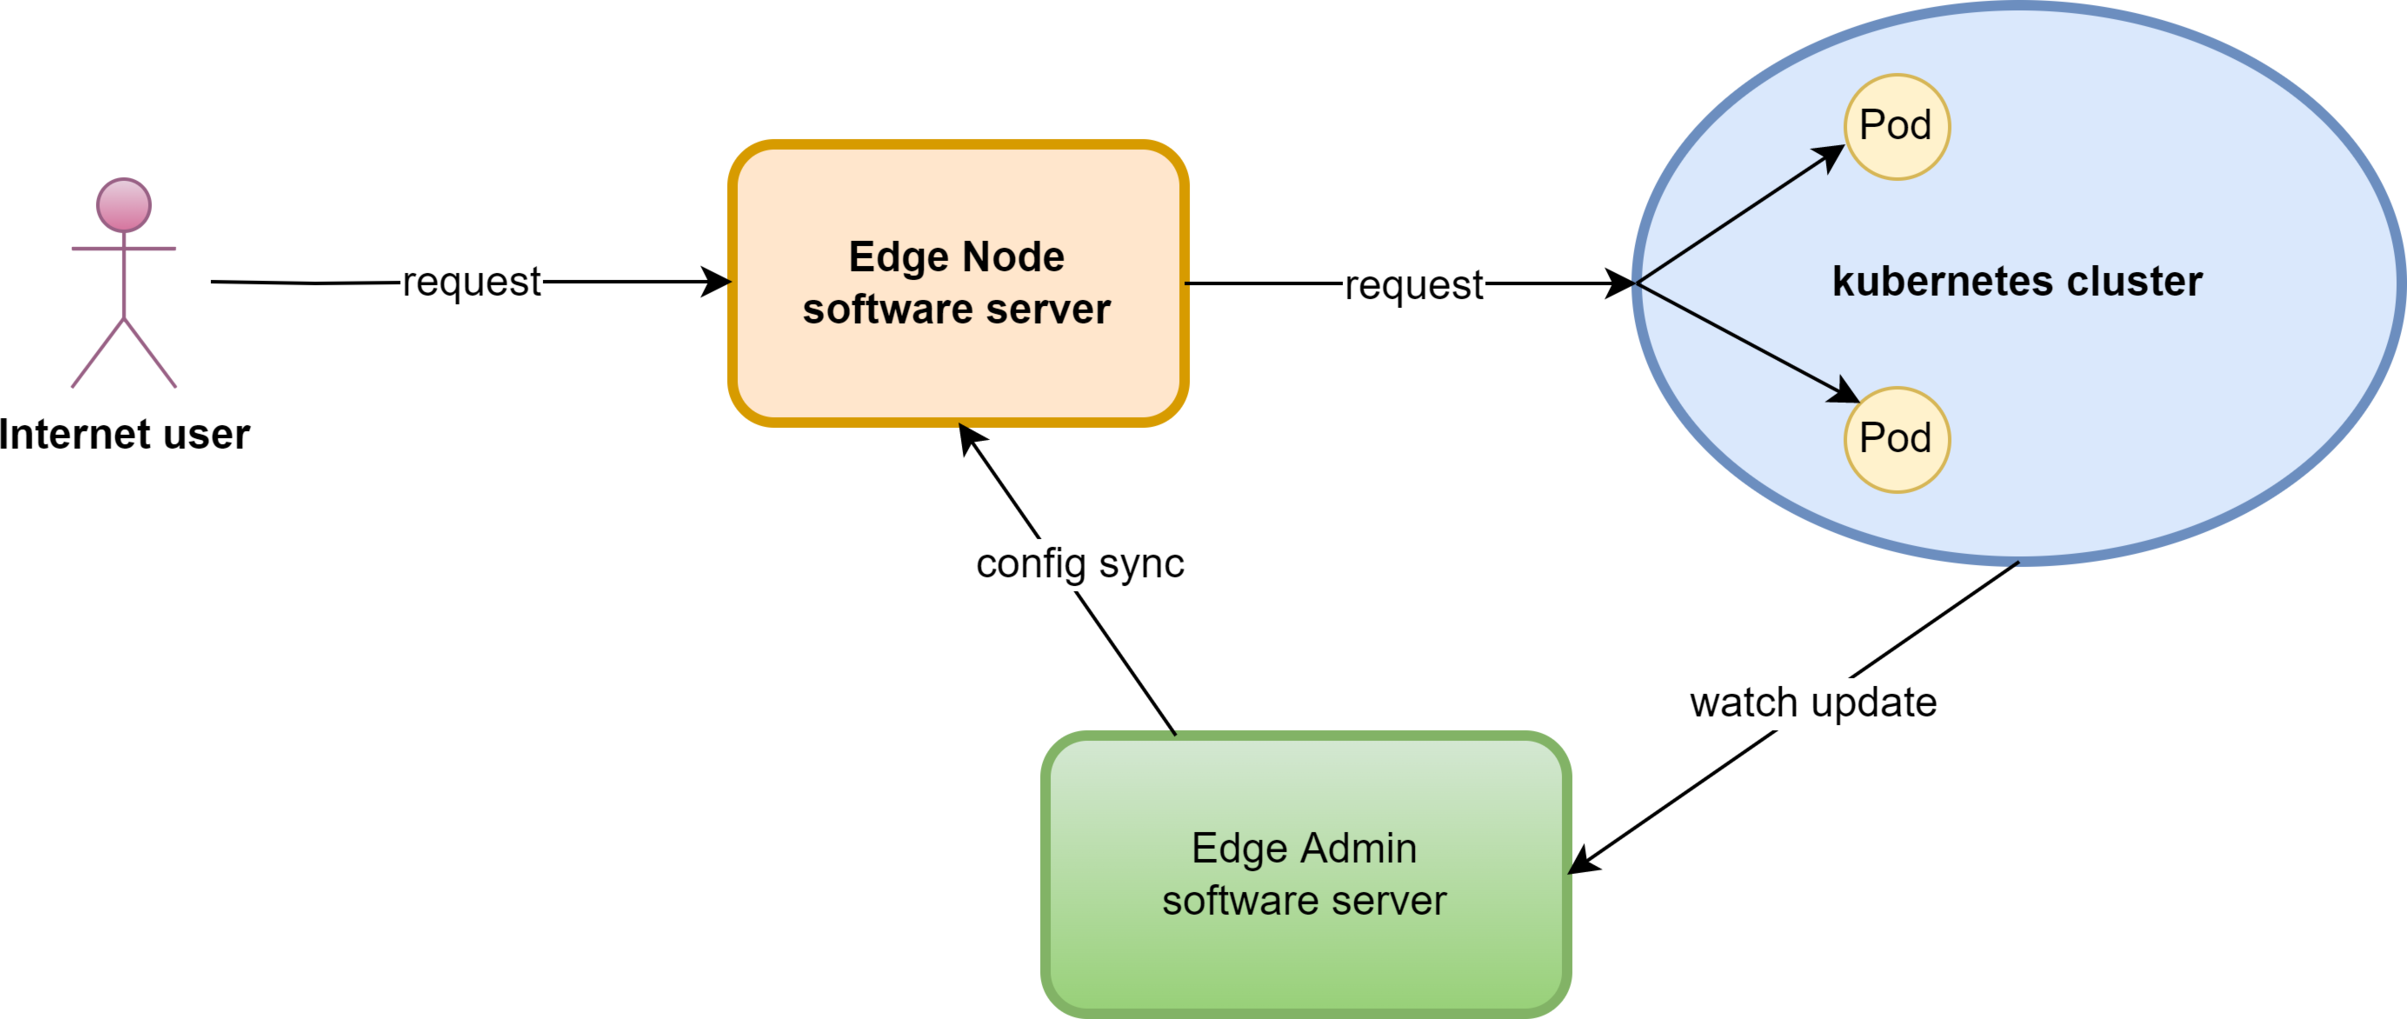
在本教程中,我們將在一個 Edge 應用中建立一個 Kubernetes 上游。Edge 閘道器伺服器可以執行在 Kubernetes 叢集內部,也可以在其外部執行。Edge 的 Admin 伺服器會透過其 API 伺服器持續監控 Kubernetes 叢集。而且會響應 Kubernetes 節點(或容器)的線上和離線事件,自動更新上游伺服器列表。
如何建立及使用 Kubernetes 上游
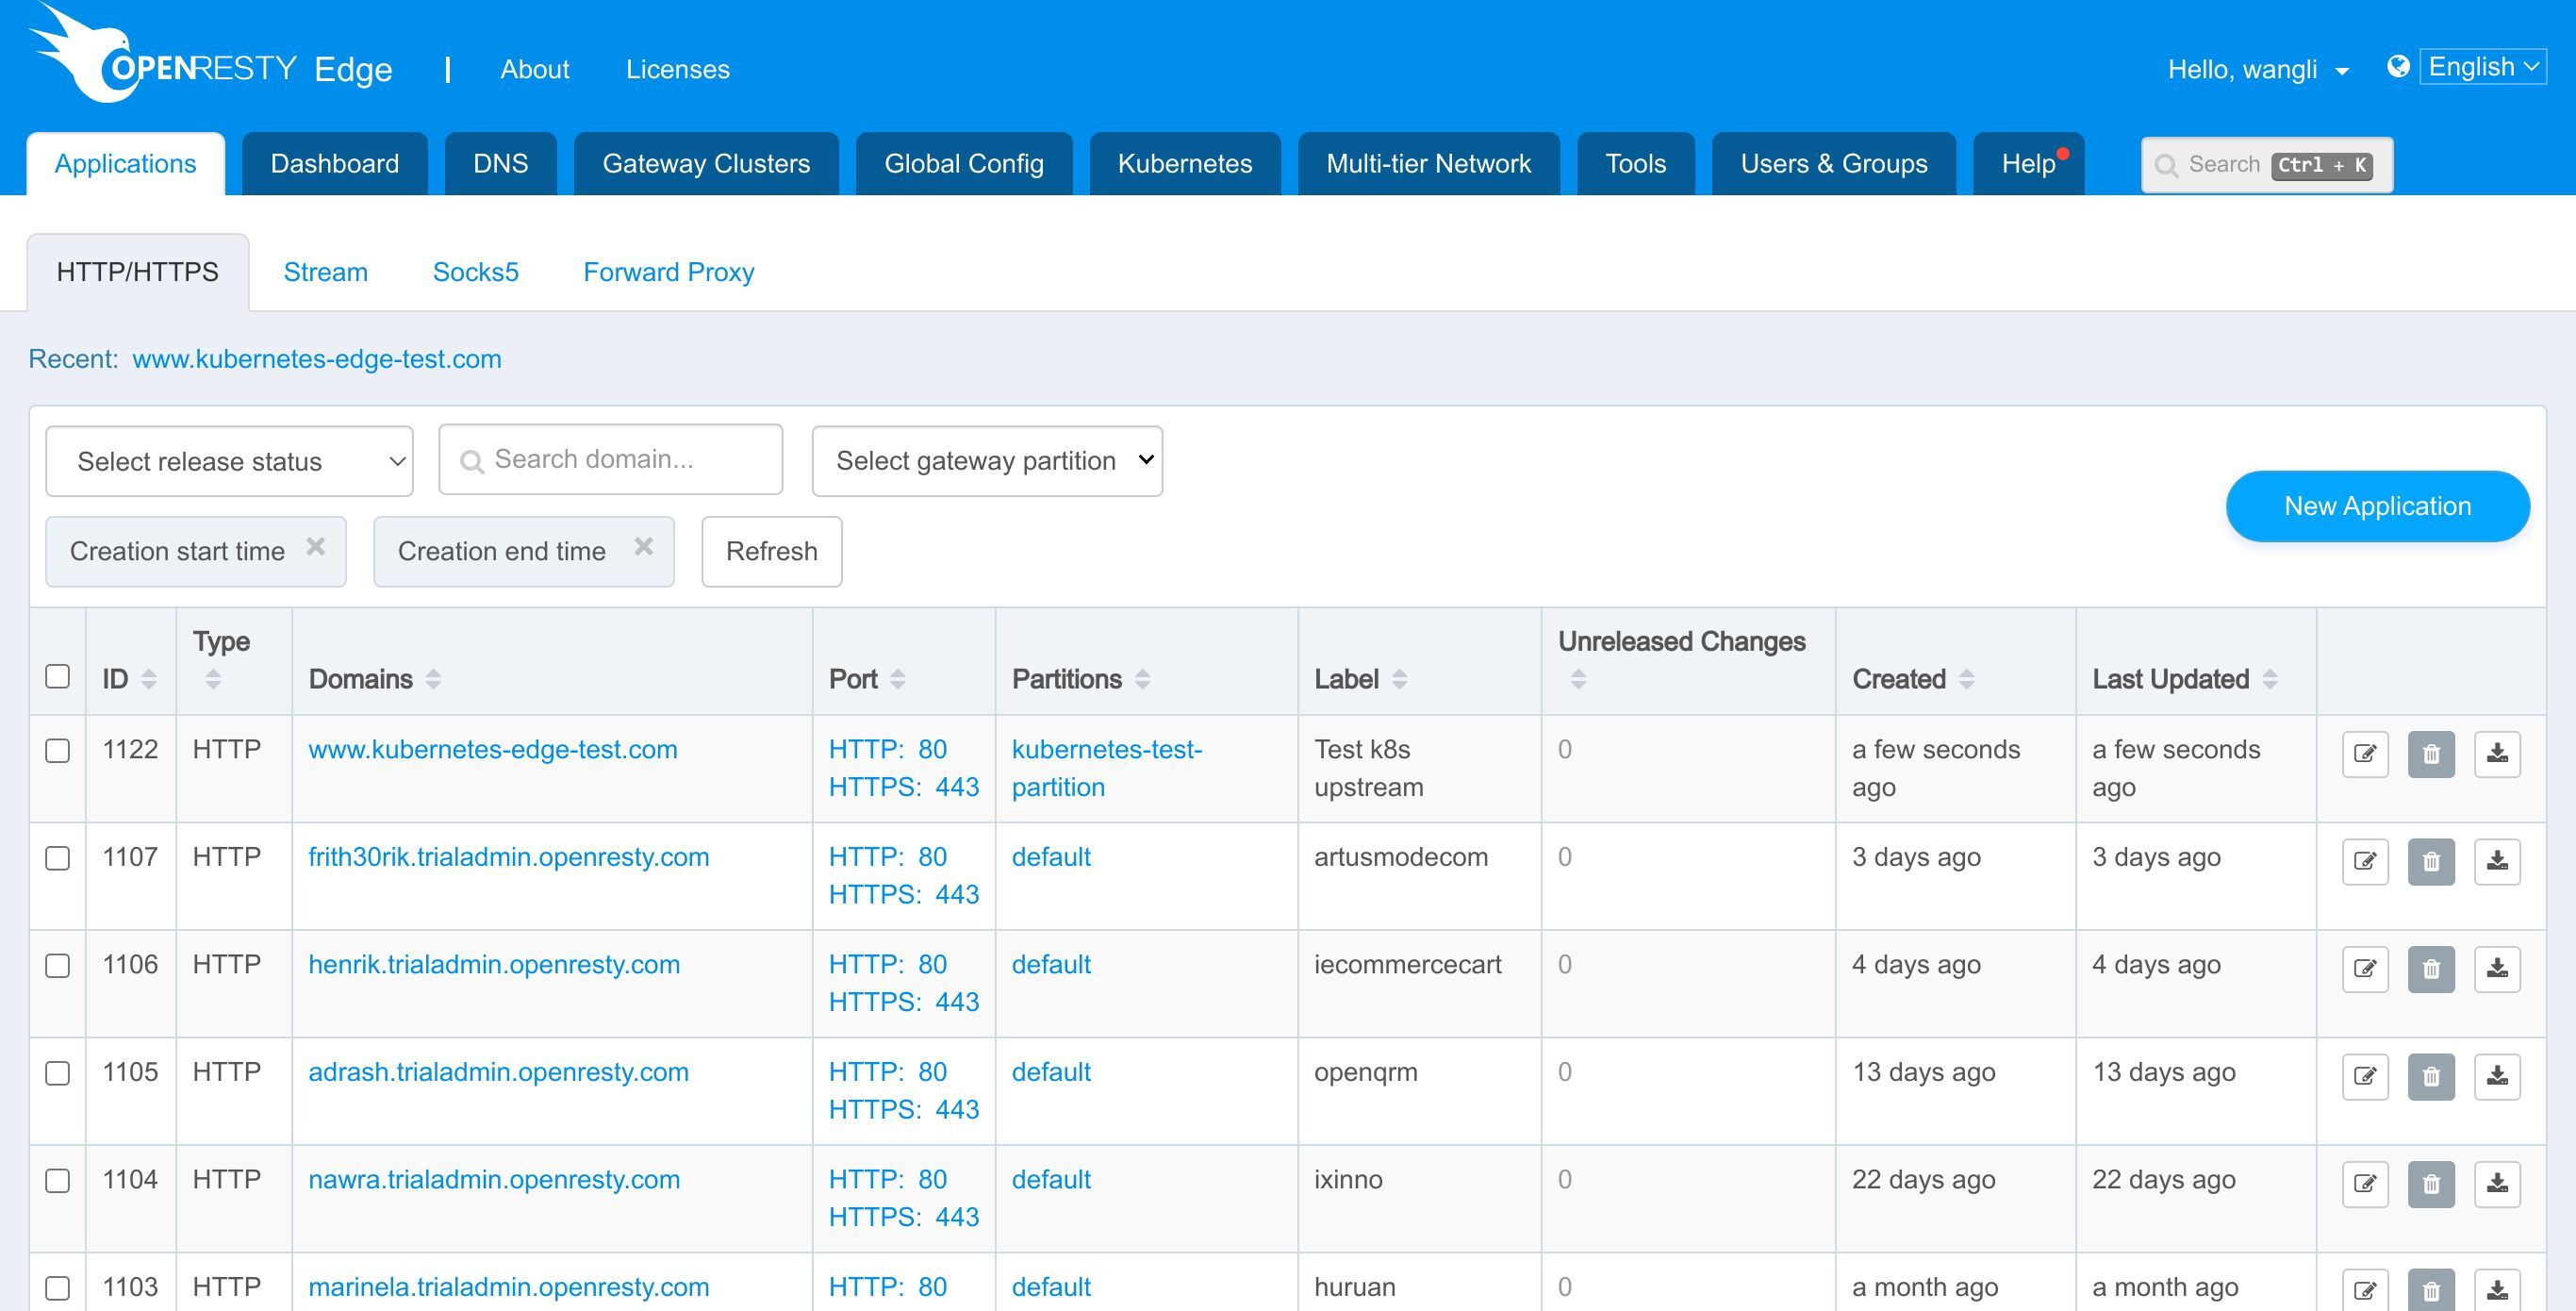
讓我們進入 OpenResty Edge 的 Admin Web 控制檯。這就是我們控制檯的樣本部署。每個使用者都有自己的本地部署。
首先,我們需要在一個專門的閘道器分割槽中設定一個可以連線到 Kubernetes 服務的閘道器伺服器。
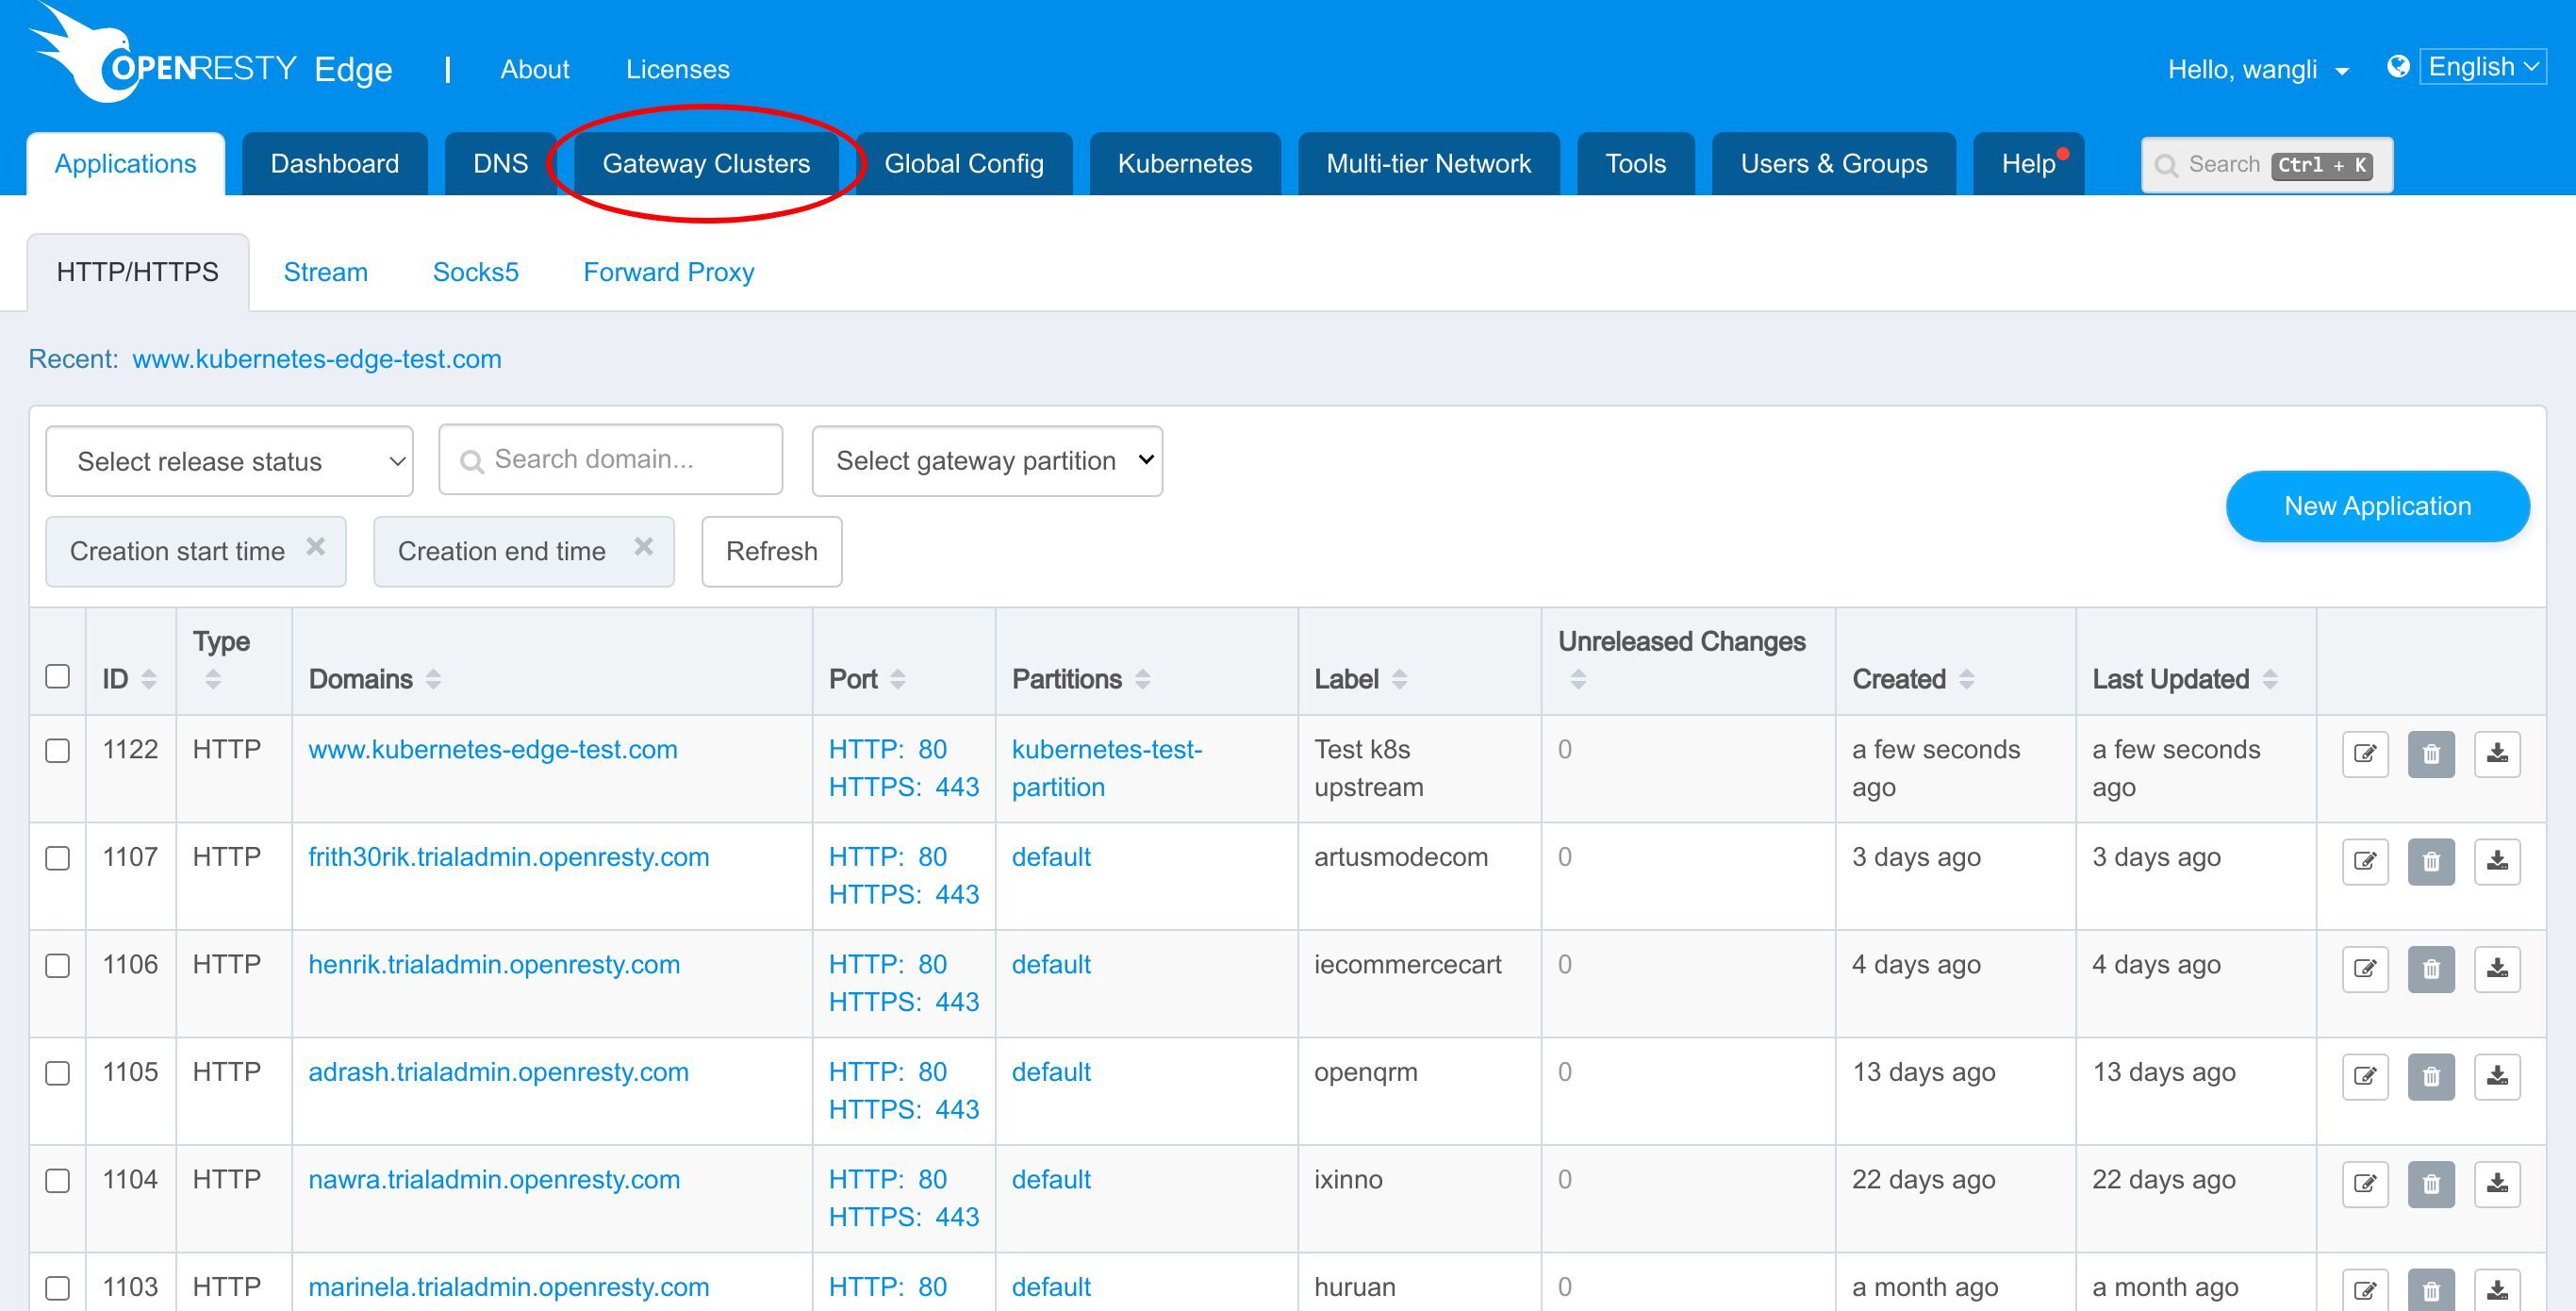
跳轉到閘道器分割槽頁面。
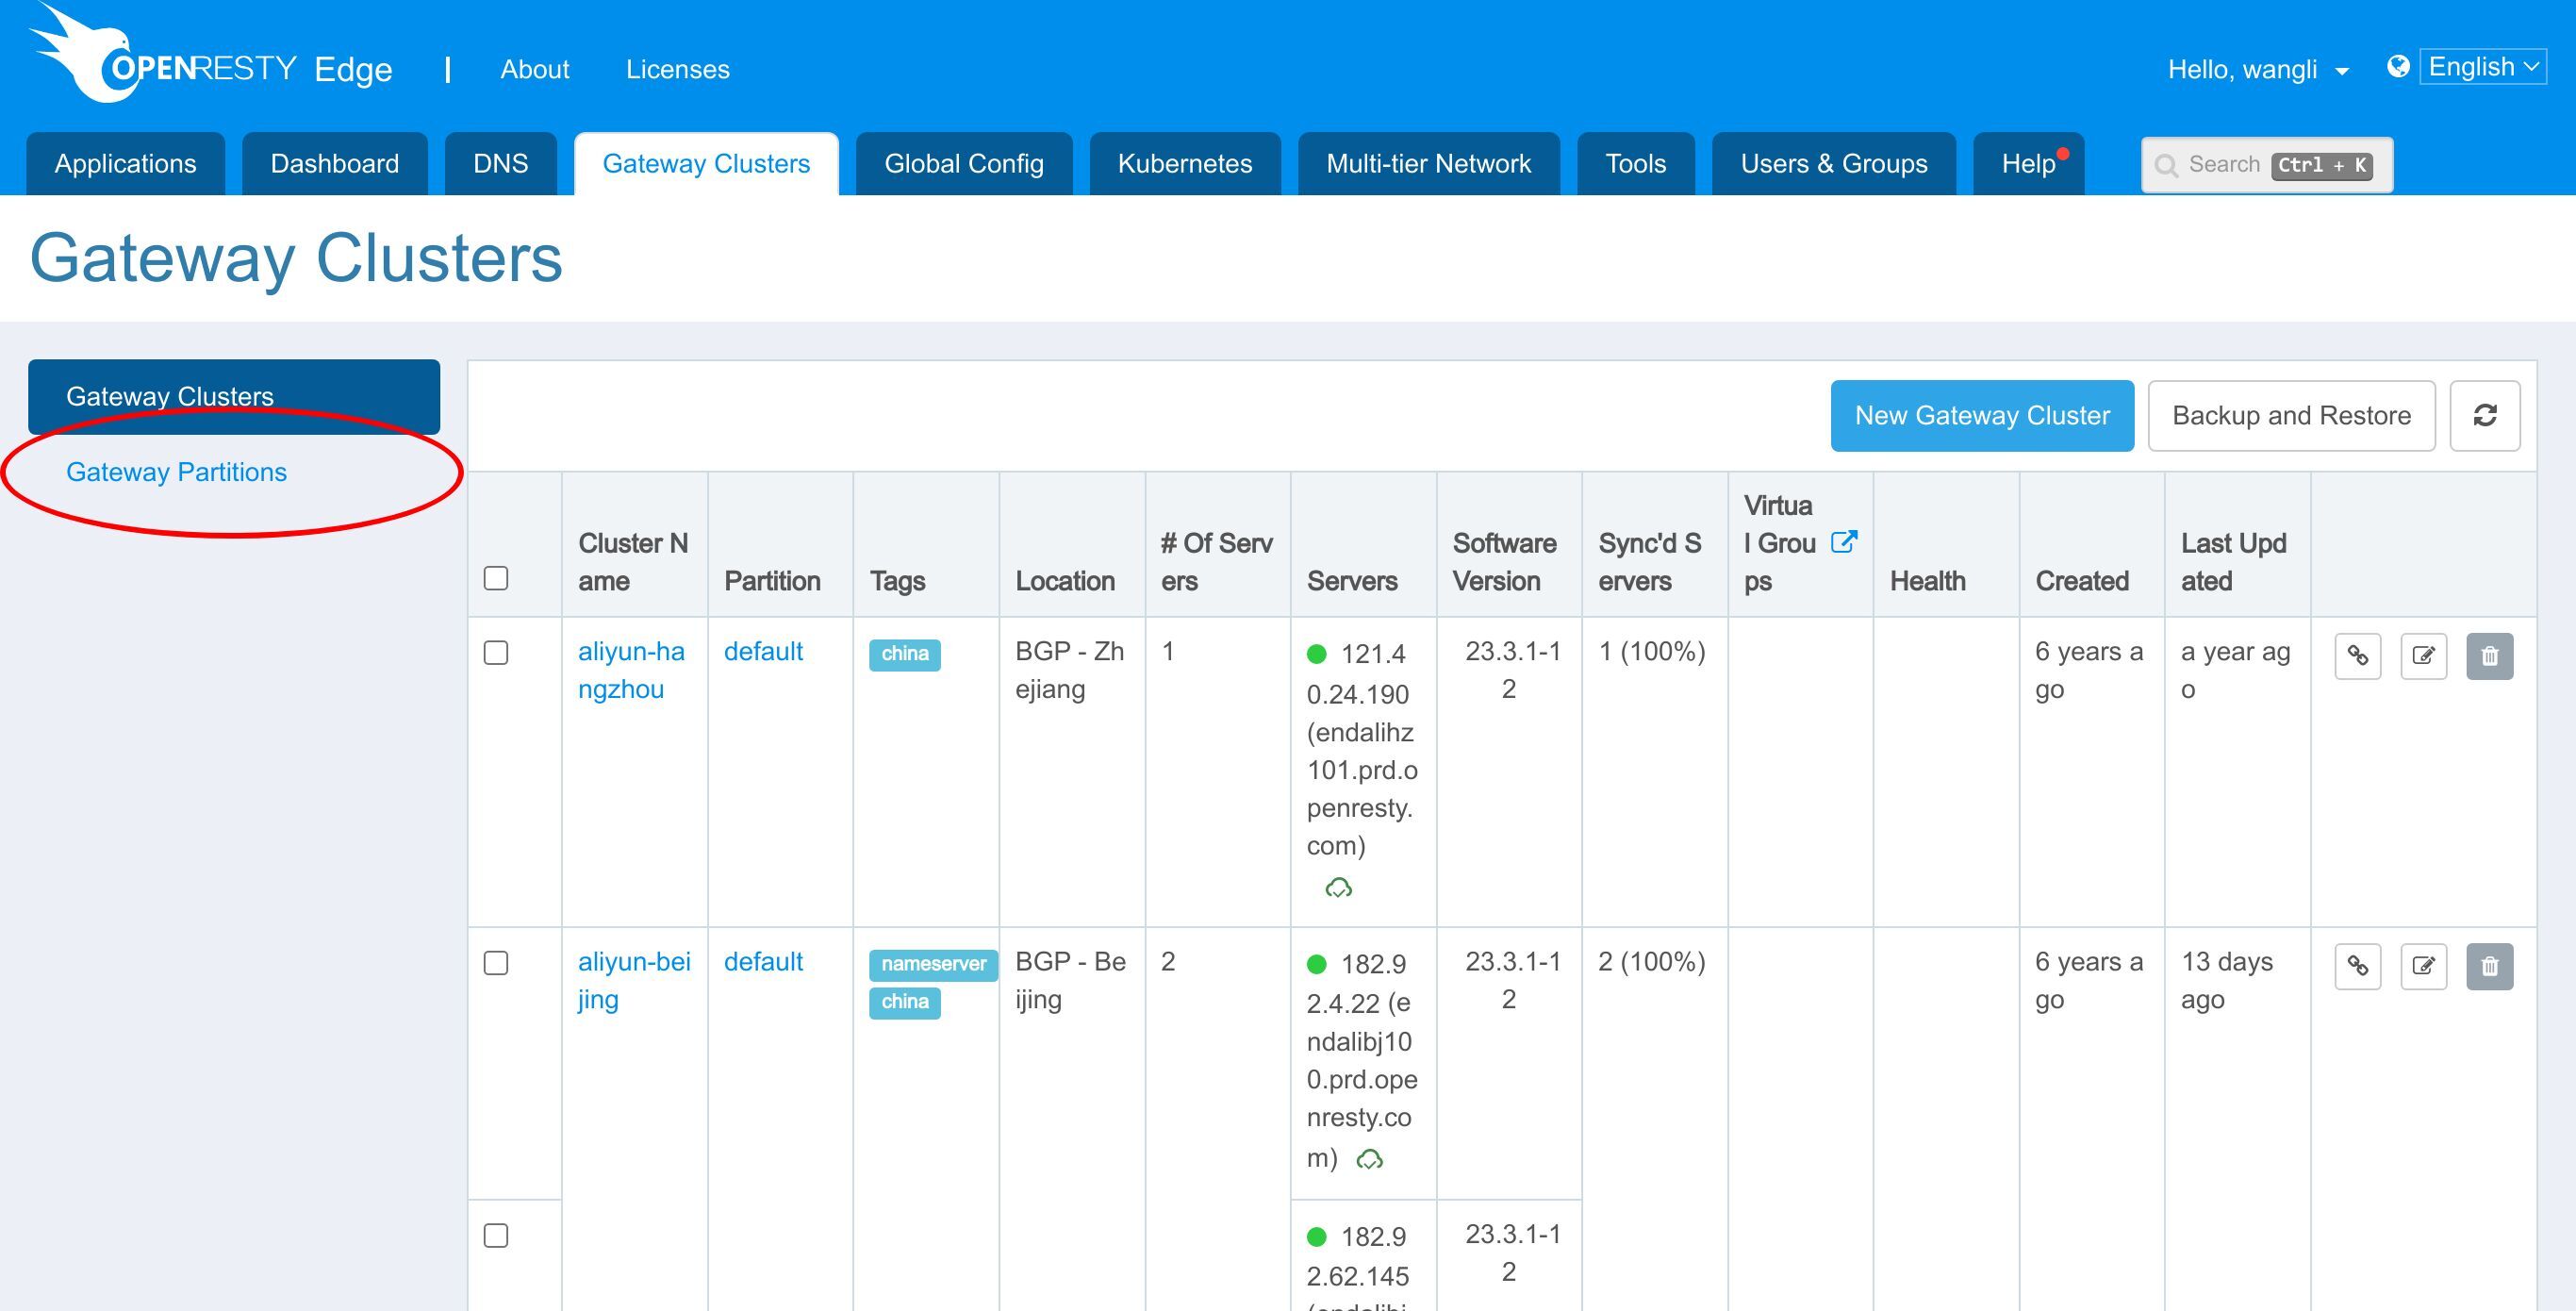
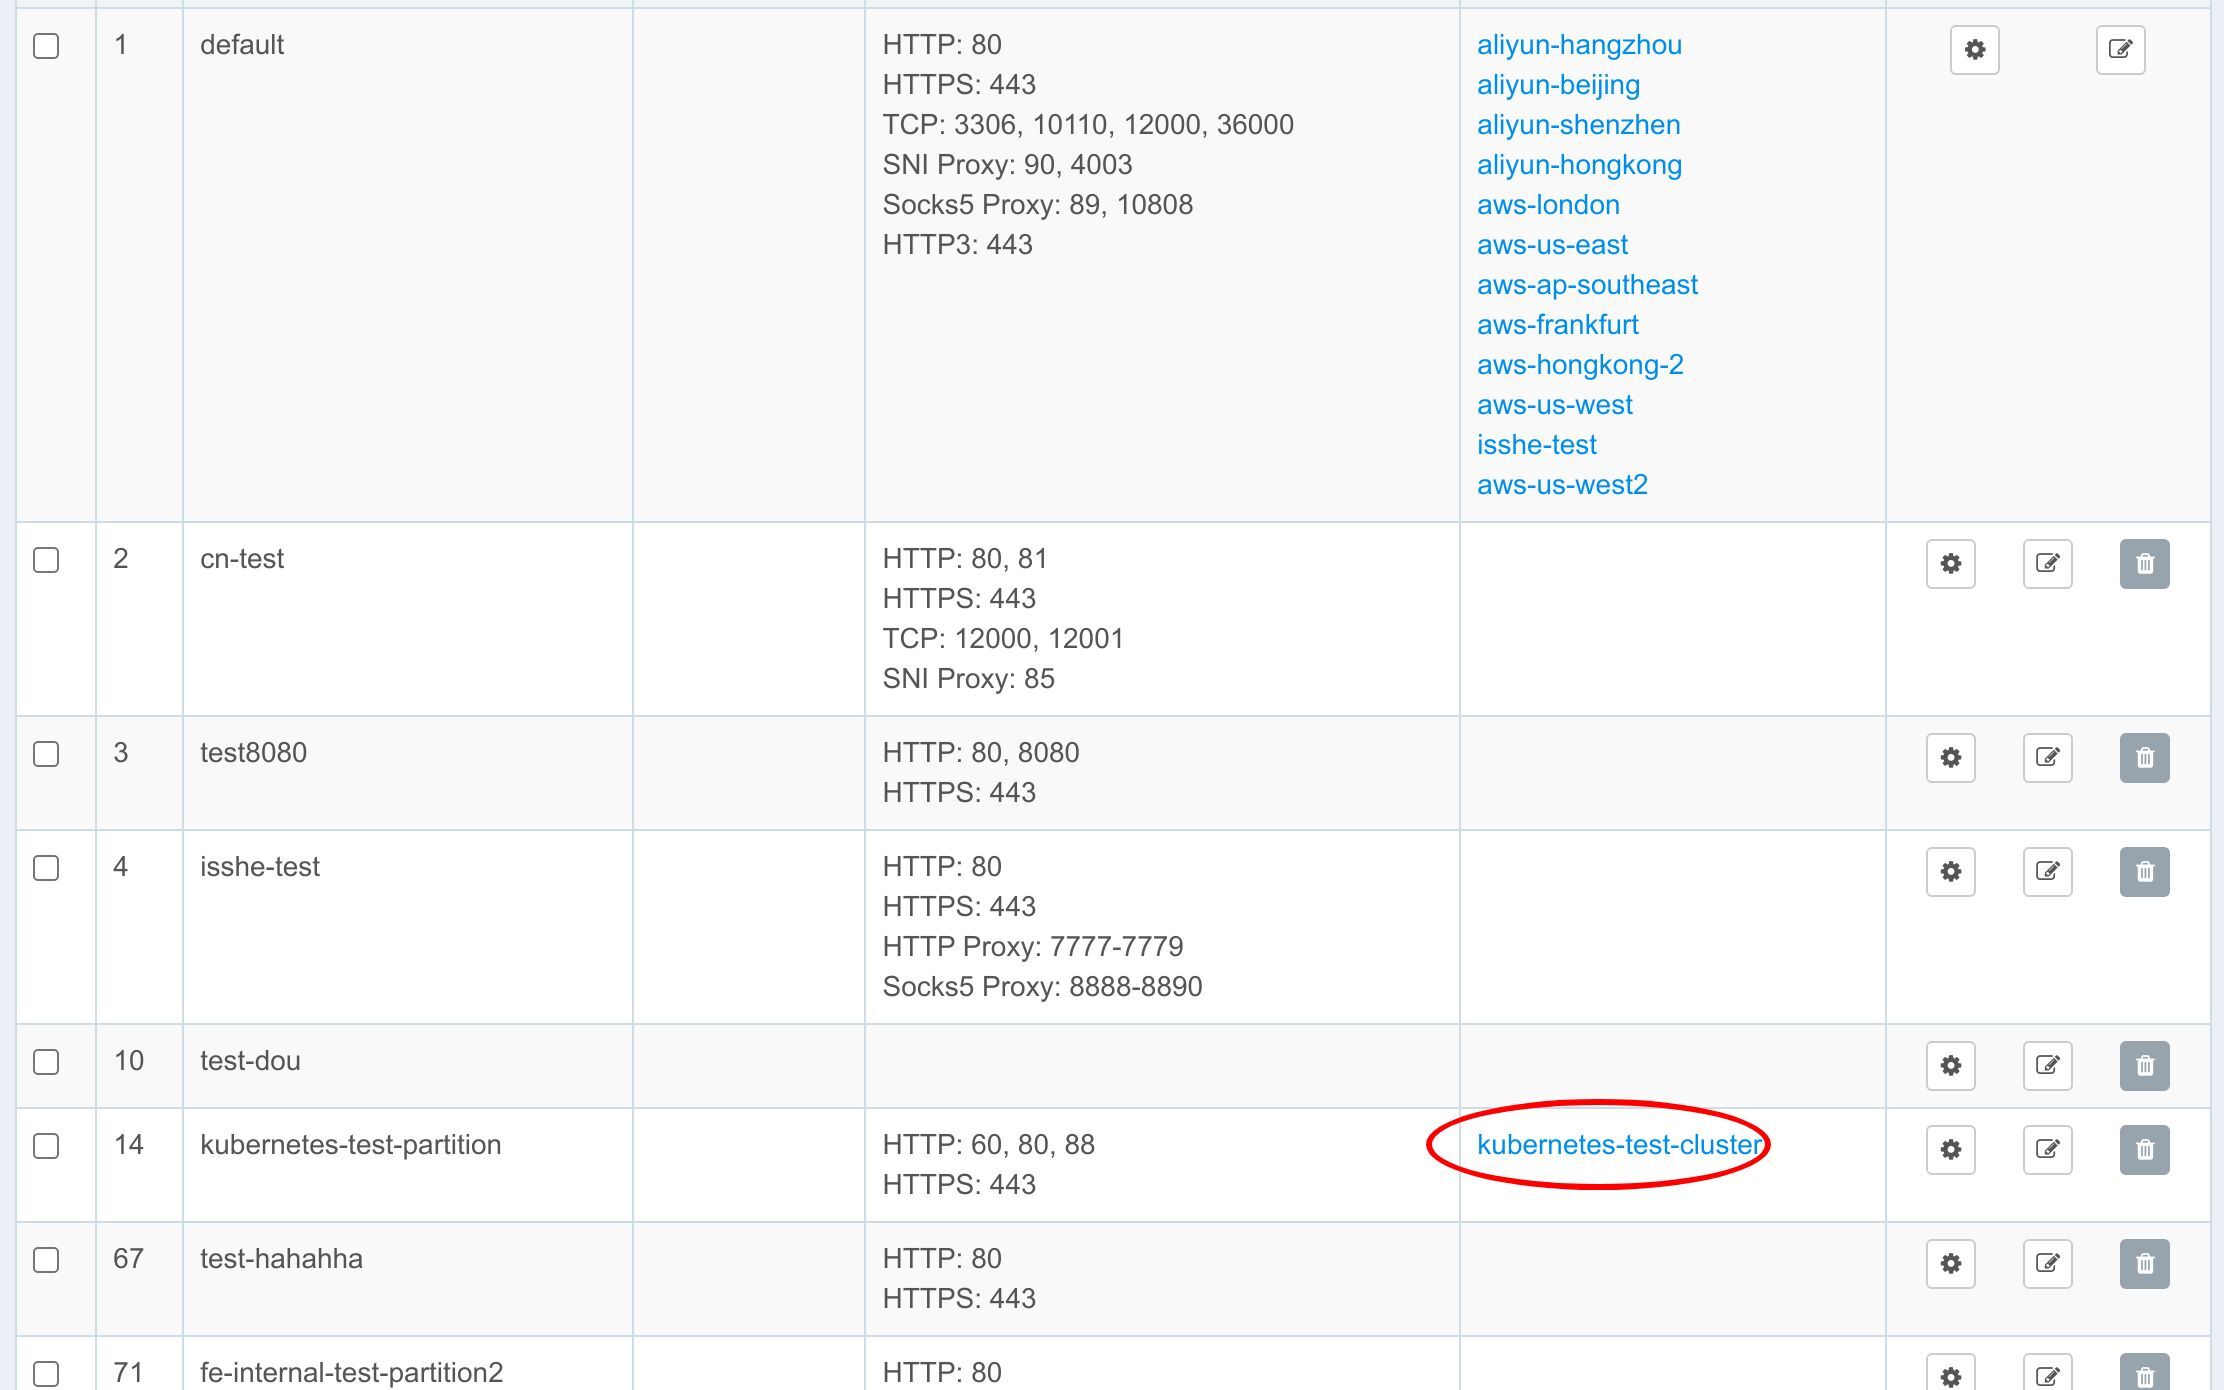
我們已經建立了一個閘道器分割槽,名為 kubernetes-test-partition。
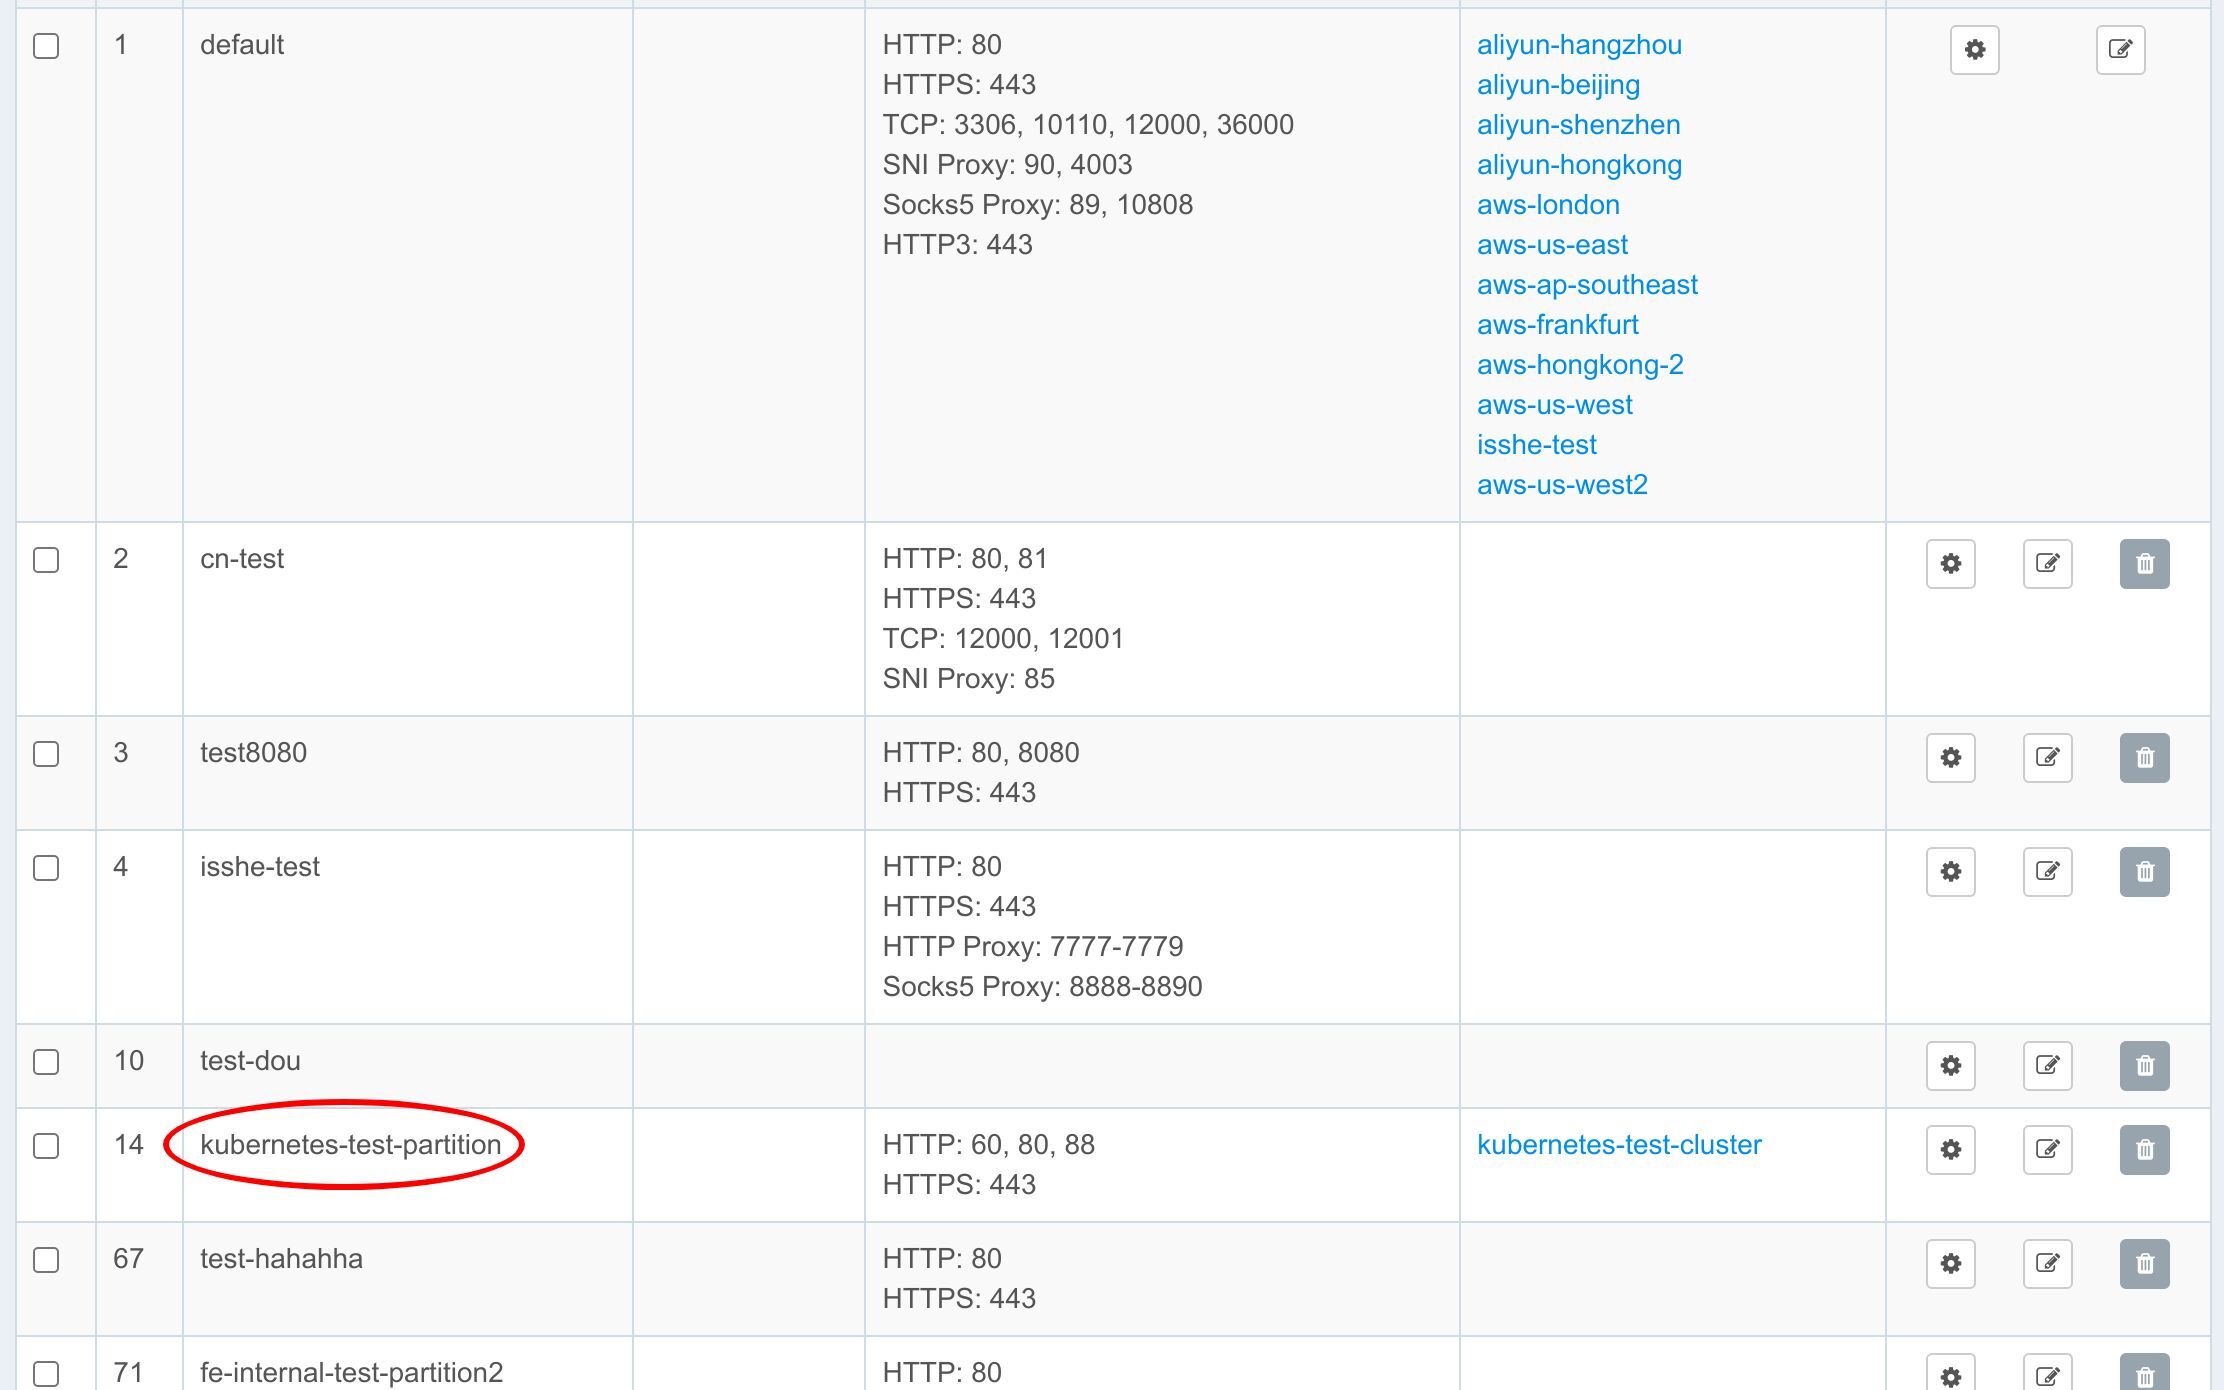
分割槽內包含一個名為 kubernetes-test-cluster 的閘道器叢集。
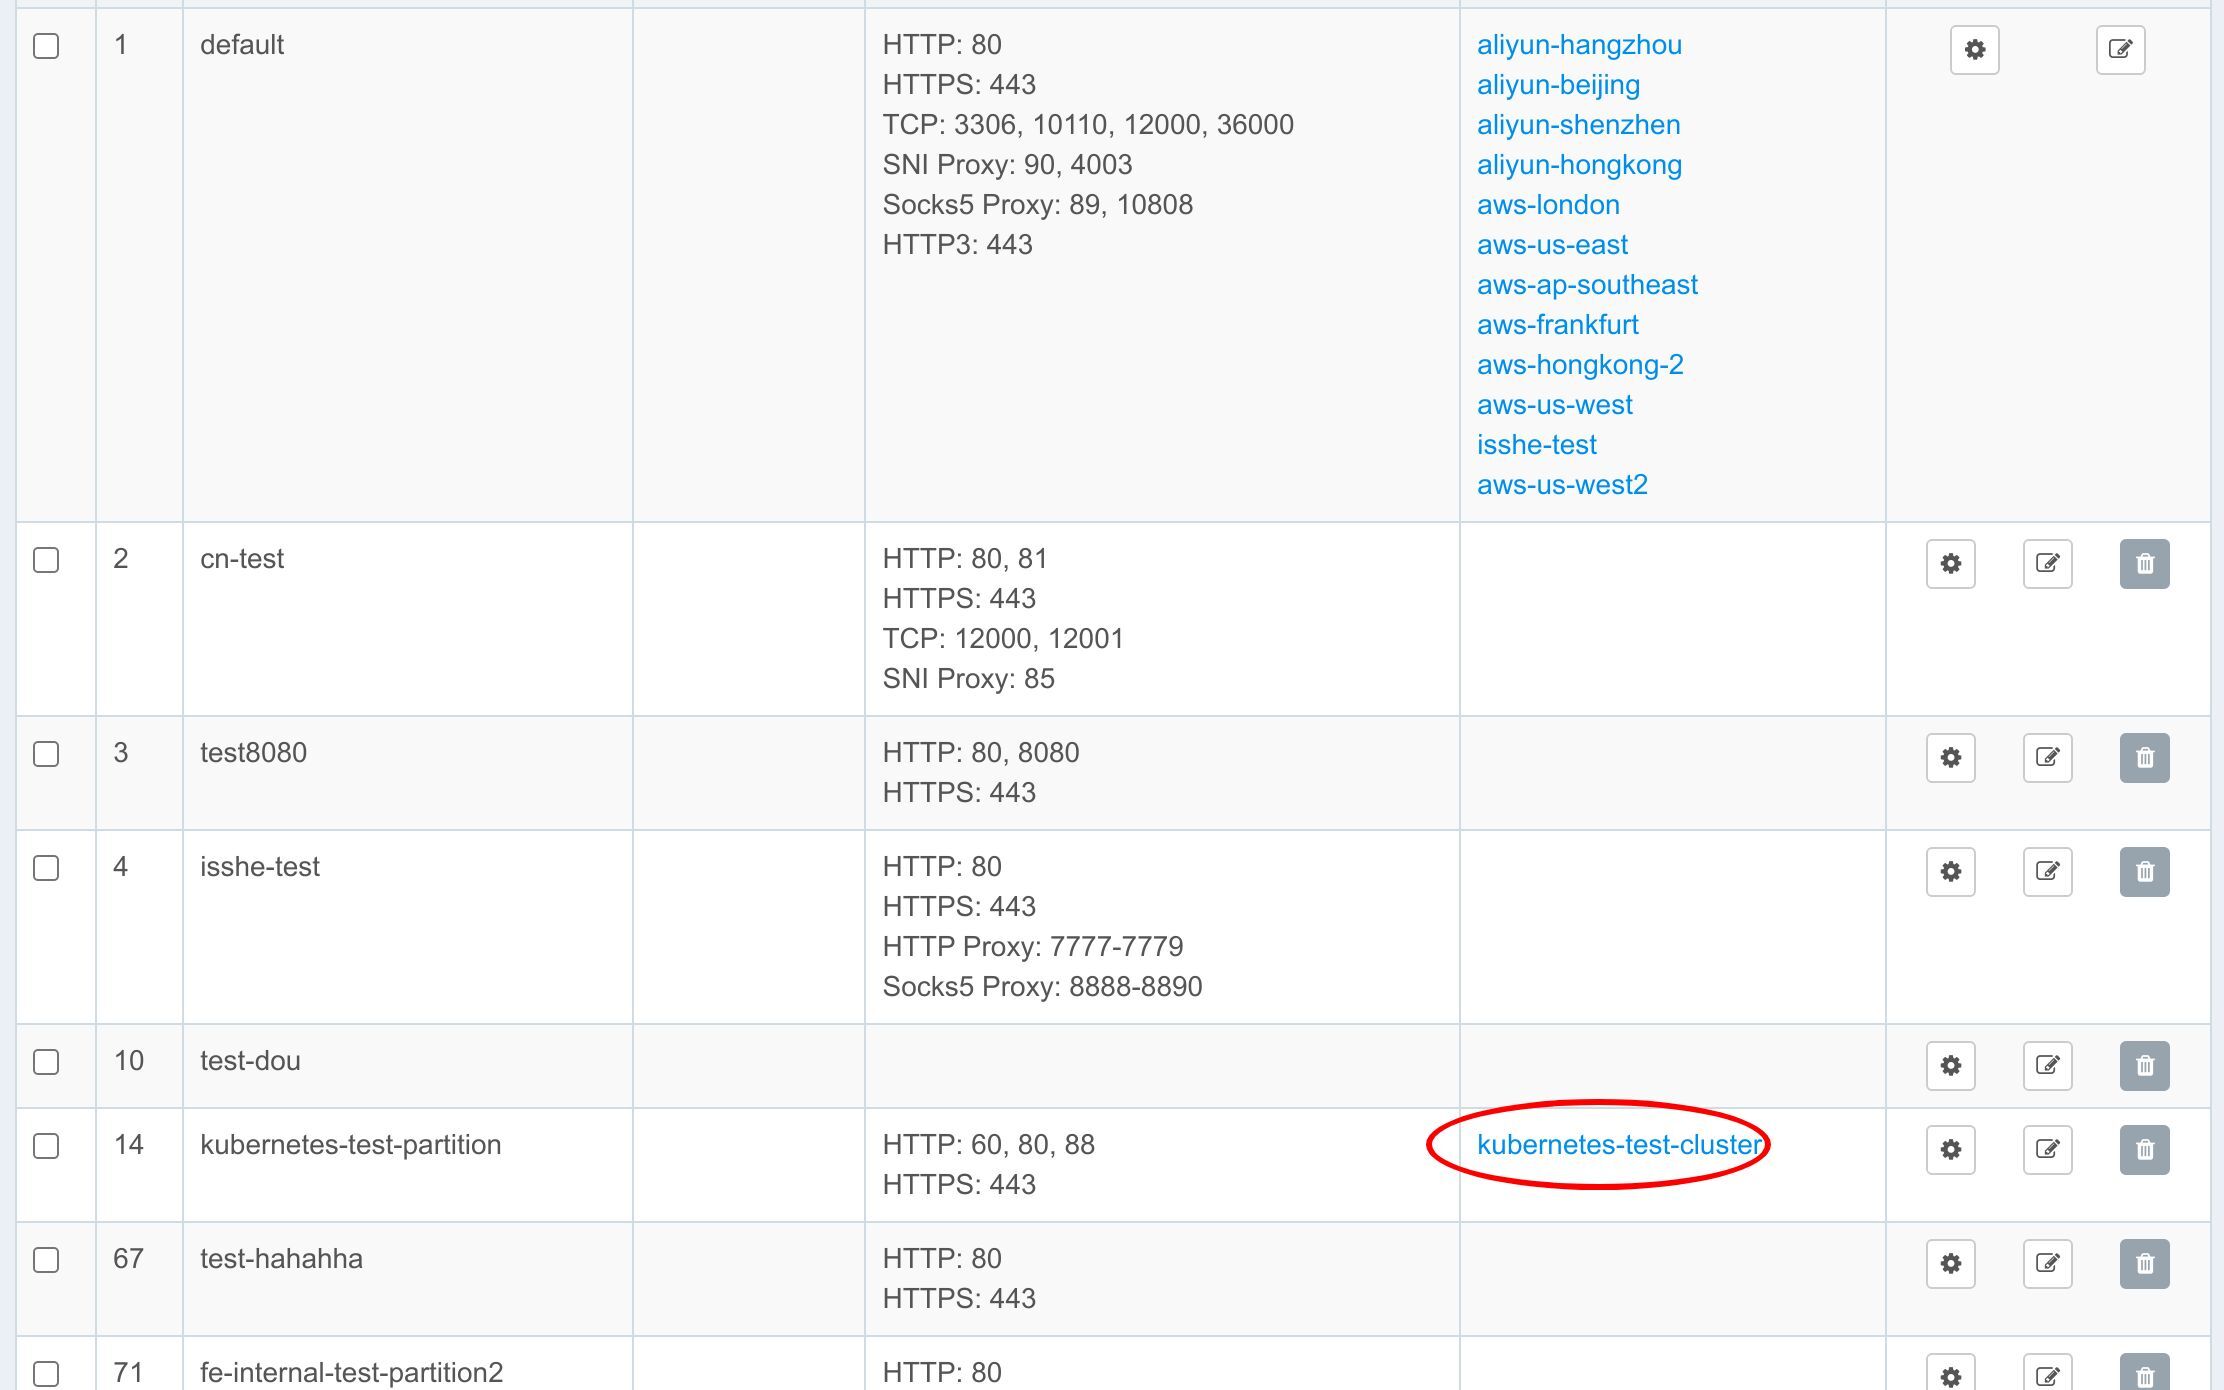
我們需要一個單獨的閘道器分割槽,因為不是所有的閘道器伺服器都能連線到我們的 Kubernetes 服務。
跳轉到 kubernetes-test-cluster 叢集。
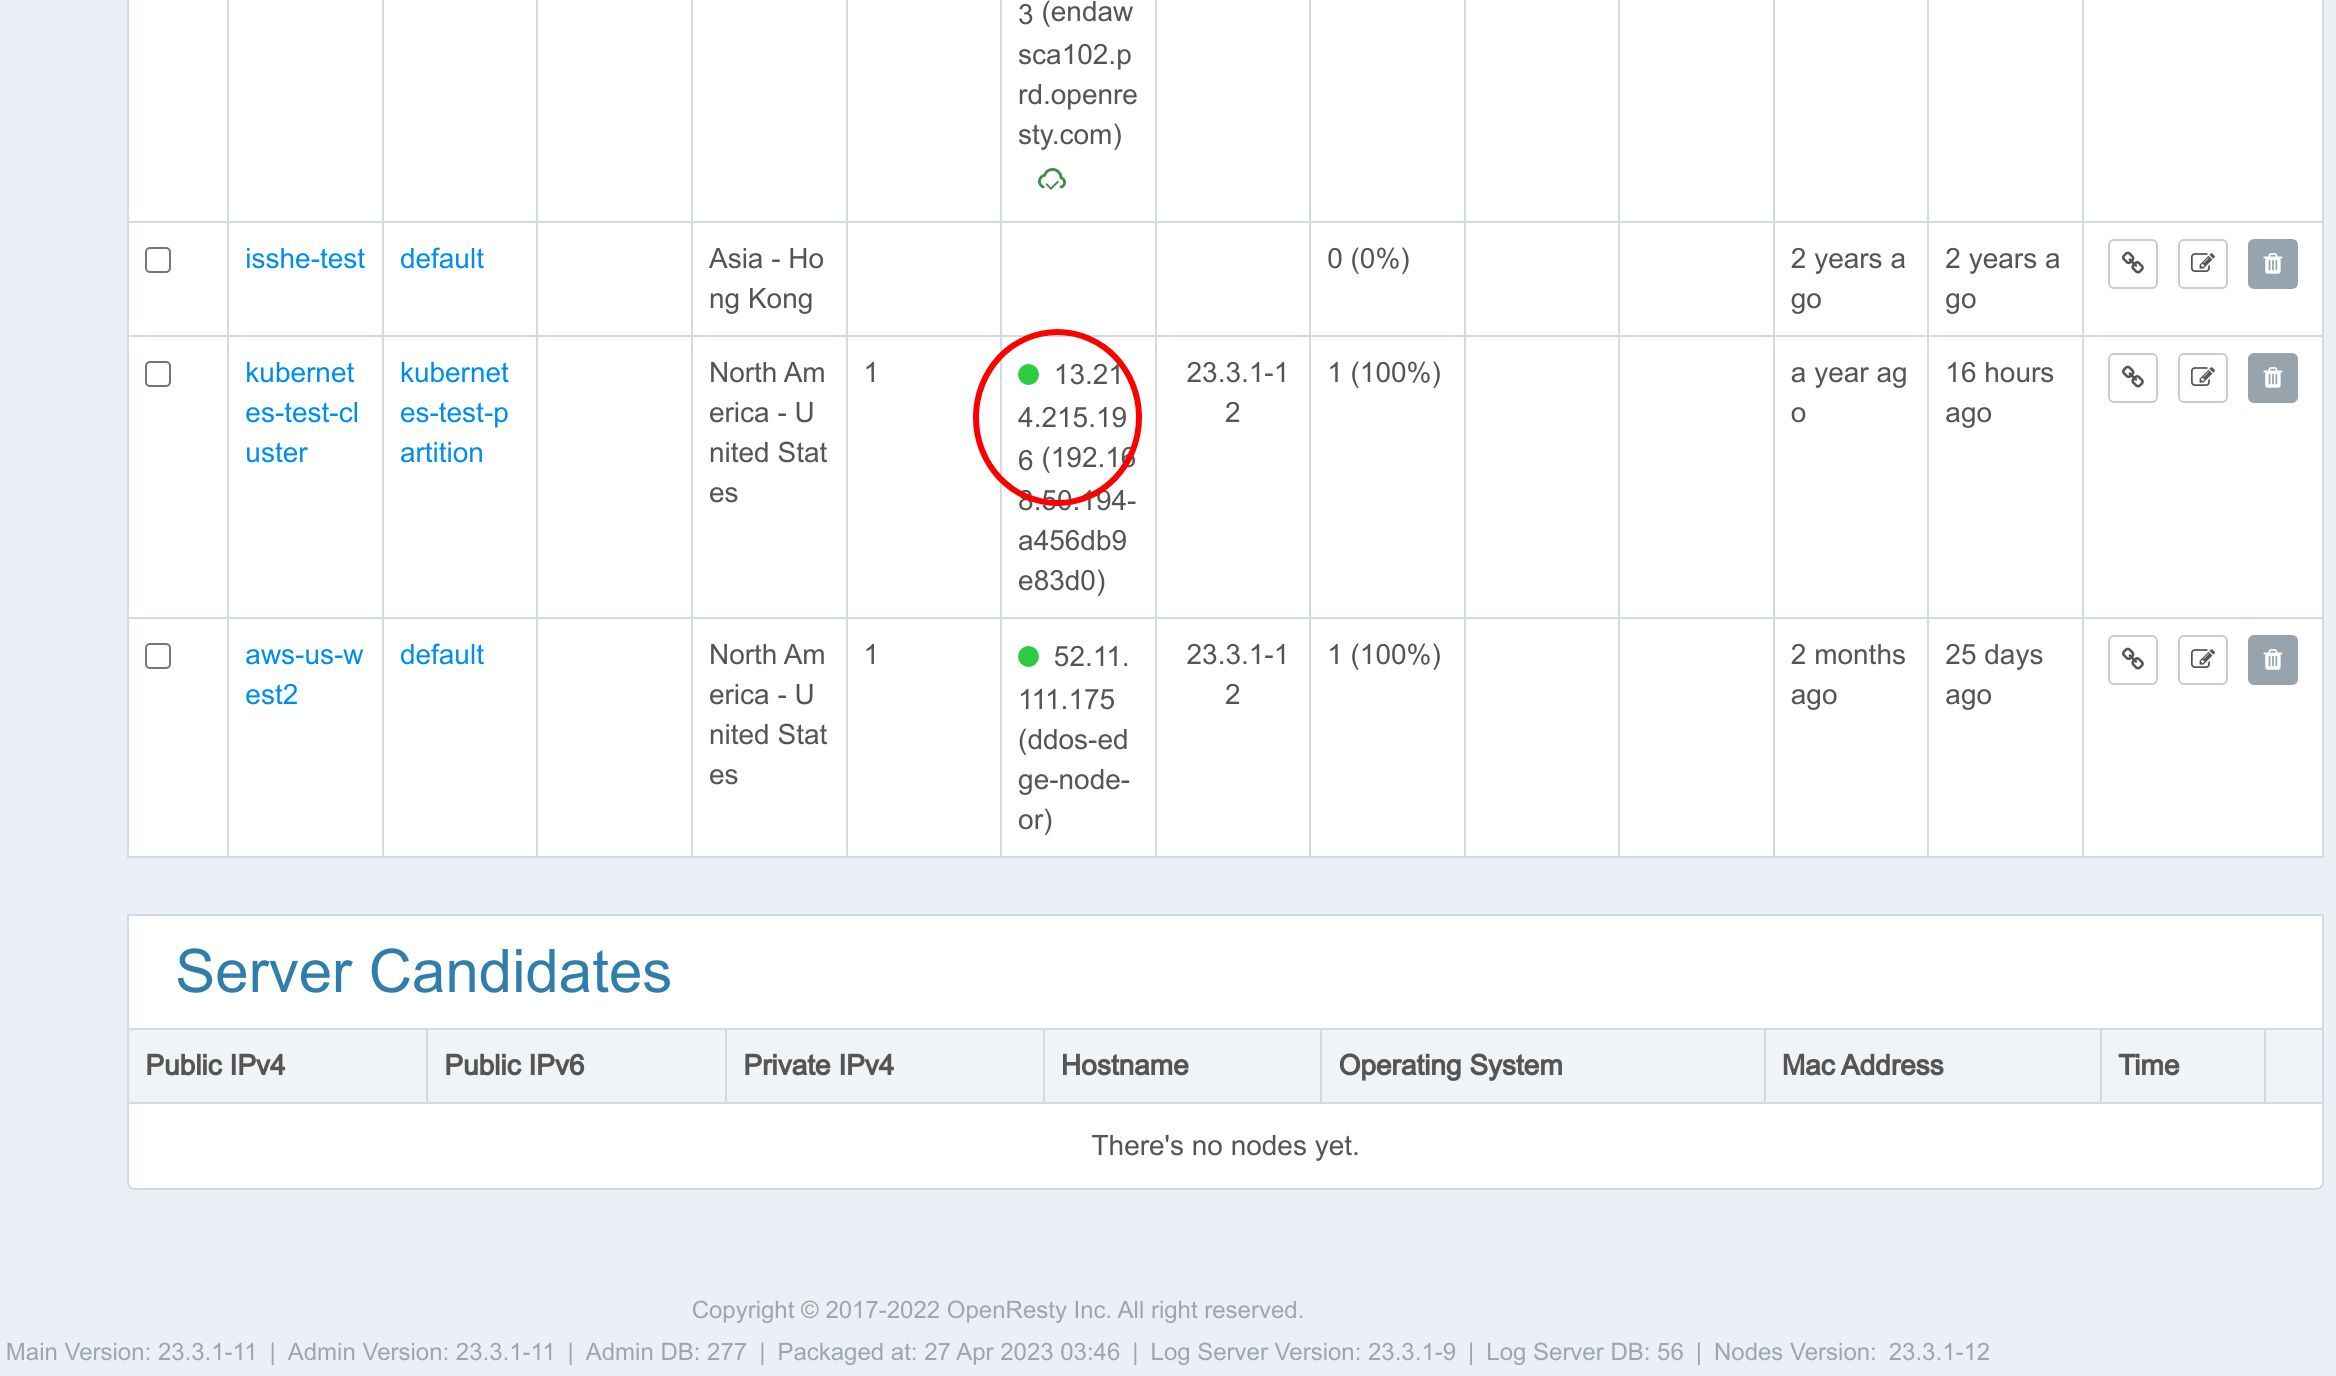
在這個閘道器叢集中已經定義了一個閘道器伺服器。我們需要確保這個閘道器伺服器可以連線到我們的 Kubernetes 叢集。
建立 Kubernetes 叢集
我們在 Edge 應用中建立新的 Kubernetes 上游之前,需要先在全域性範圍內註冊 Kubernetes 叢集。
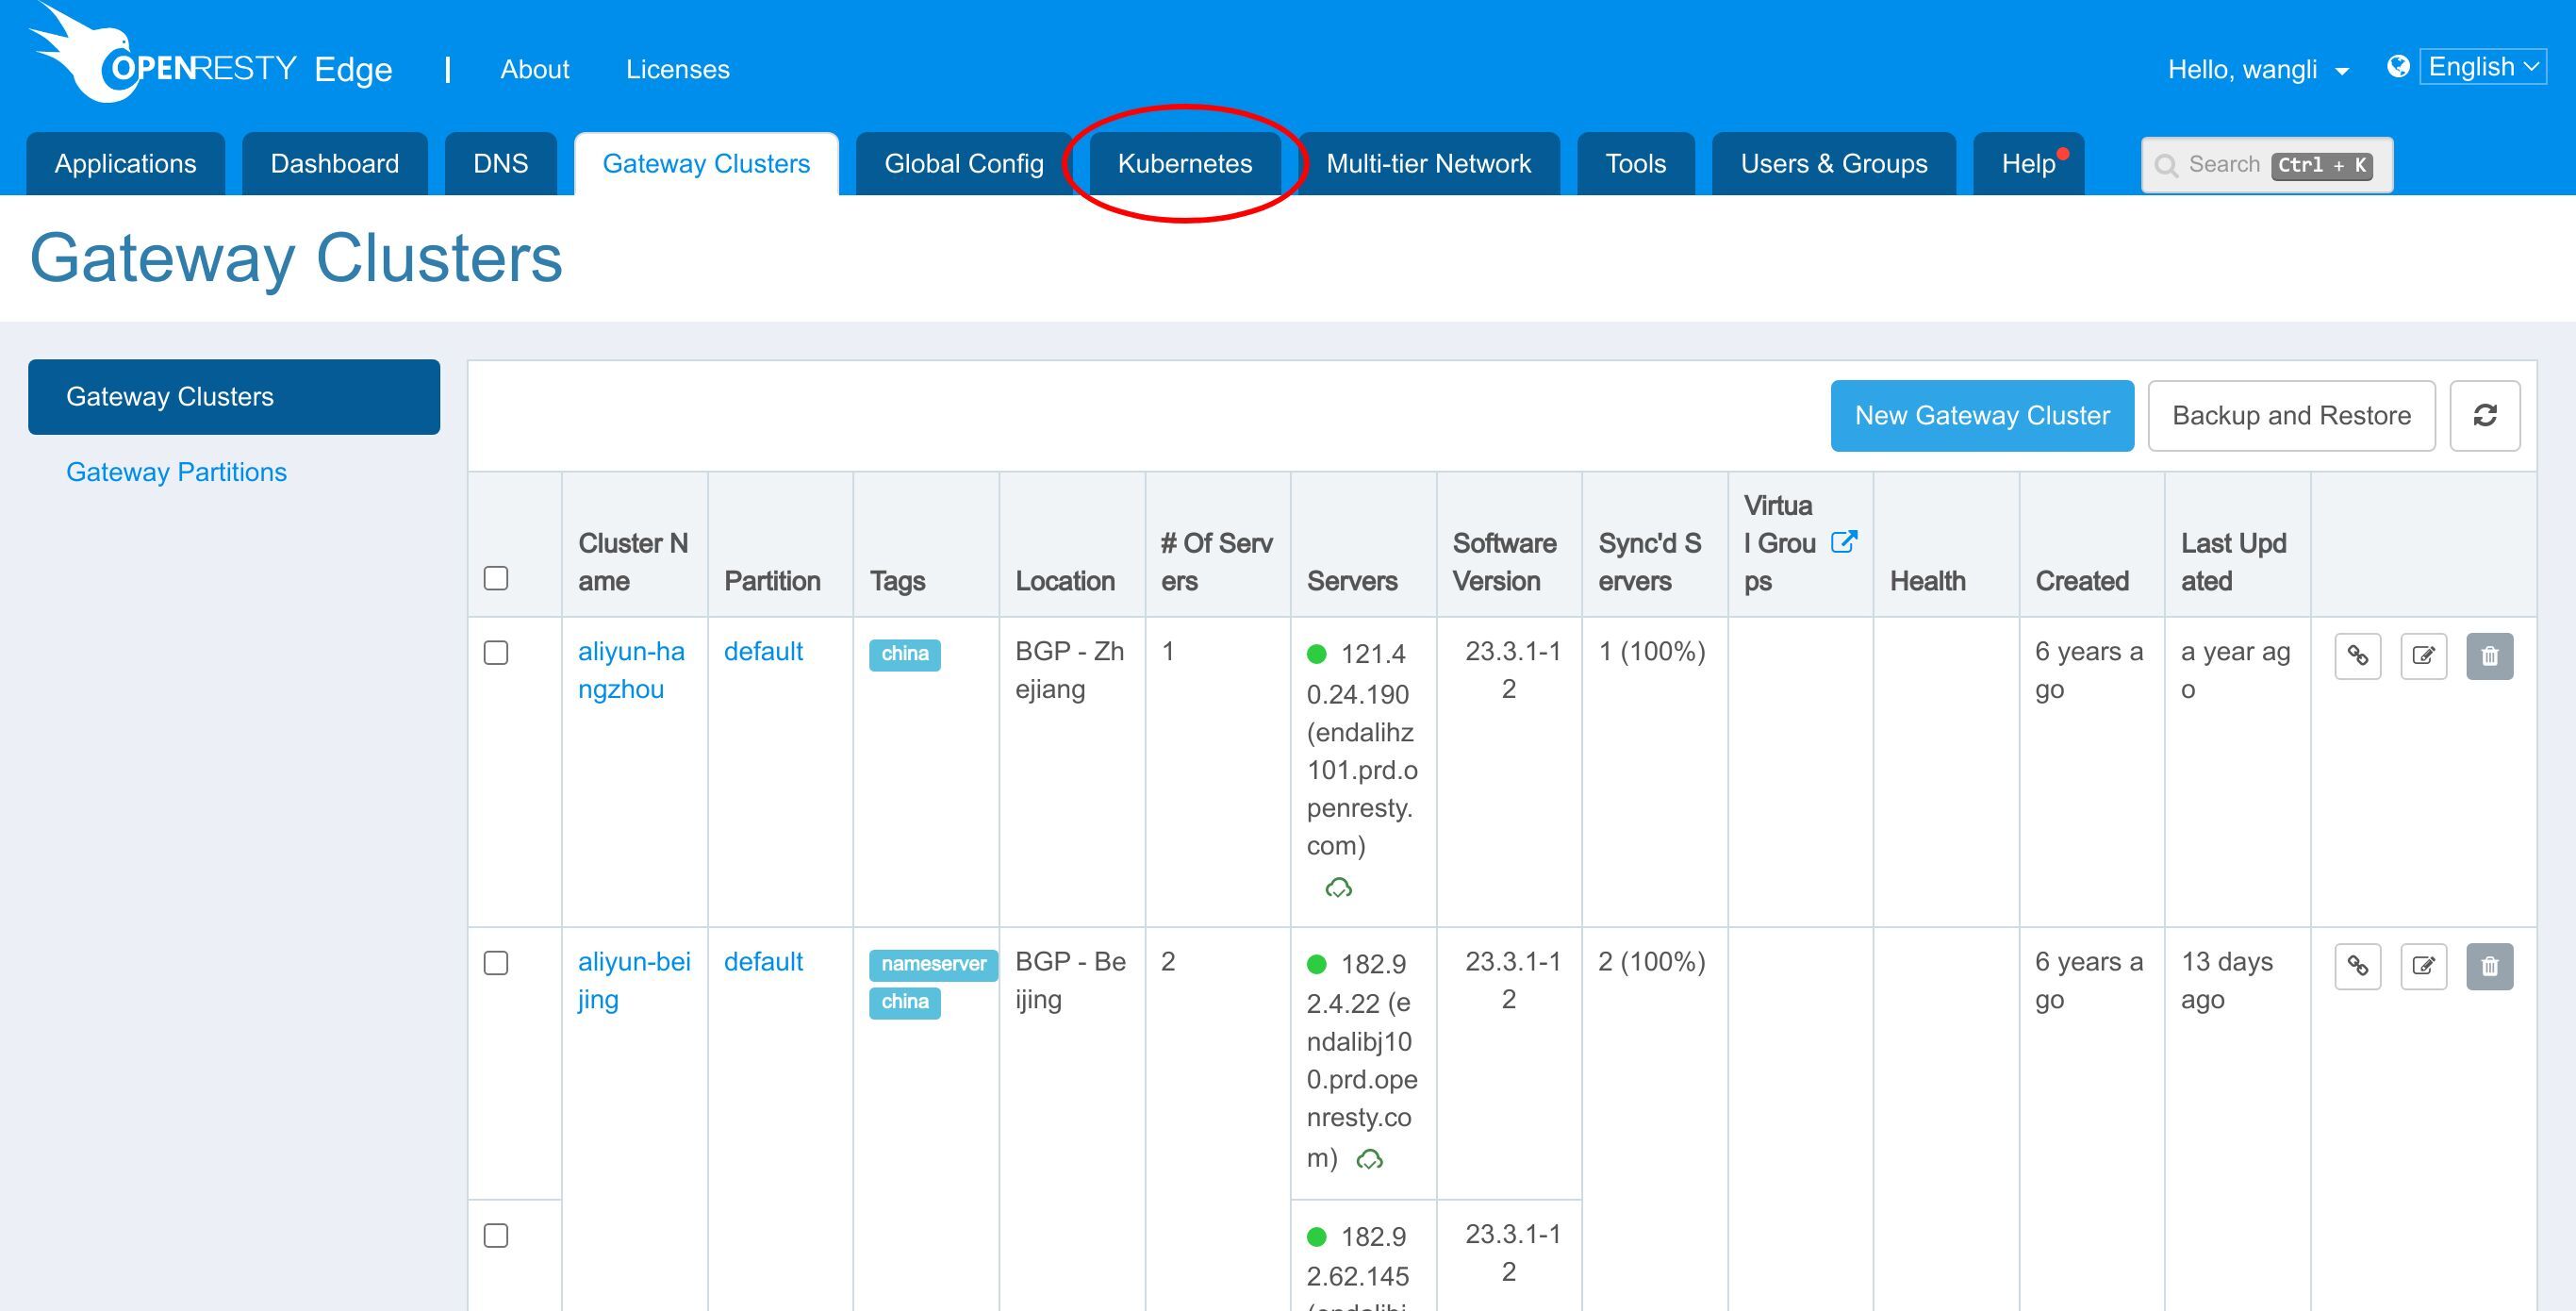
跳轉到 Kubernetes 頁面。
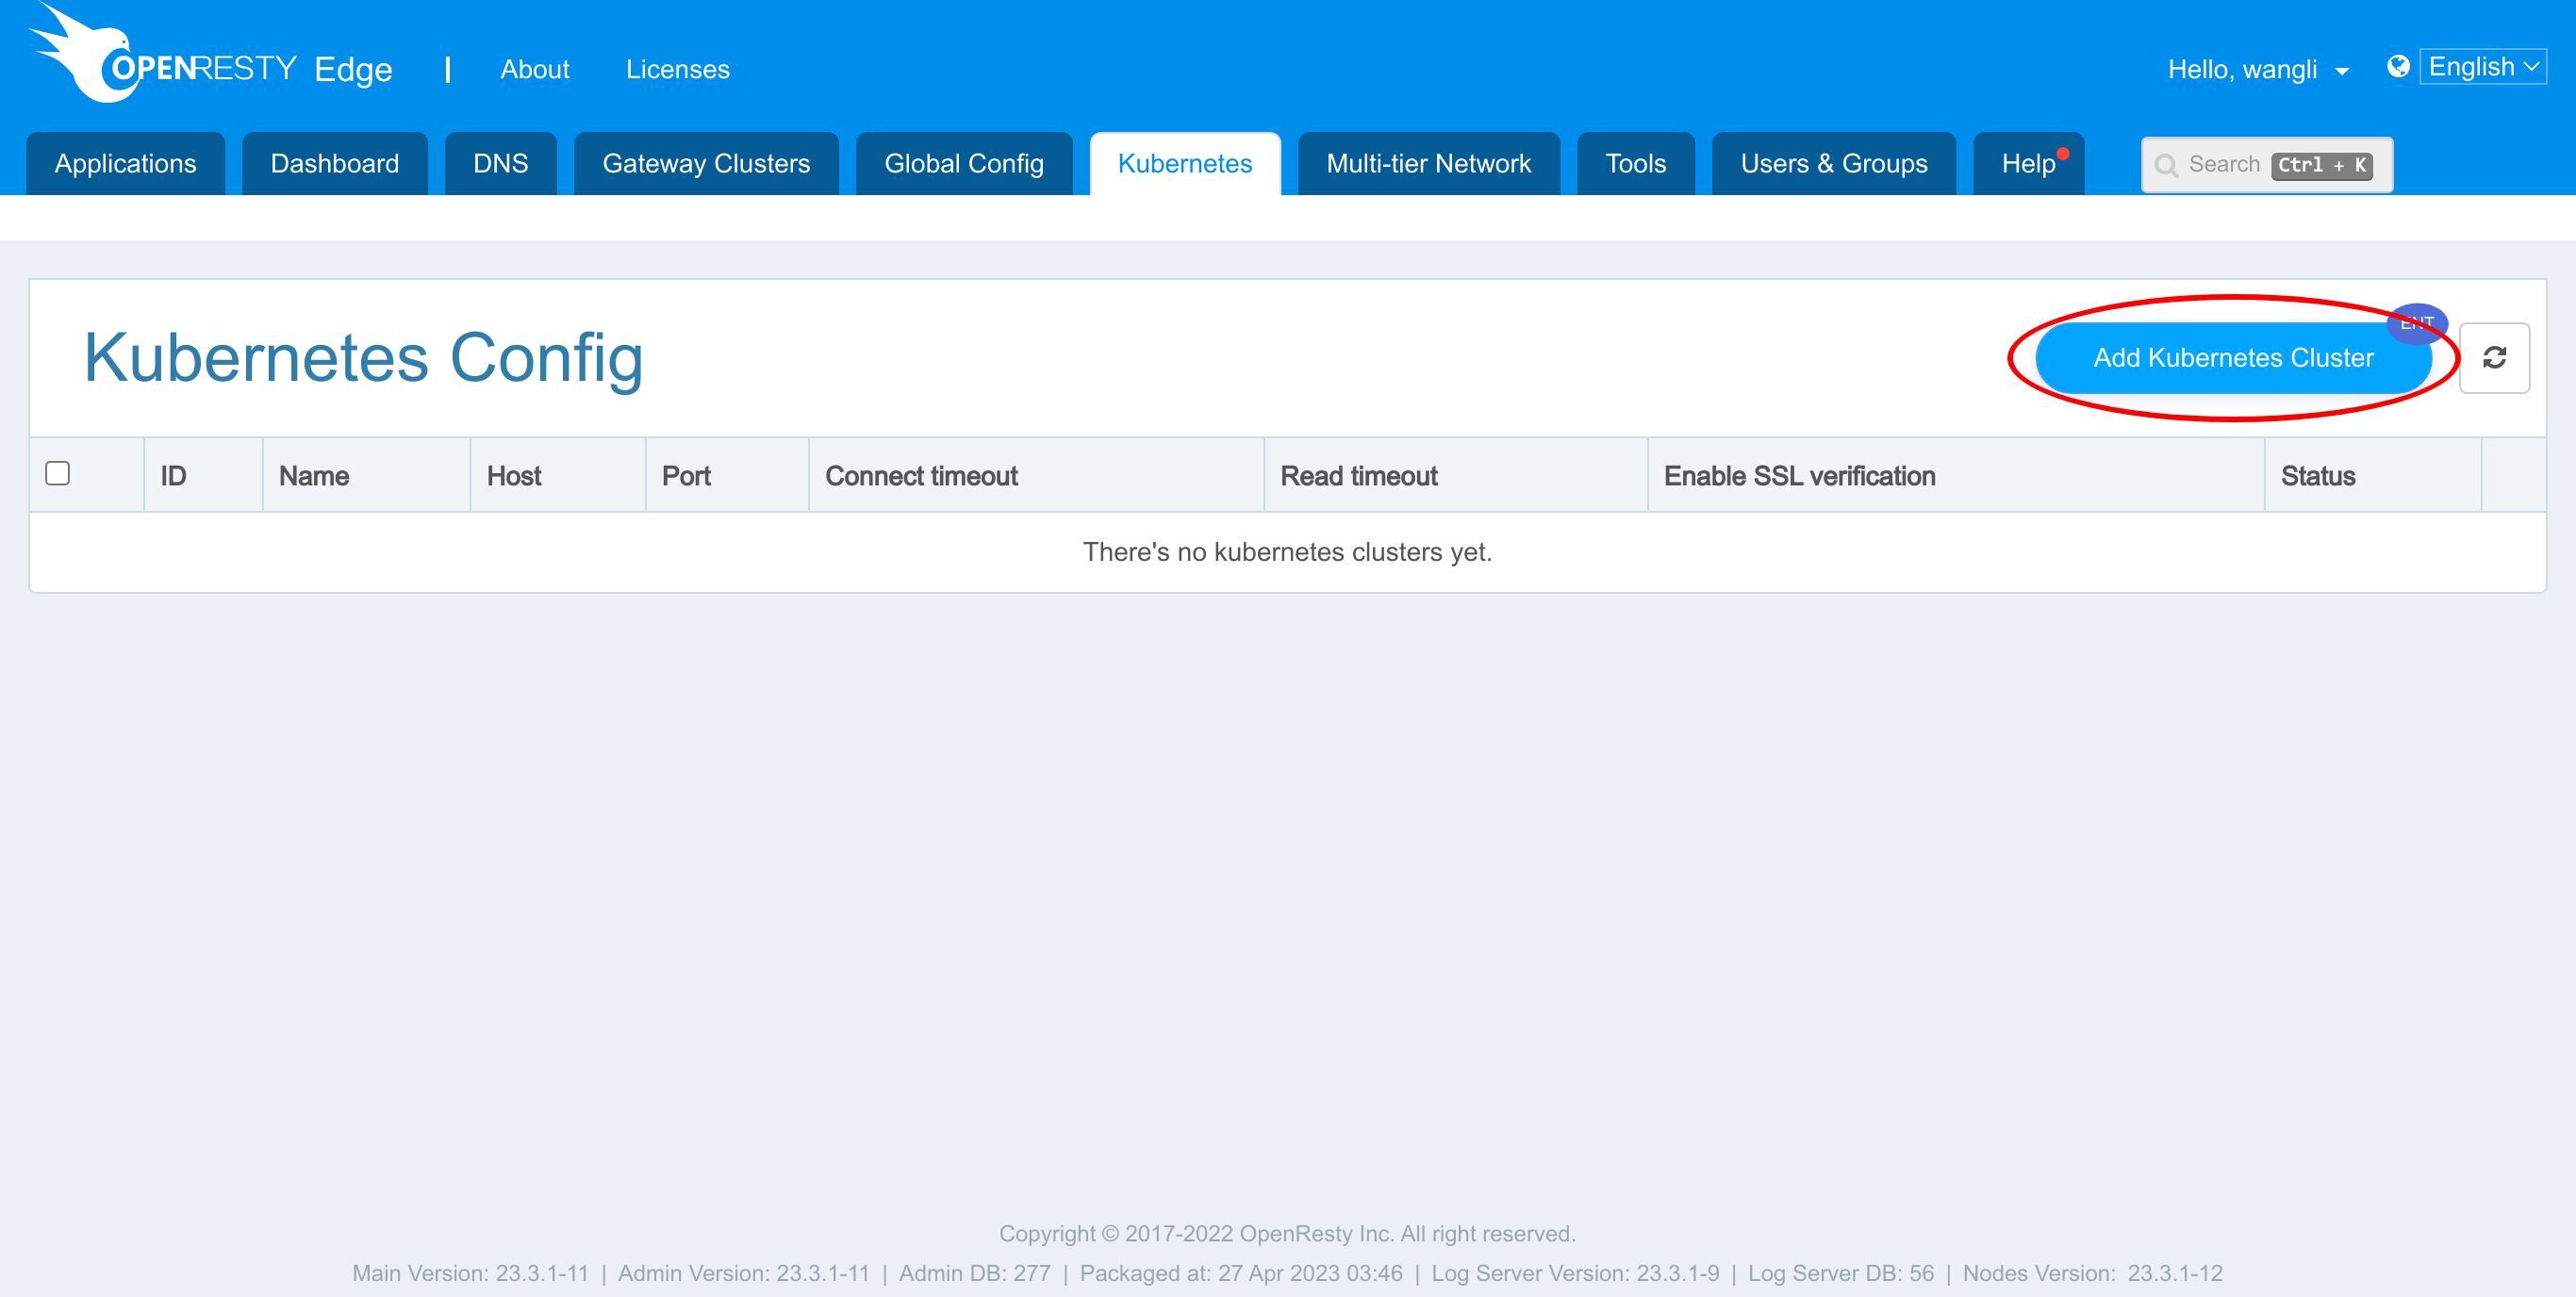
點選這個按鈕來新增一個新的 Kubernetes 叢集。
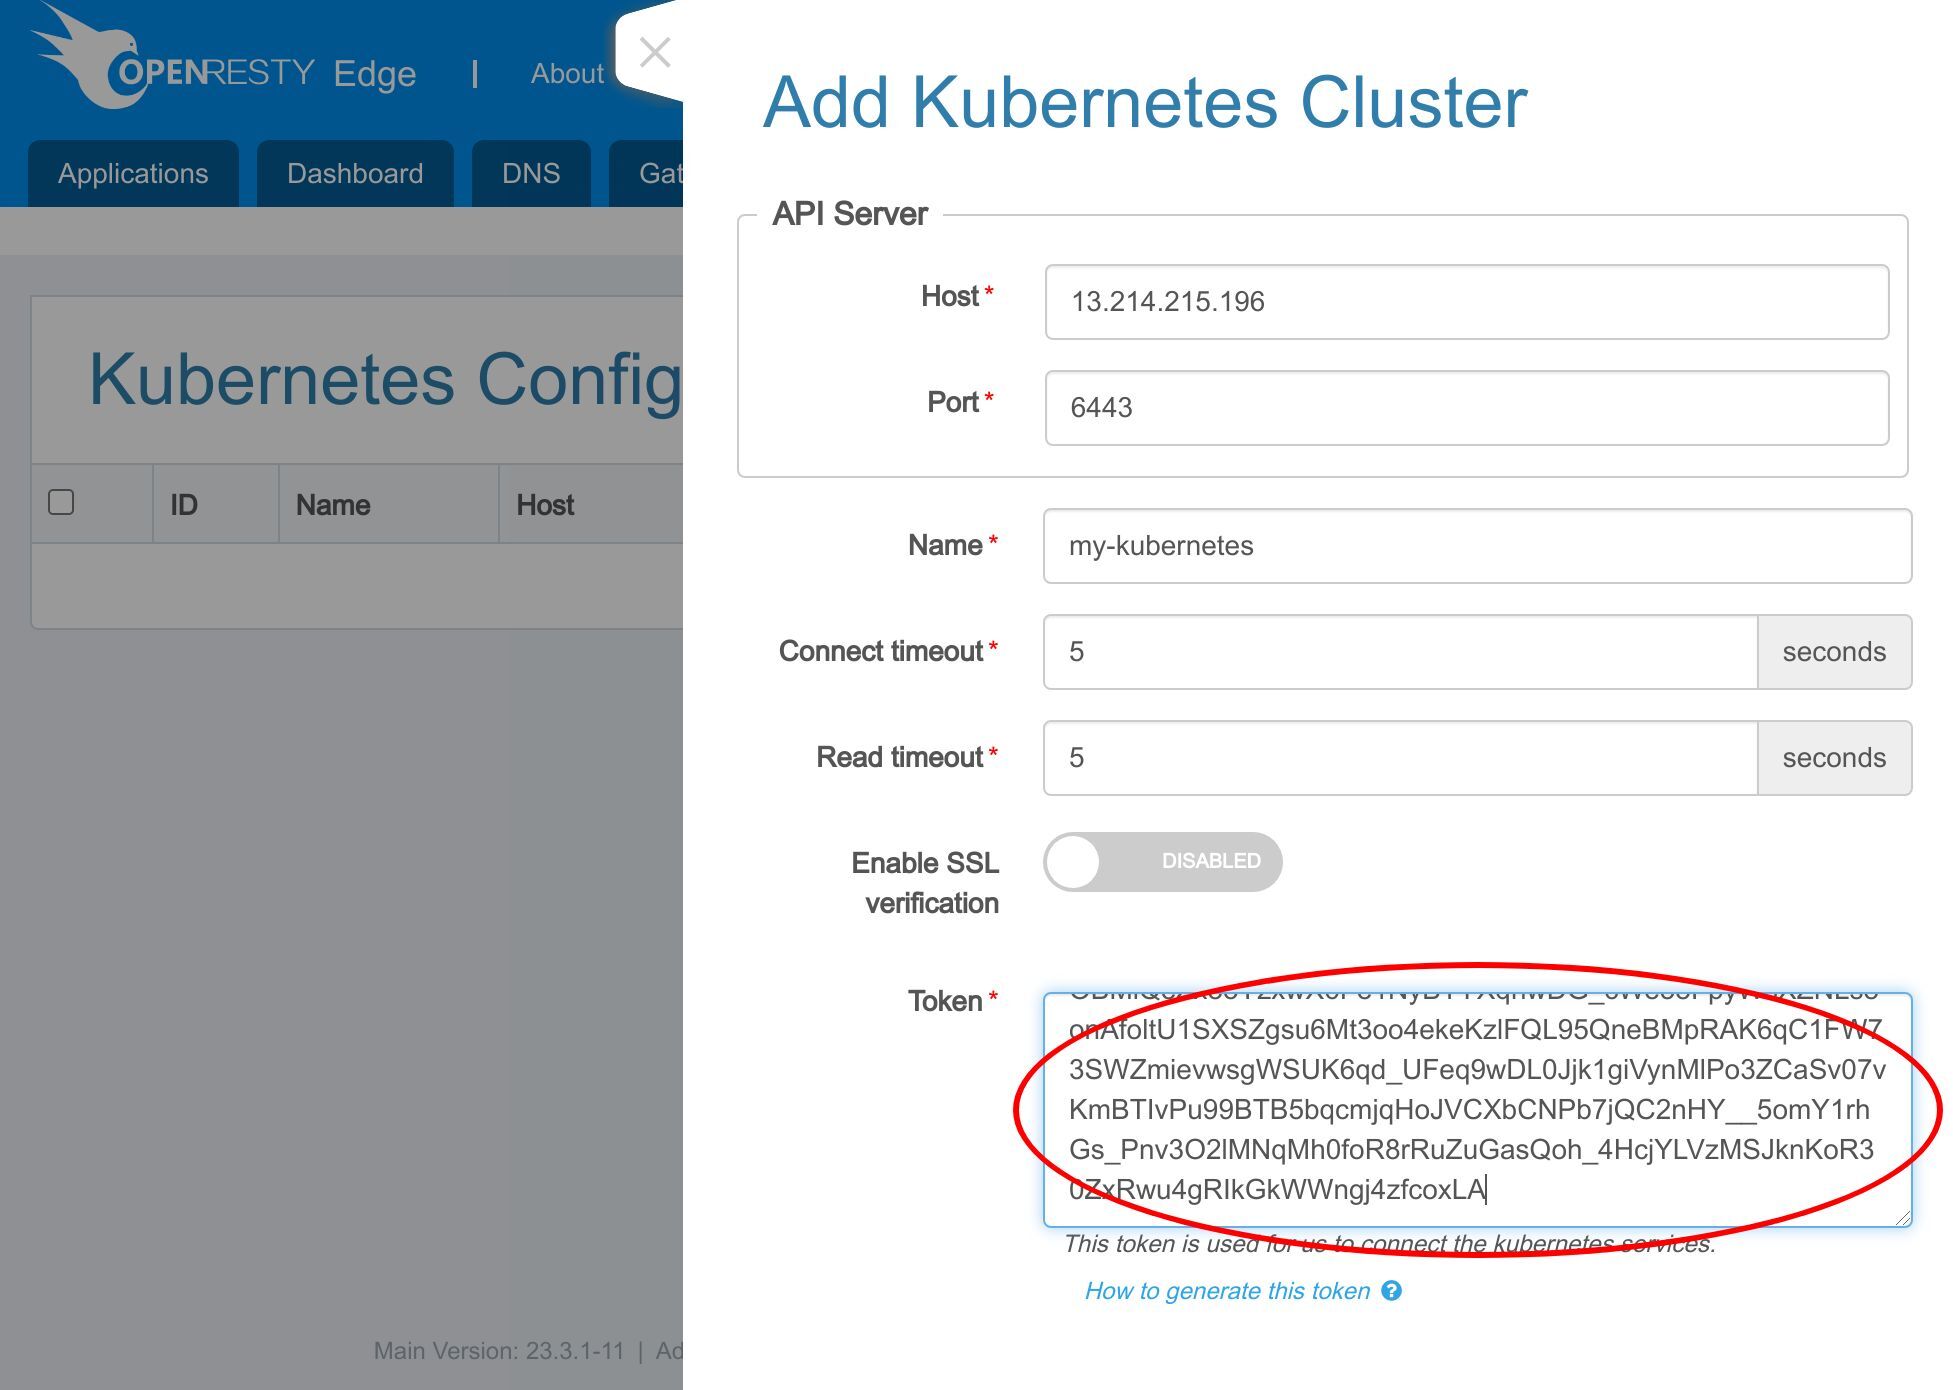
為了接收新通知,OpenResty Edge Admin 需要建立與 Kubernetes 的 HTTPS API 伺服器的連線。
輸入 Kubernetes API 伺服器的主機名或 IP 地址。

然後輸入埠號。
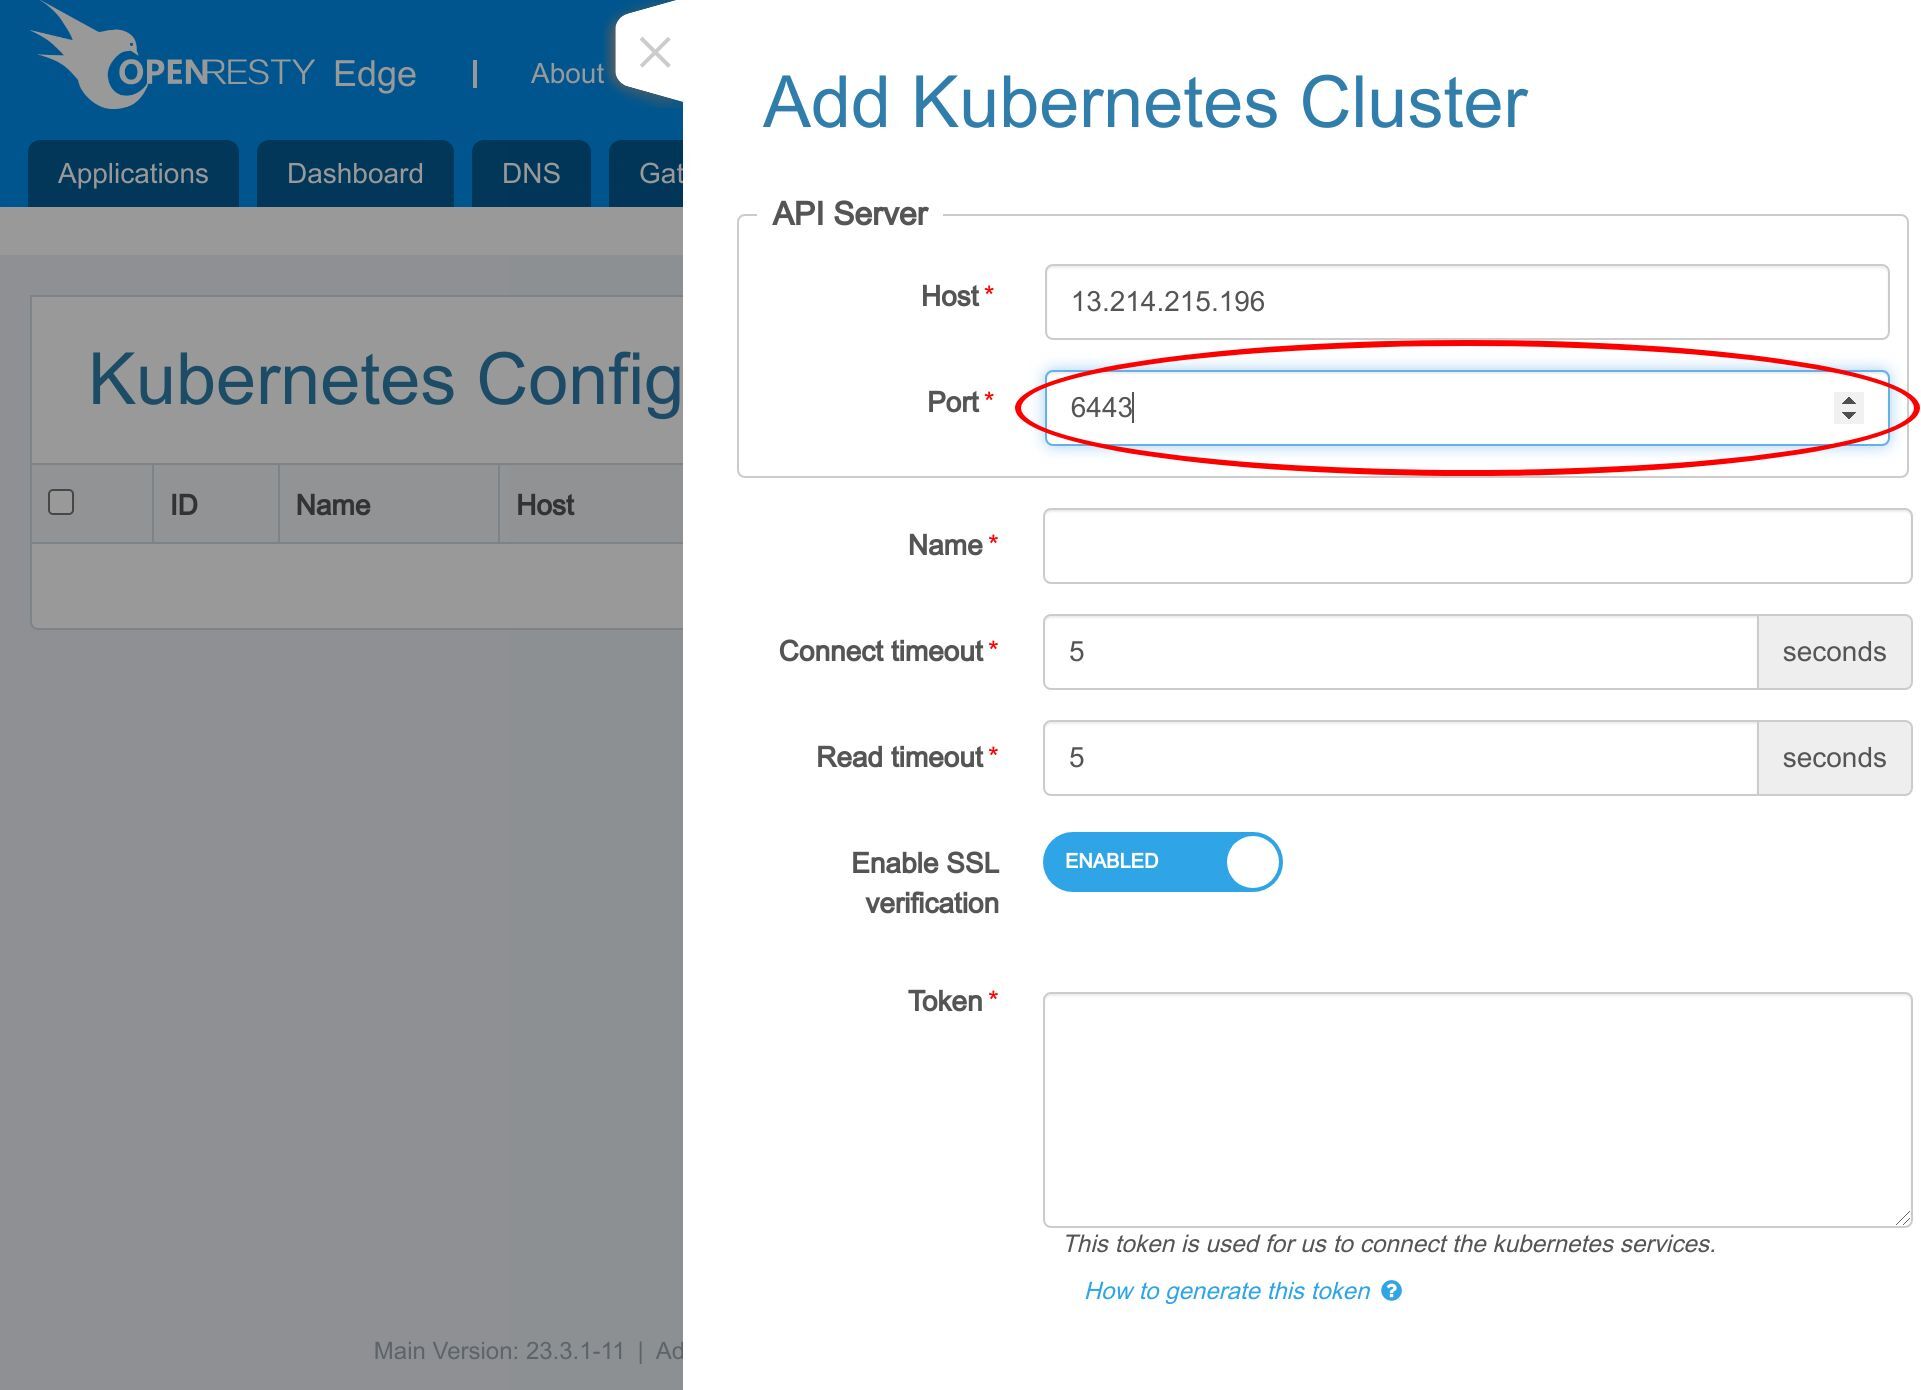
接下來輸入 kubernetes 叢集的名稱。
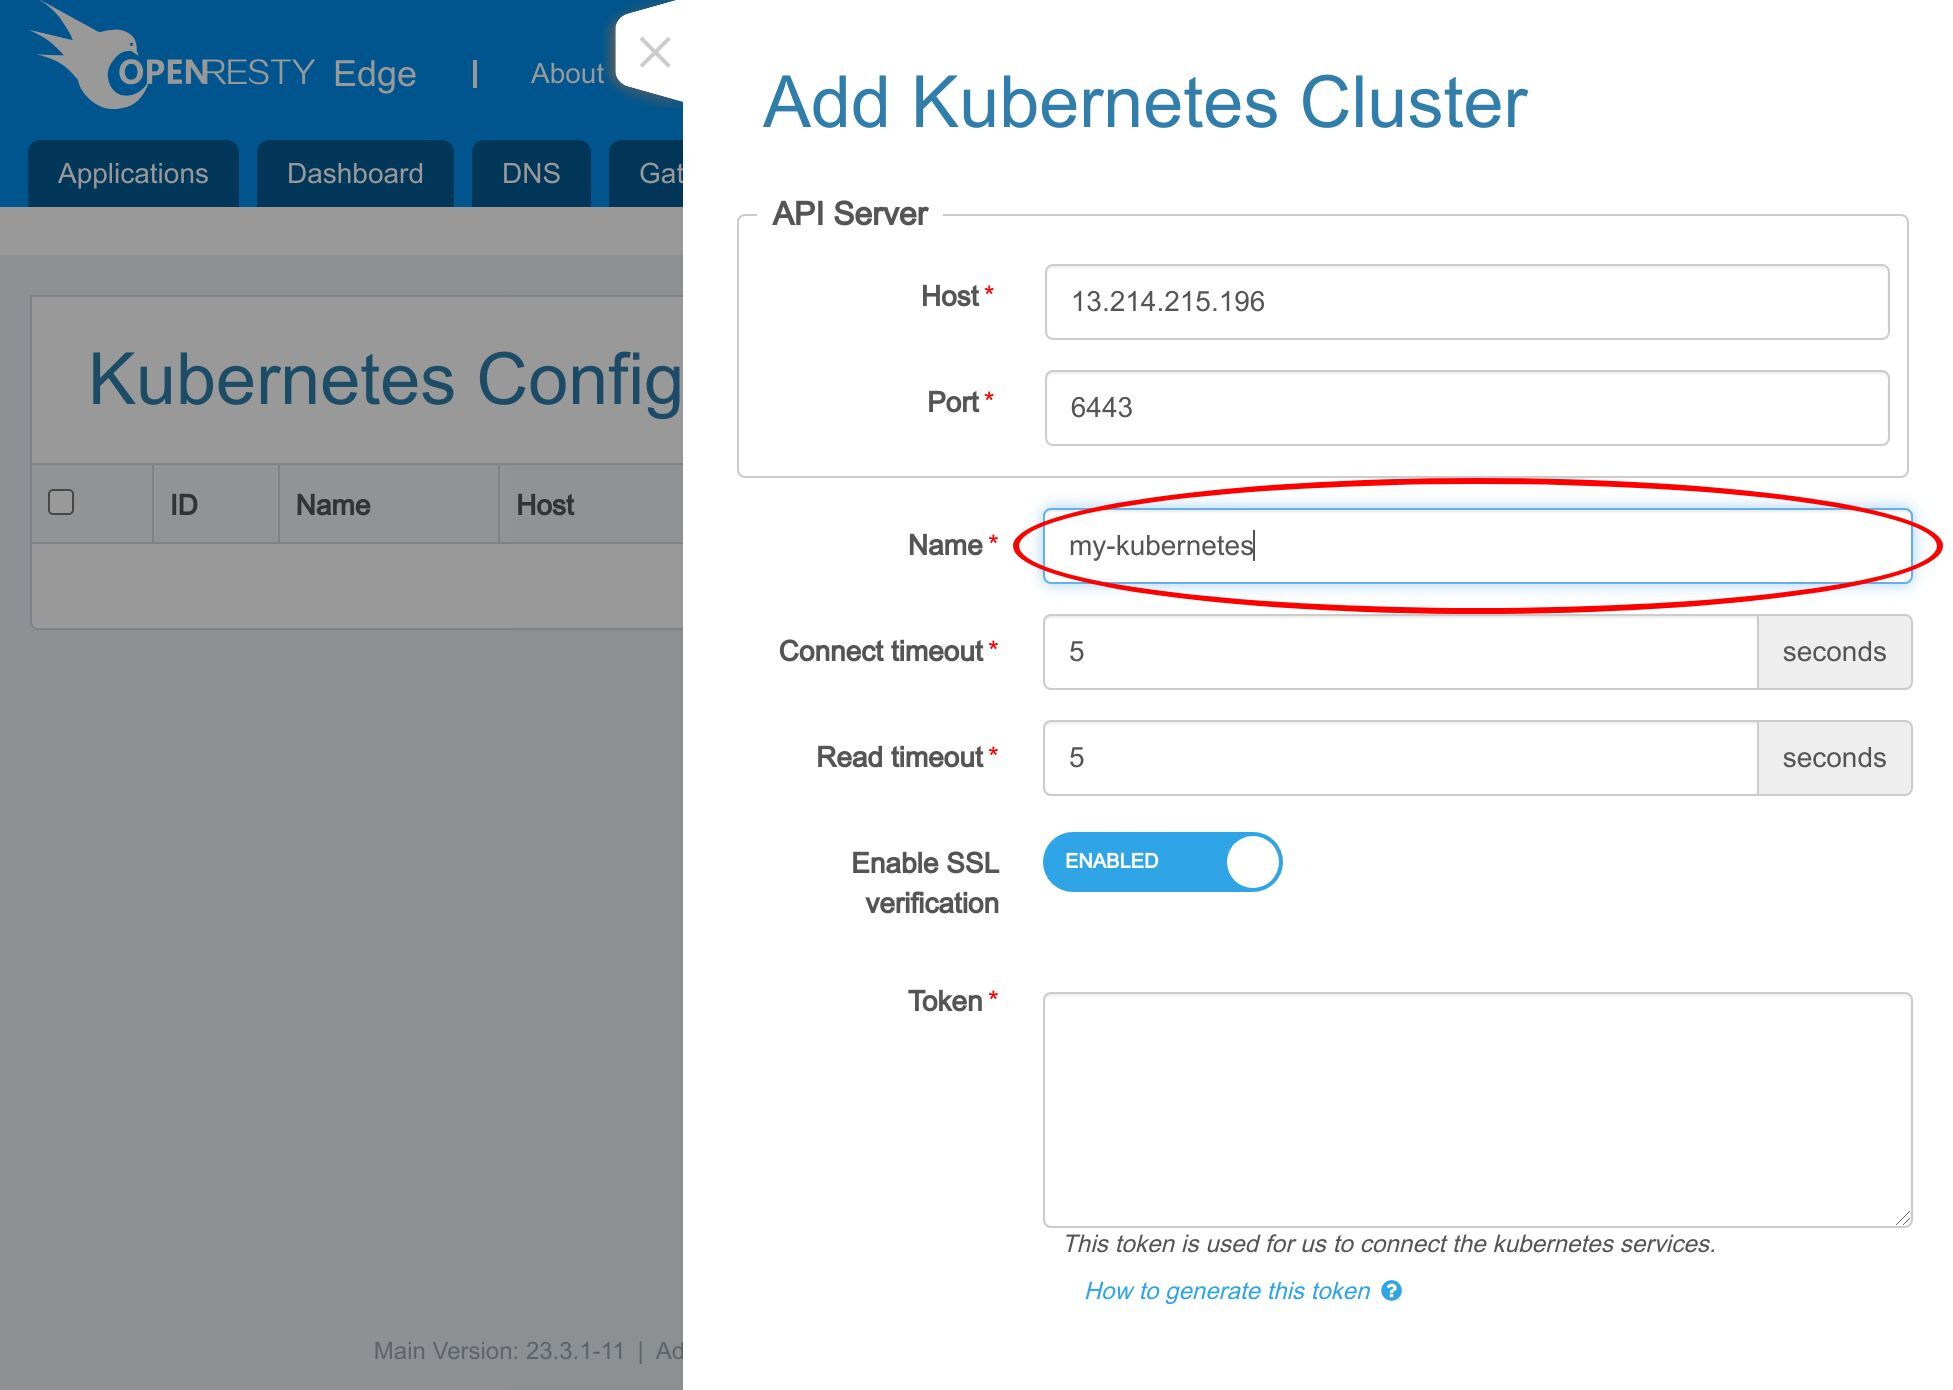
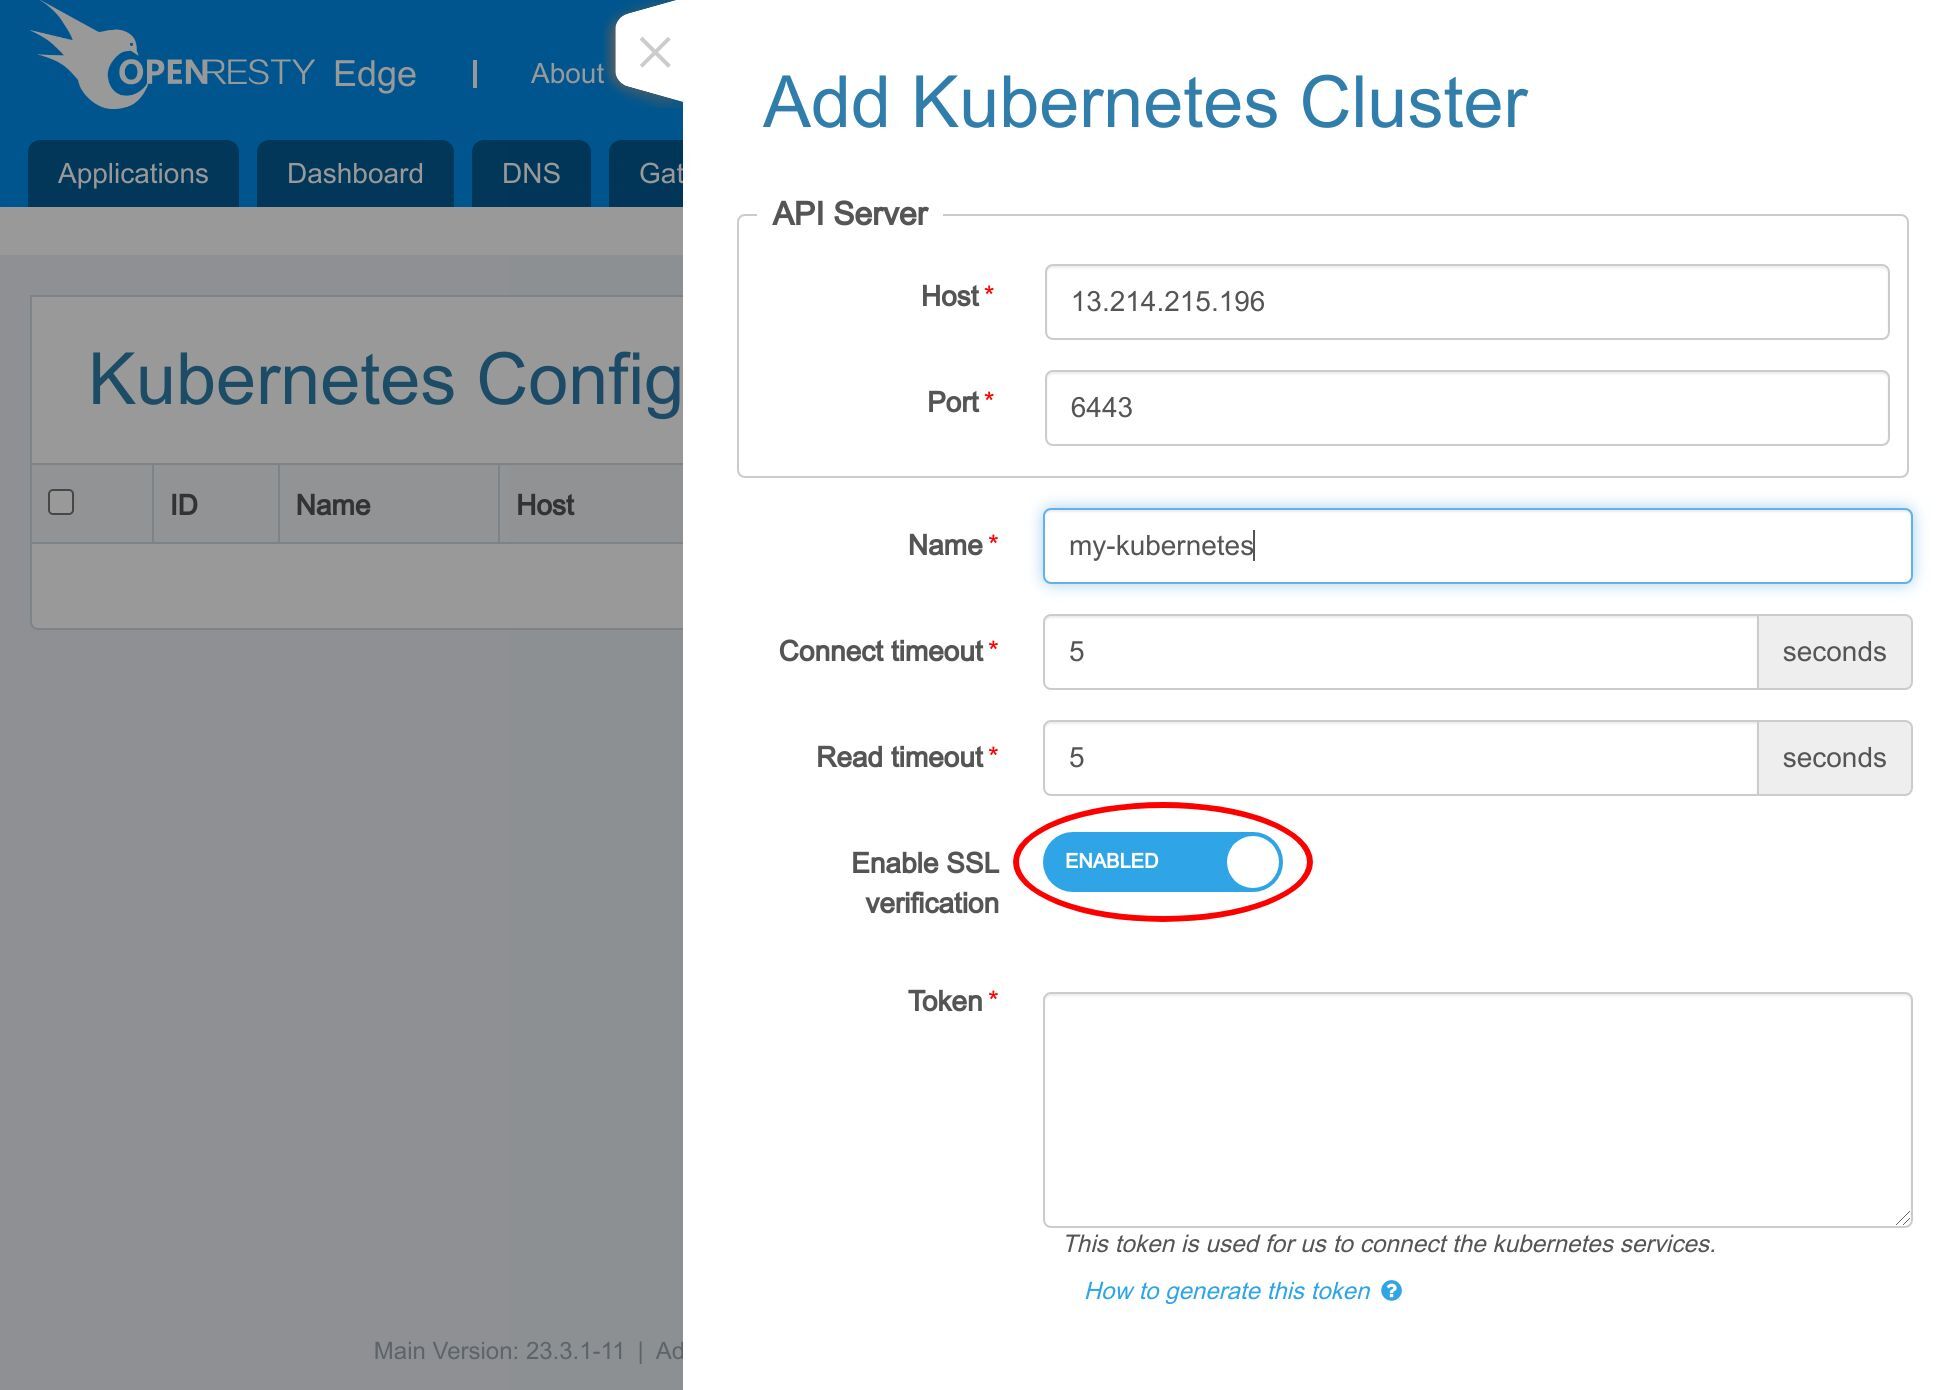
停用 SSL 證書驗證。這是因為我們的 Kubernetes API 伺服器的證書是自籤的。
我們還需要一個 token 來訪問 Kubernetes API 伺服器,這個 token 要有足夠的許可權。
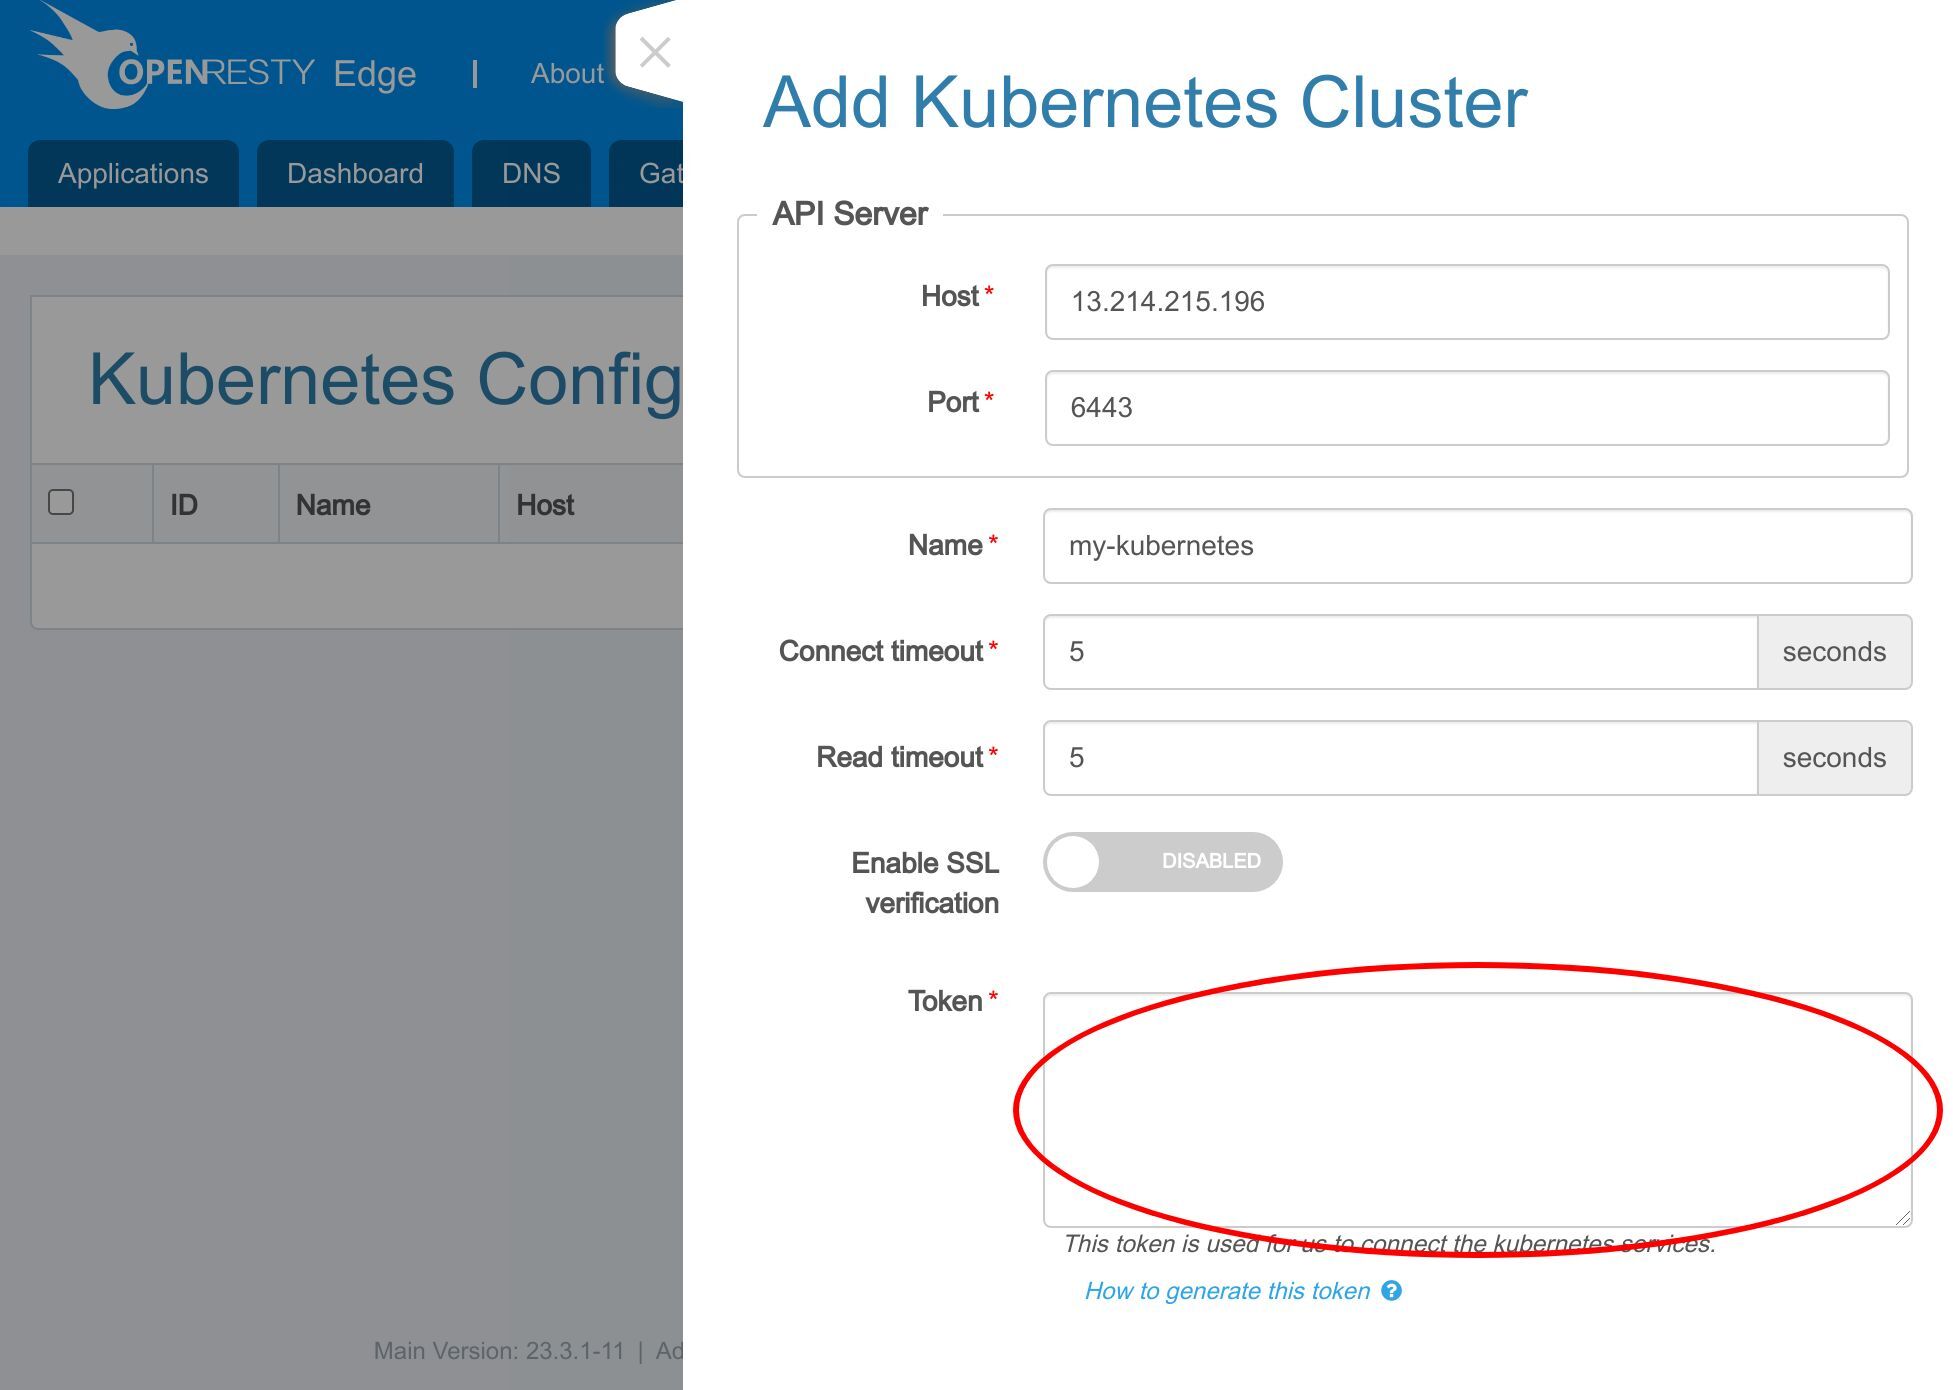
點選 “How to generate this token” 這個連結可以開啟一個彈窗。
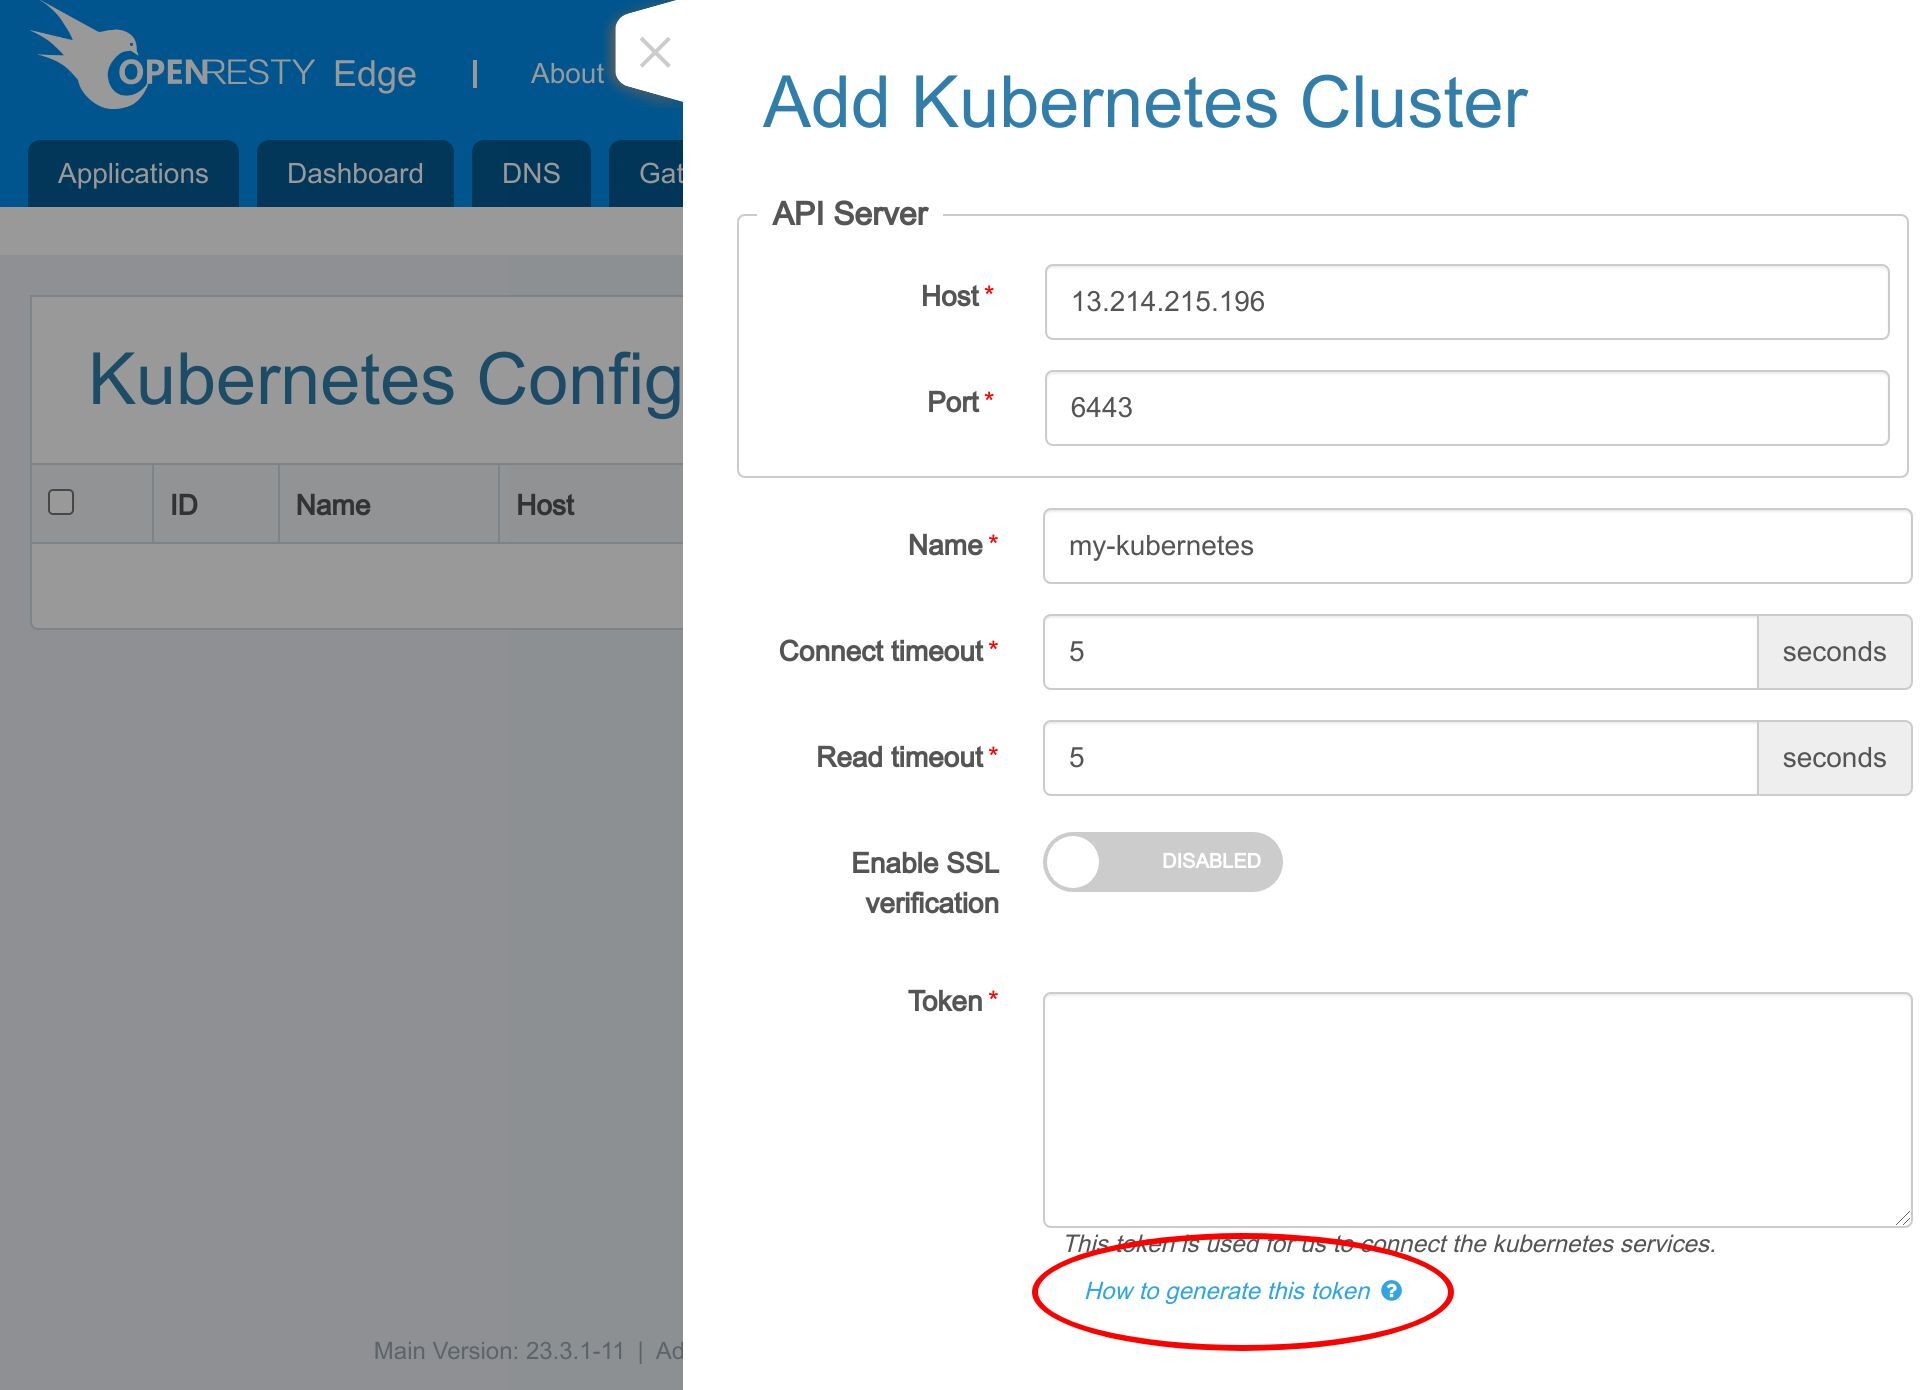
這裡說明了如何從你自己的 Kubernetes 部署中生成一個 token。 現在讓我來演示一下這個過程。
關閉這個彈窗。
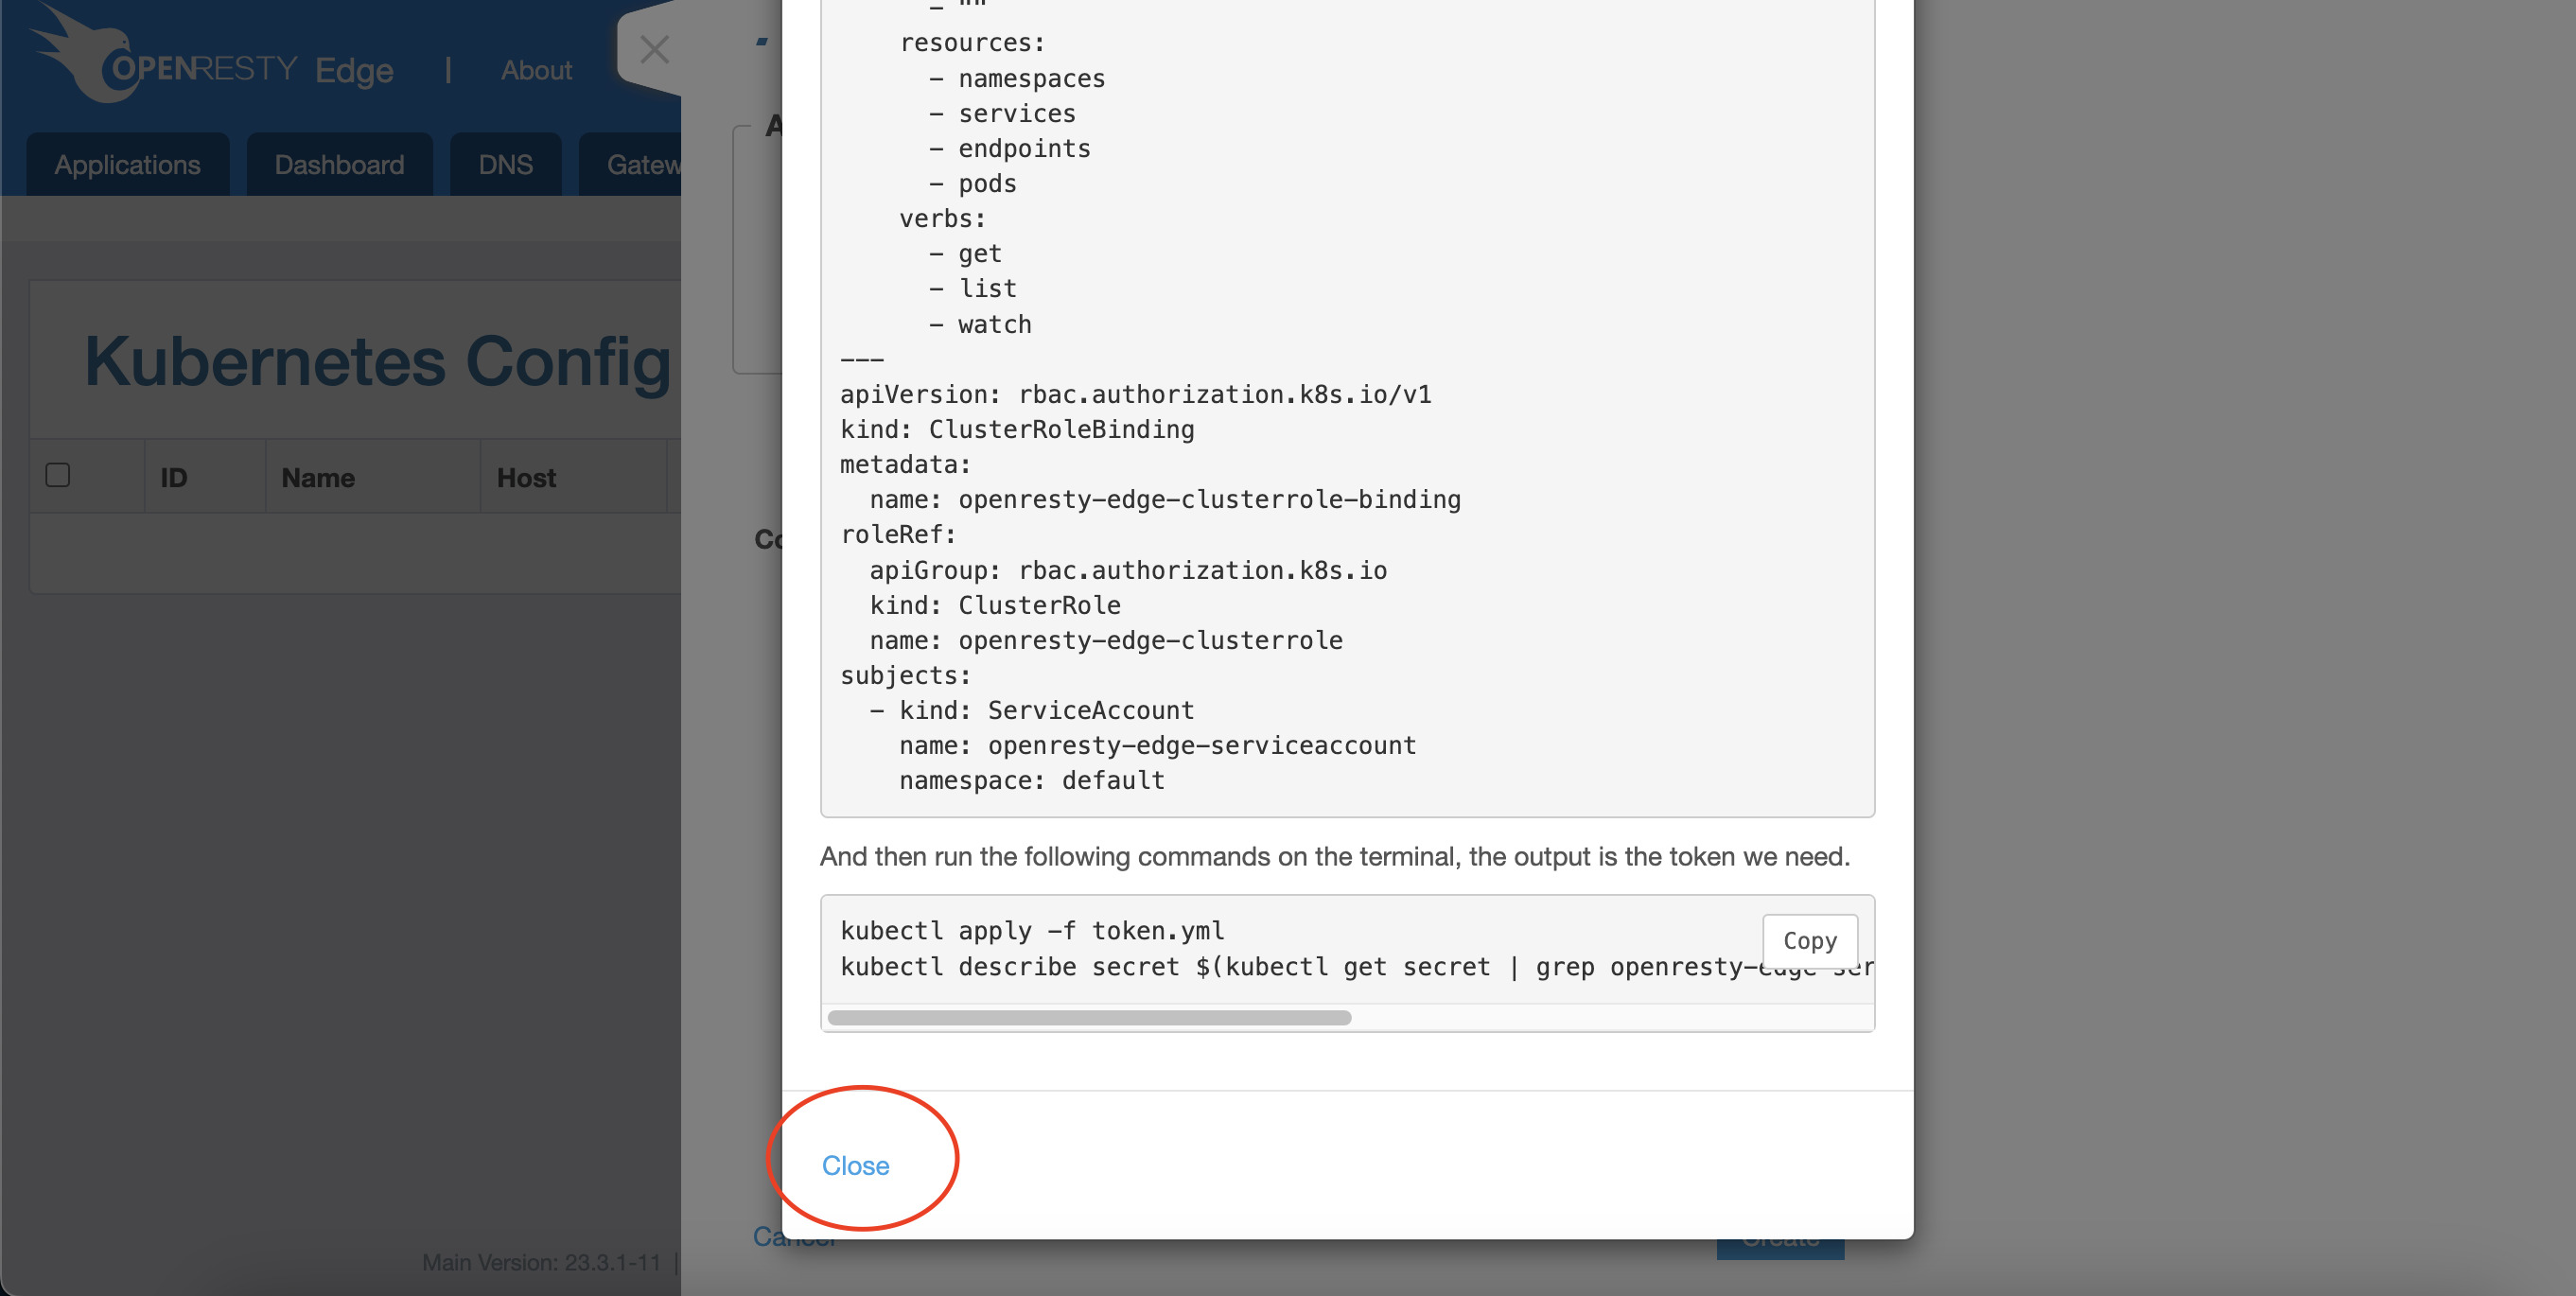
我們需要準備一個名為 token.yml 的配置檔案。下面是這個檔案的一個樣本。可以用它來建立一個具有讀取許可權的賬戶,以訪問
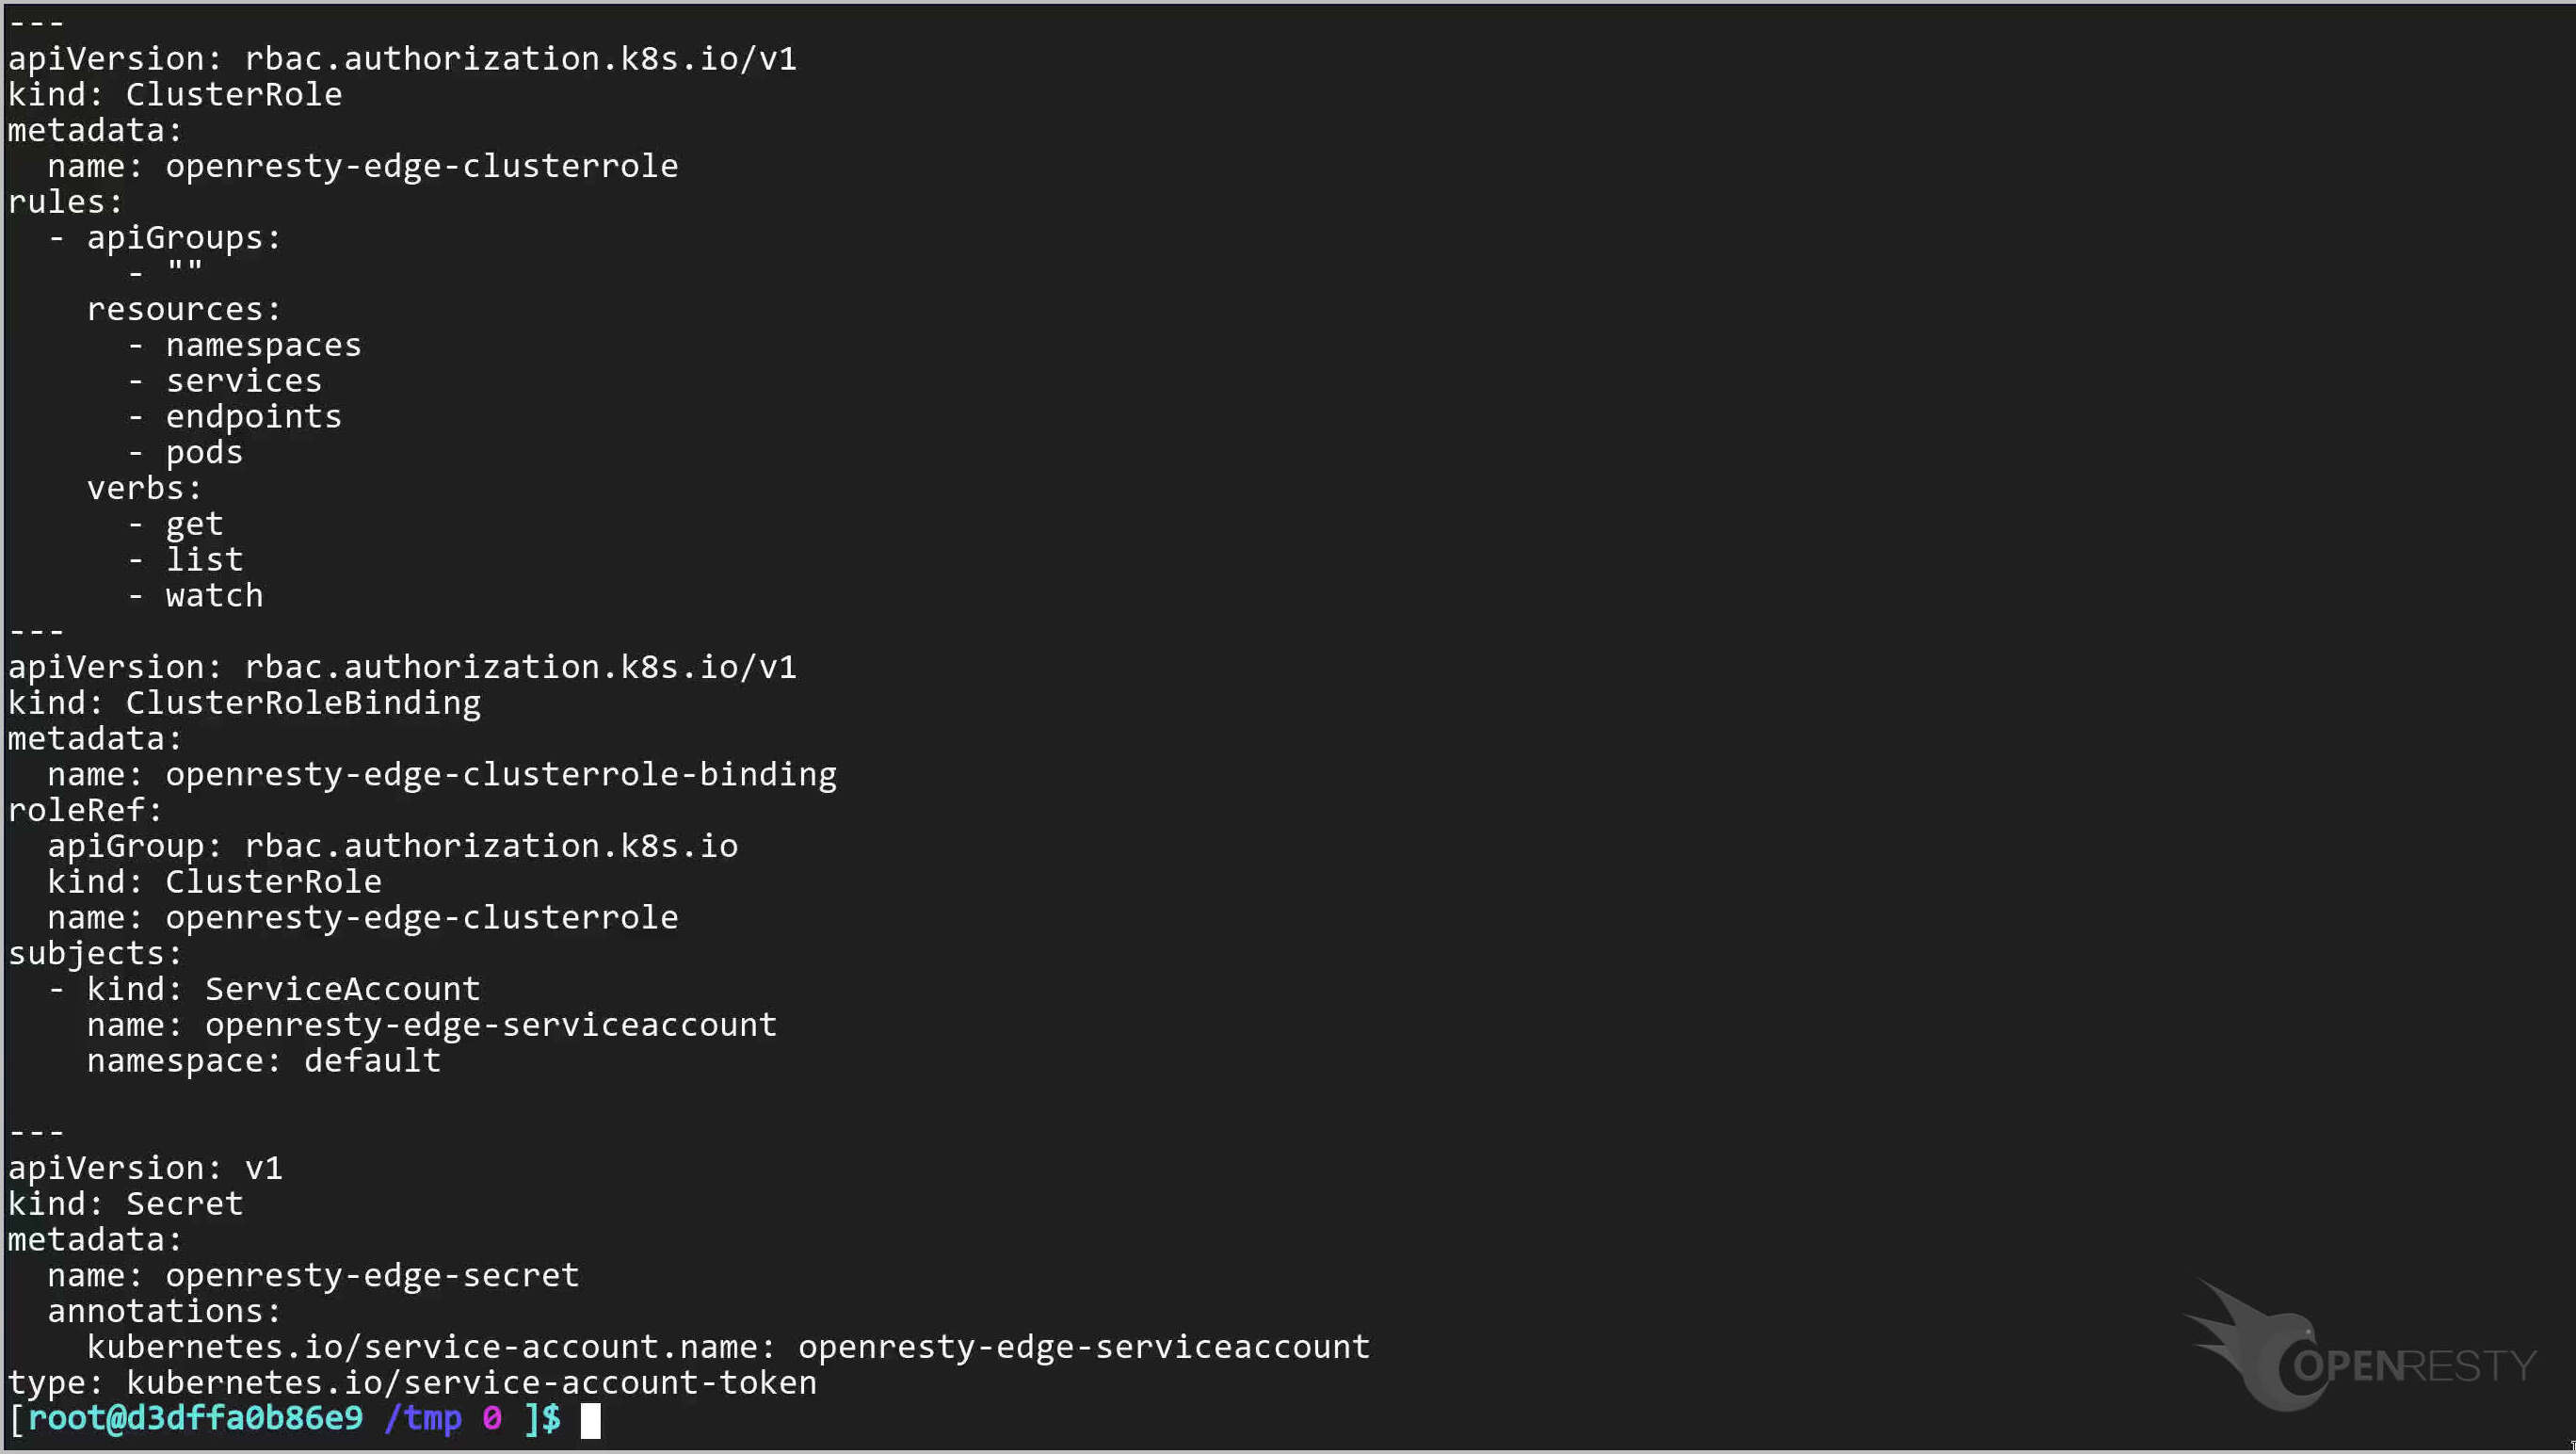
名稱空間、
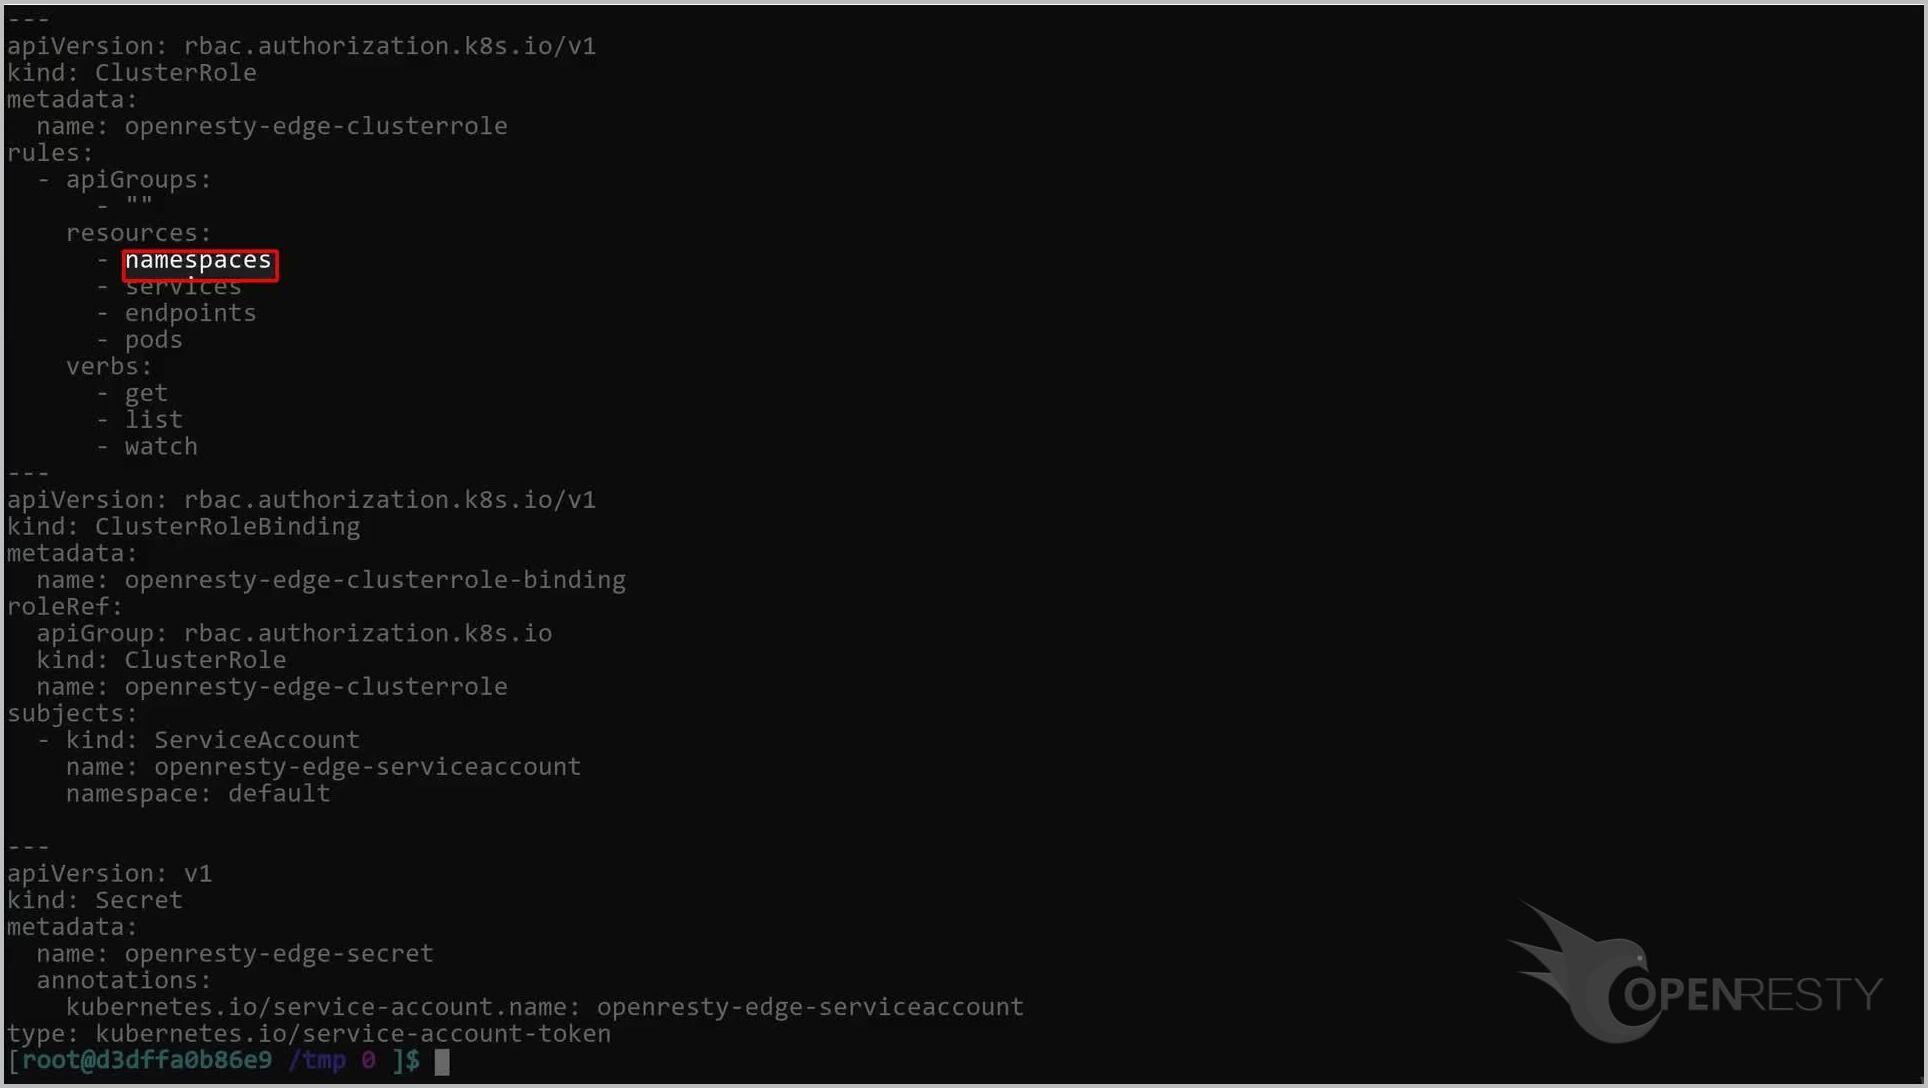
服務、
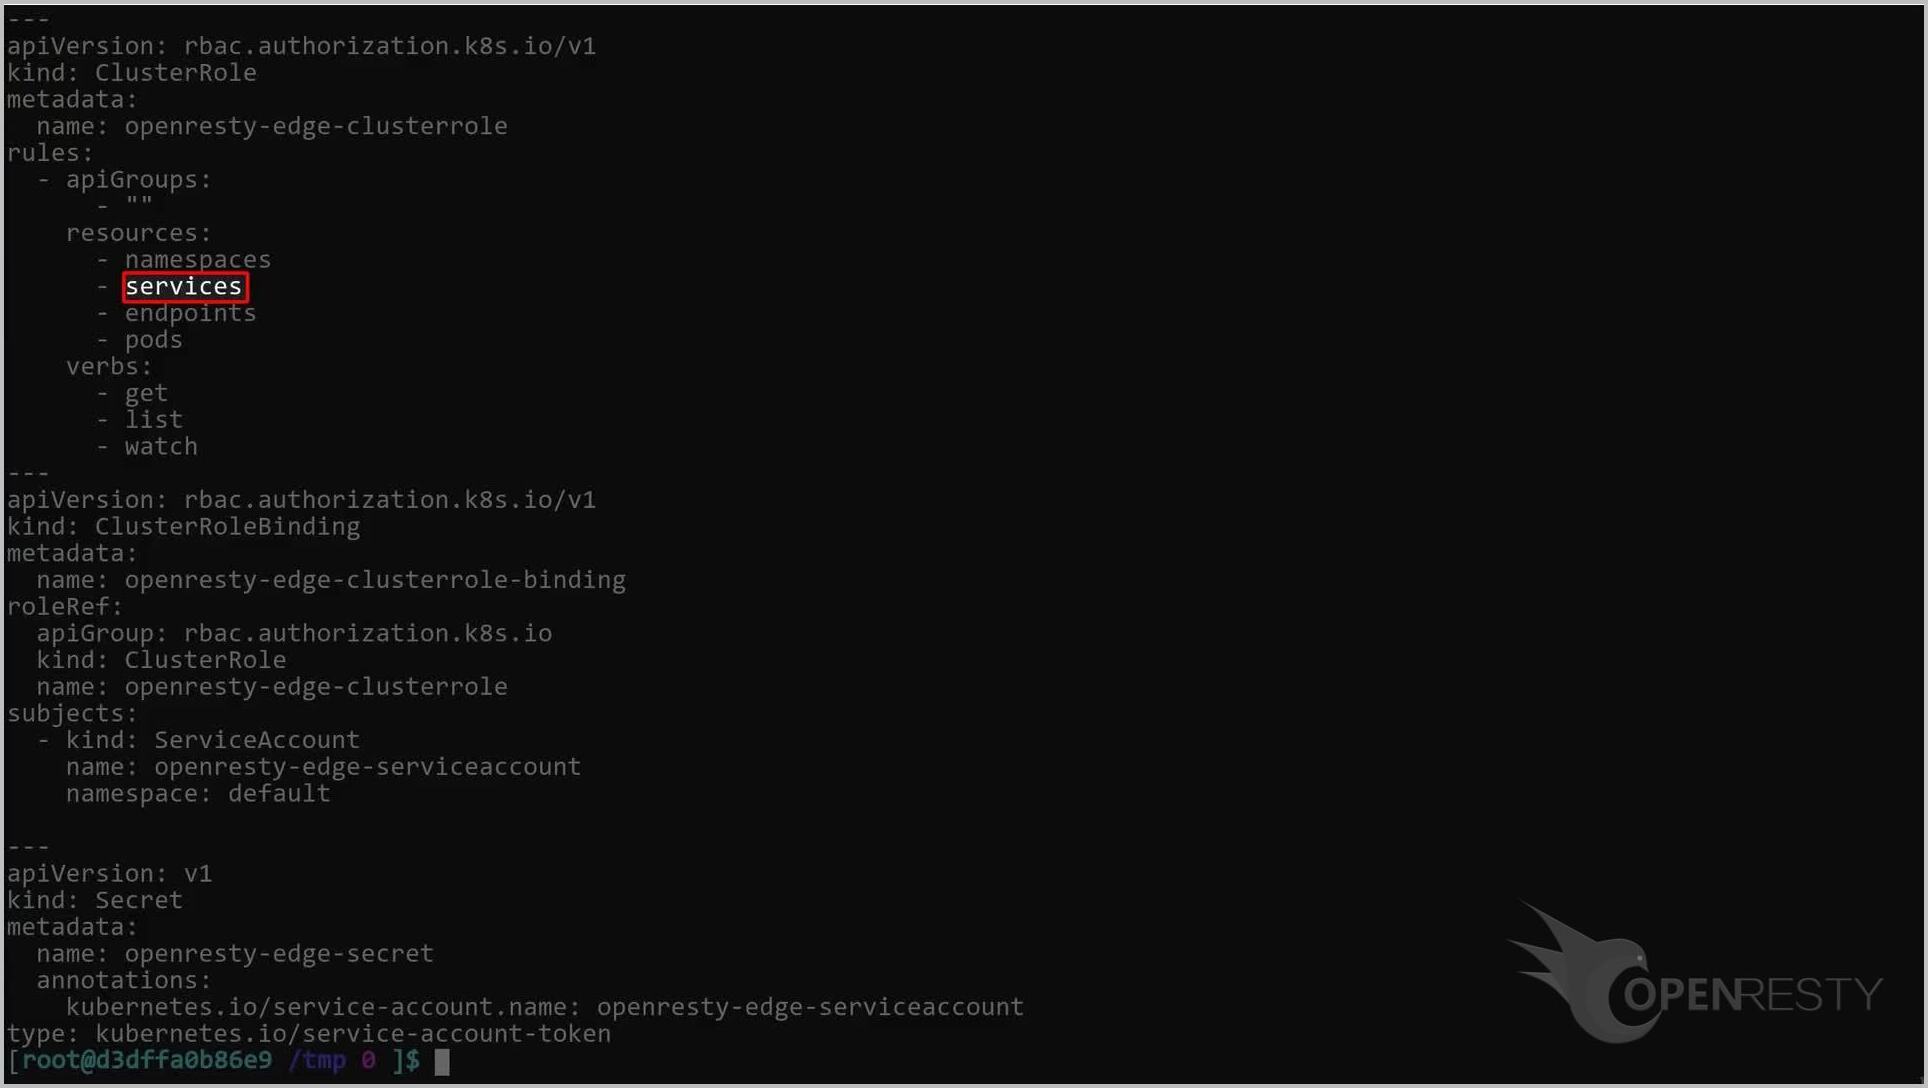
端點,以及
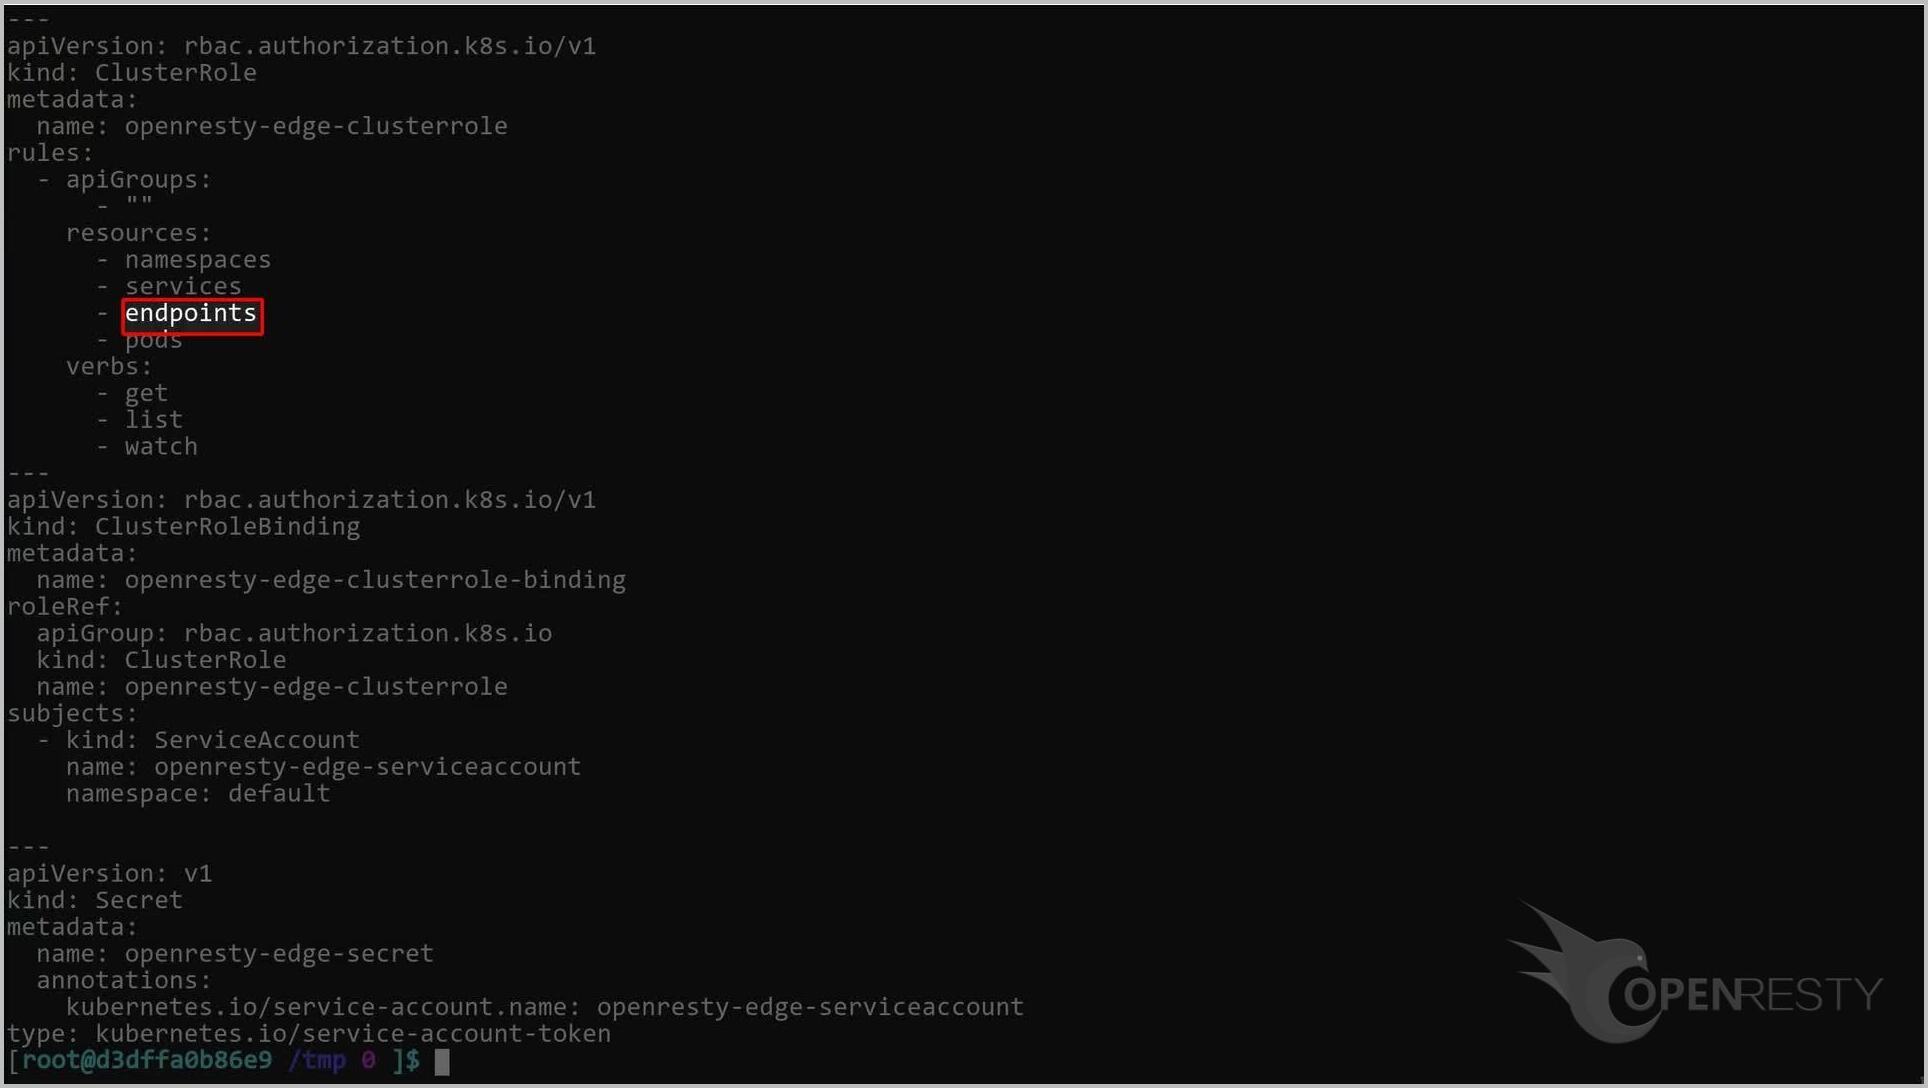
Pods 物件。
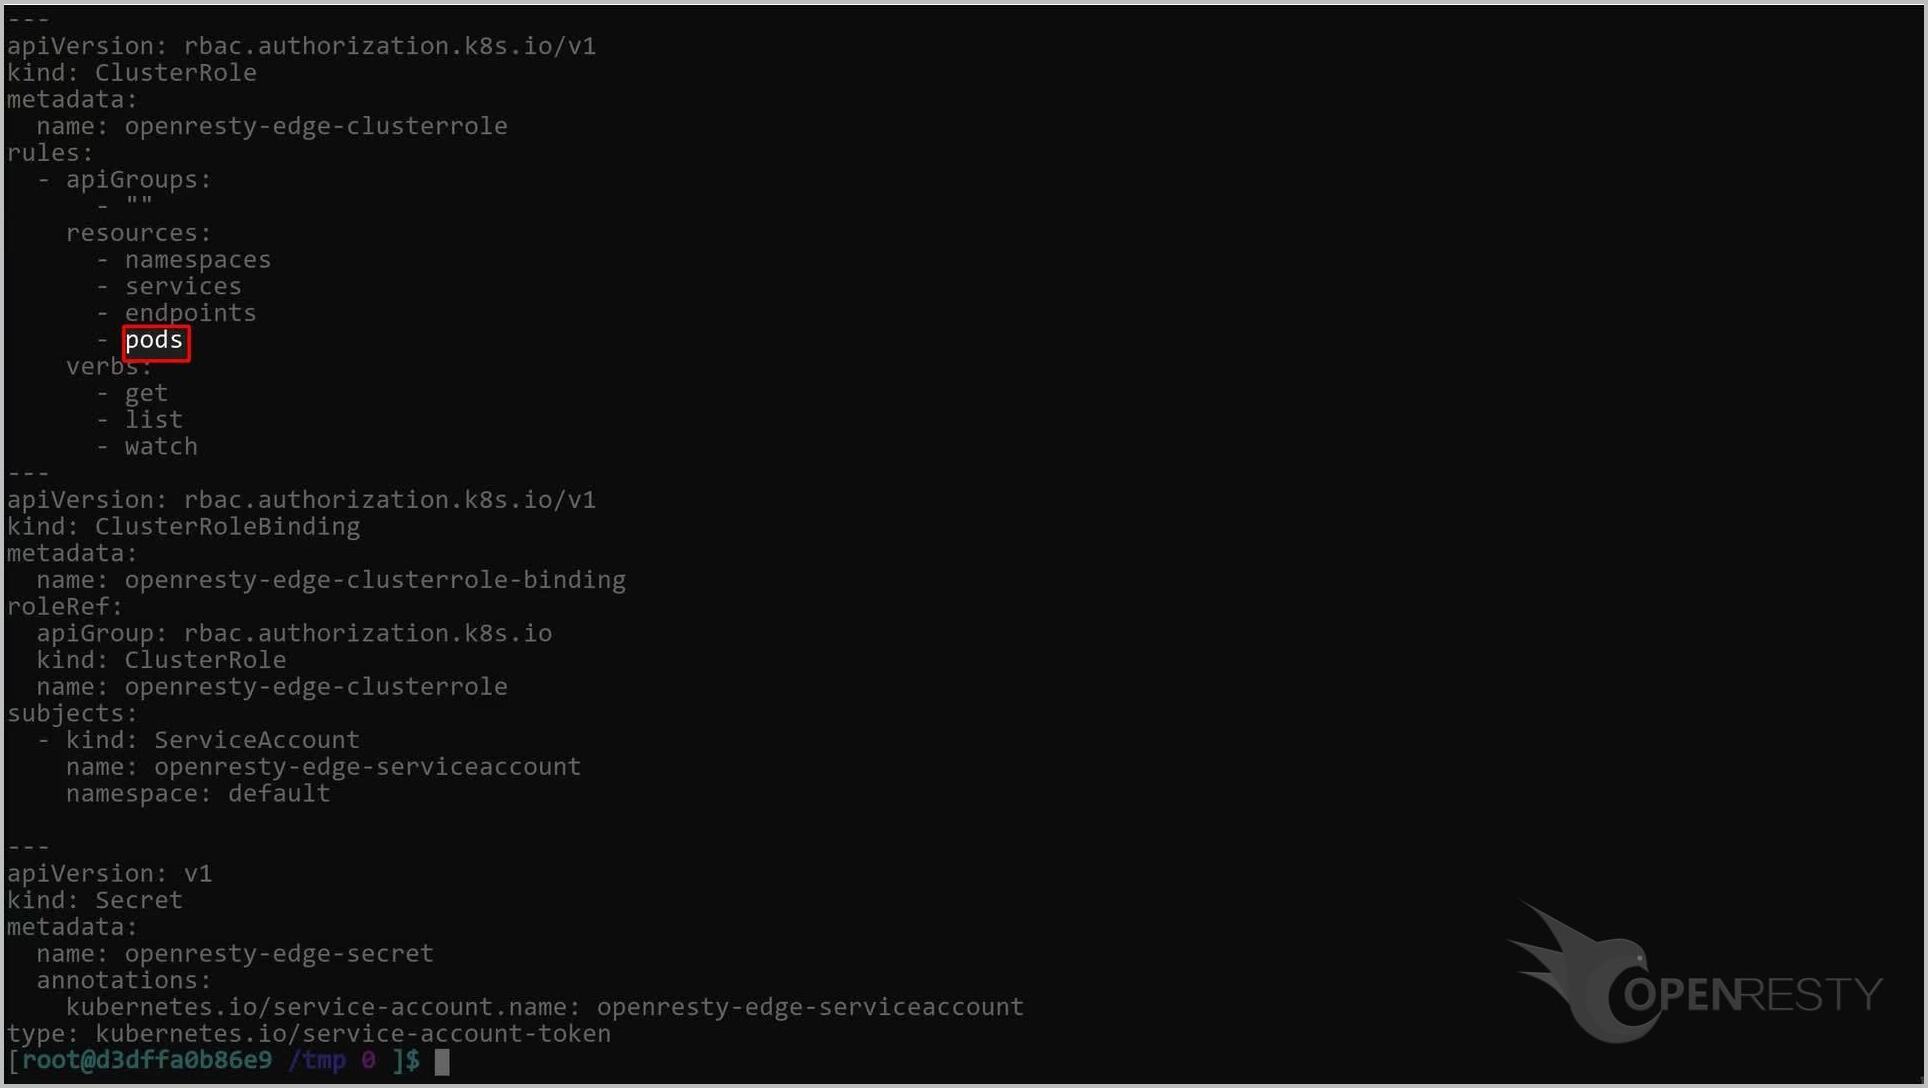
使用以下命令建立賬戶。
kubectl apply -f /root/token.yml
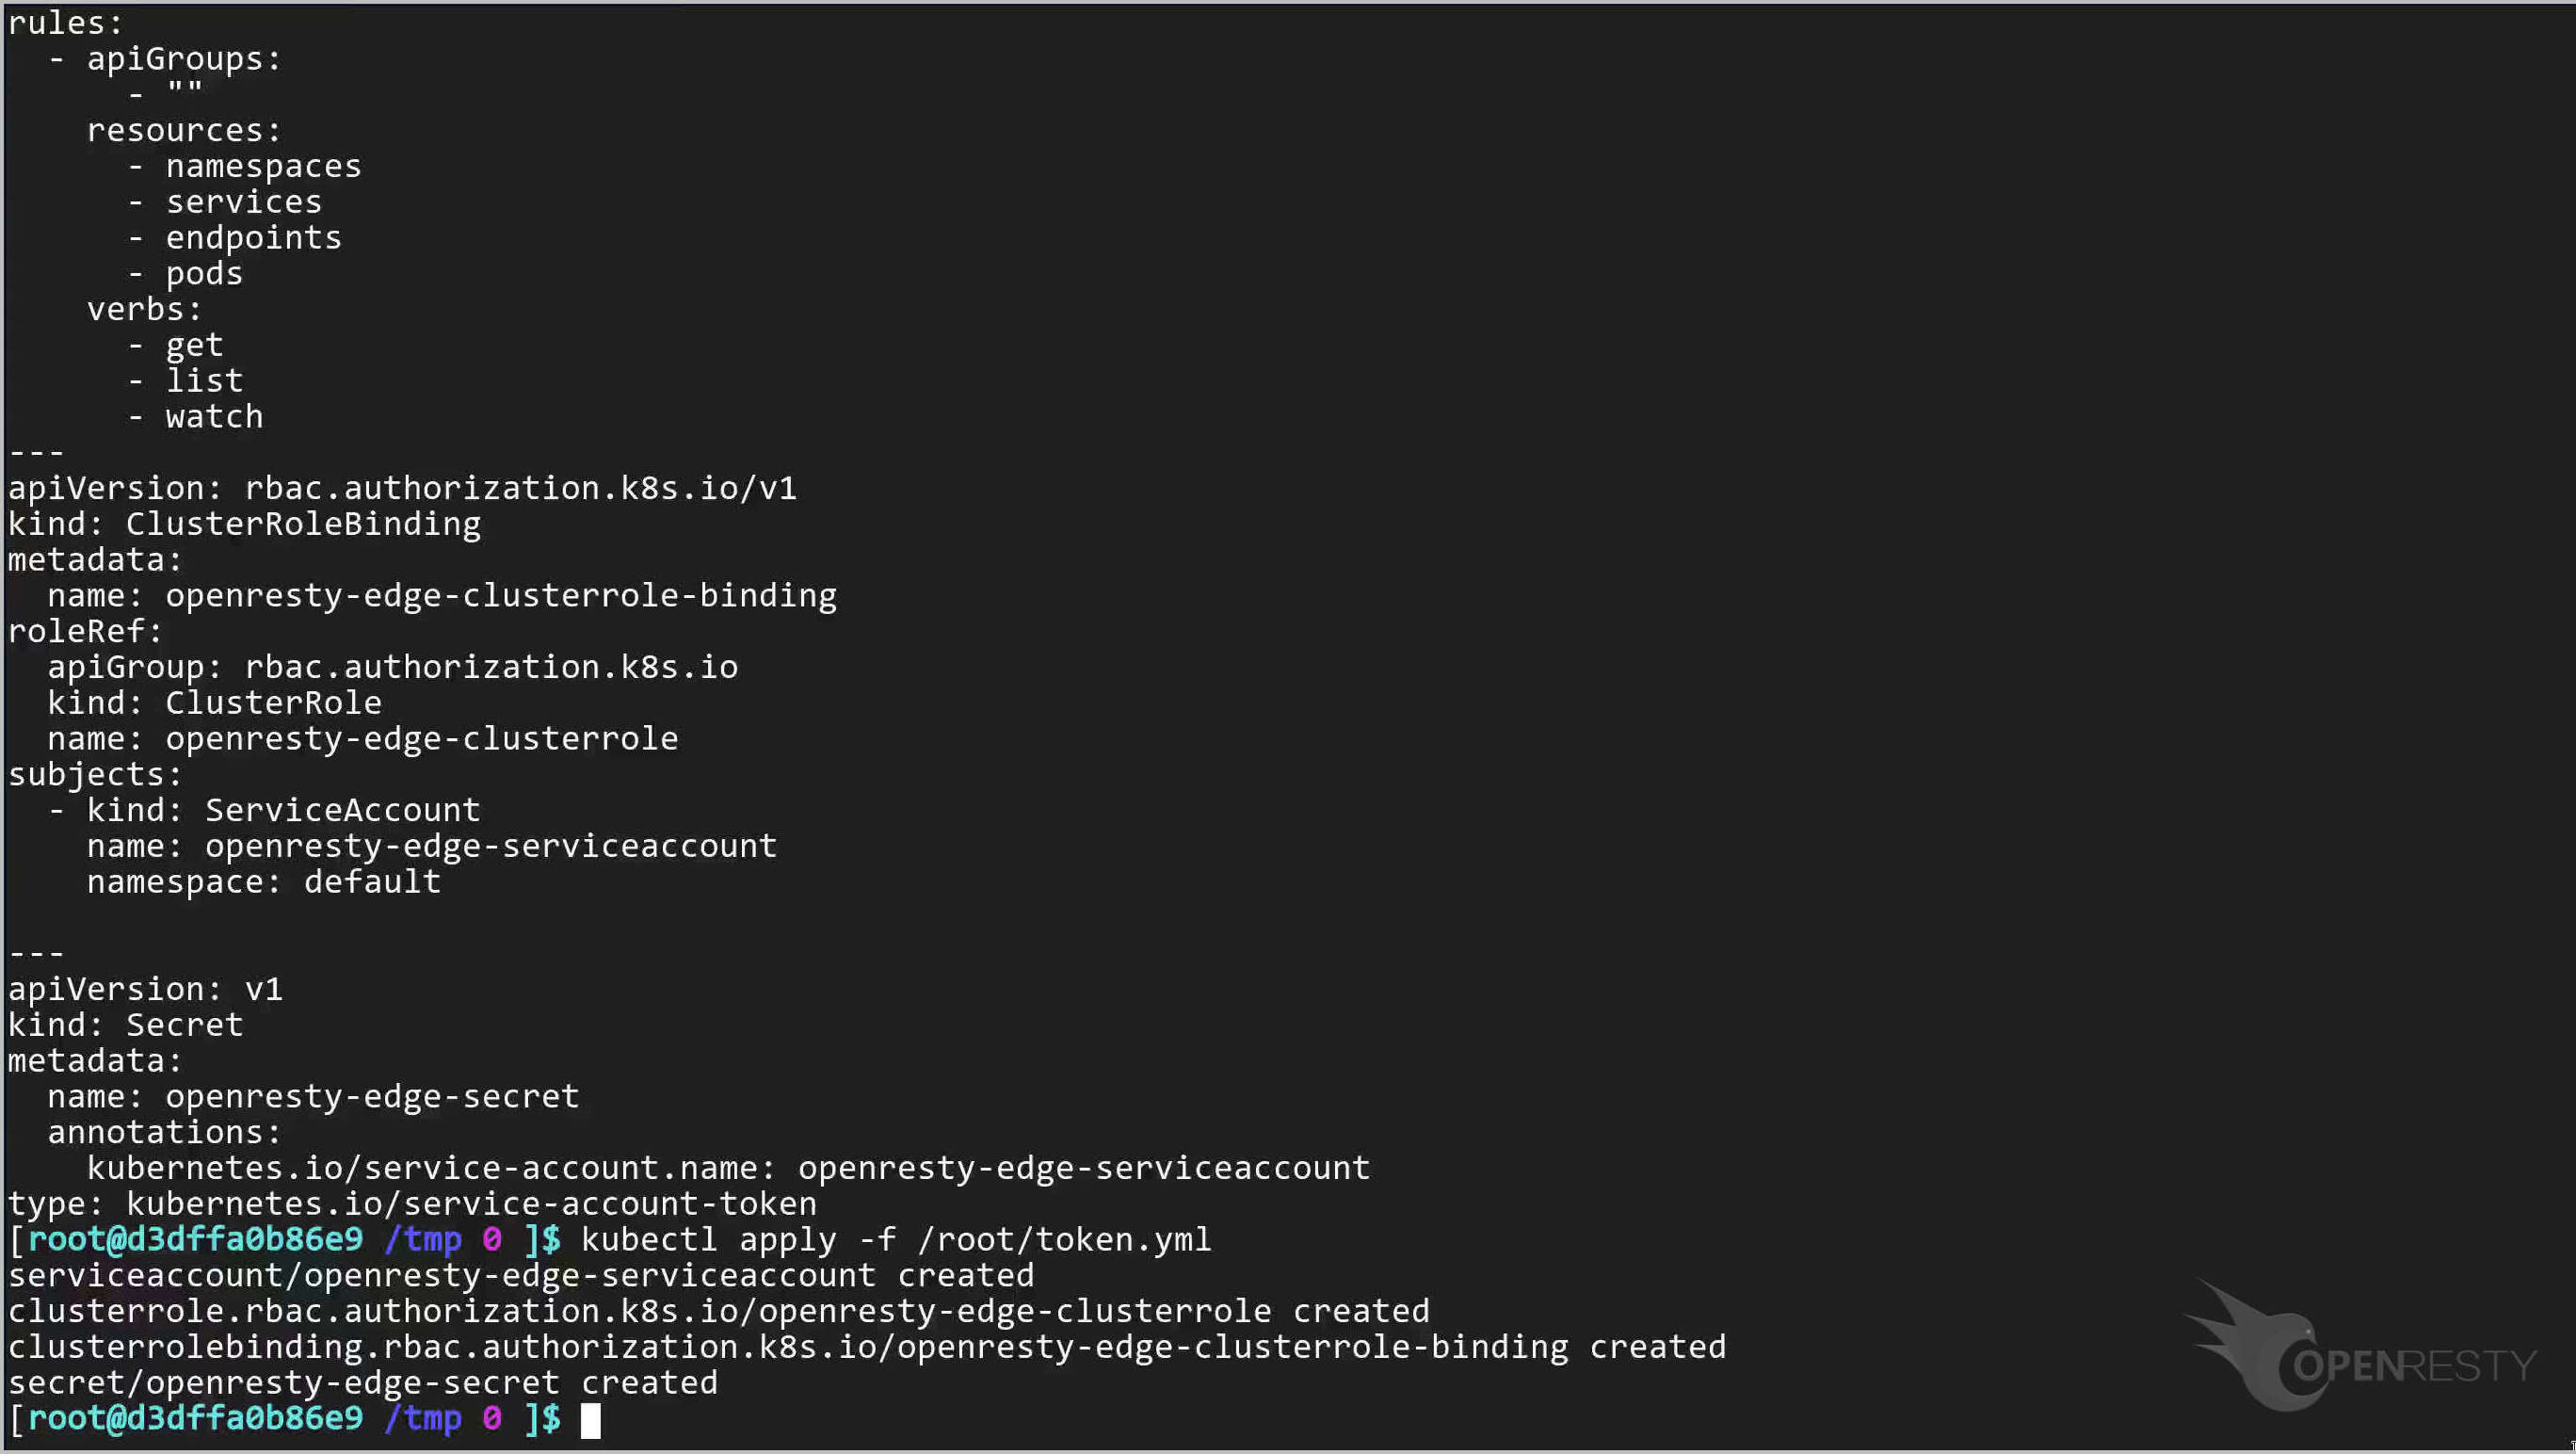
最後,我們使用下面的命令來獲取賬戶的 token。
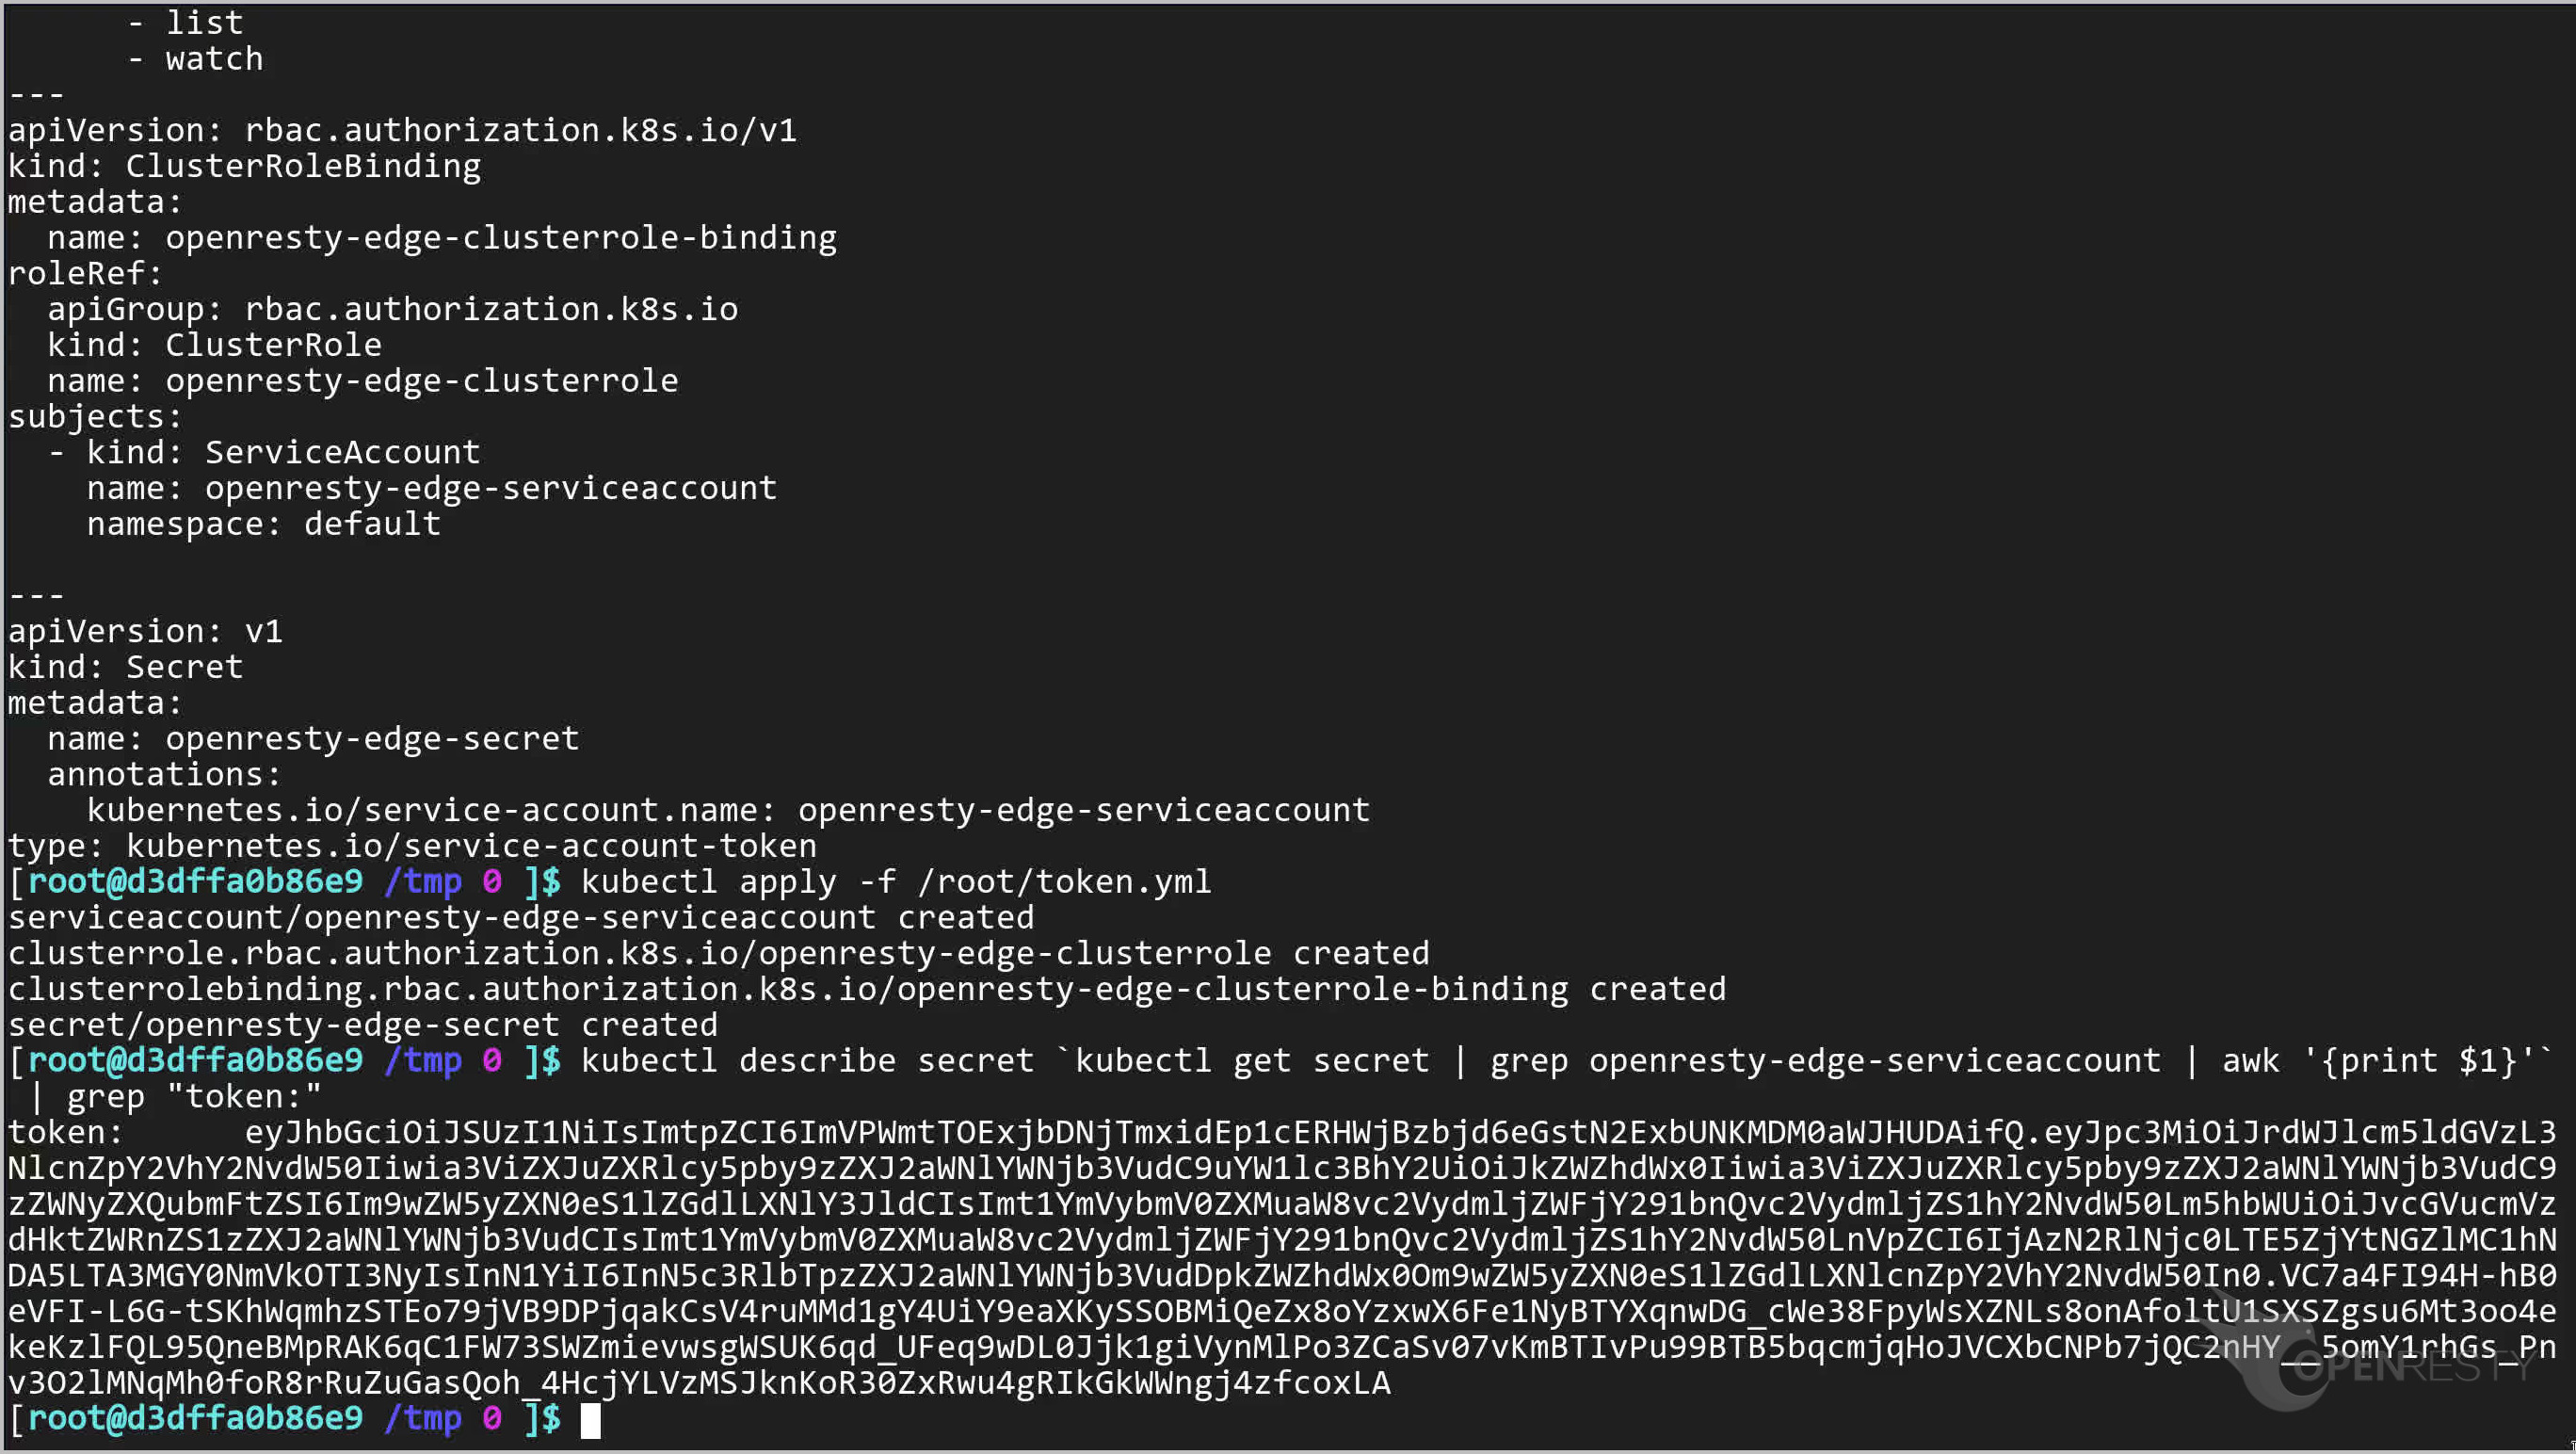
“token:” 後面的文字就是我們需要的 token。
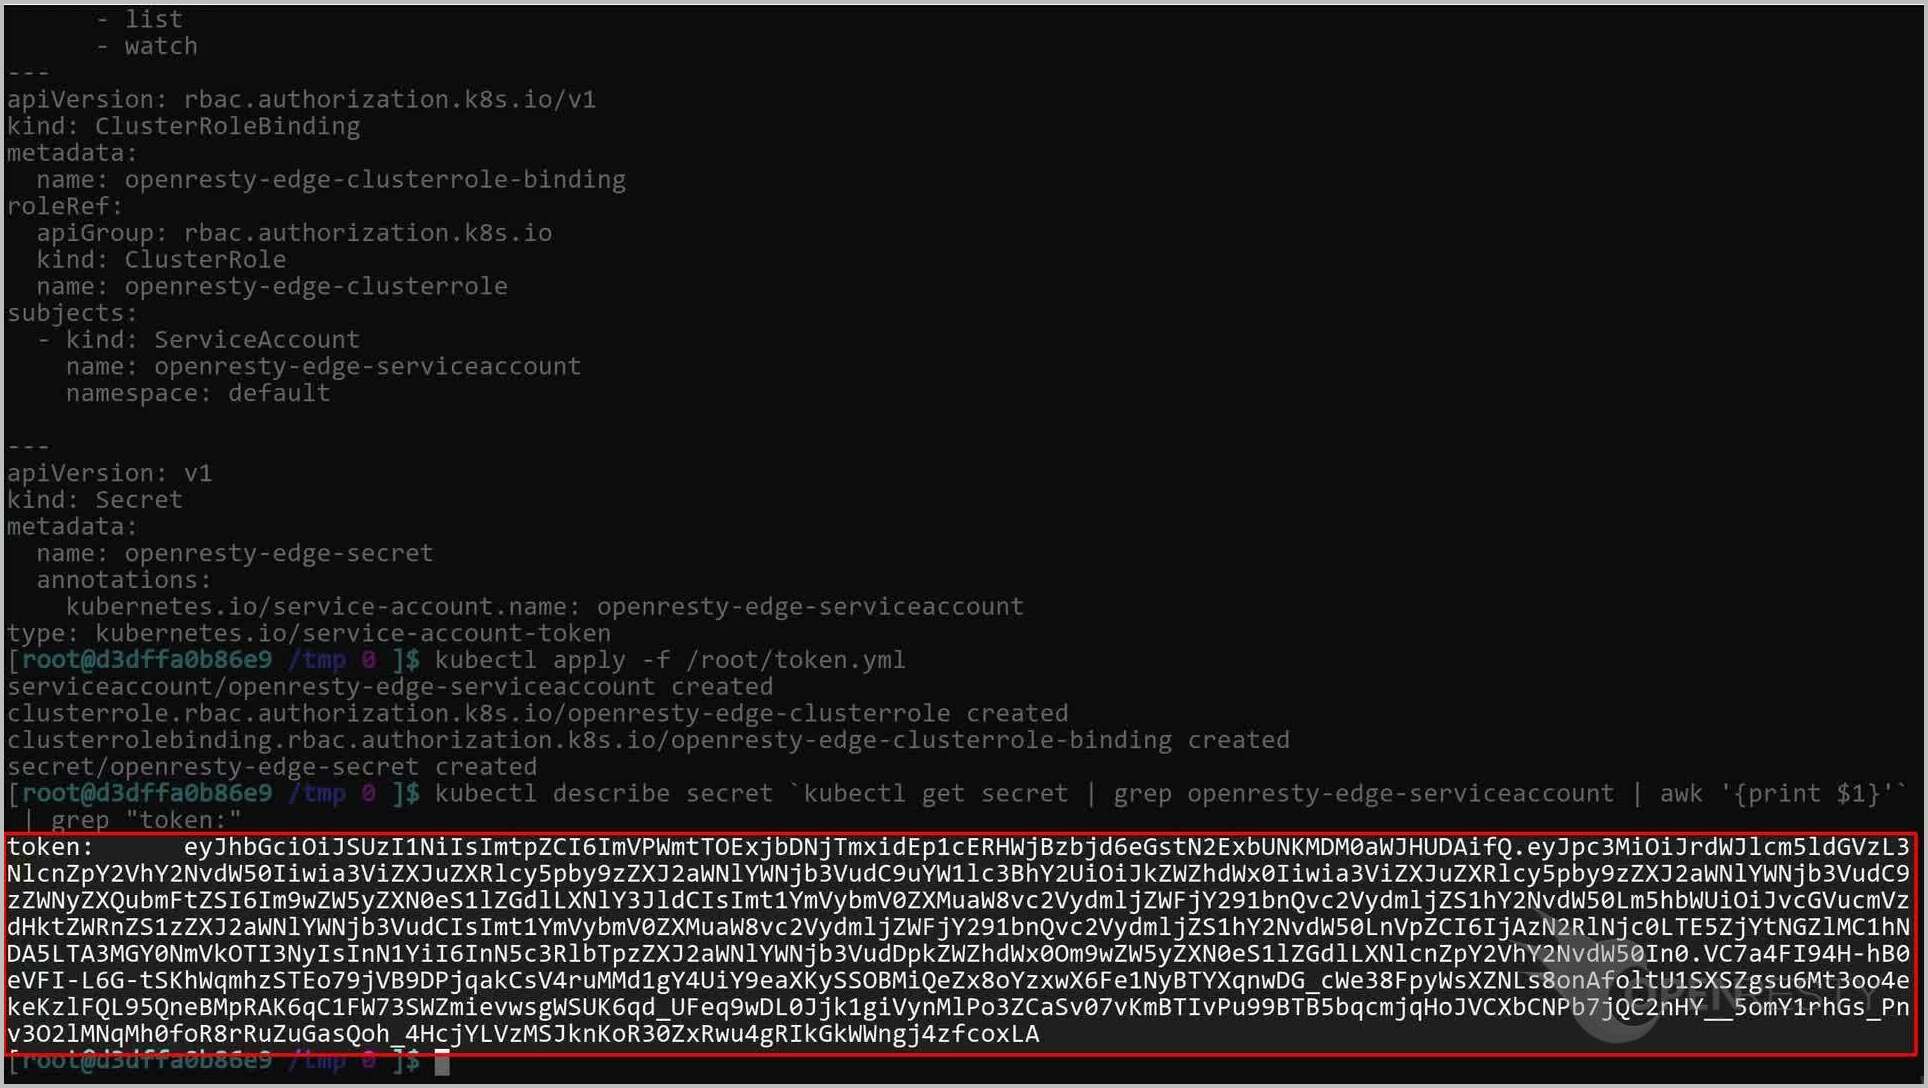
現在我們有了一個訪問 Kubernetes API 伺服器的 token。
將我們剛剛建立的 API token 貼上到這裡。
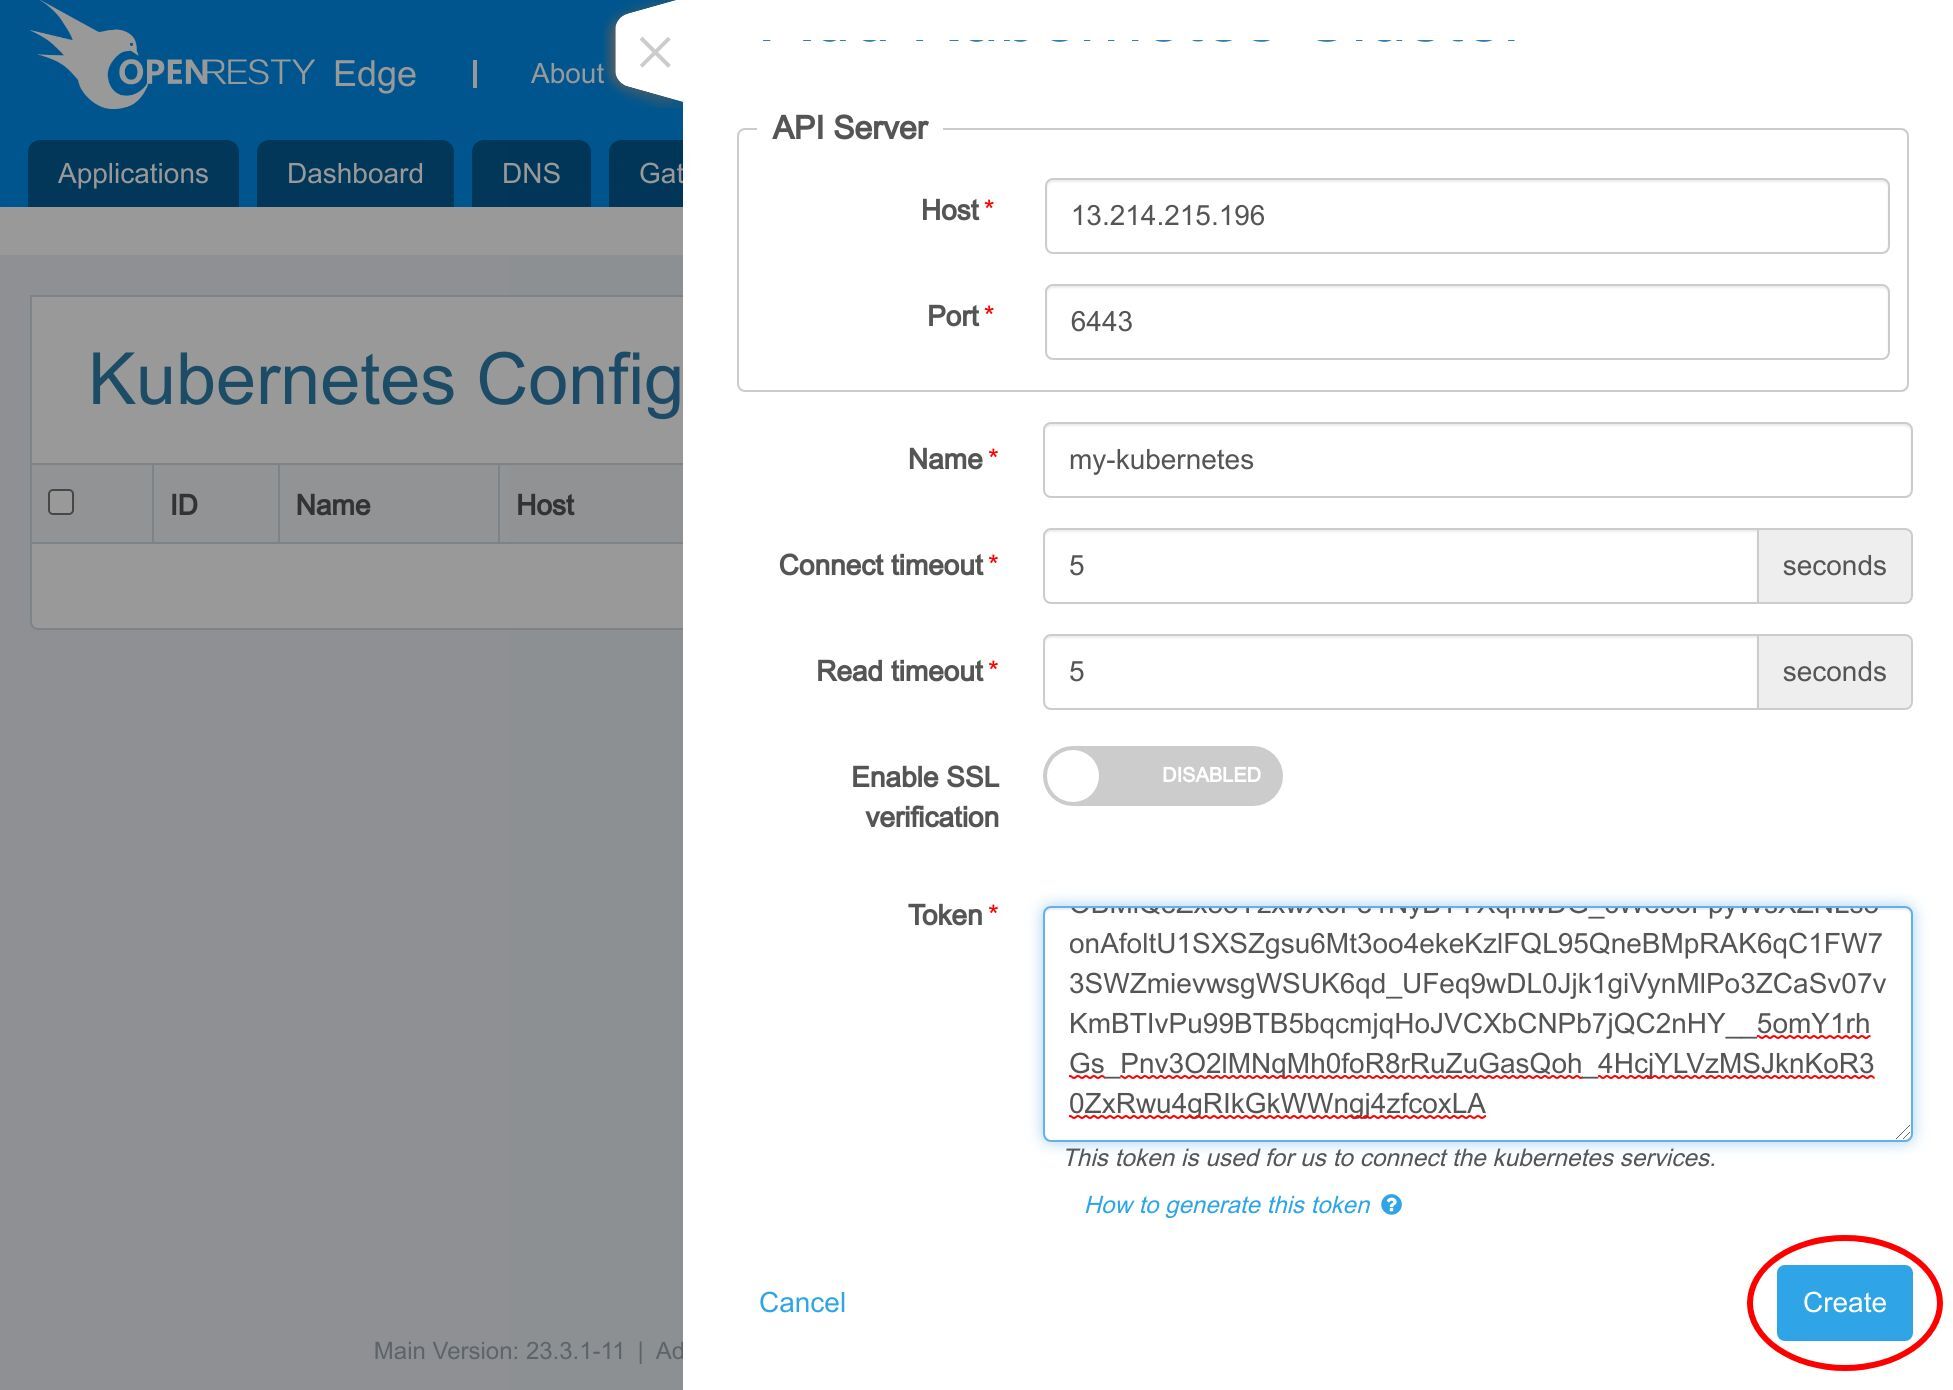
單擊 “建立” 按鈕。
建立 Kubernetes 上游
到這一步我們已經在全域性範圍內註冊了 Kubernetes 叢集。現在是時候在 Edge 應用程式中建立一個上游來利用這個叢集了。
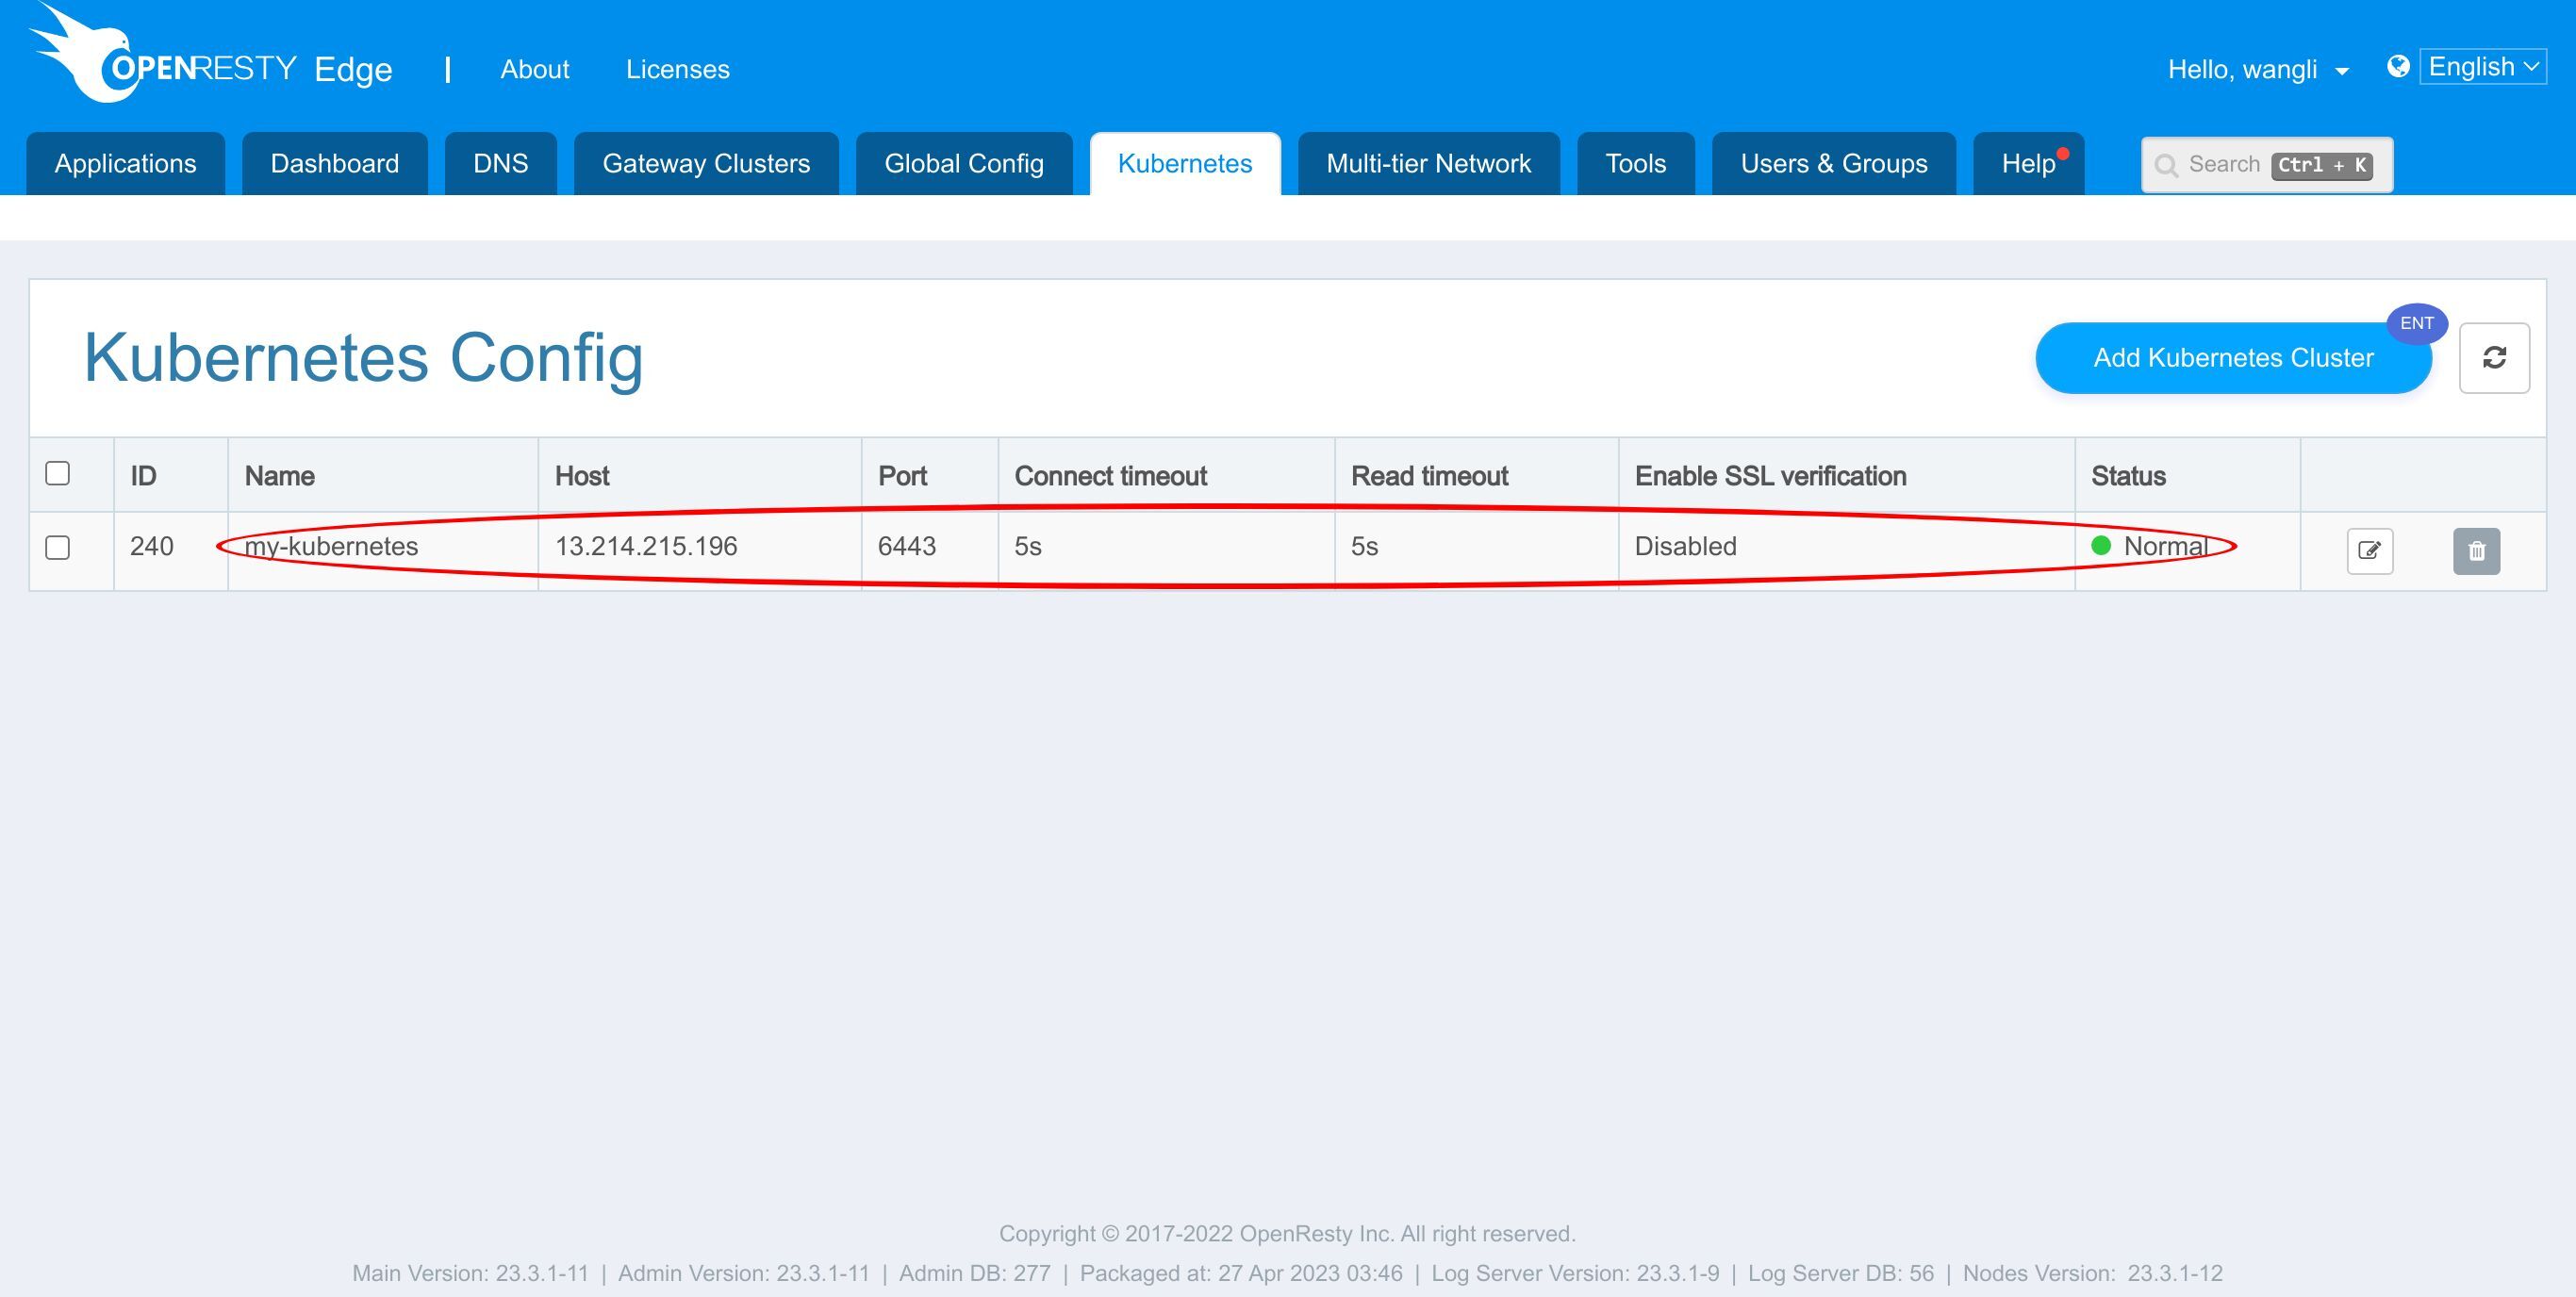
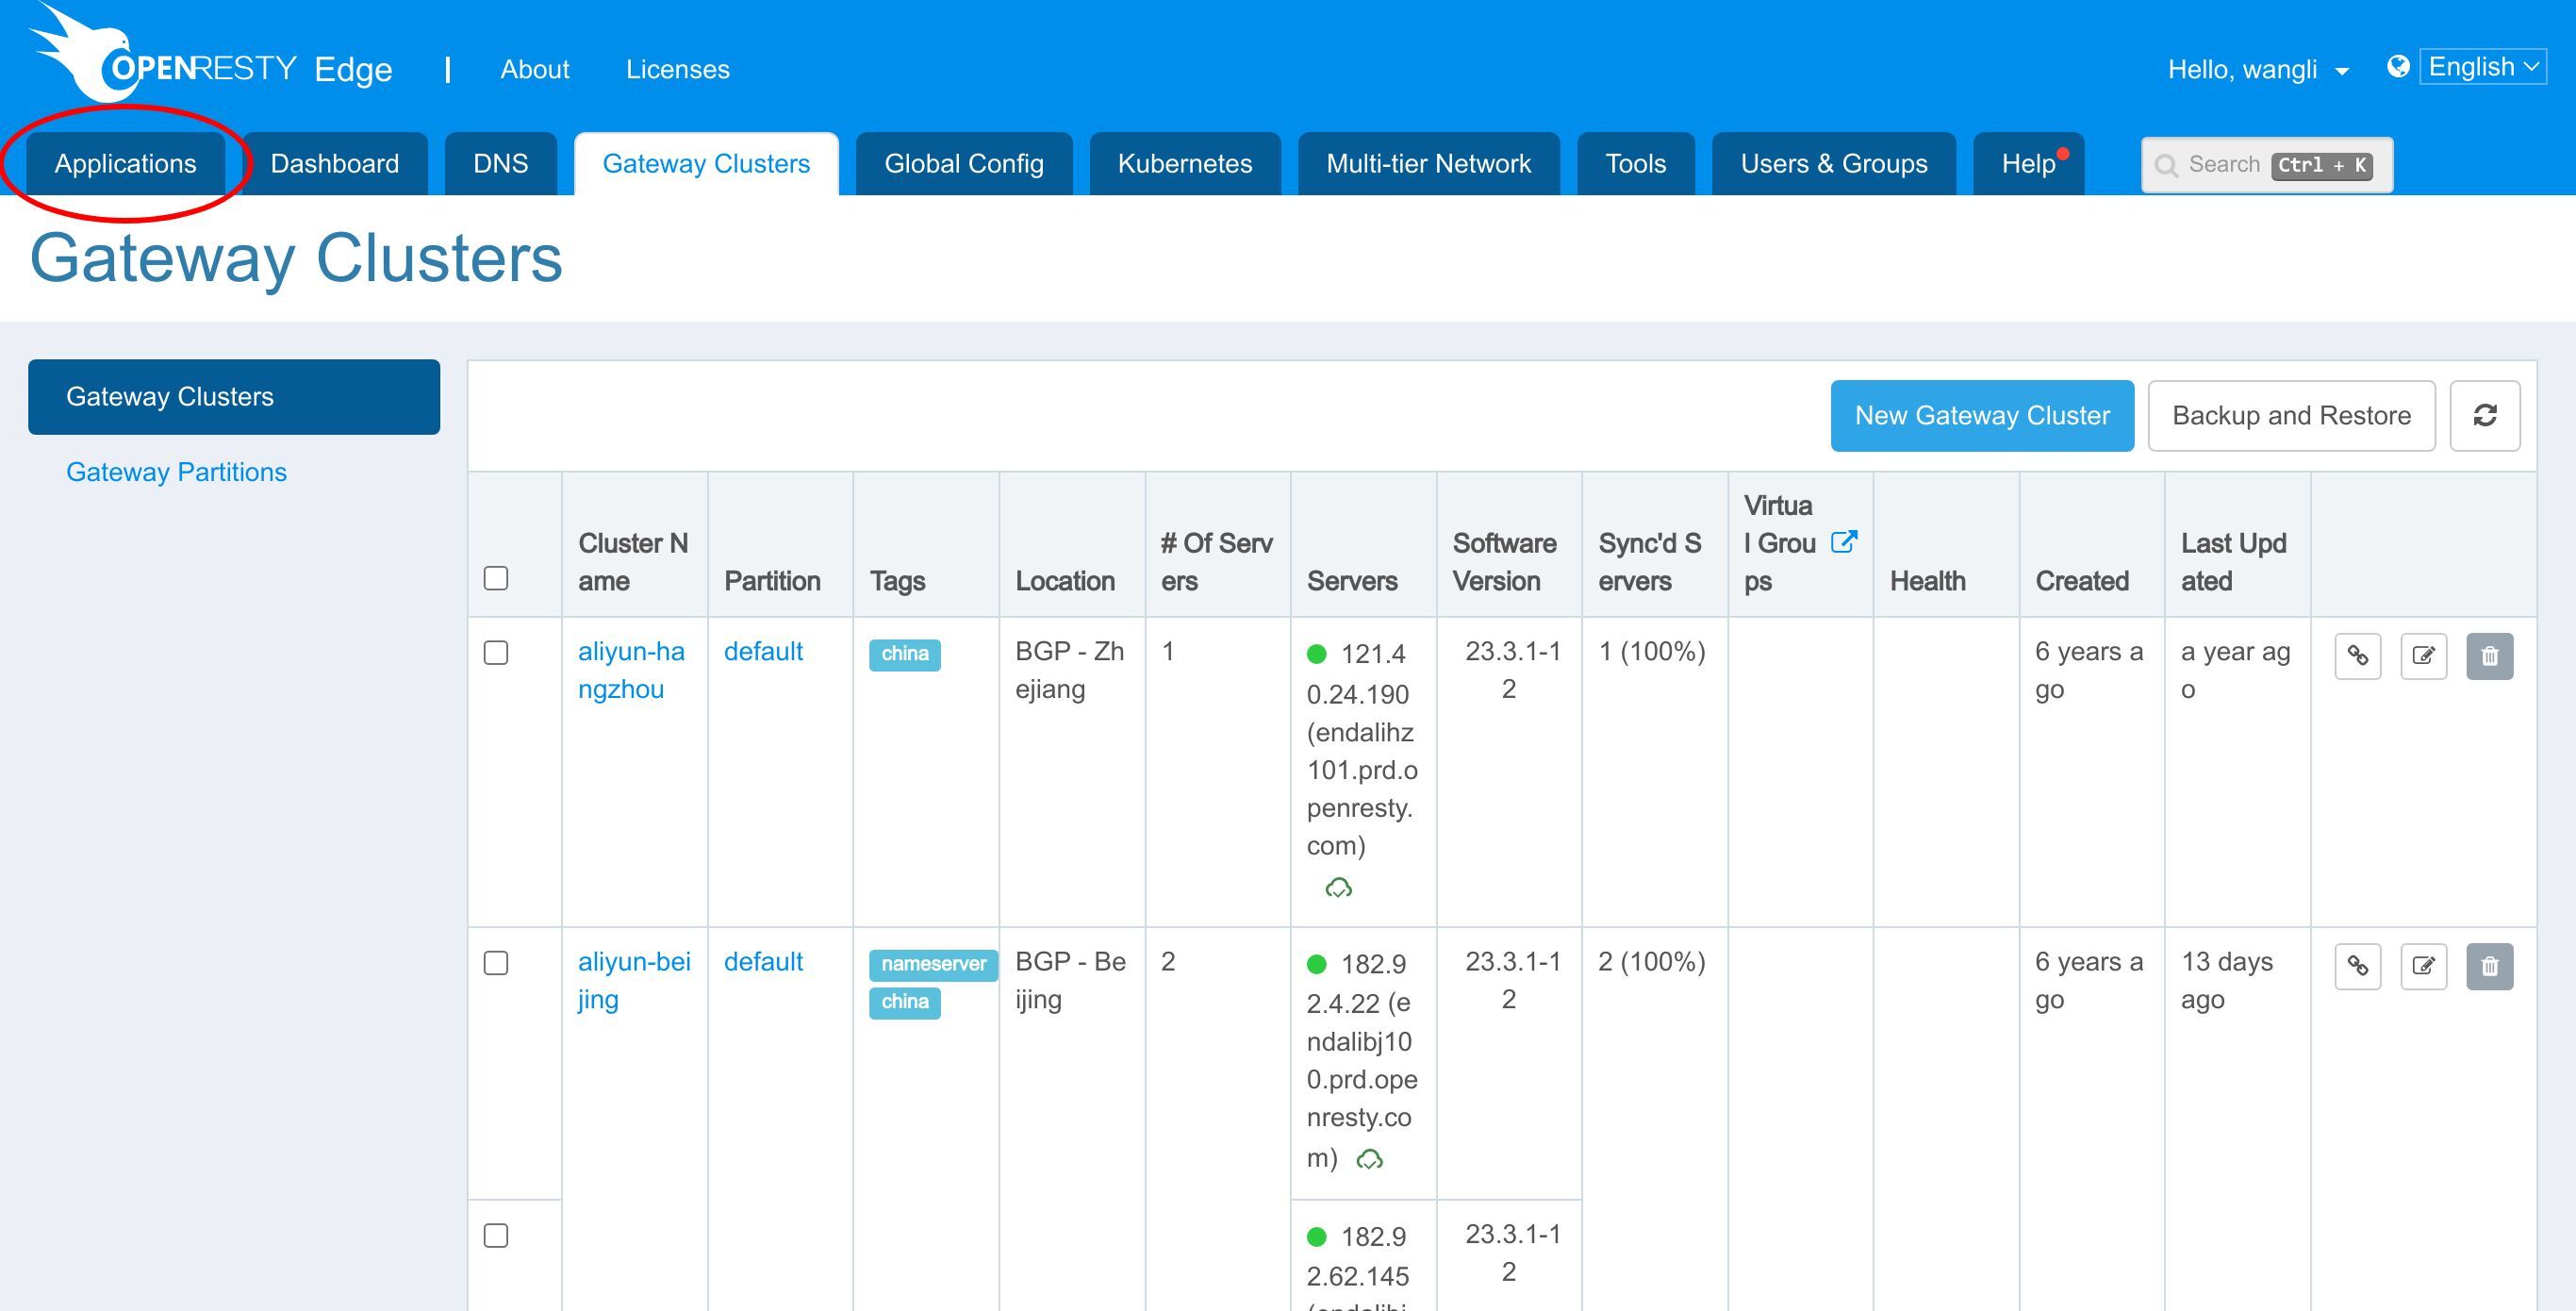
跳轉到應用程式列表頁。
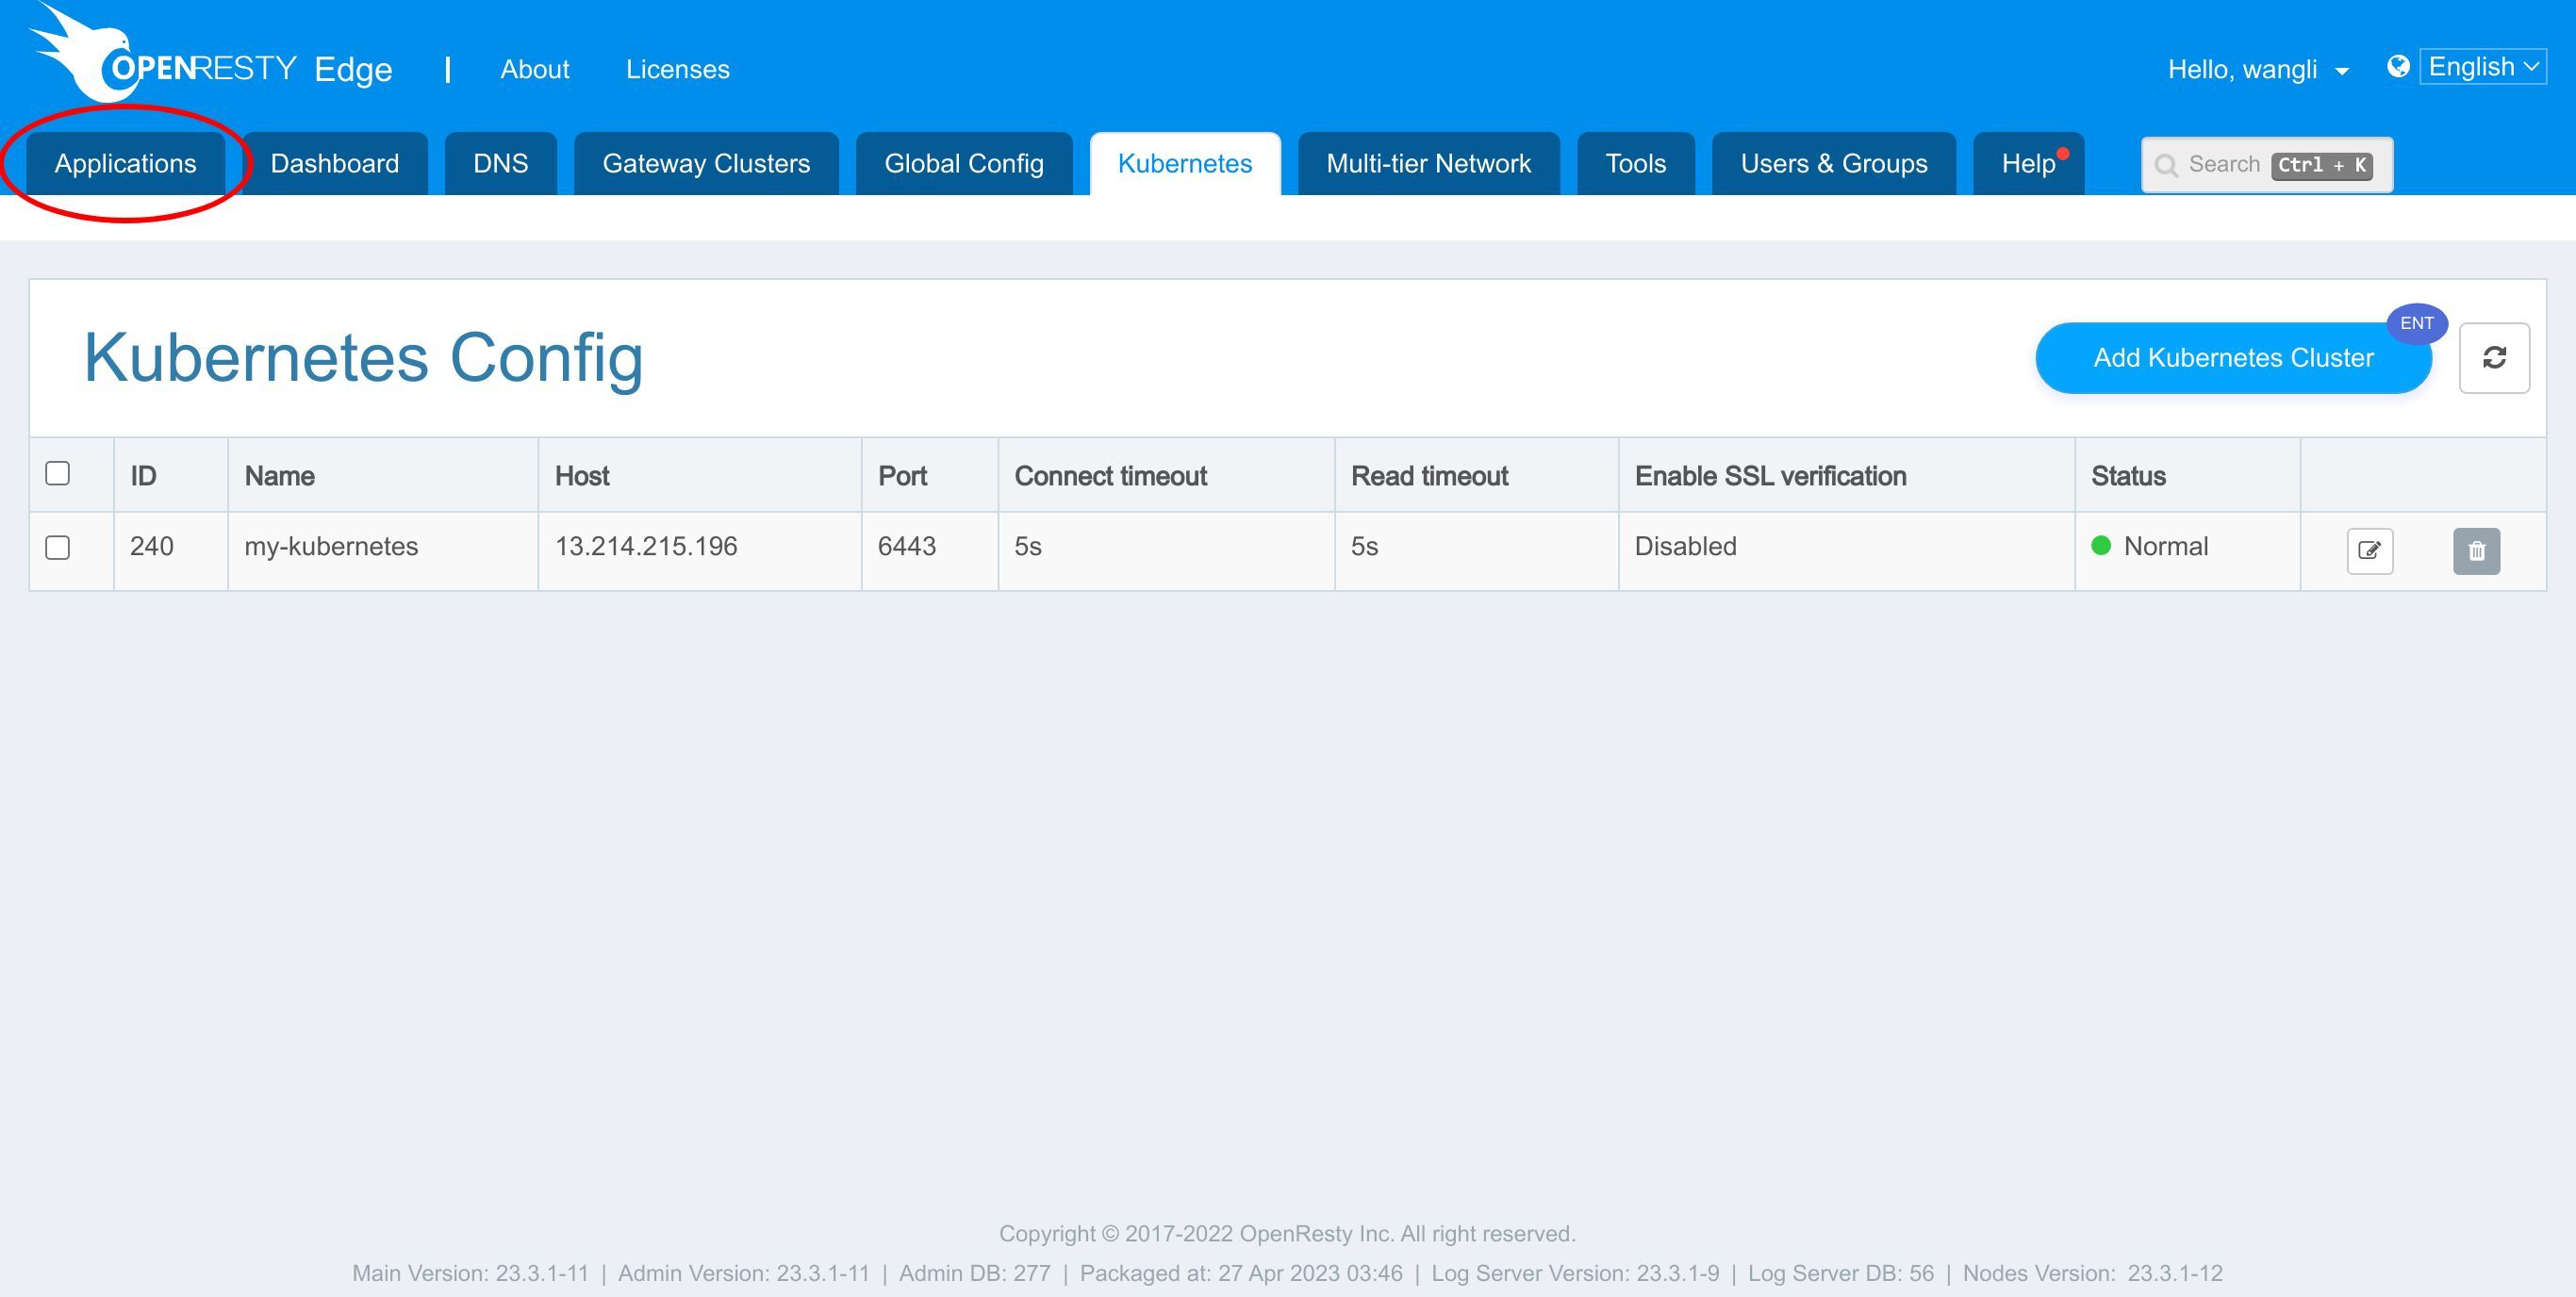
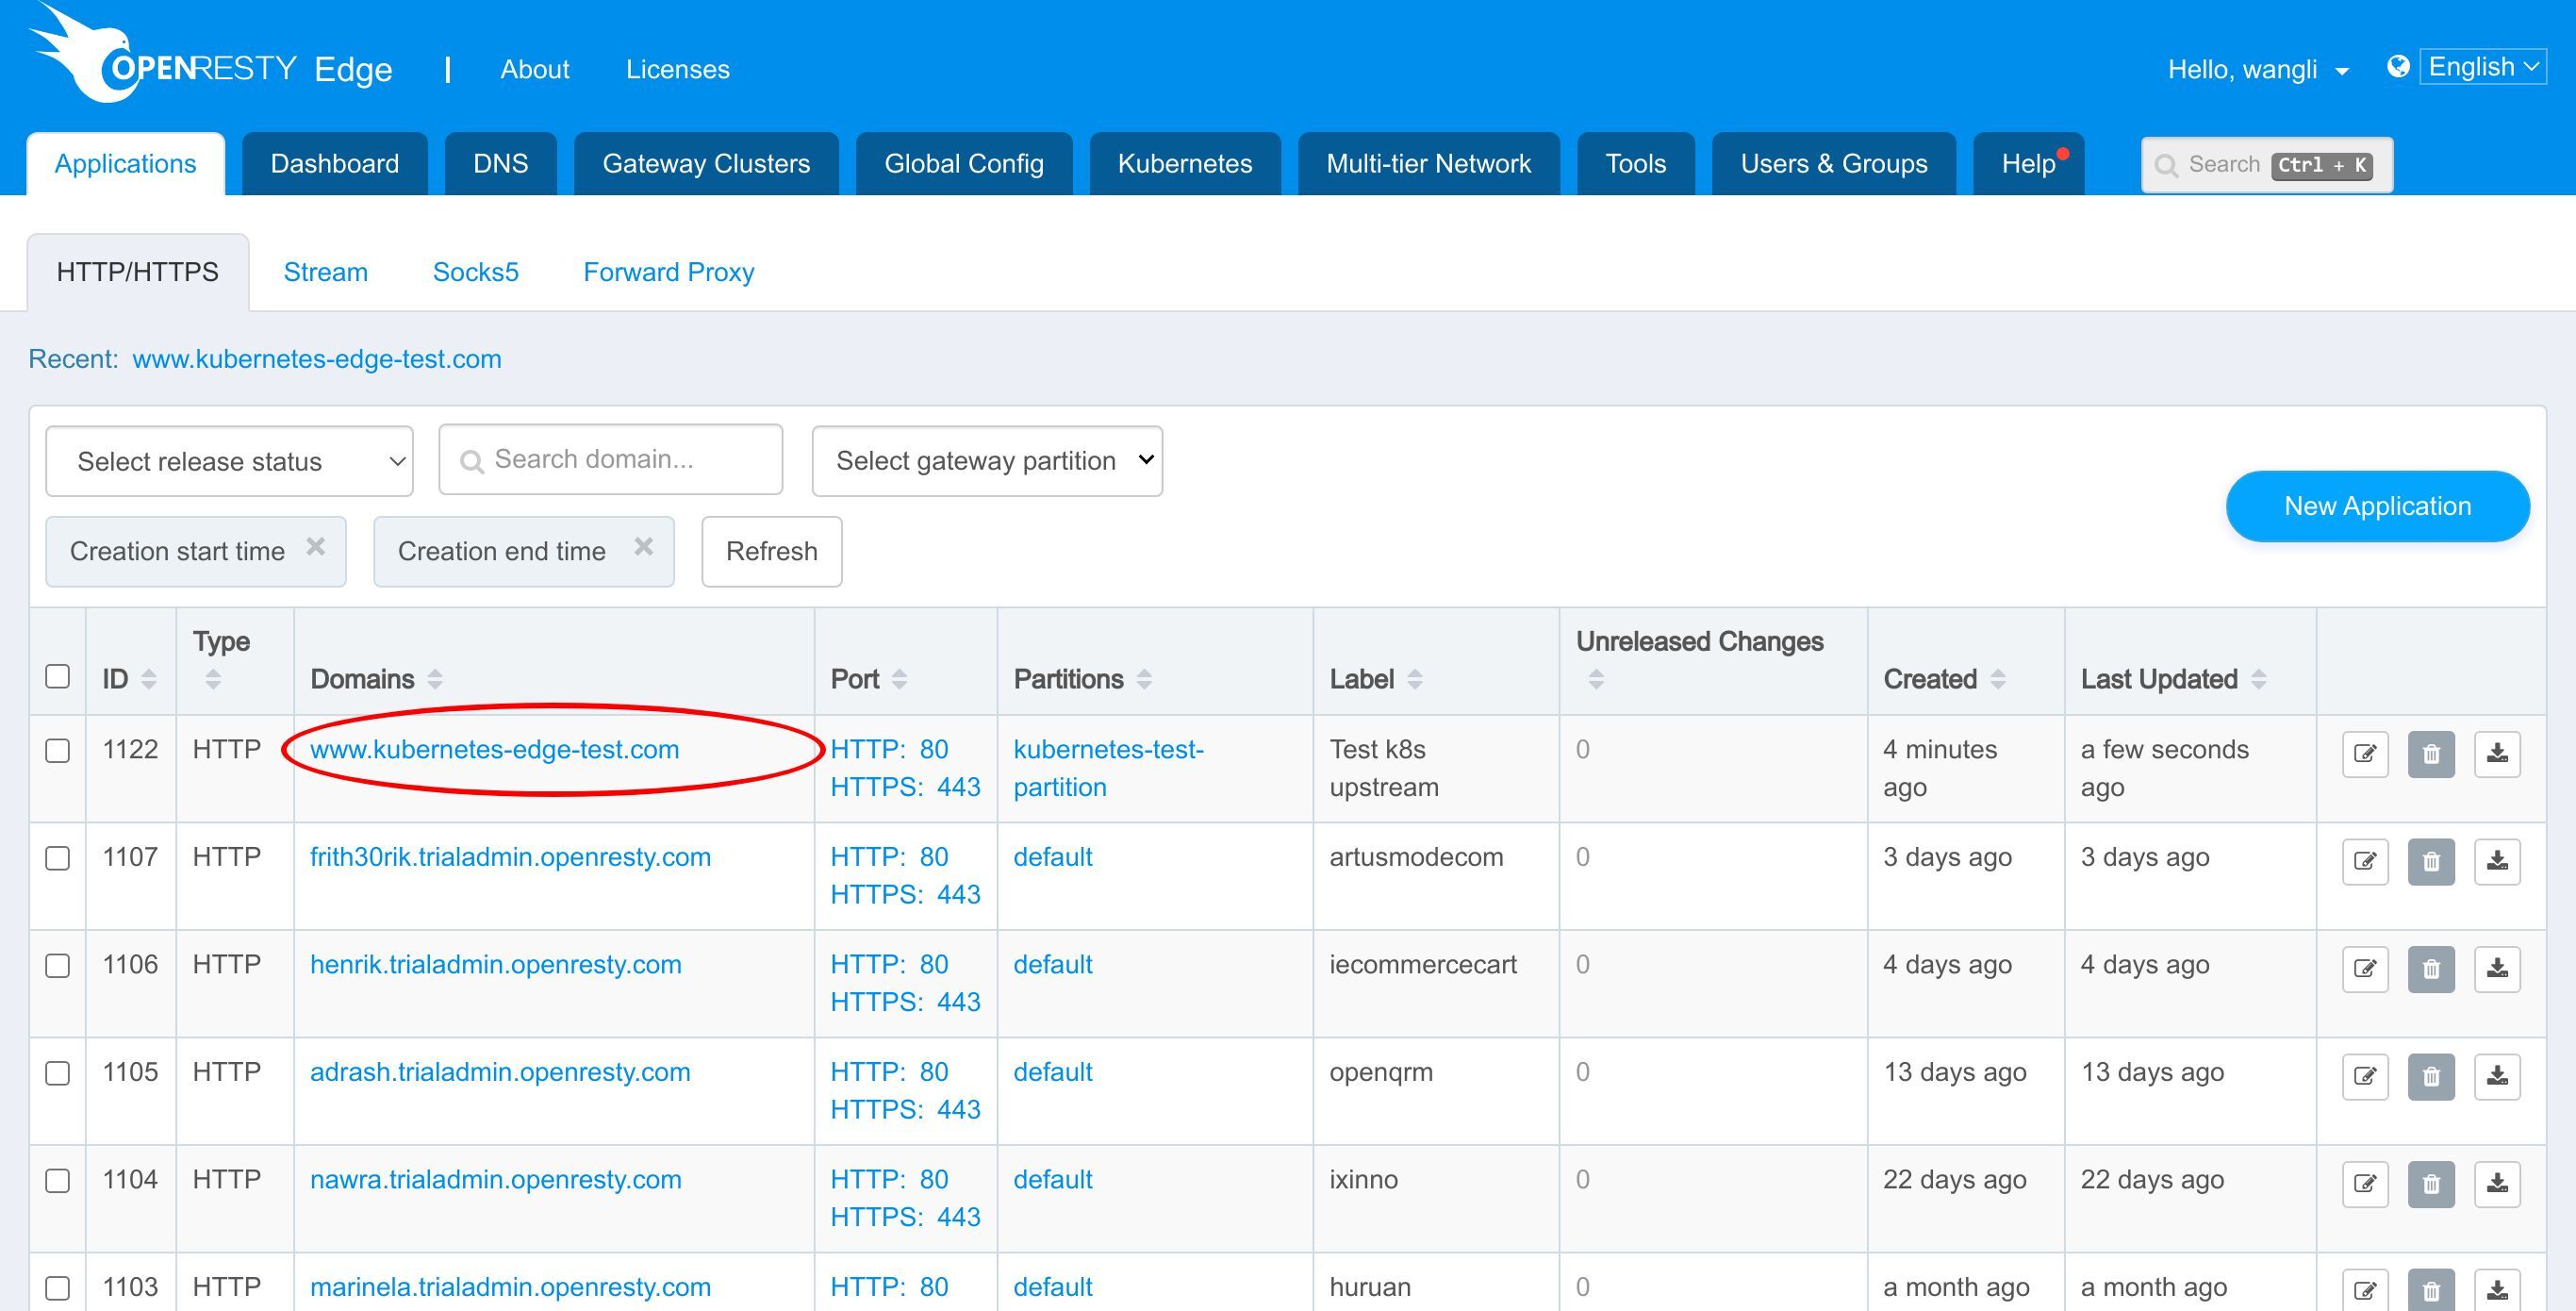
我們已經準備了一個名為 www.kubernetes-edge-test.com 的 Edge 應用程式。
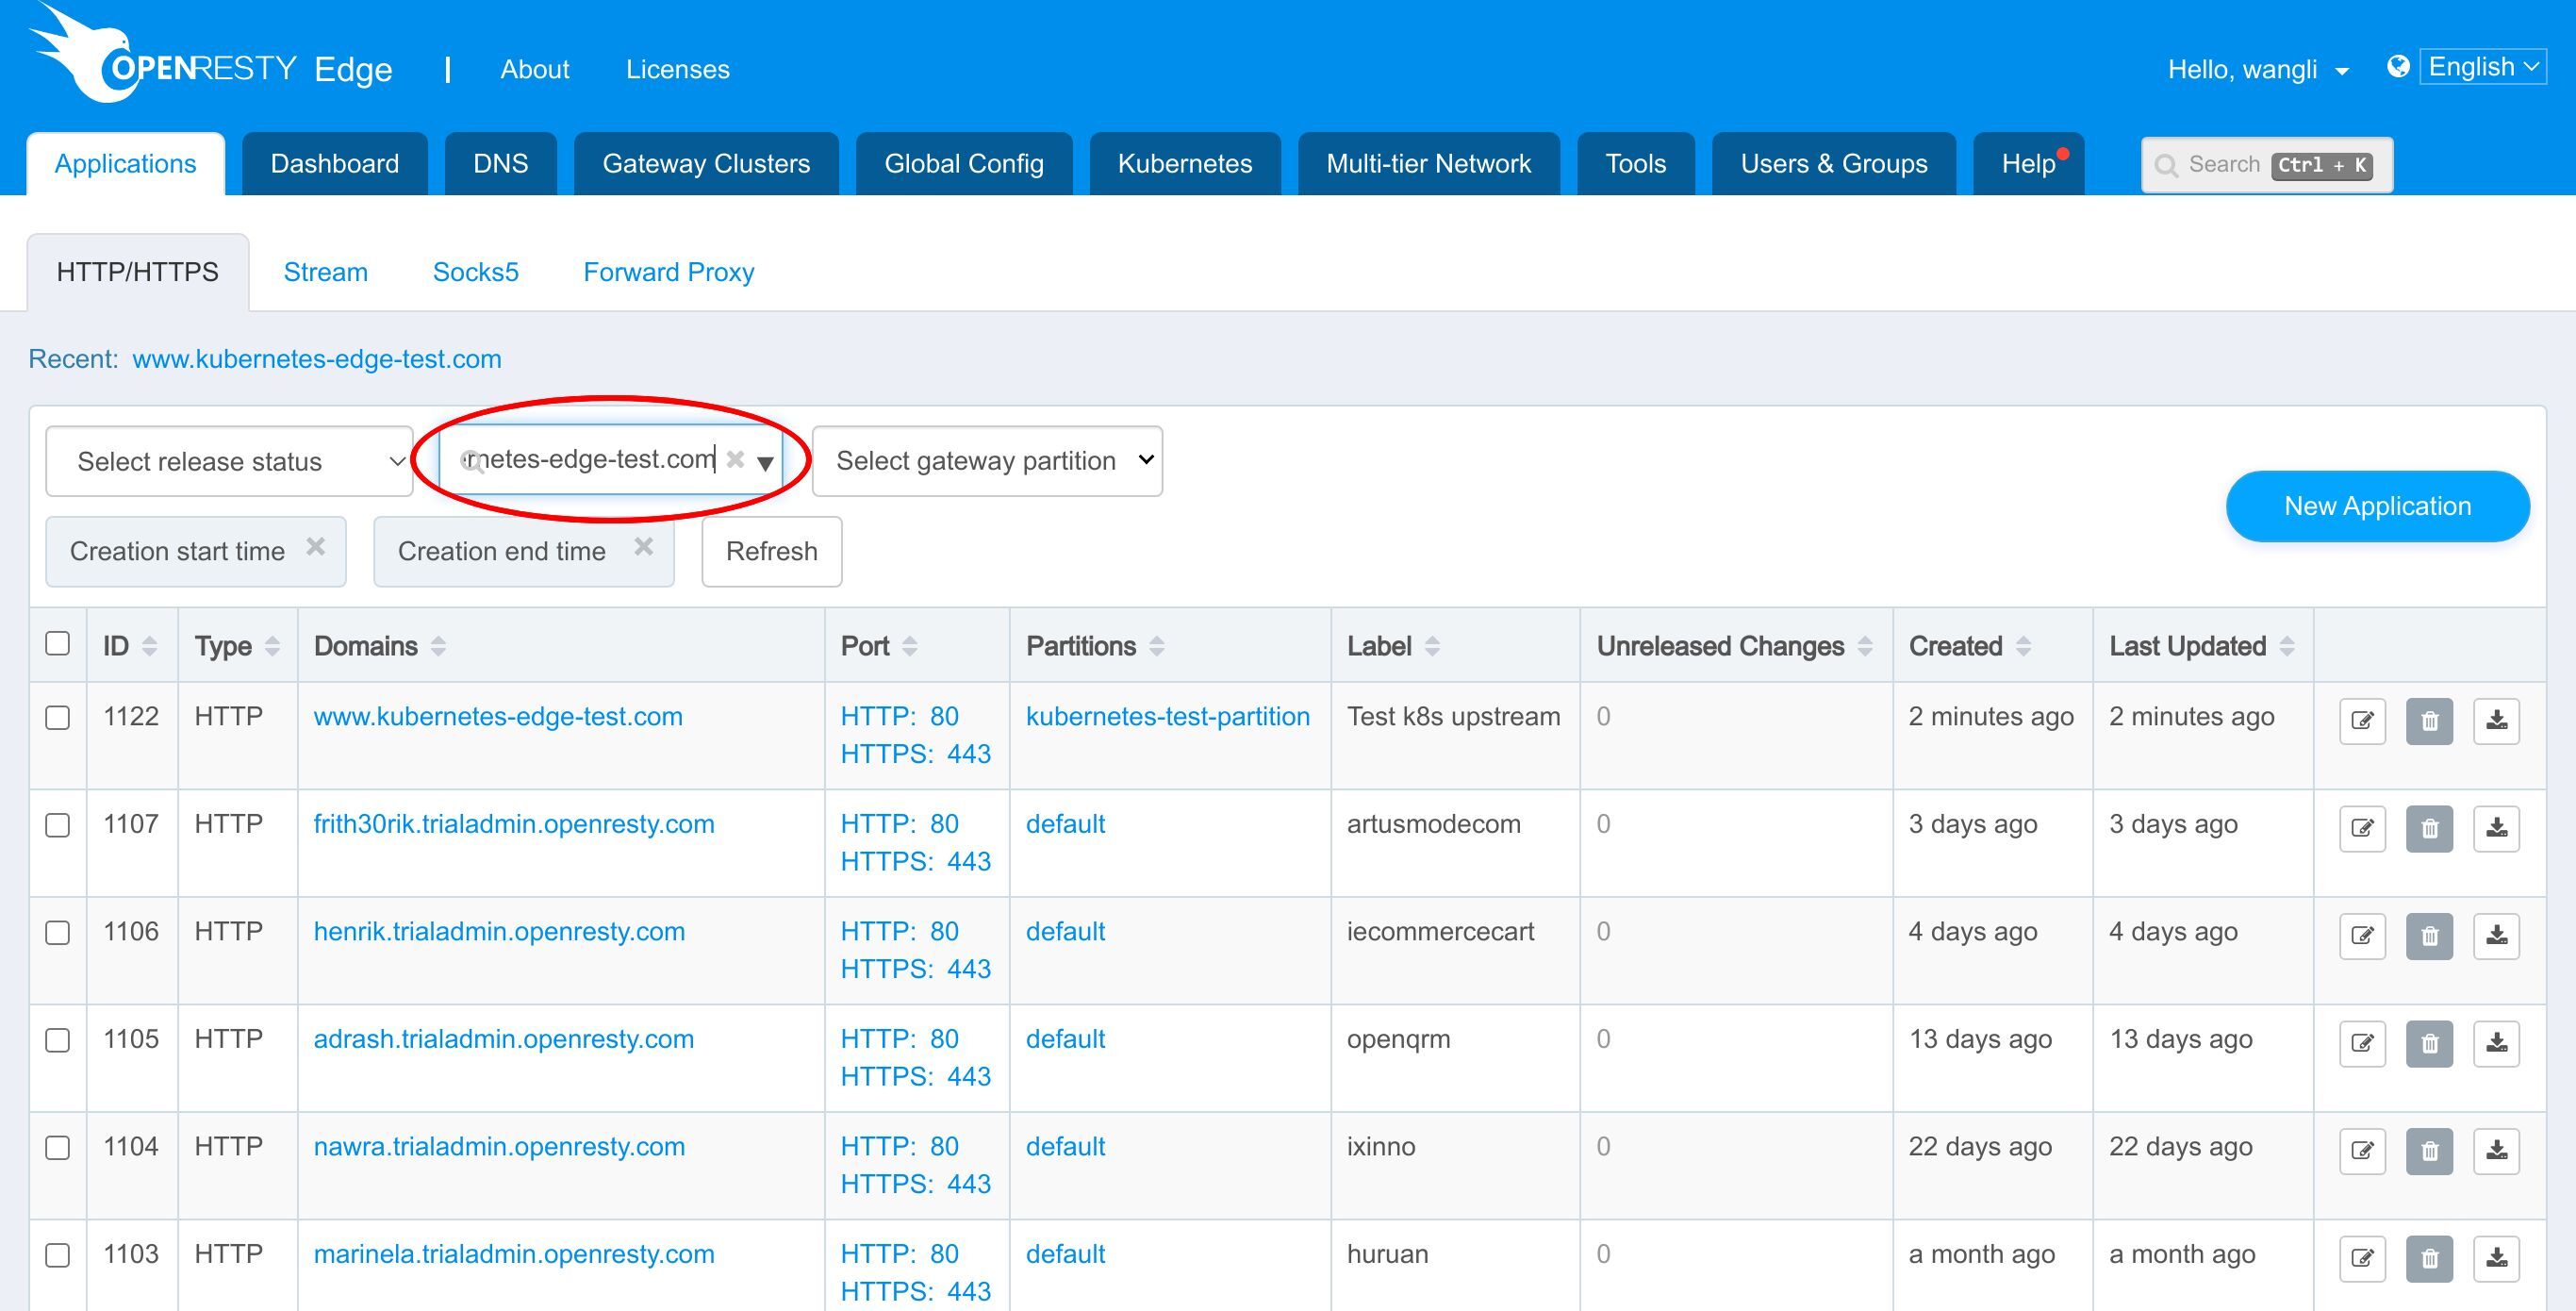
這個應用程式被對映到我們之前展示的閘道器分割槽。
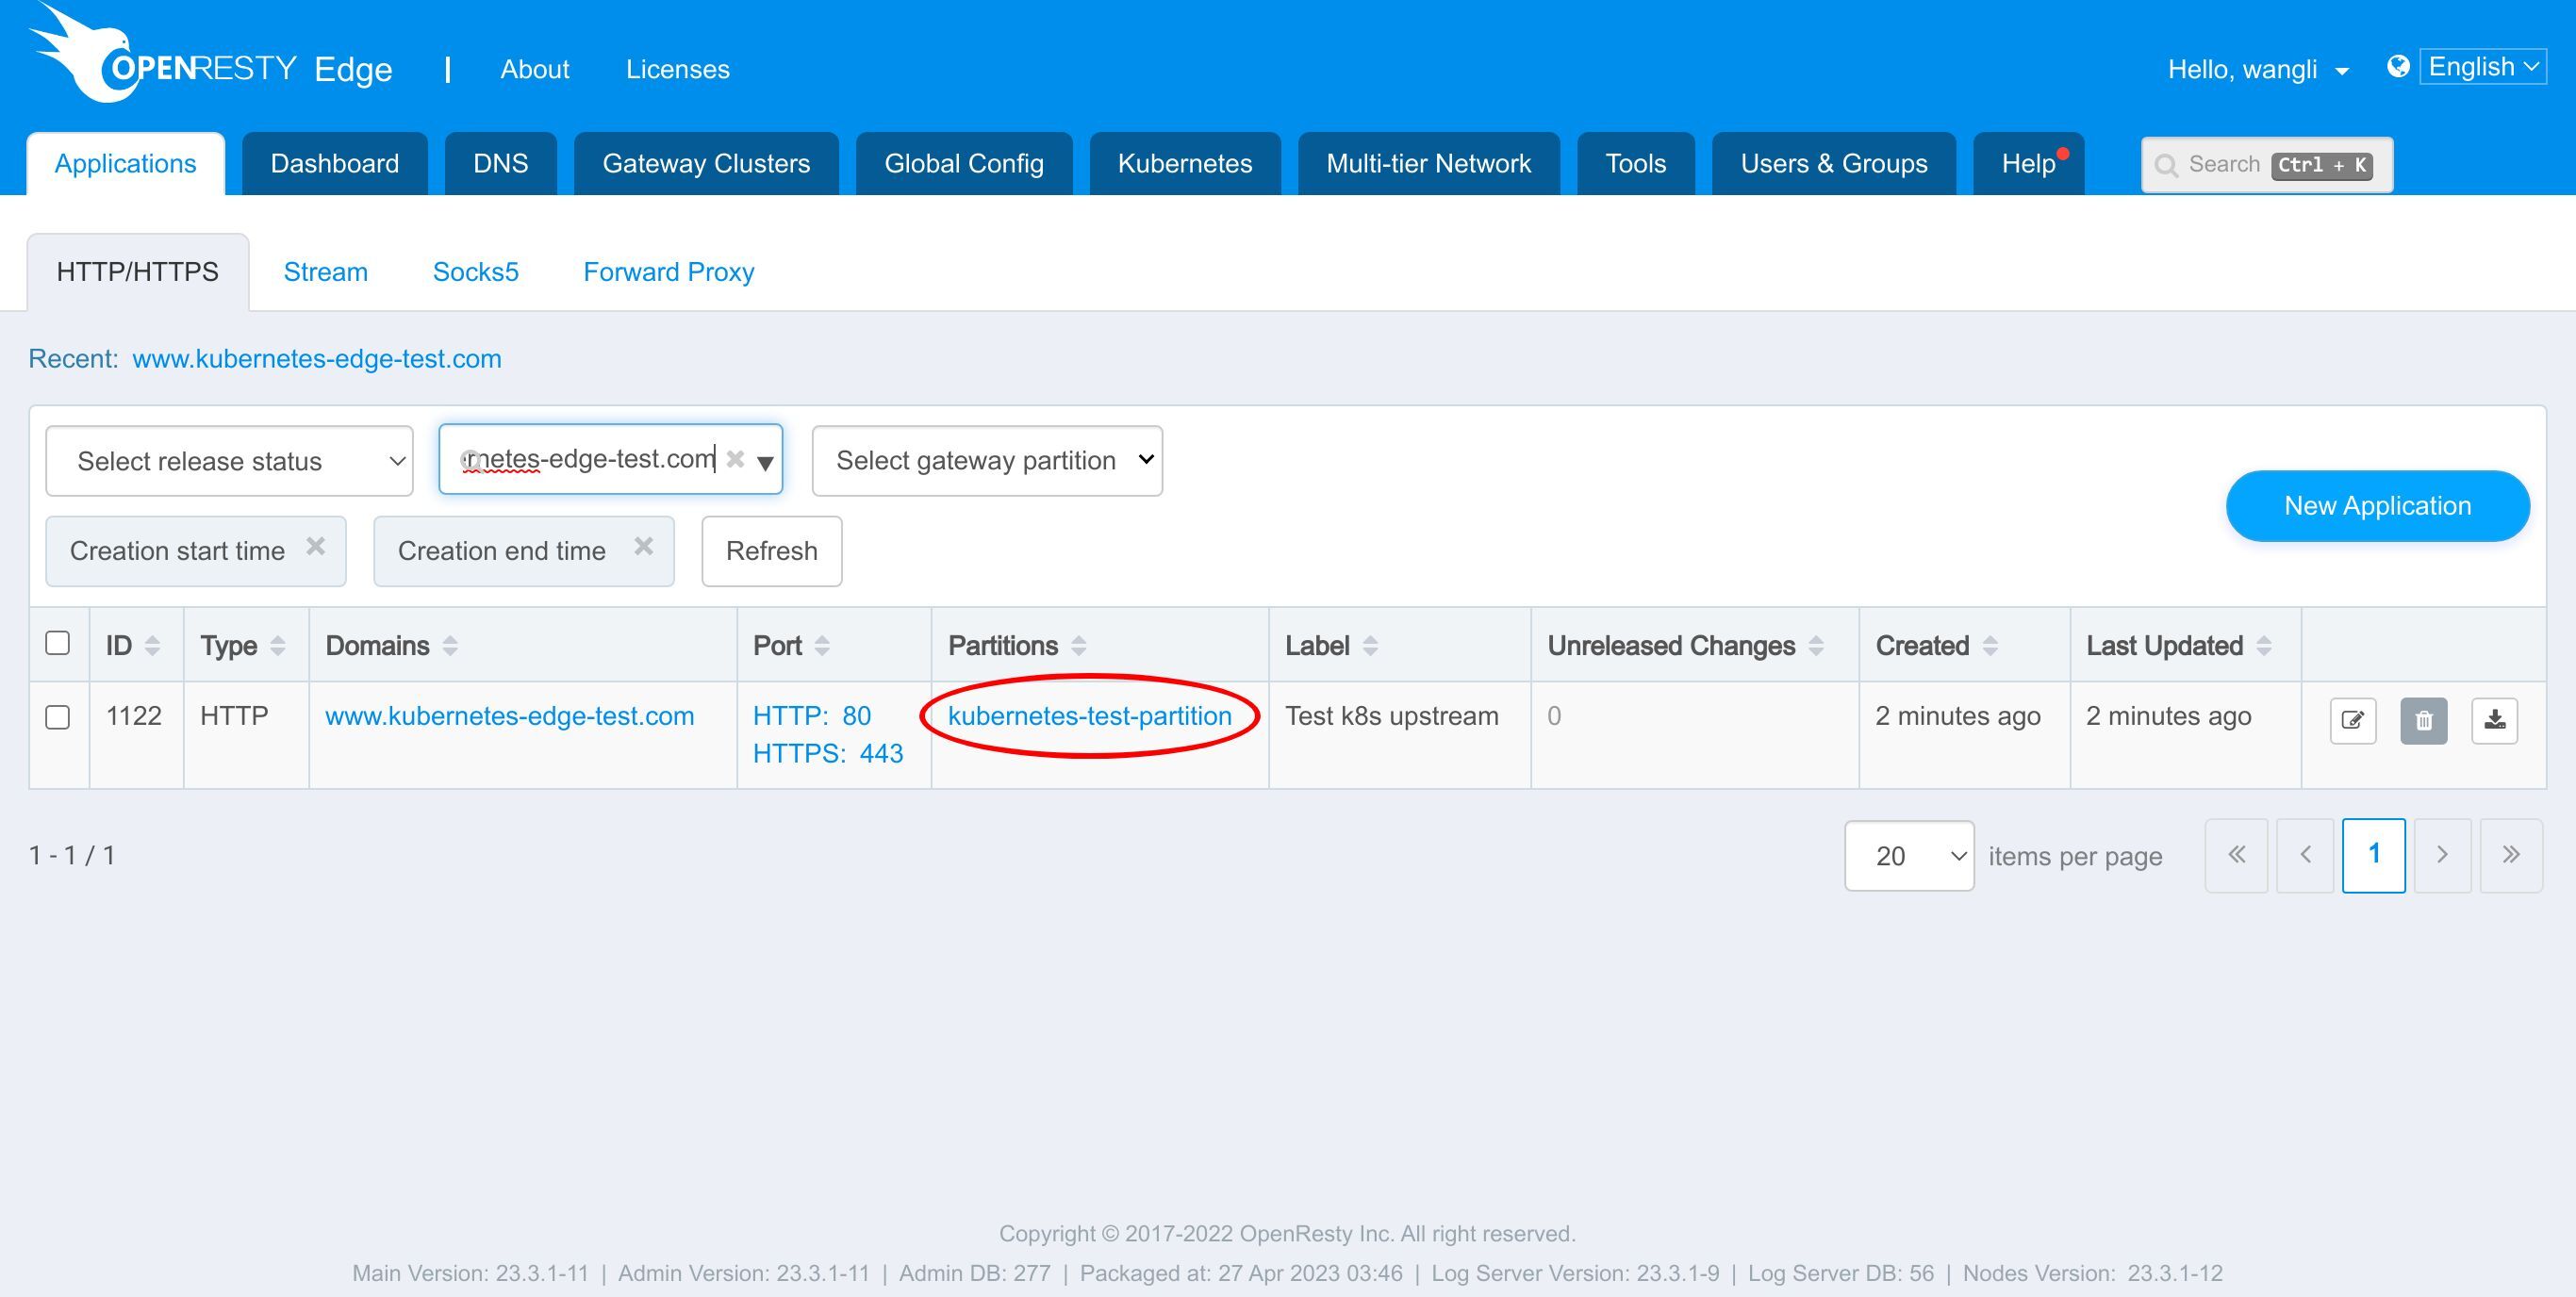
進入這個應用。

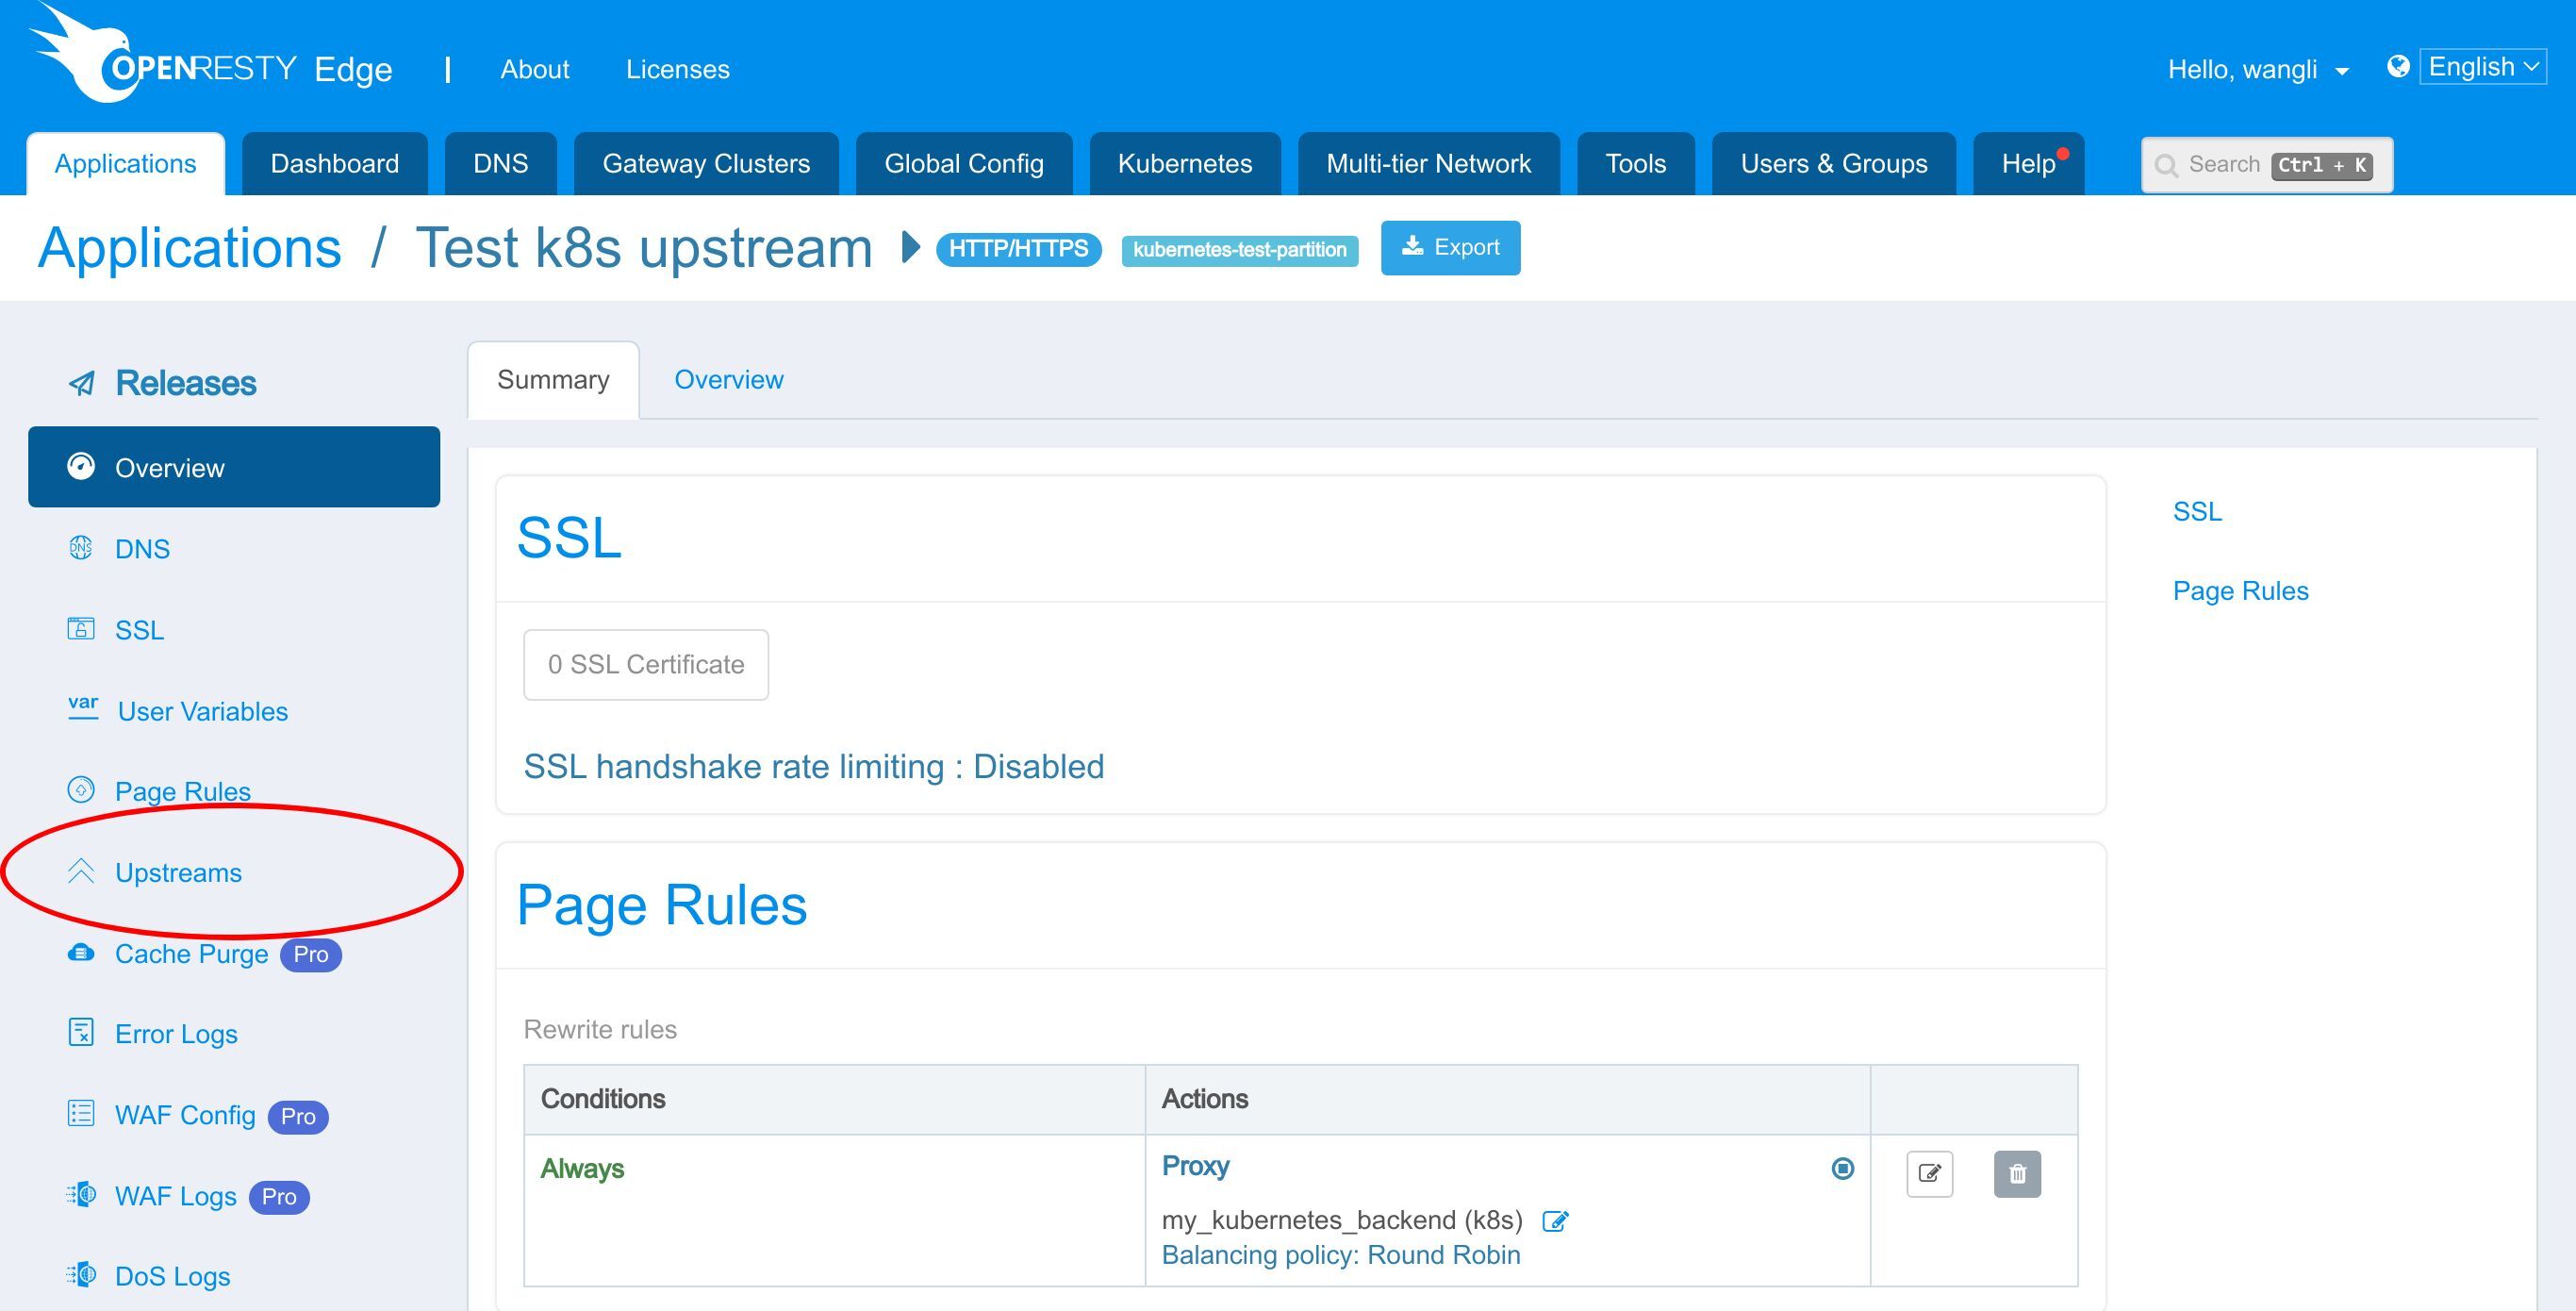
進入 “Upstreams” 頁面。
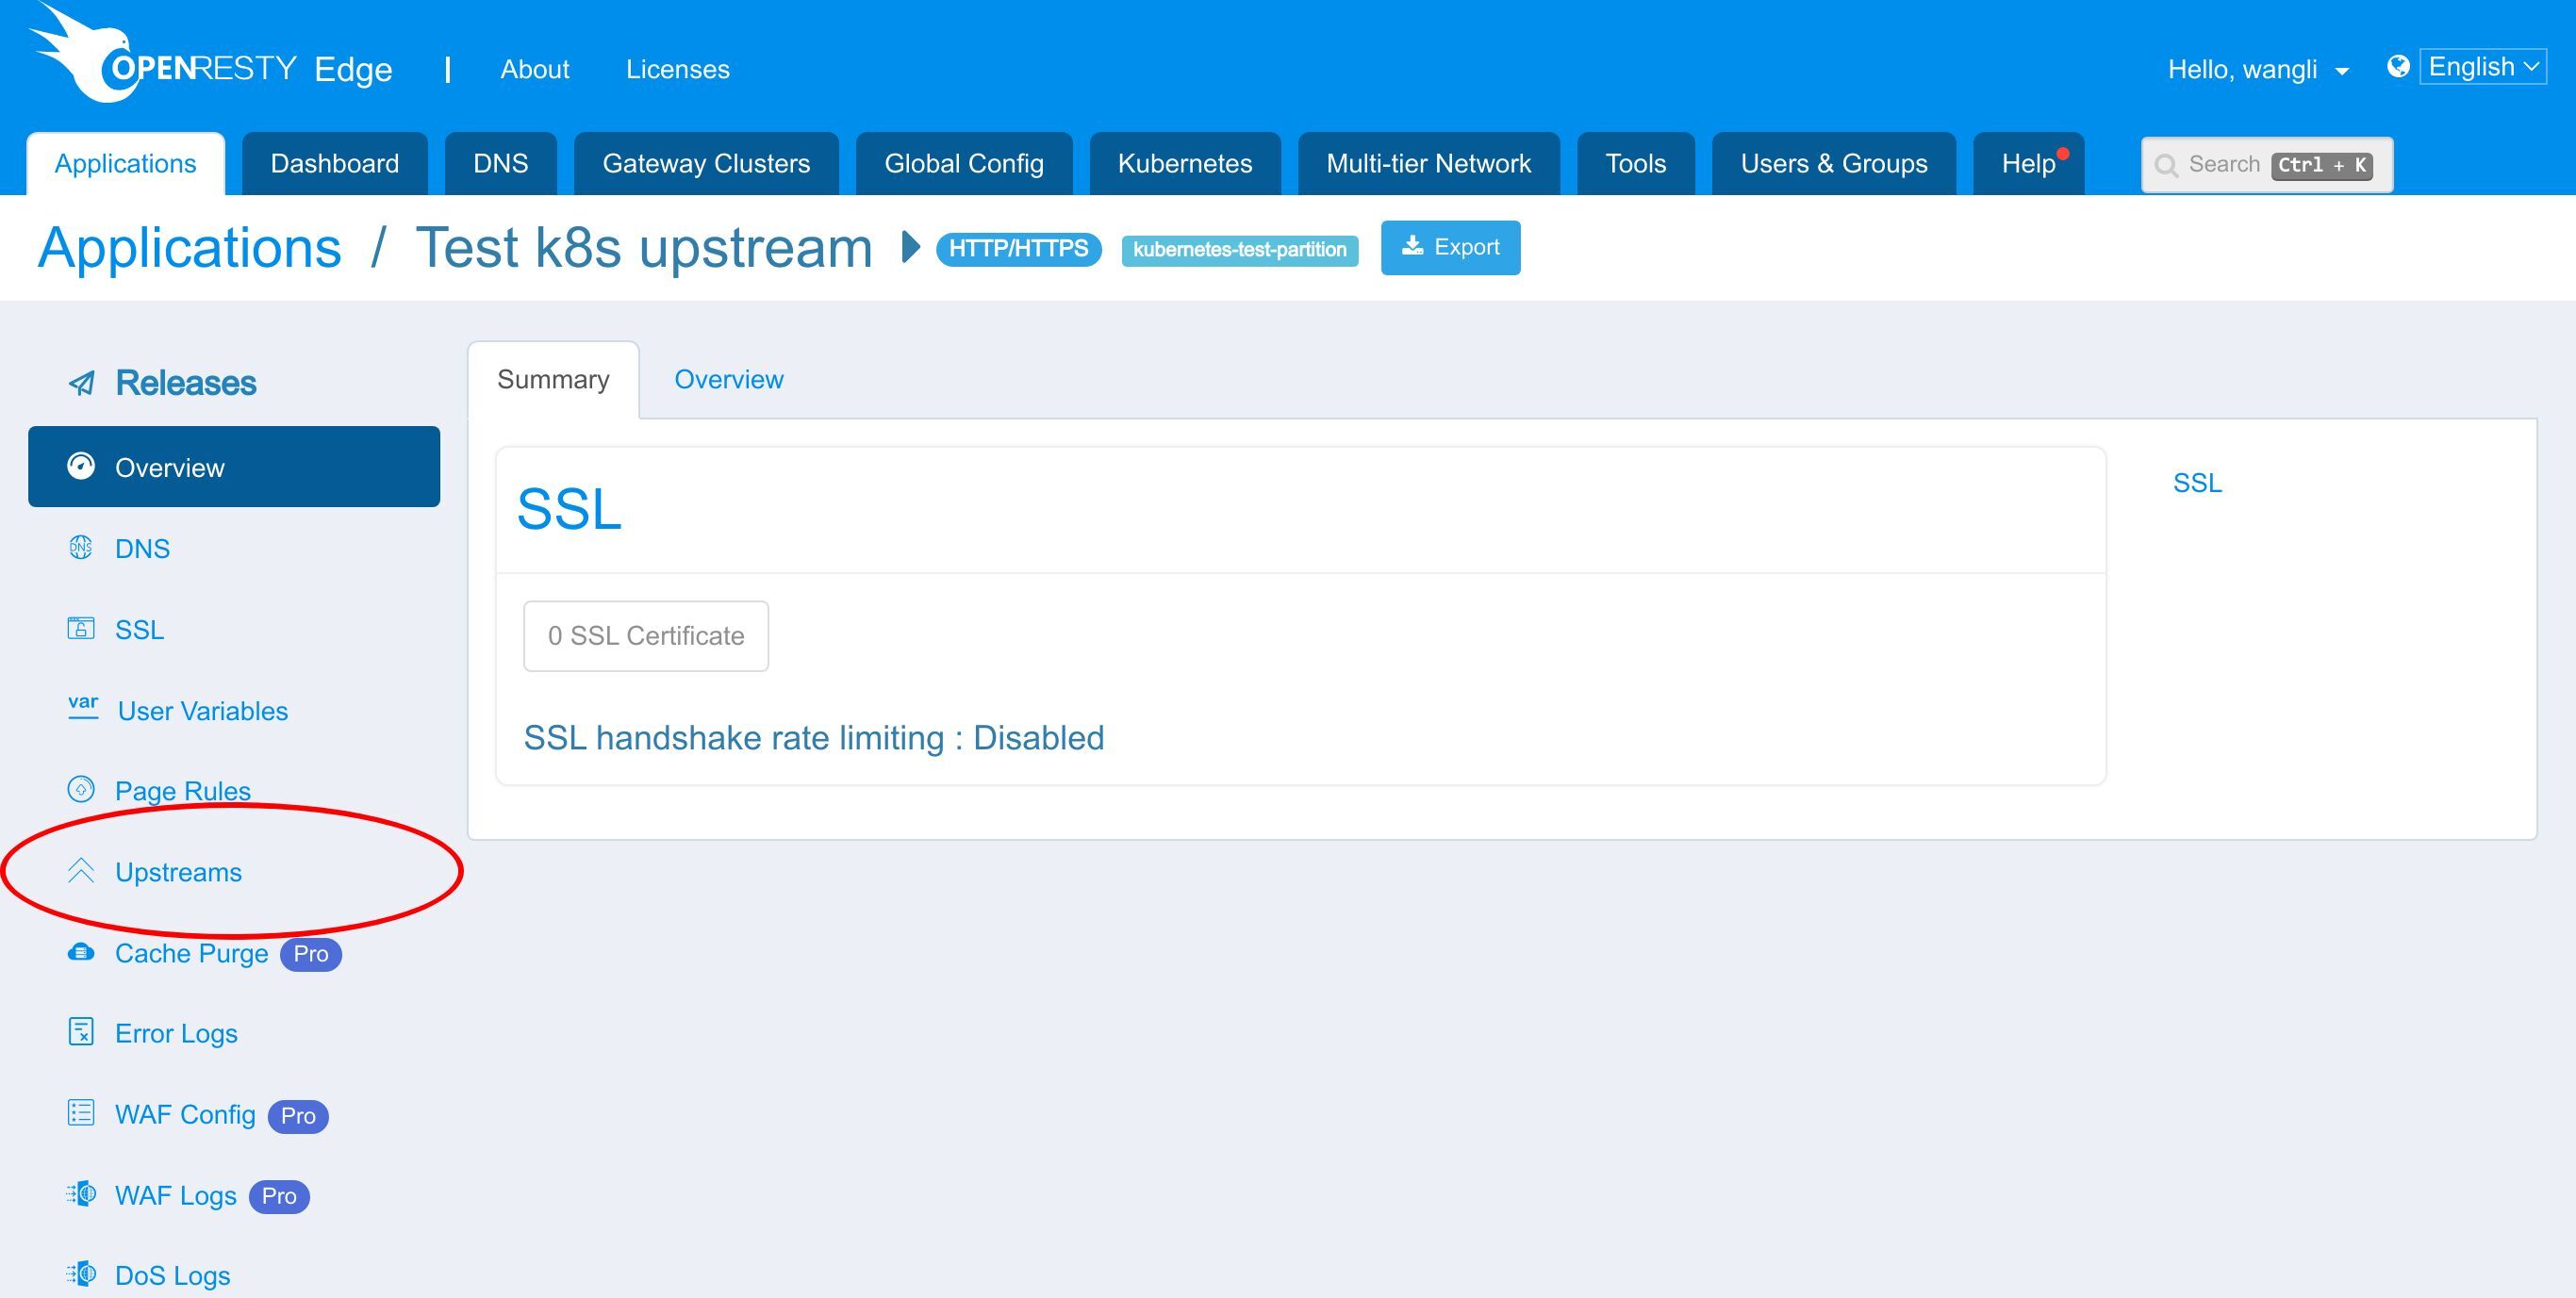
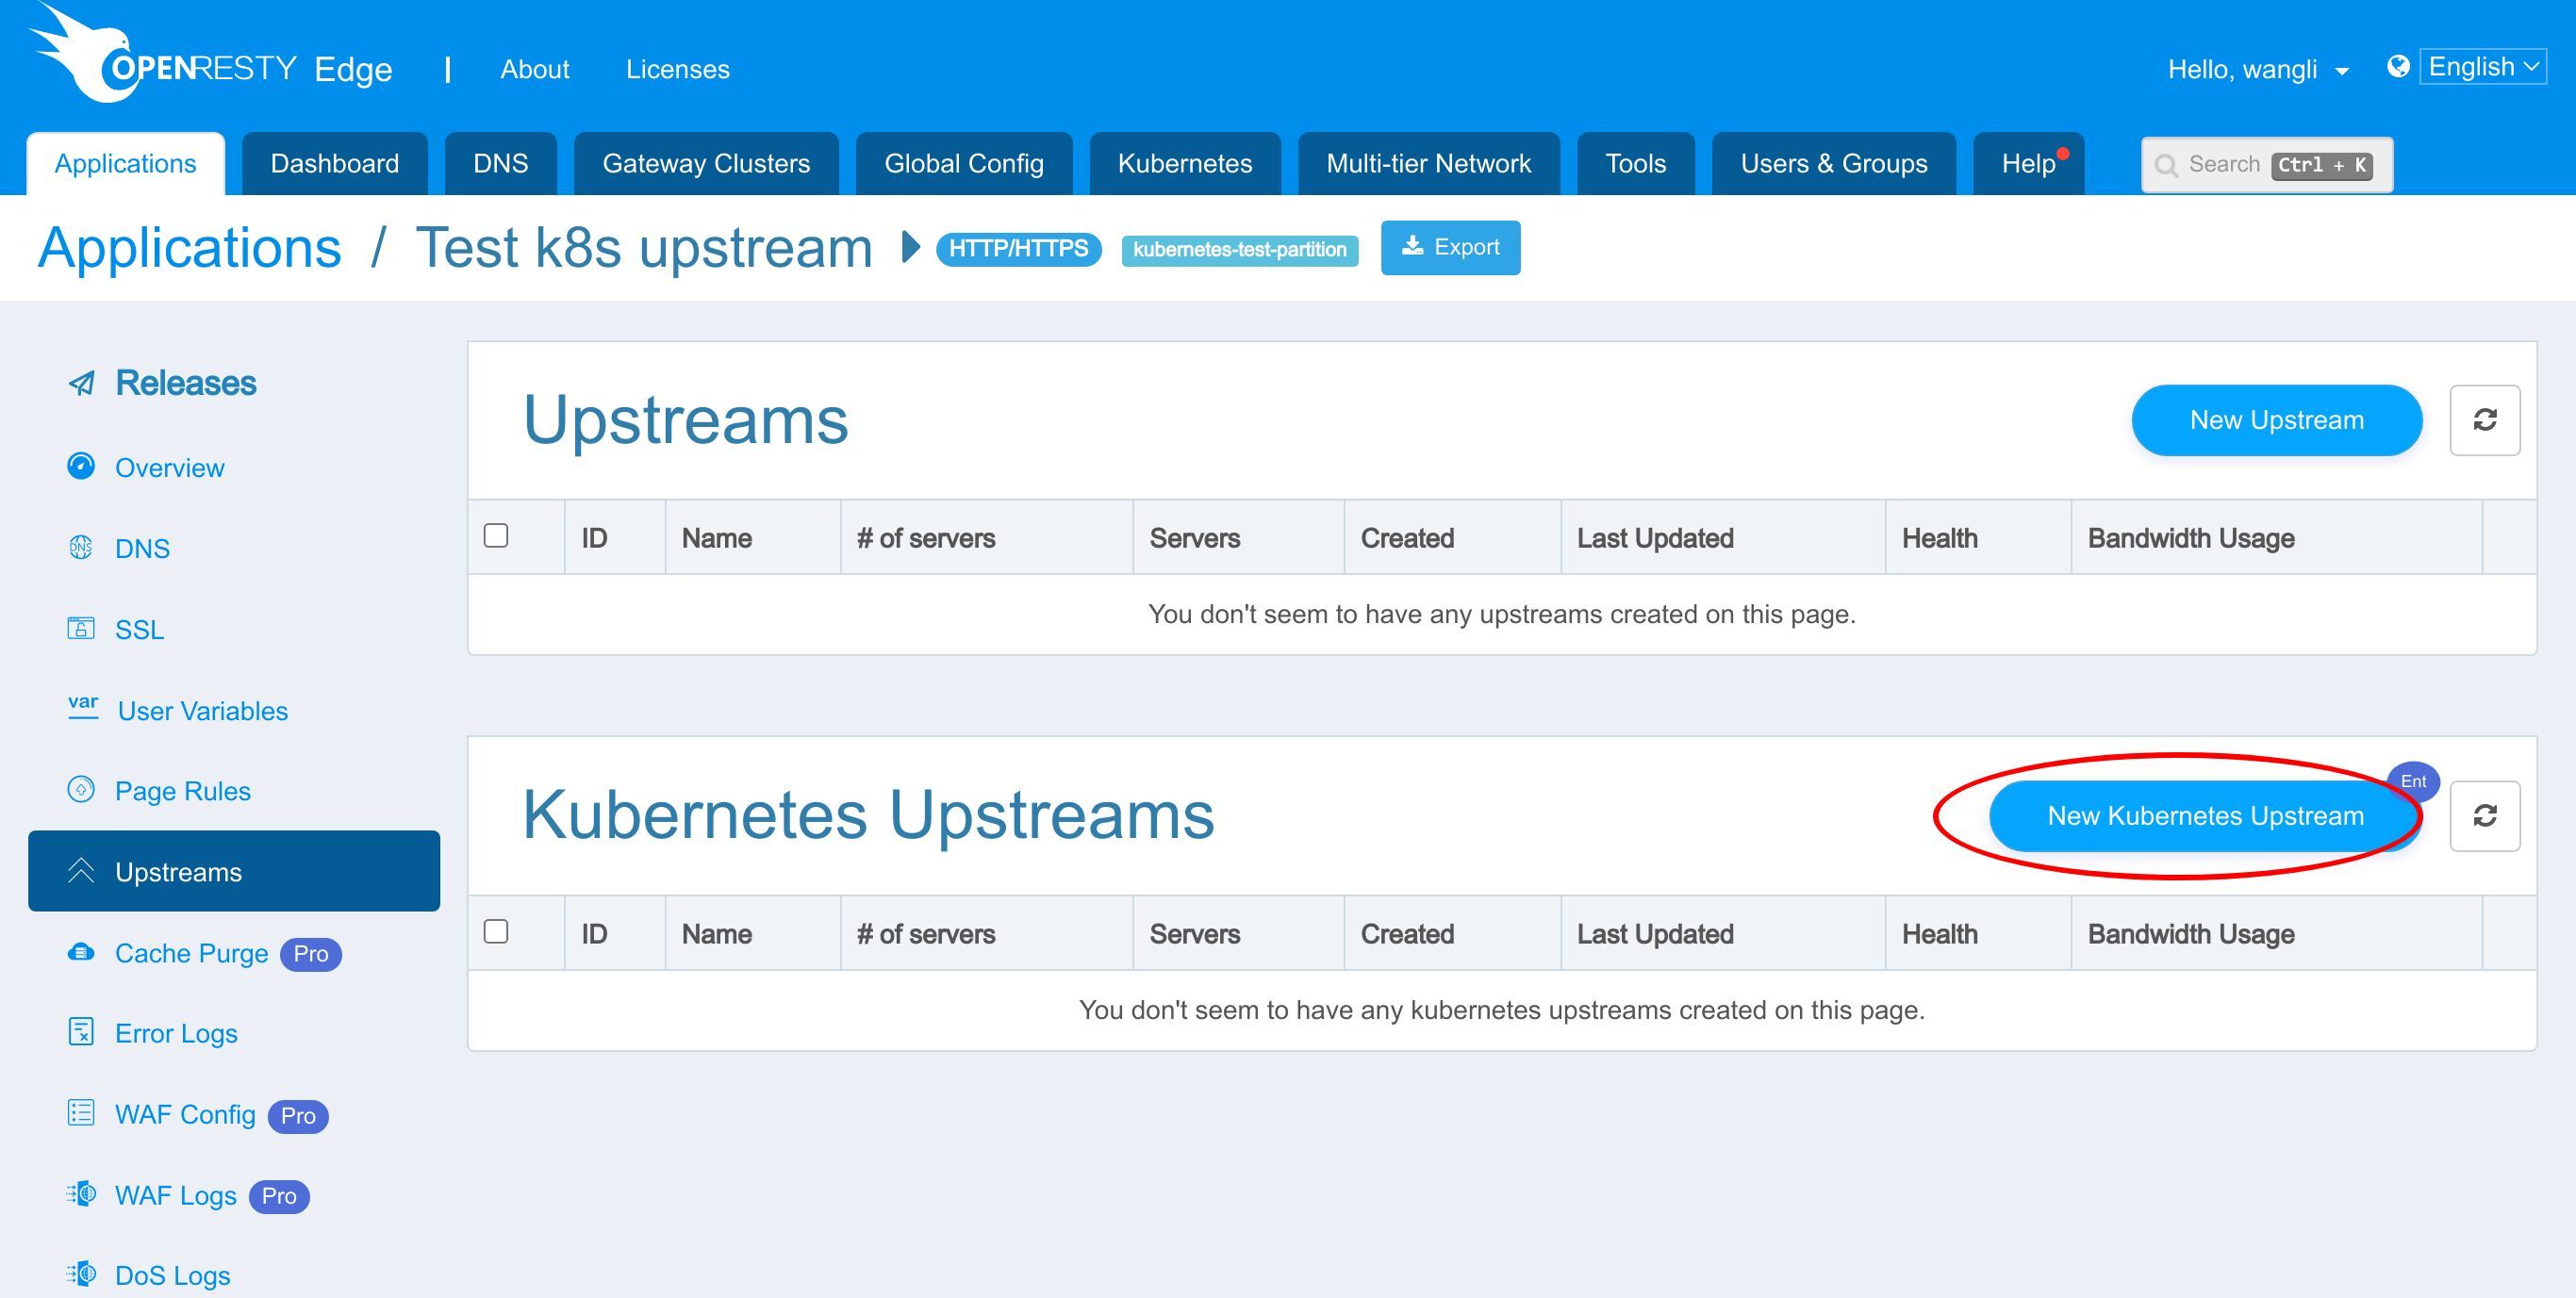
點選新建 Kubernetes 上游。
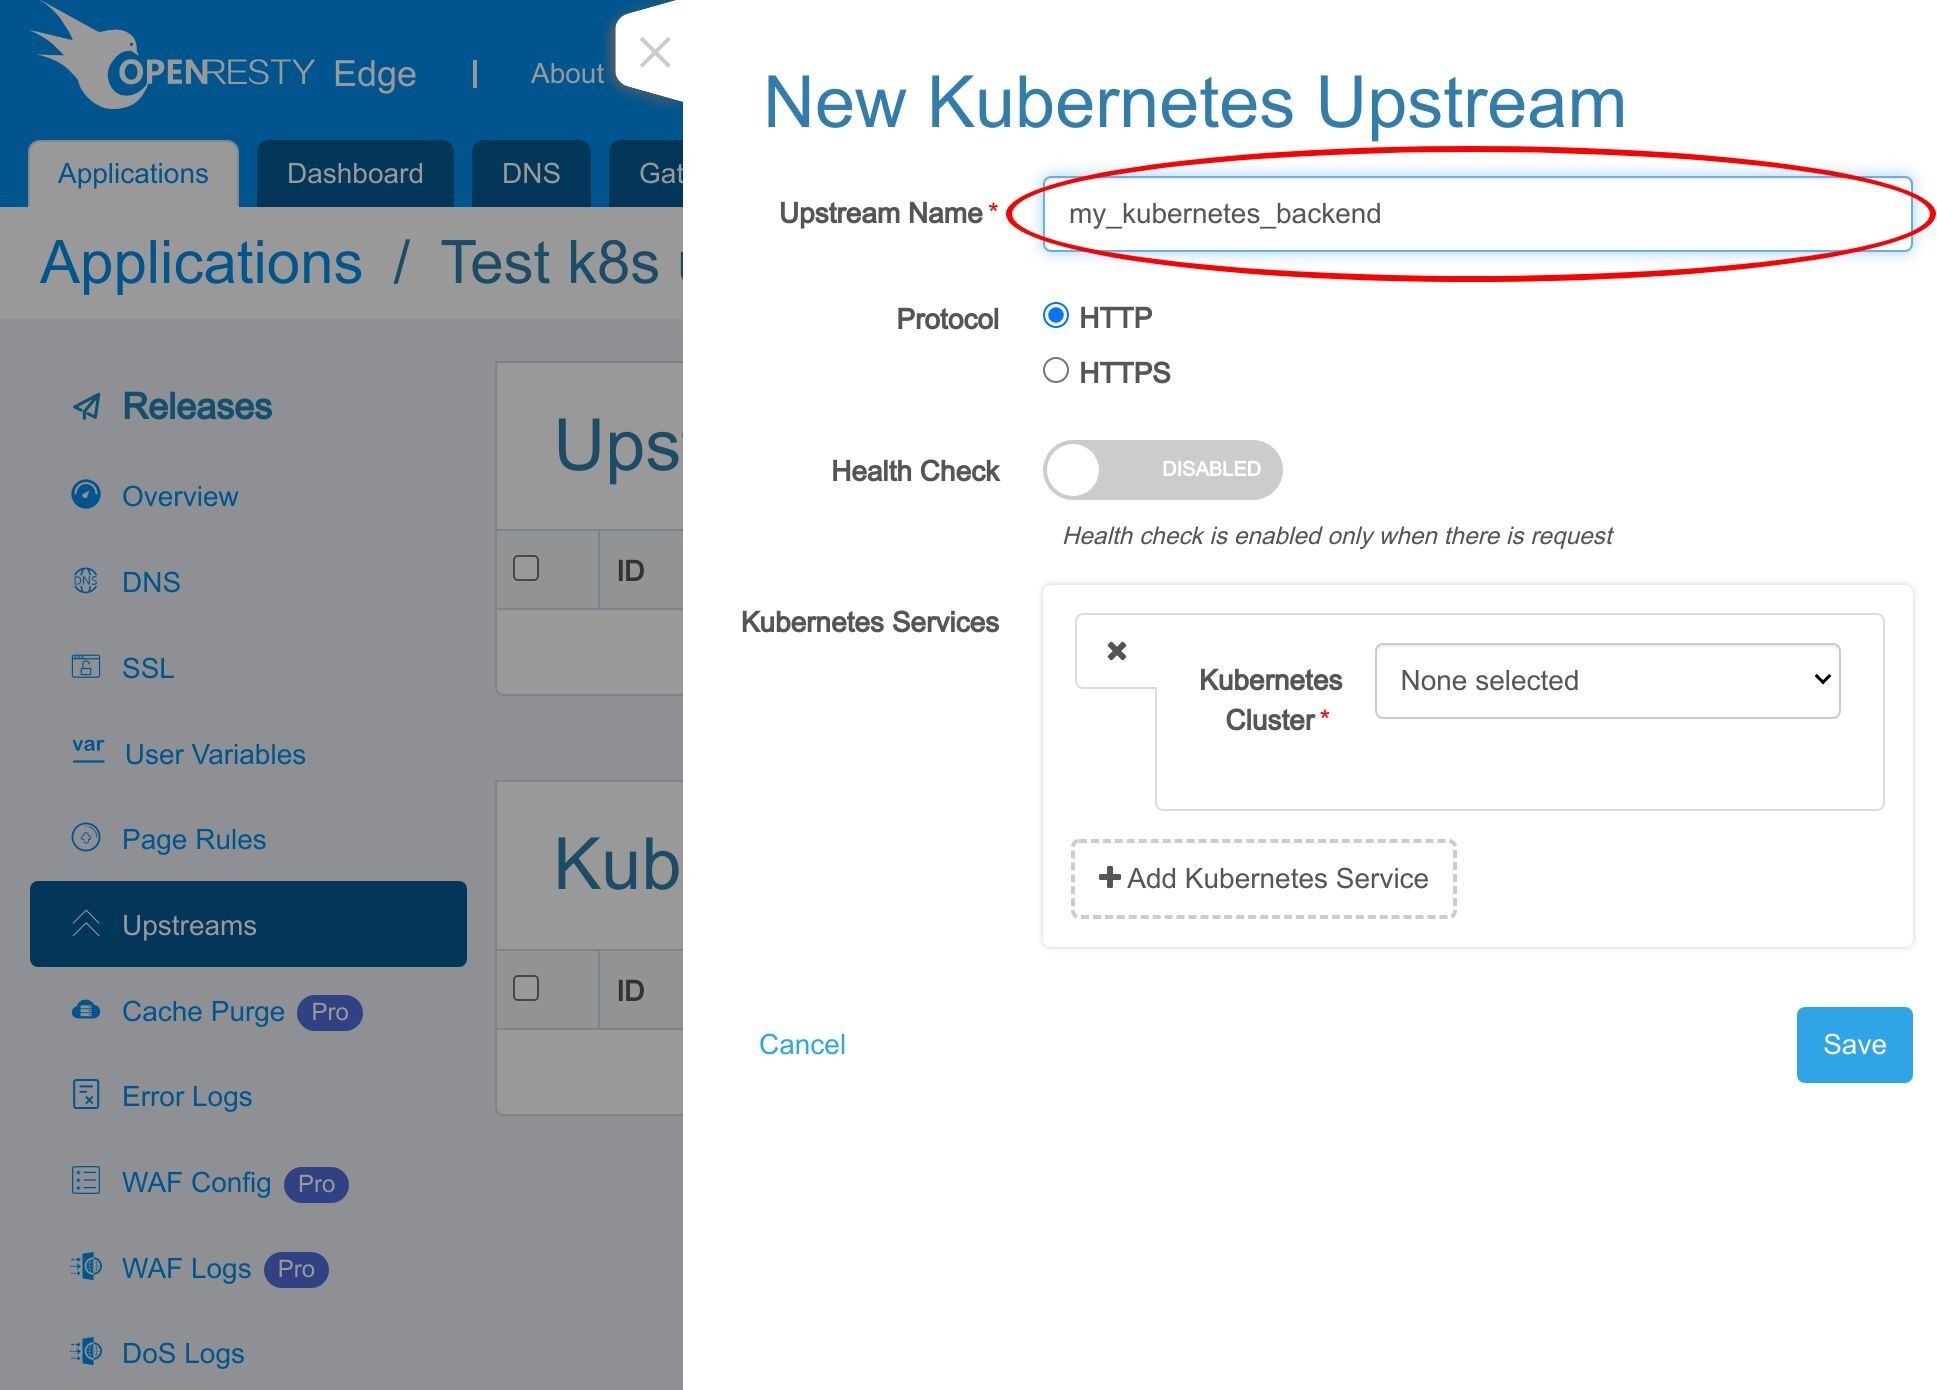
輸入 Kubernetes 上游的名稱 “my kubernetes backend”。
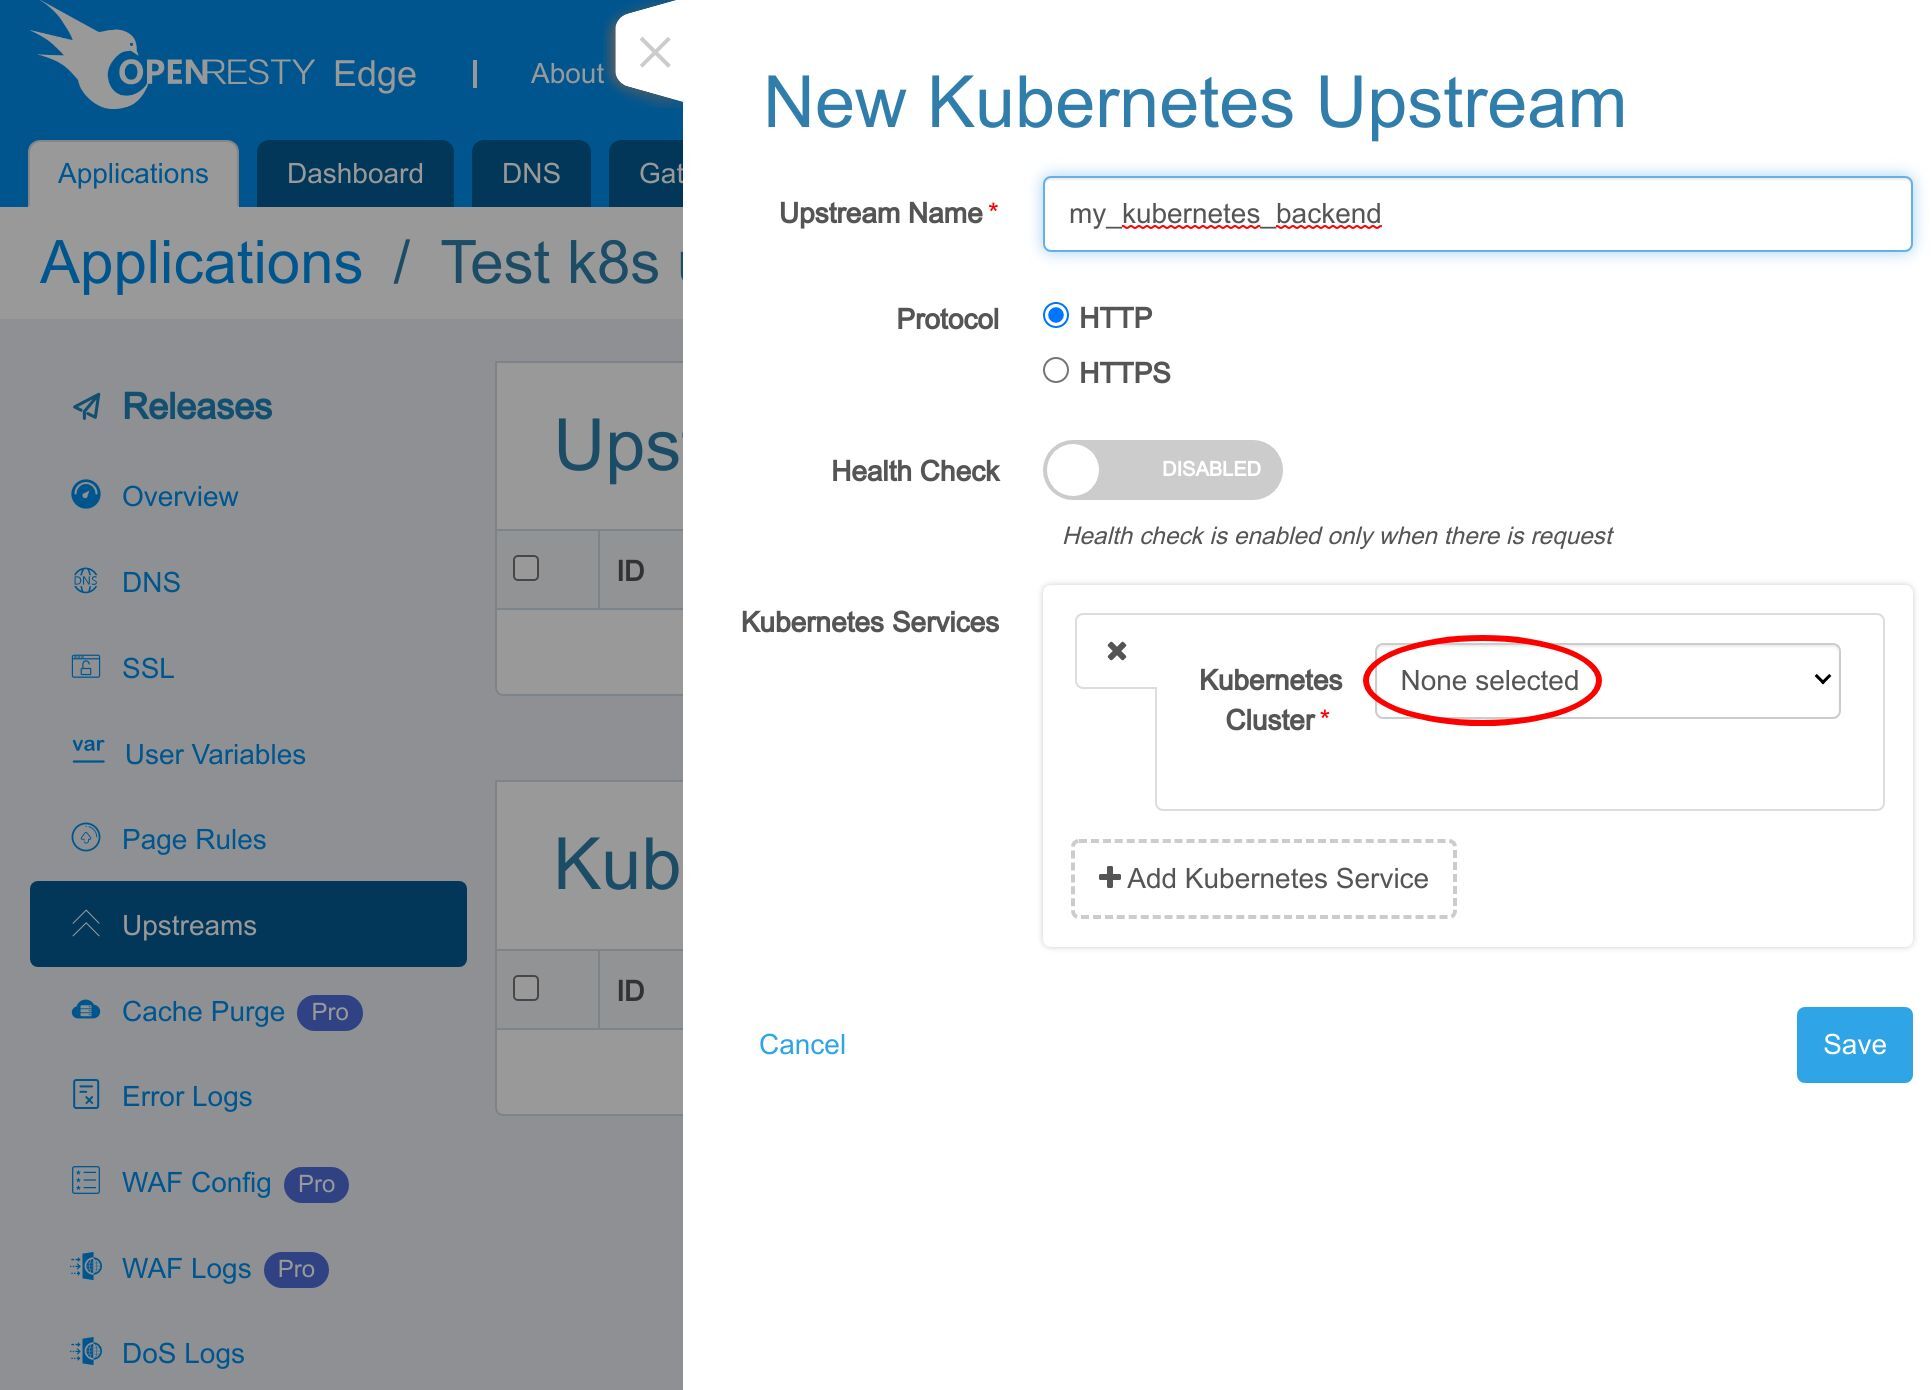
選擇一個 Kubernetes 叢集作為目標。
選擇我們剛剛建立的那個 Kubernetes 叢集。
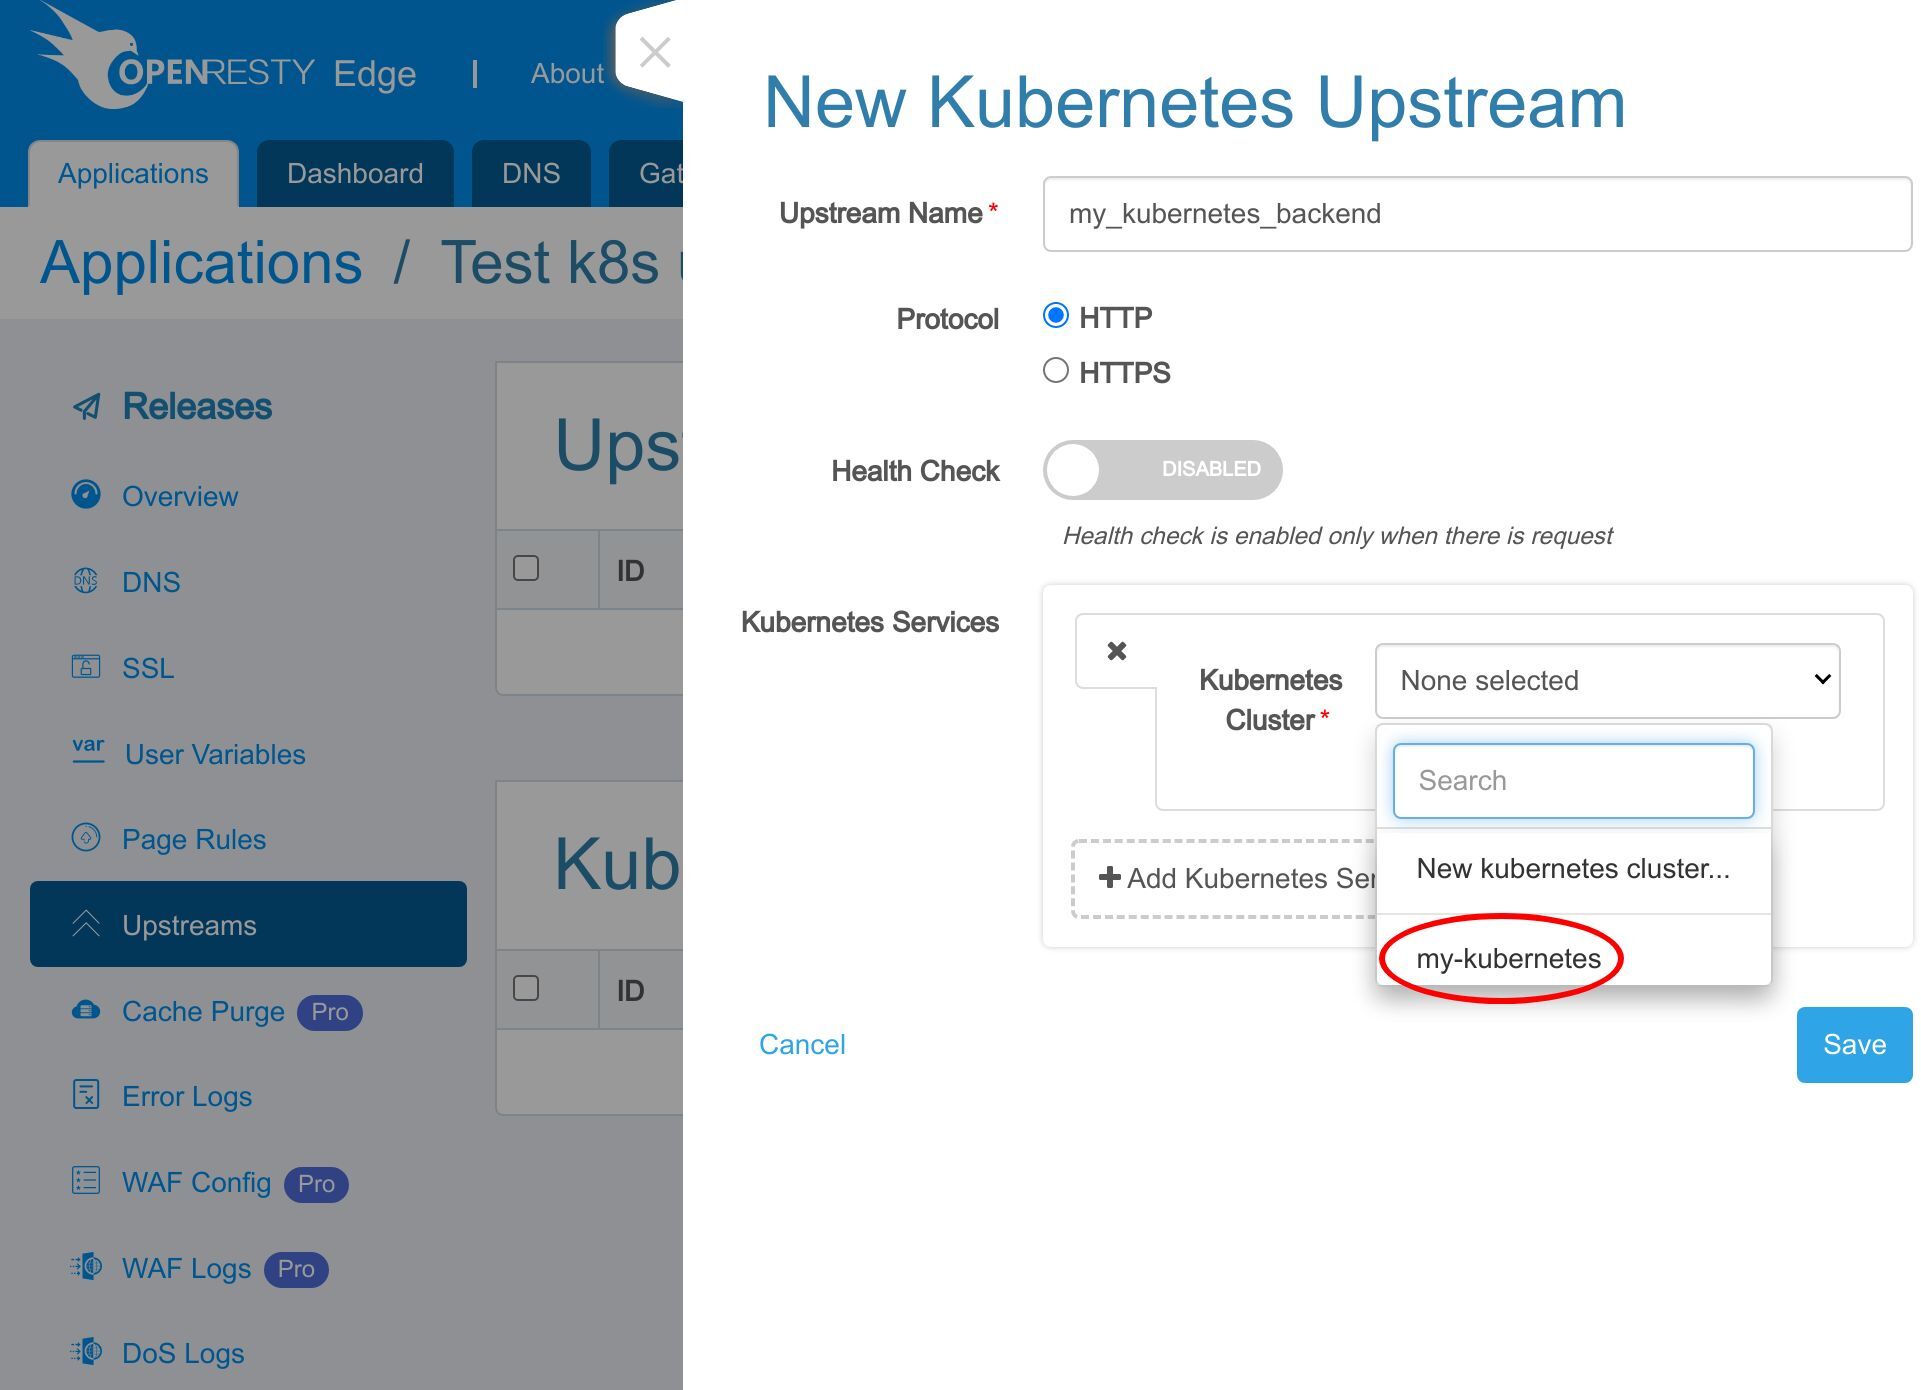
選擇目標 Kubernetes 的名稱空間。
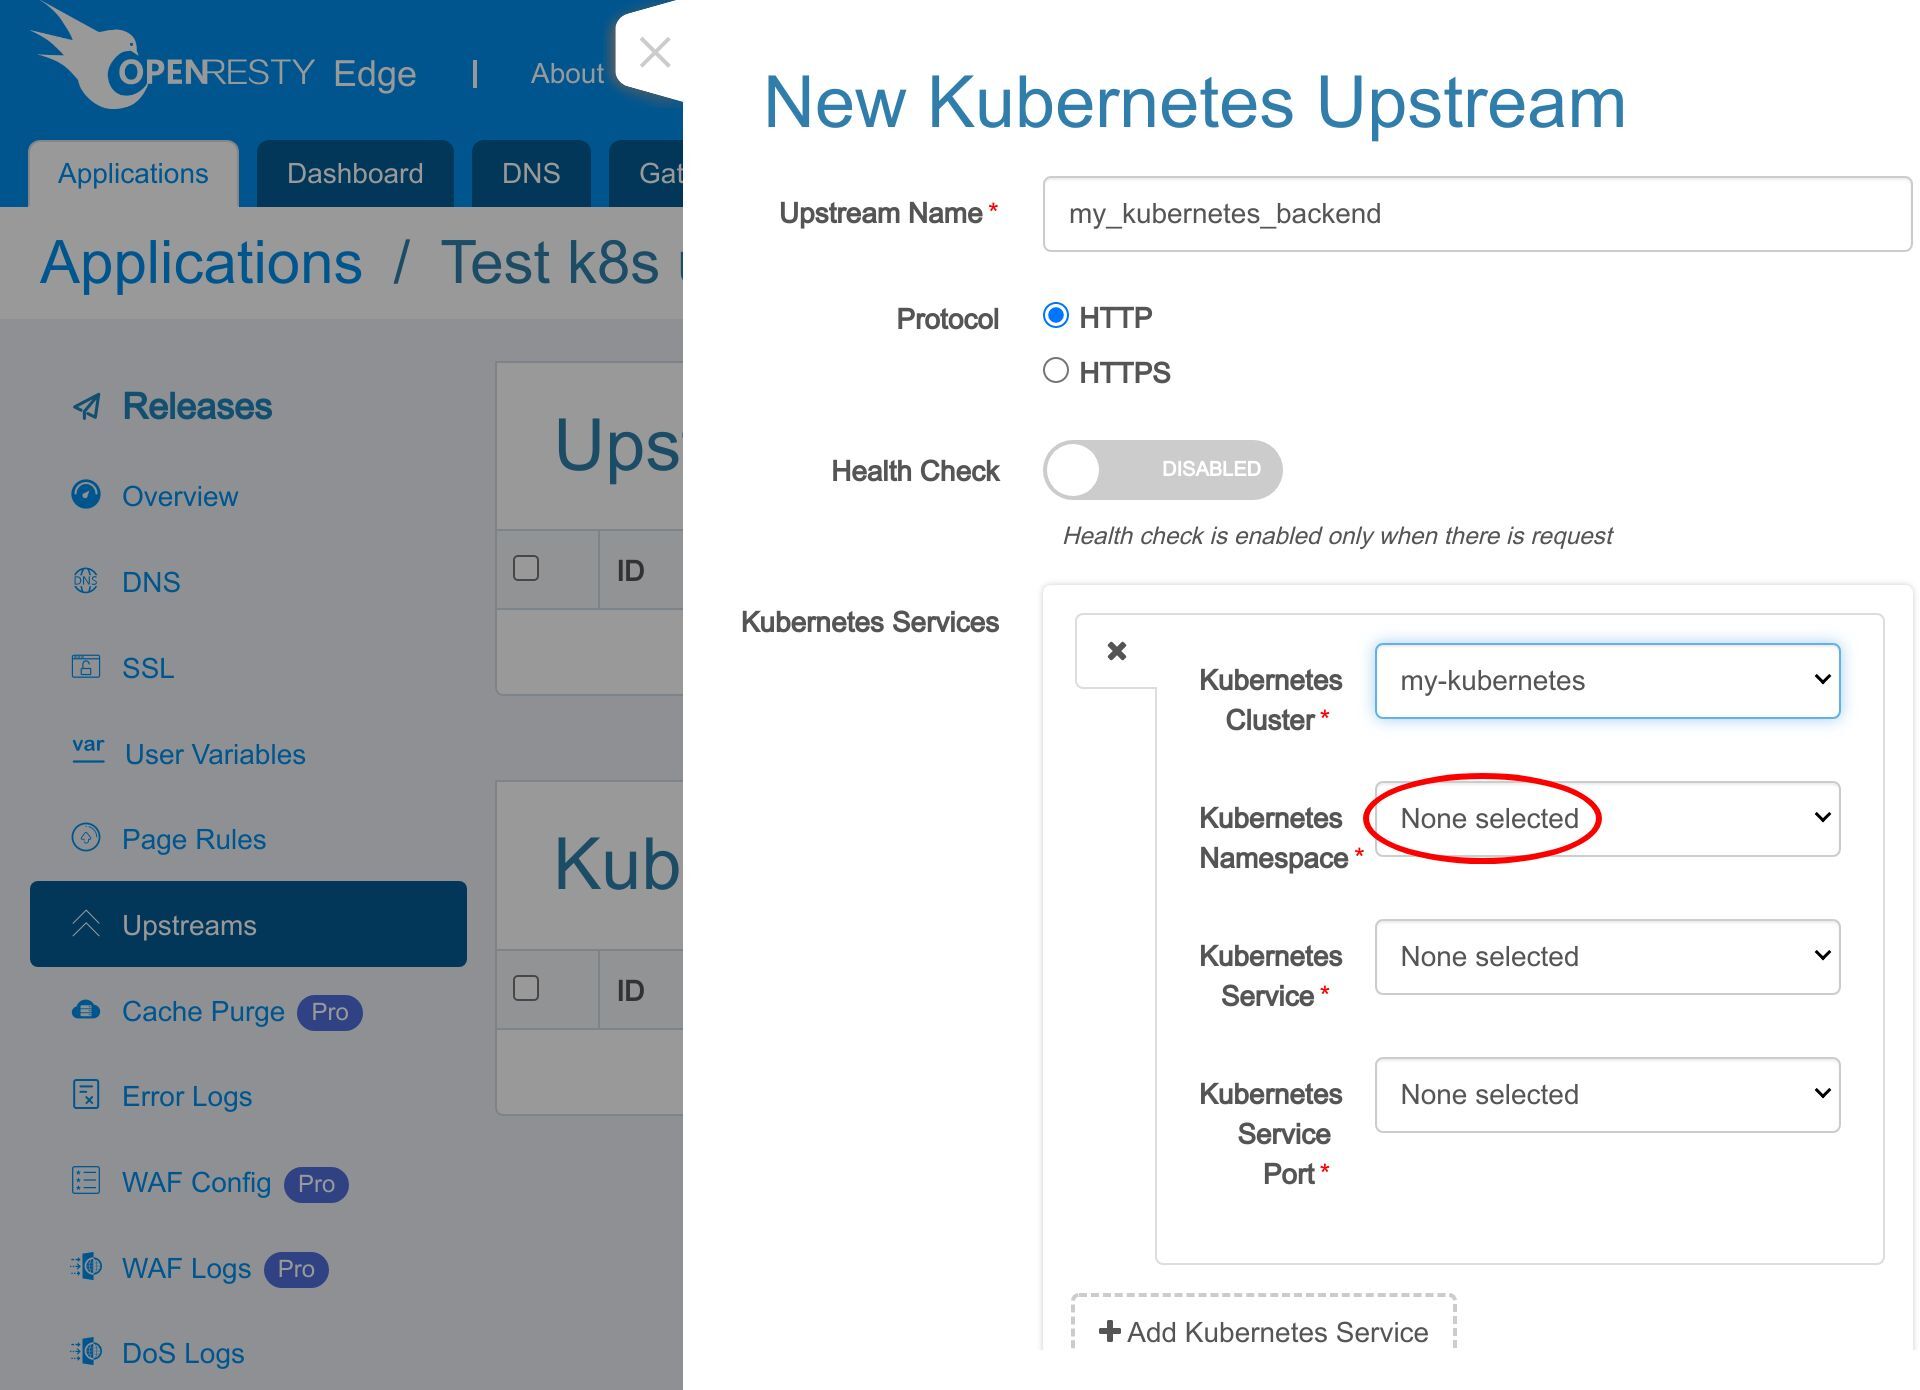
選擇名為 “default” 的名稱空間。視你的環境而定,也可能是其他名稱空間。
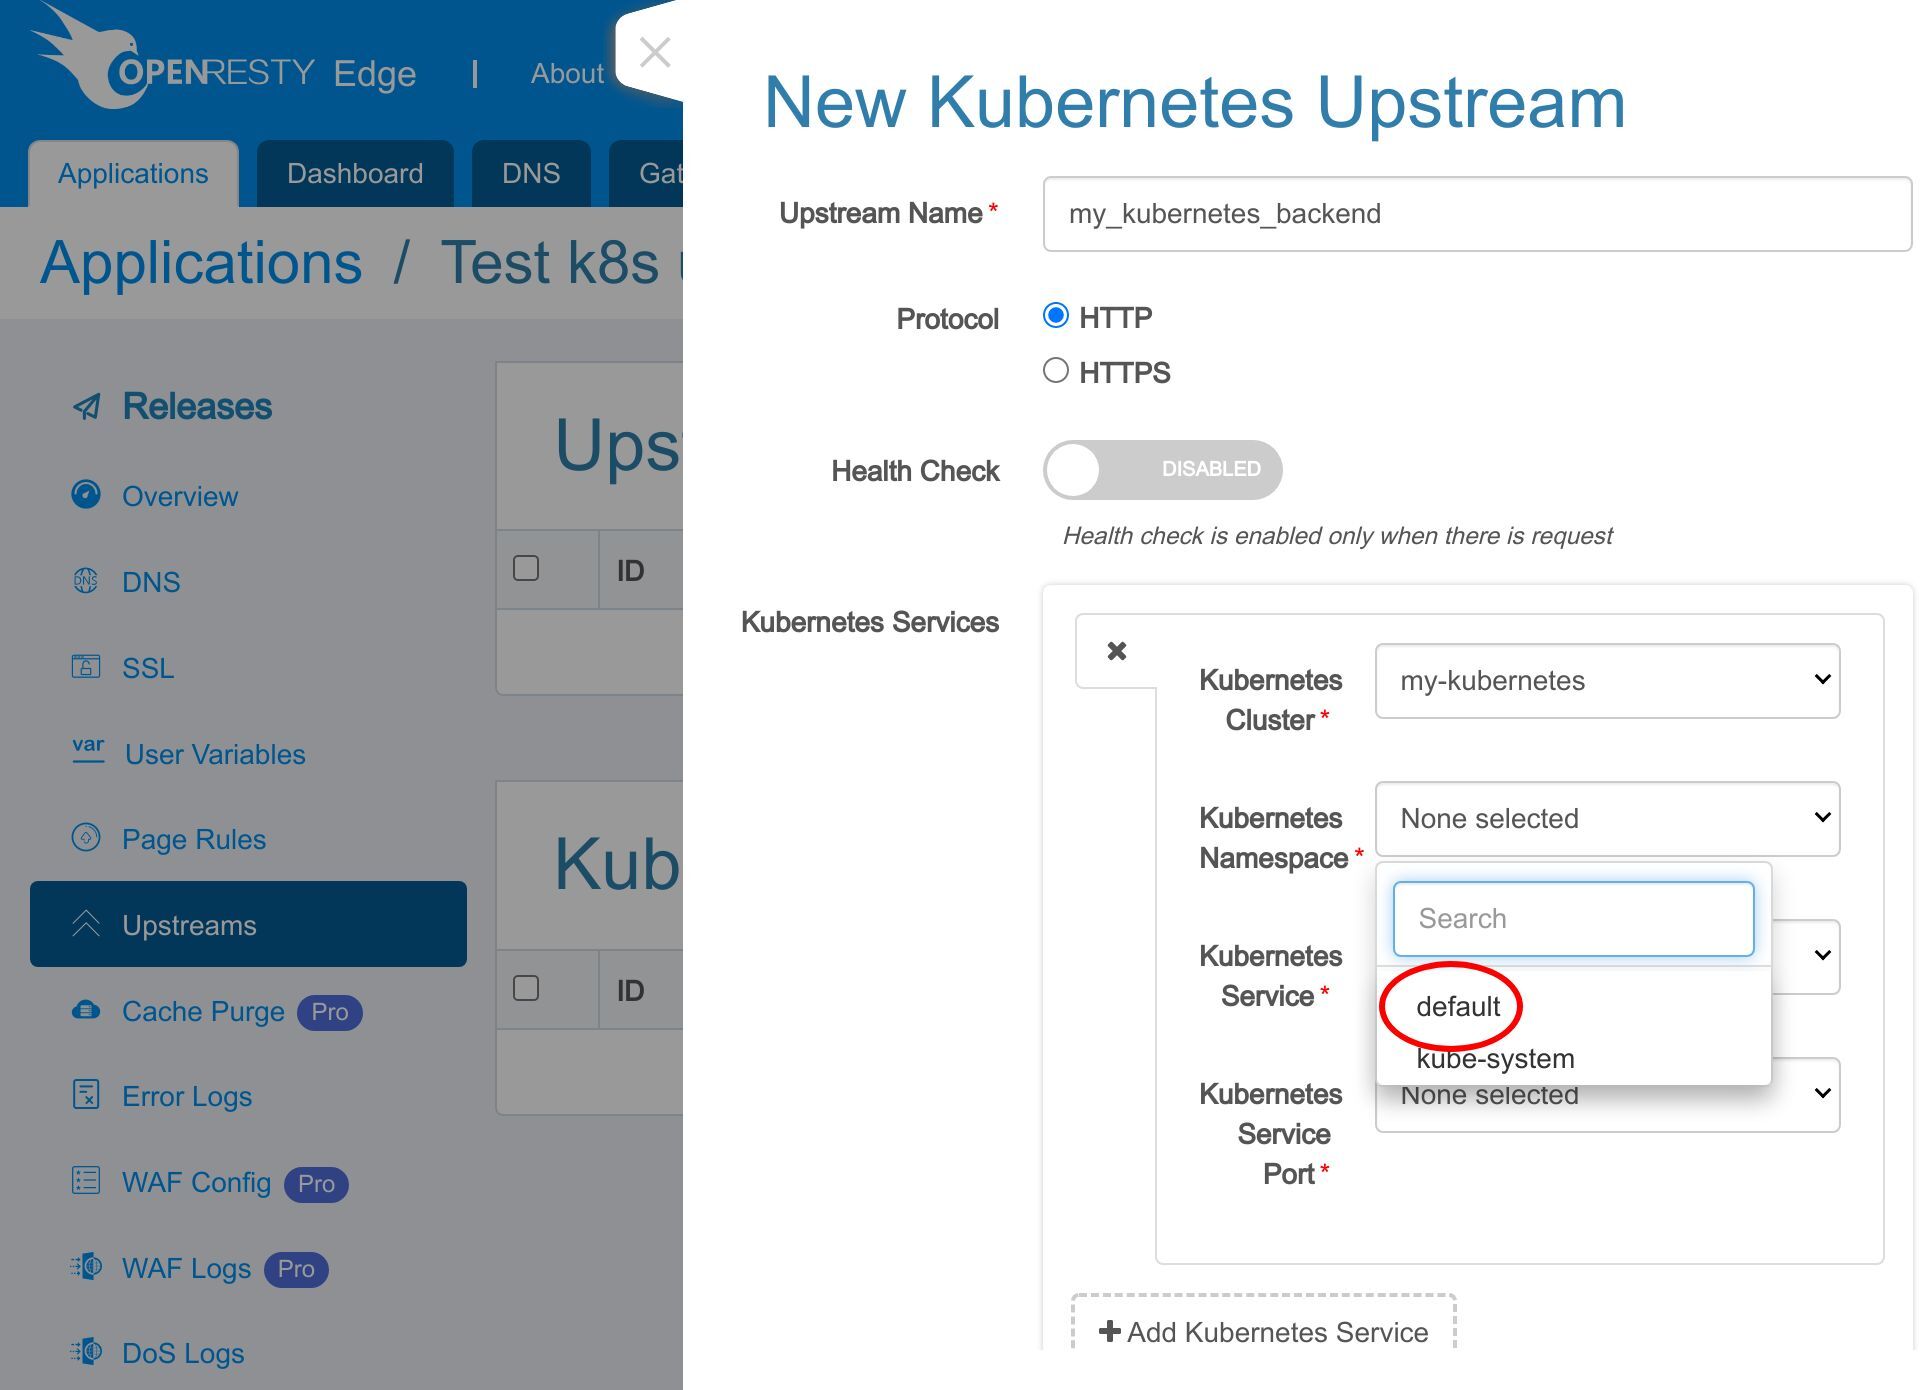
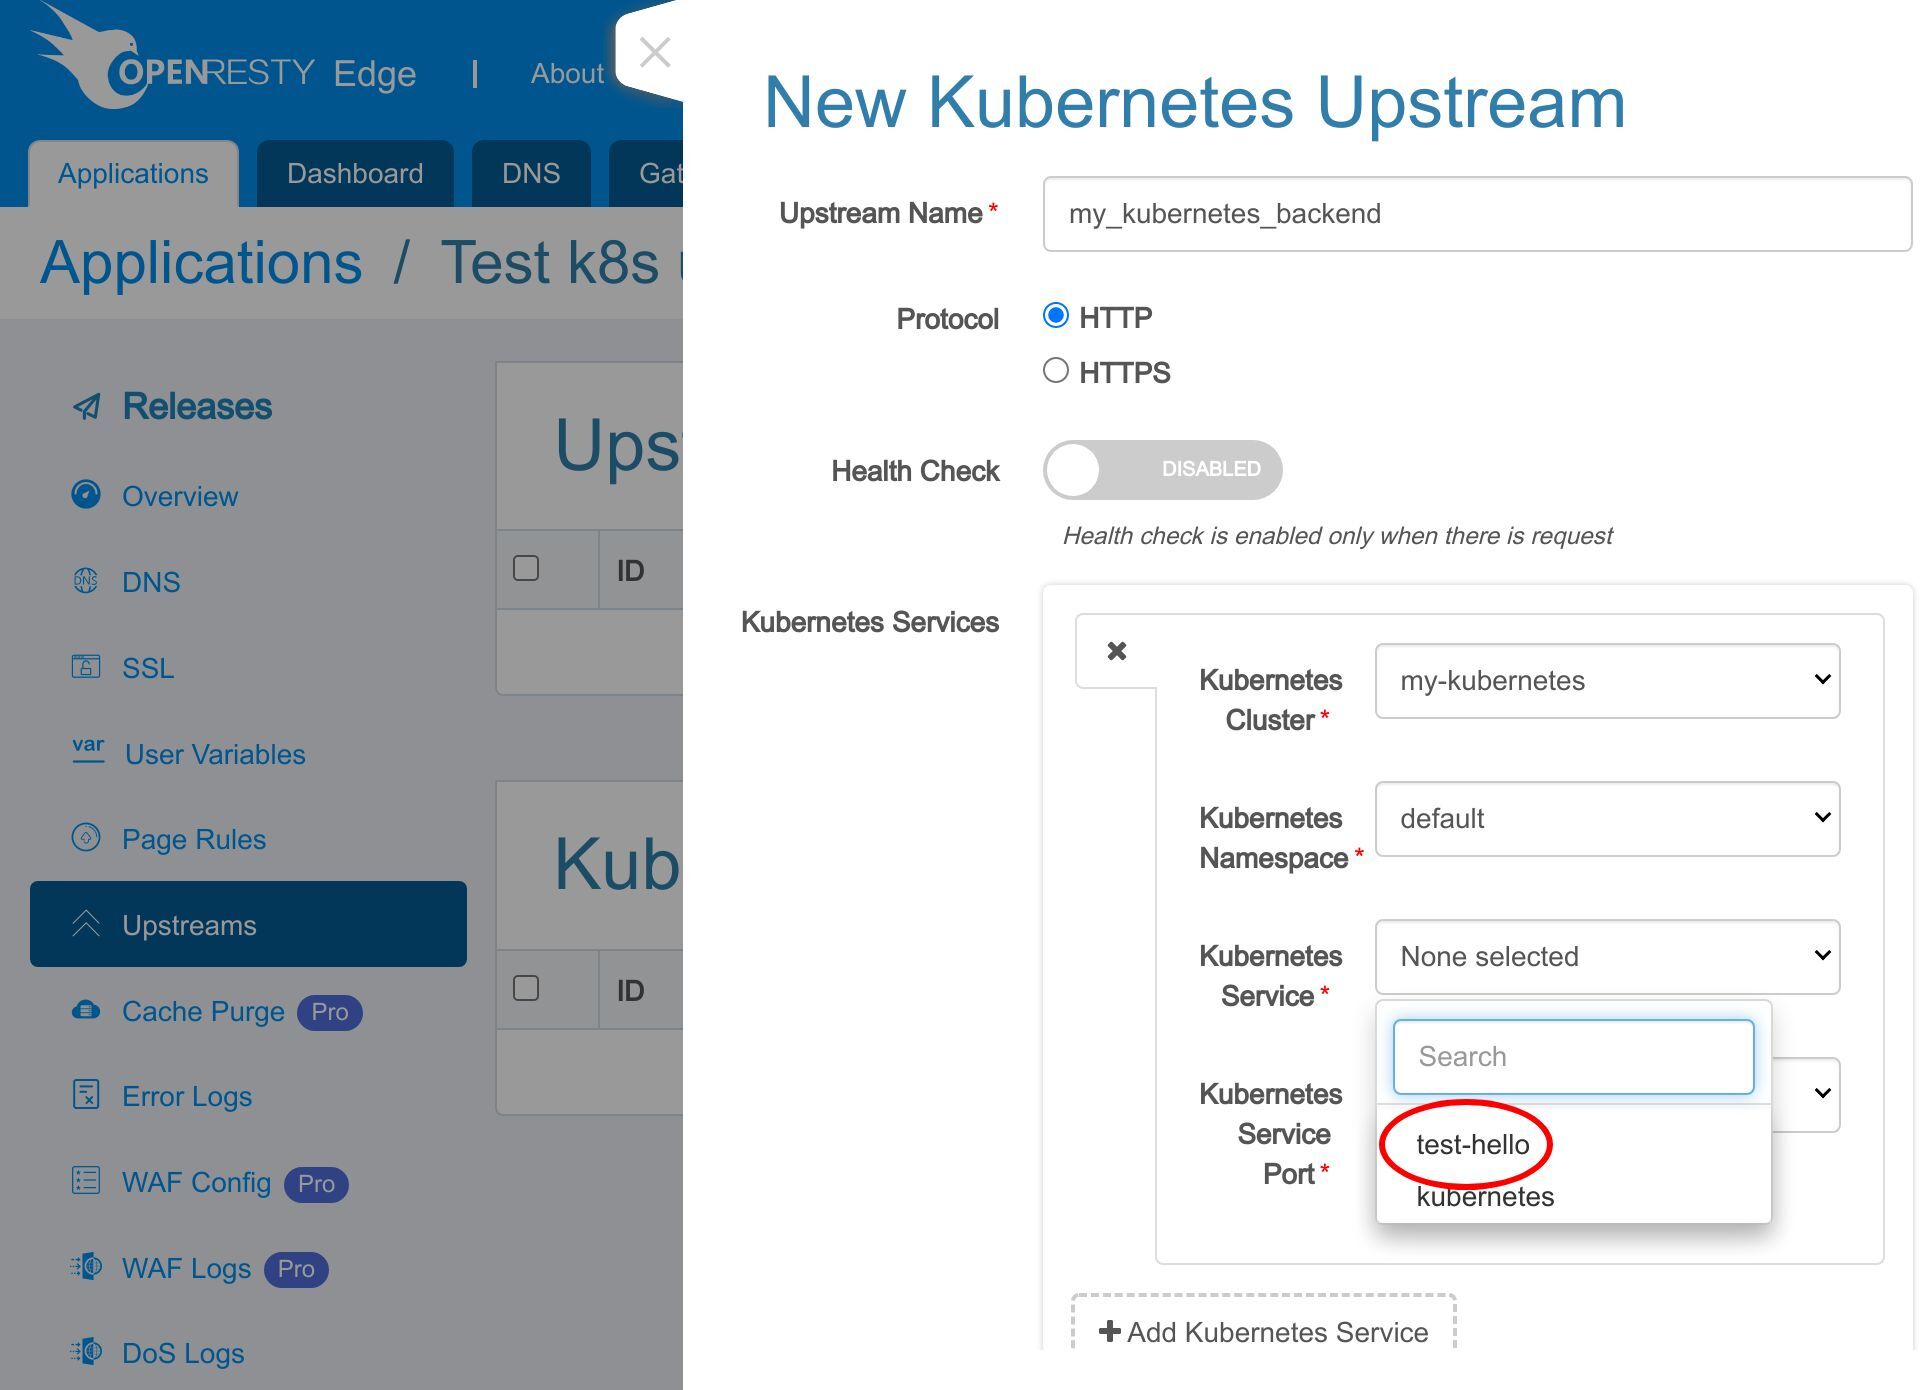
從列表中選擇一個 Kubernetes 服務。
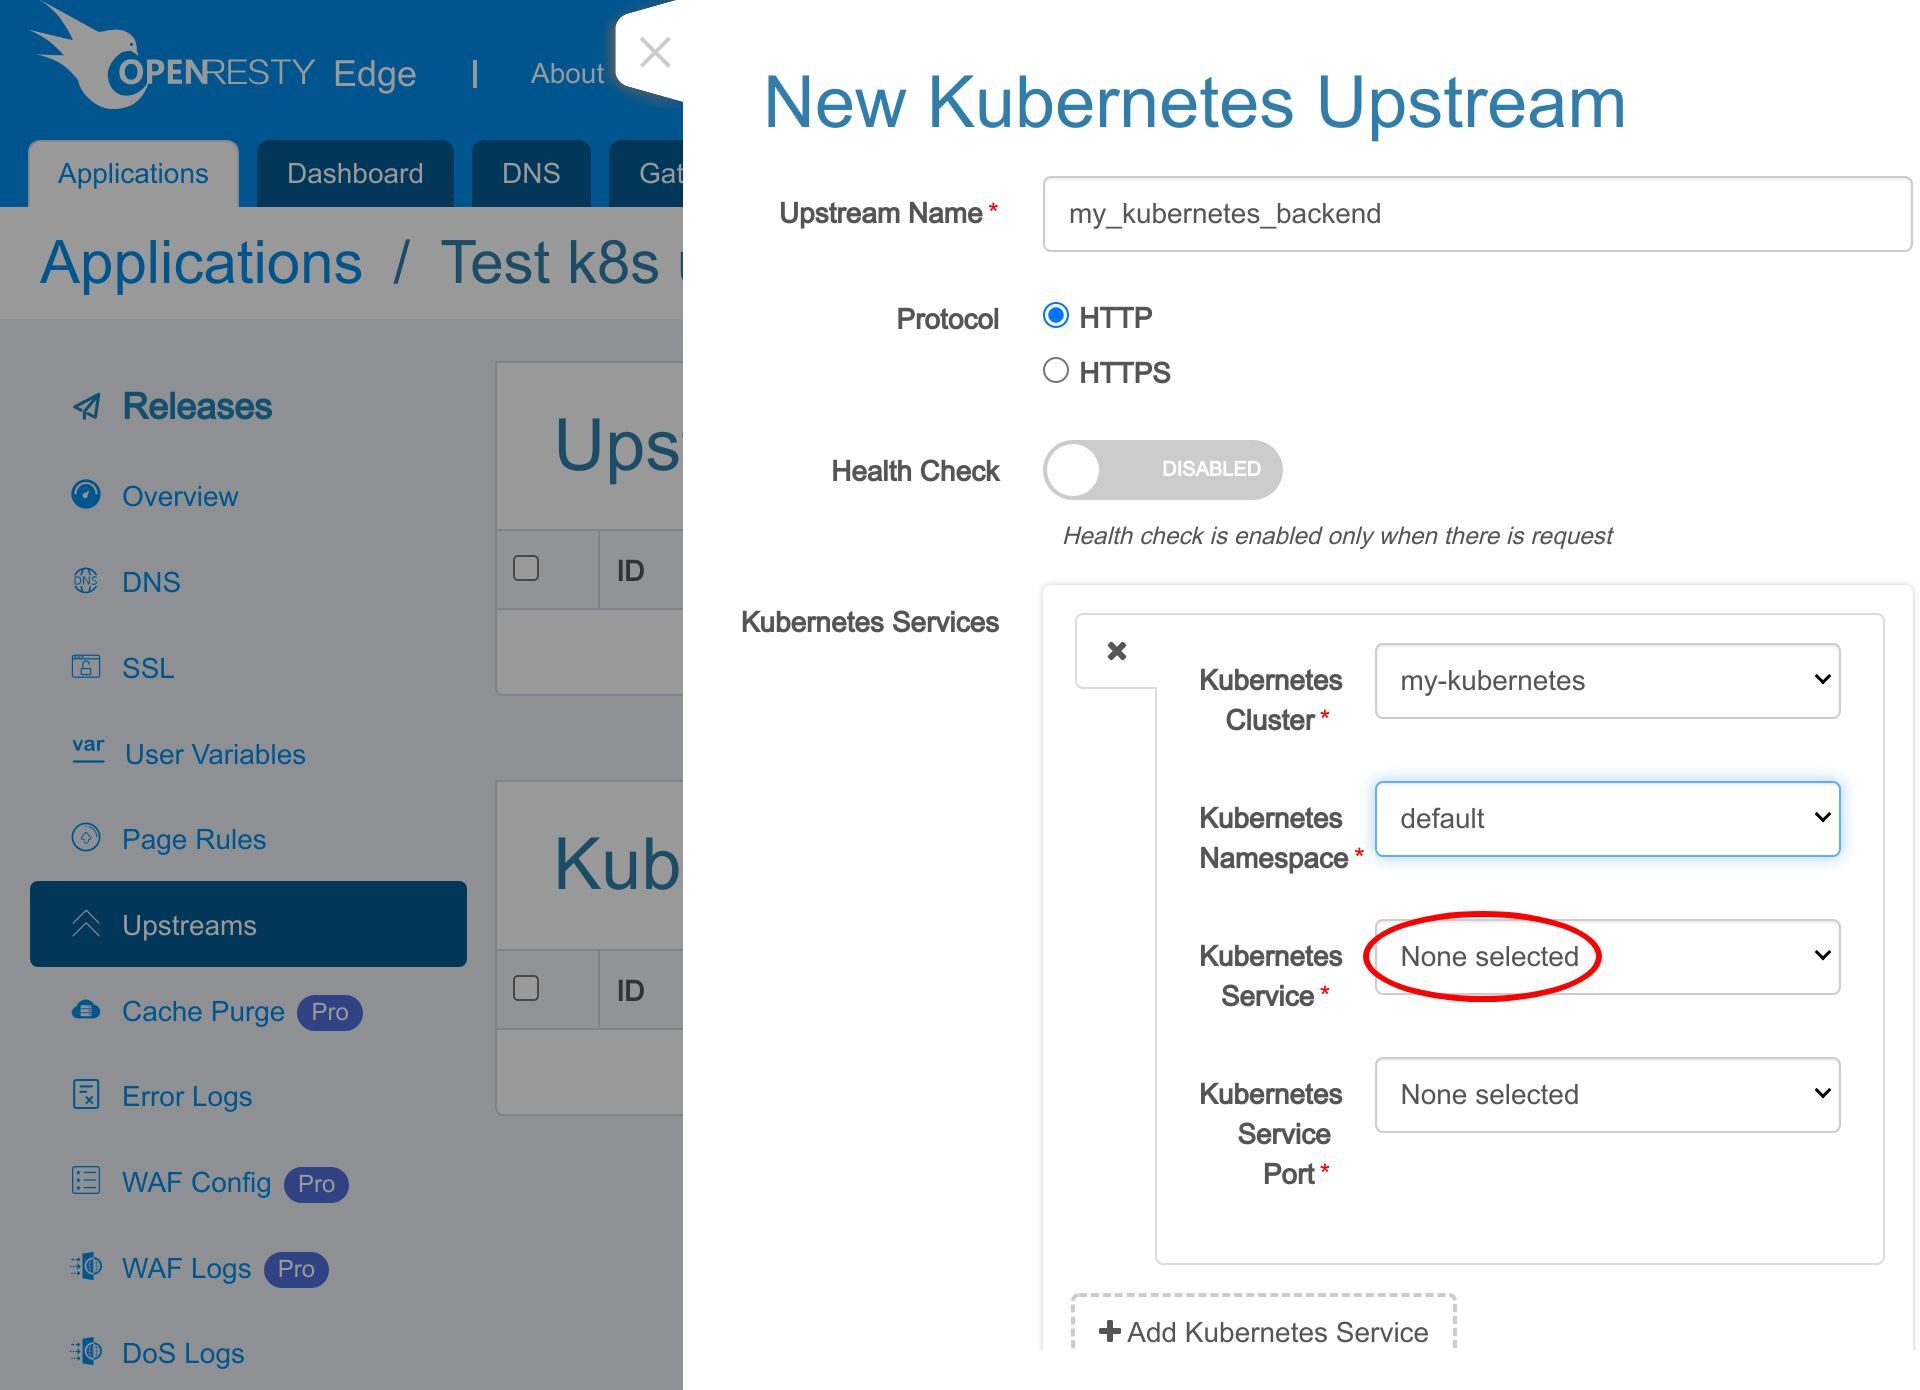
選擇 “test-hello” 服務。
以及服務的埠。
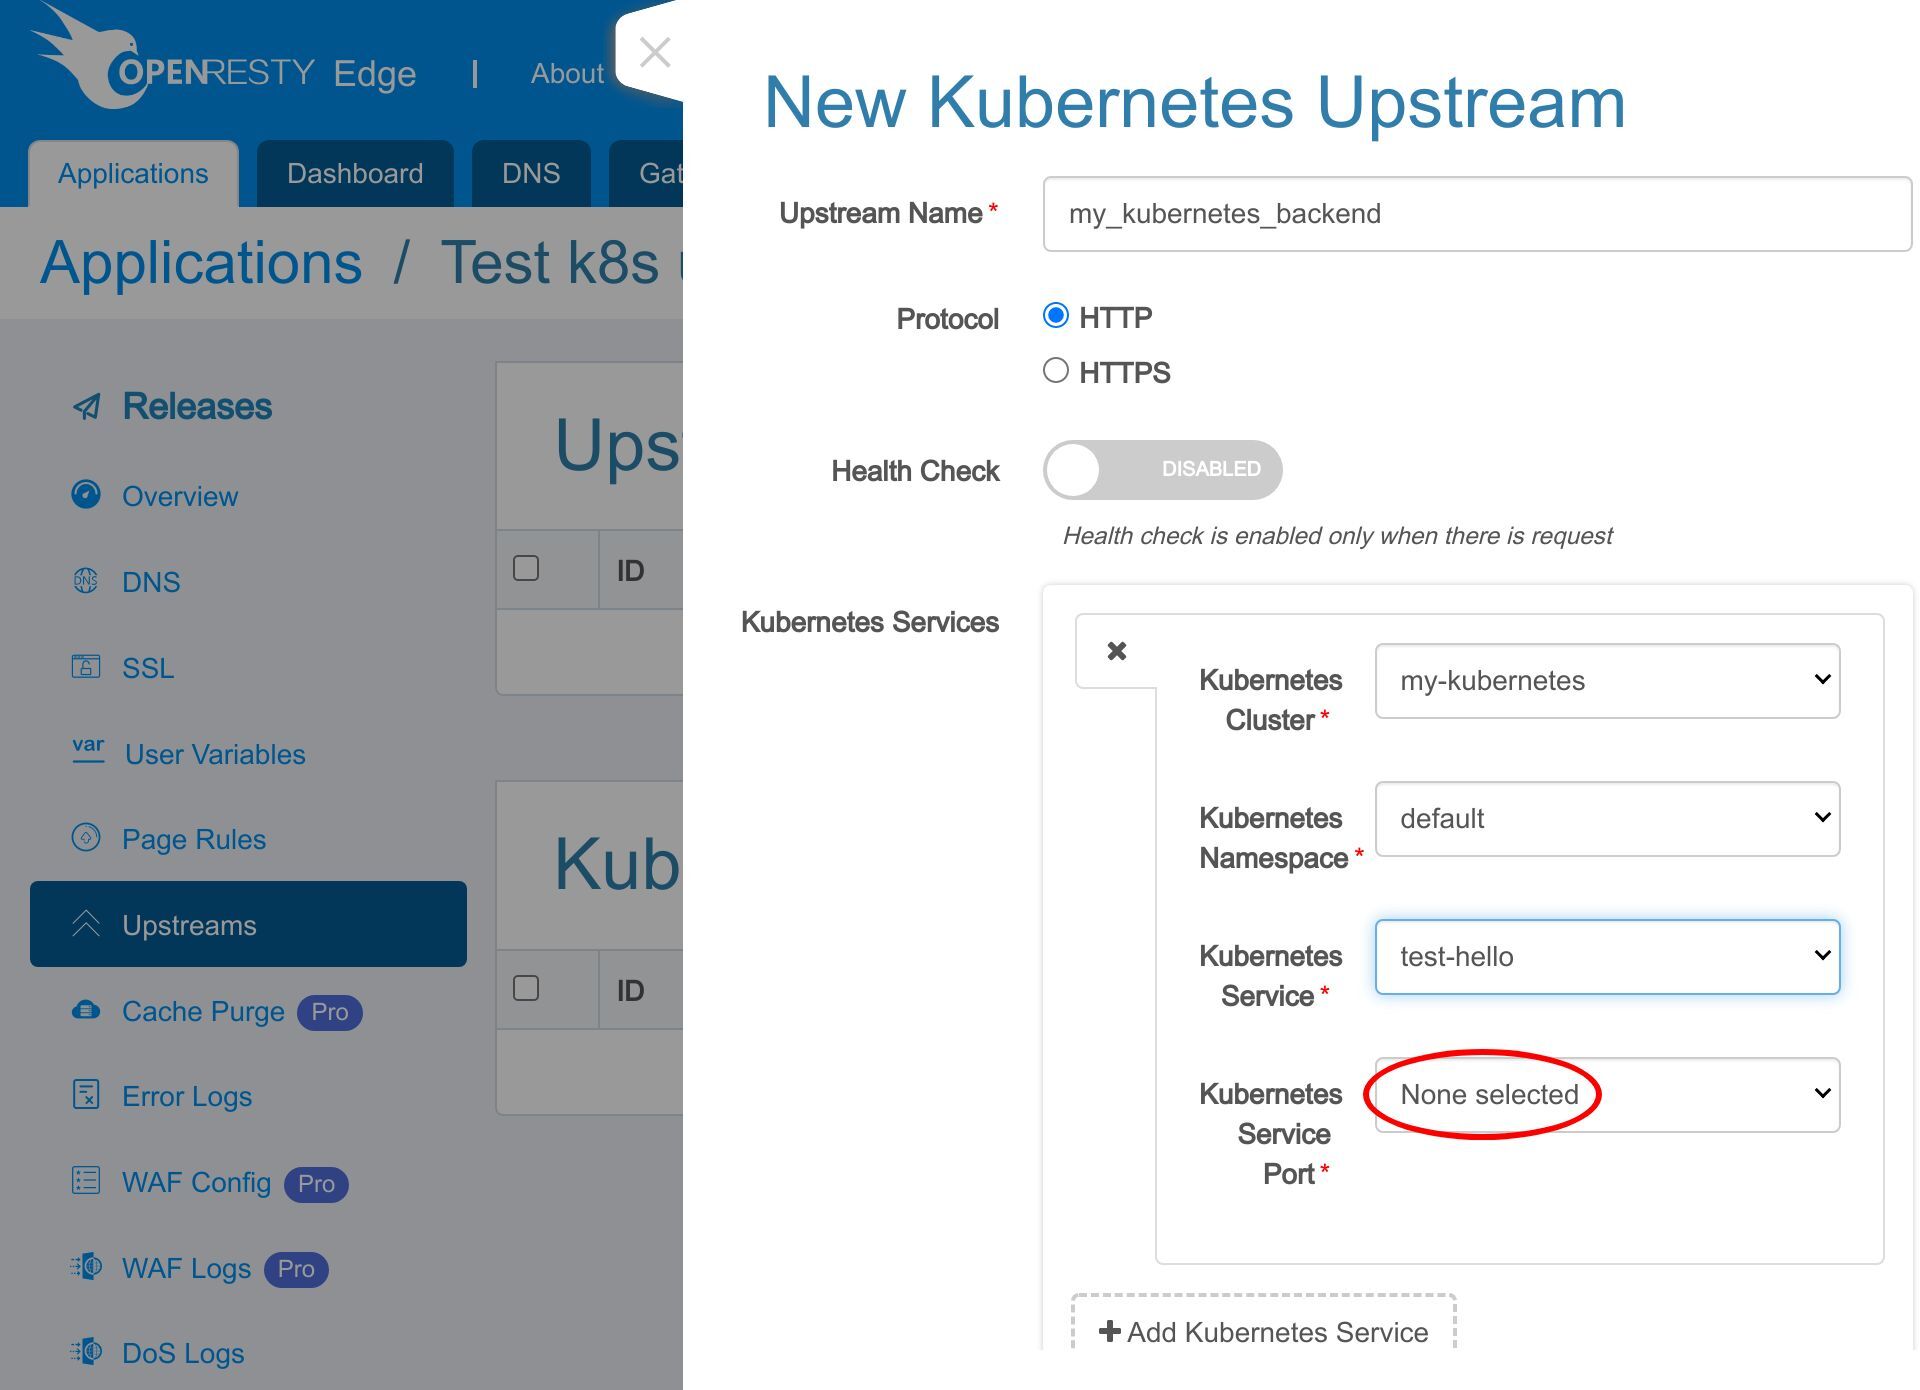
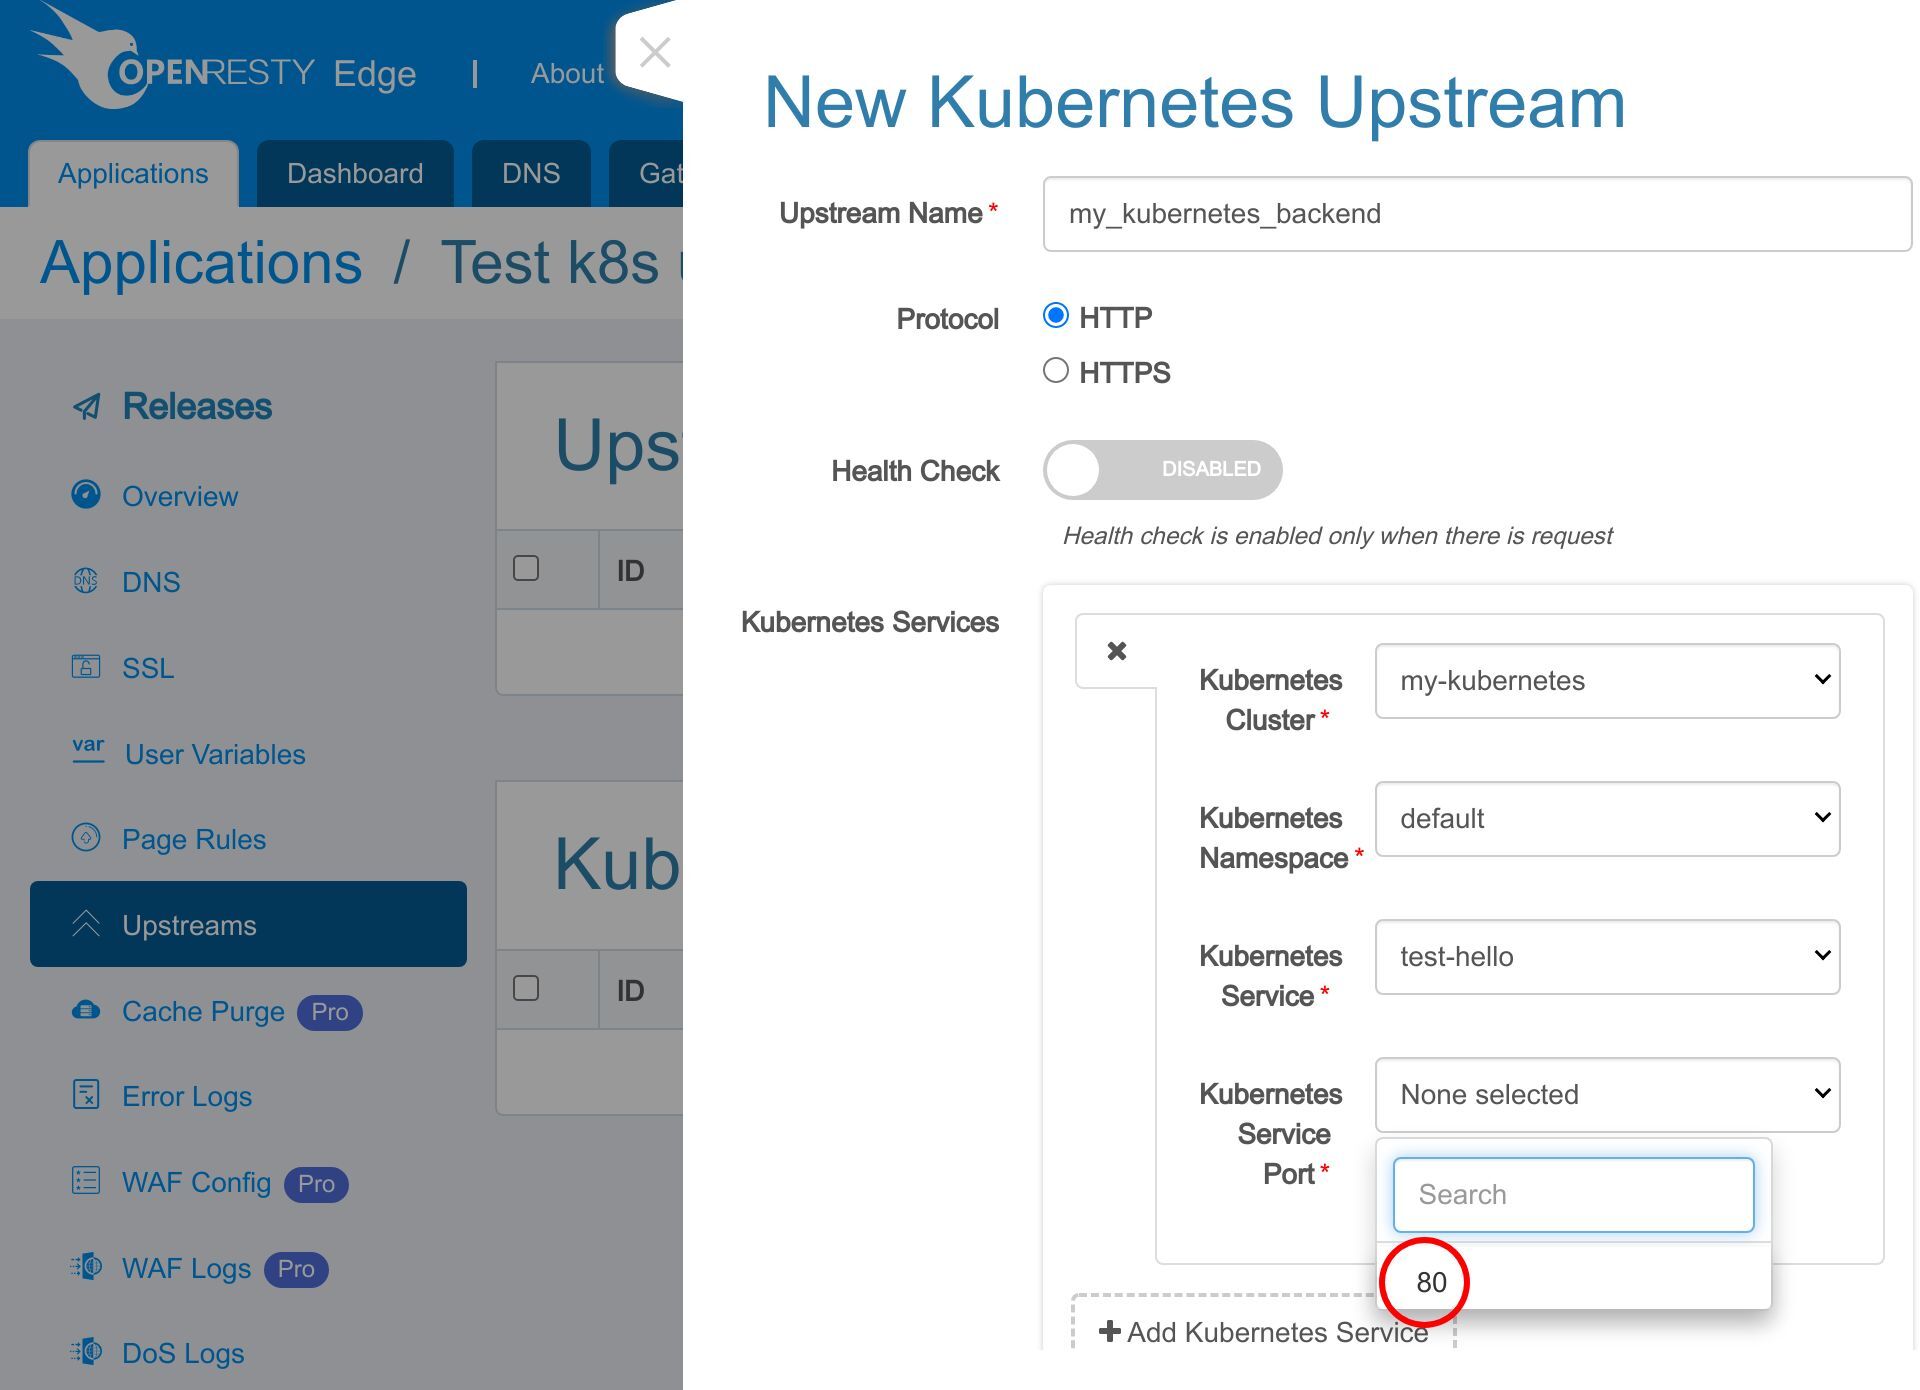
在我們這個例子中是 80 埠。
儲存新的上游。
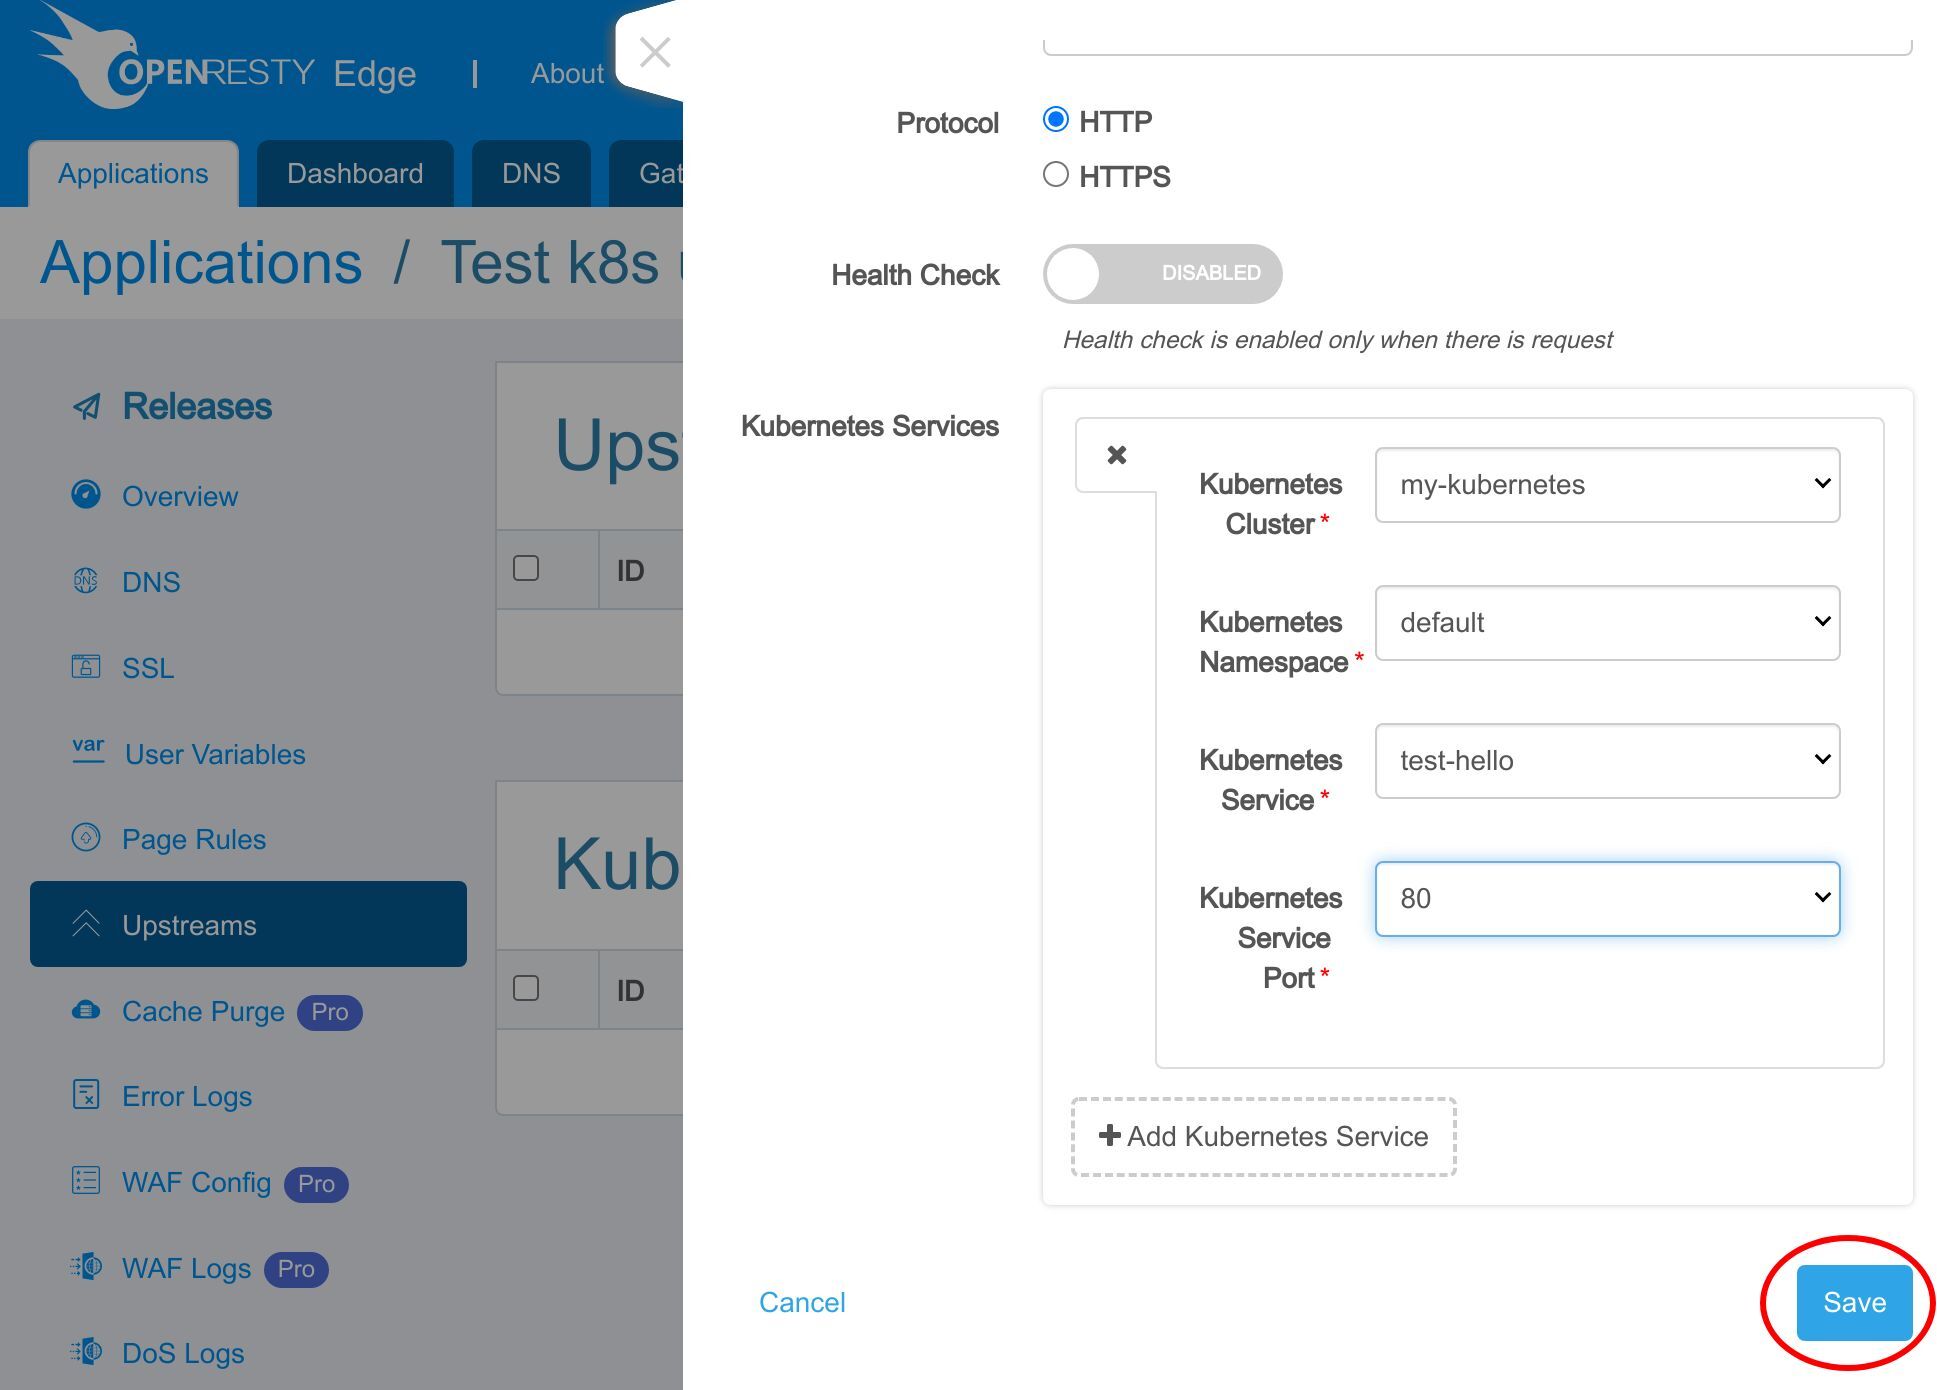
現在我們成功建立了一個新的 Kubernetes 上游。
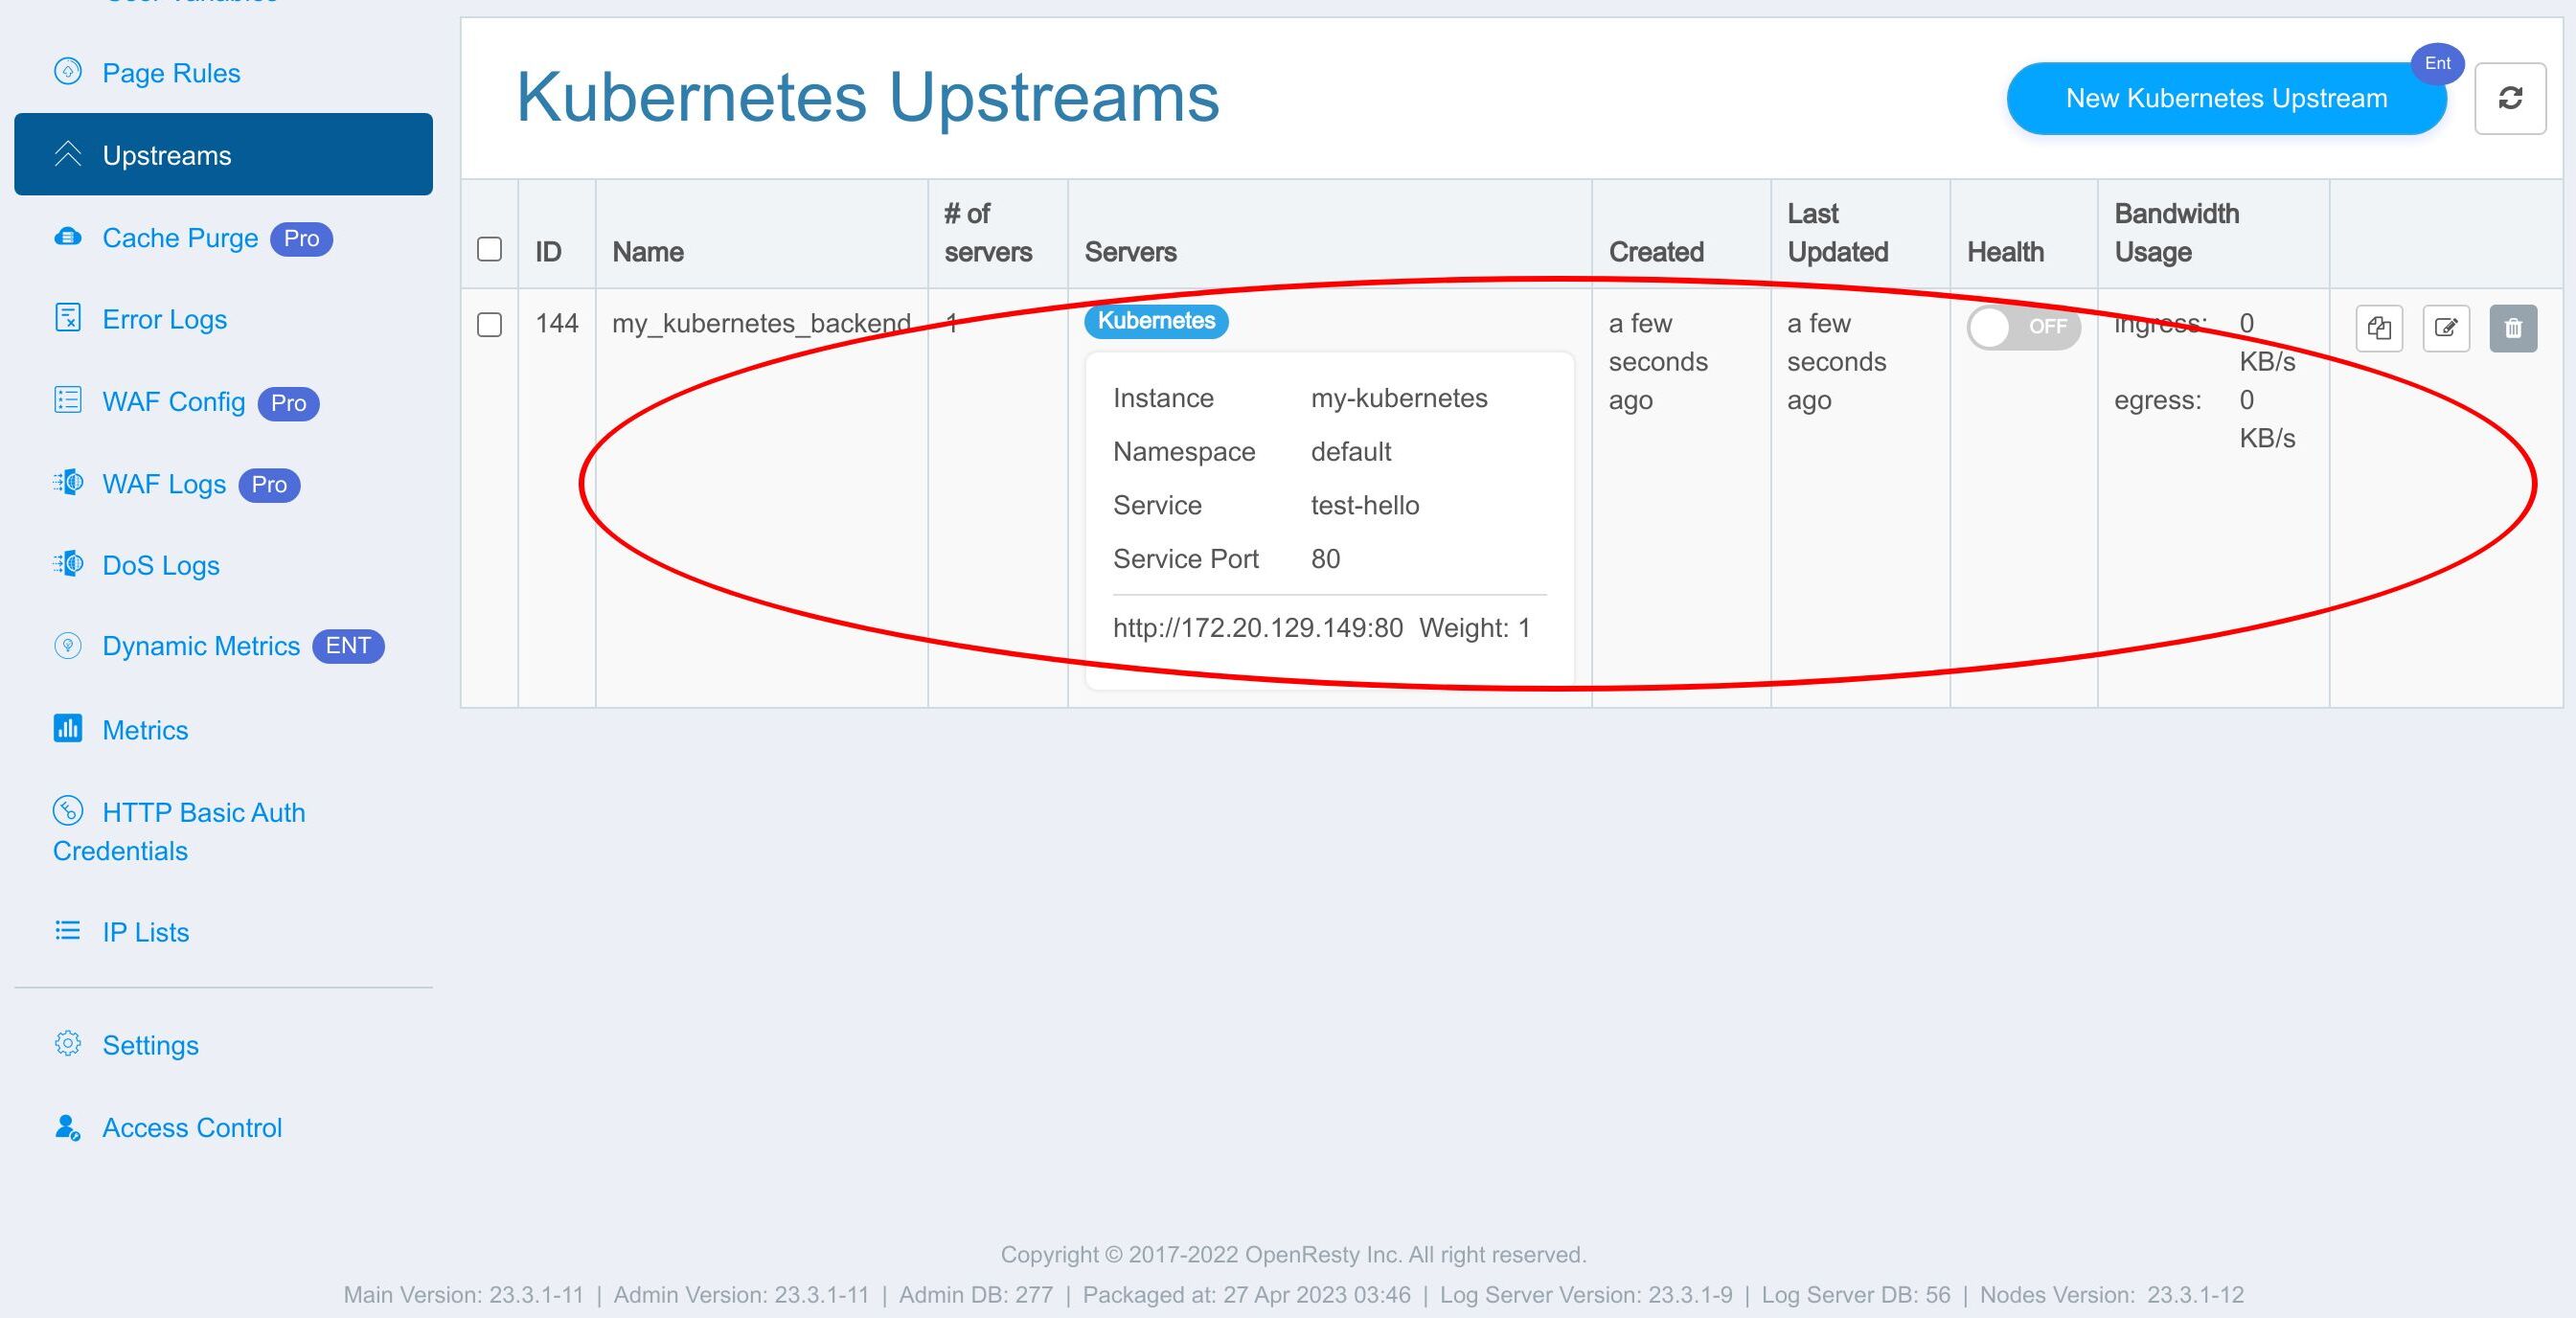
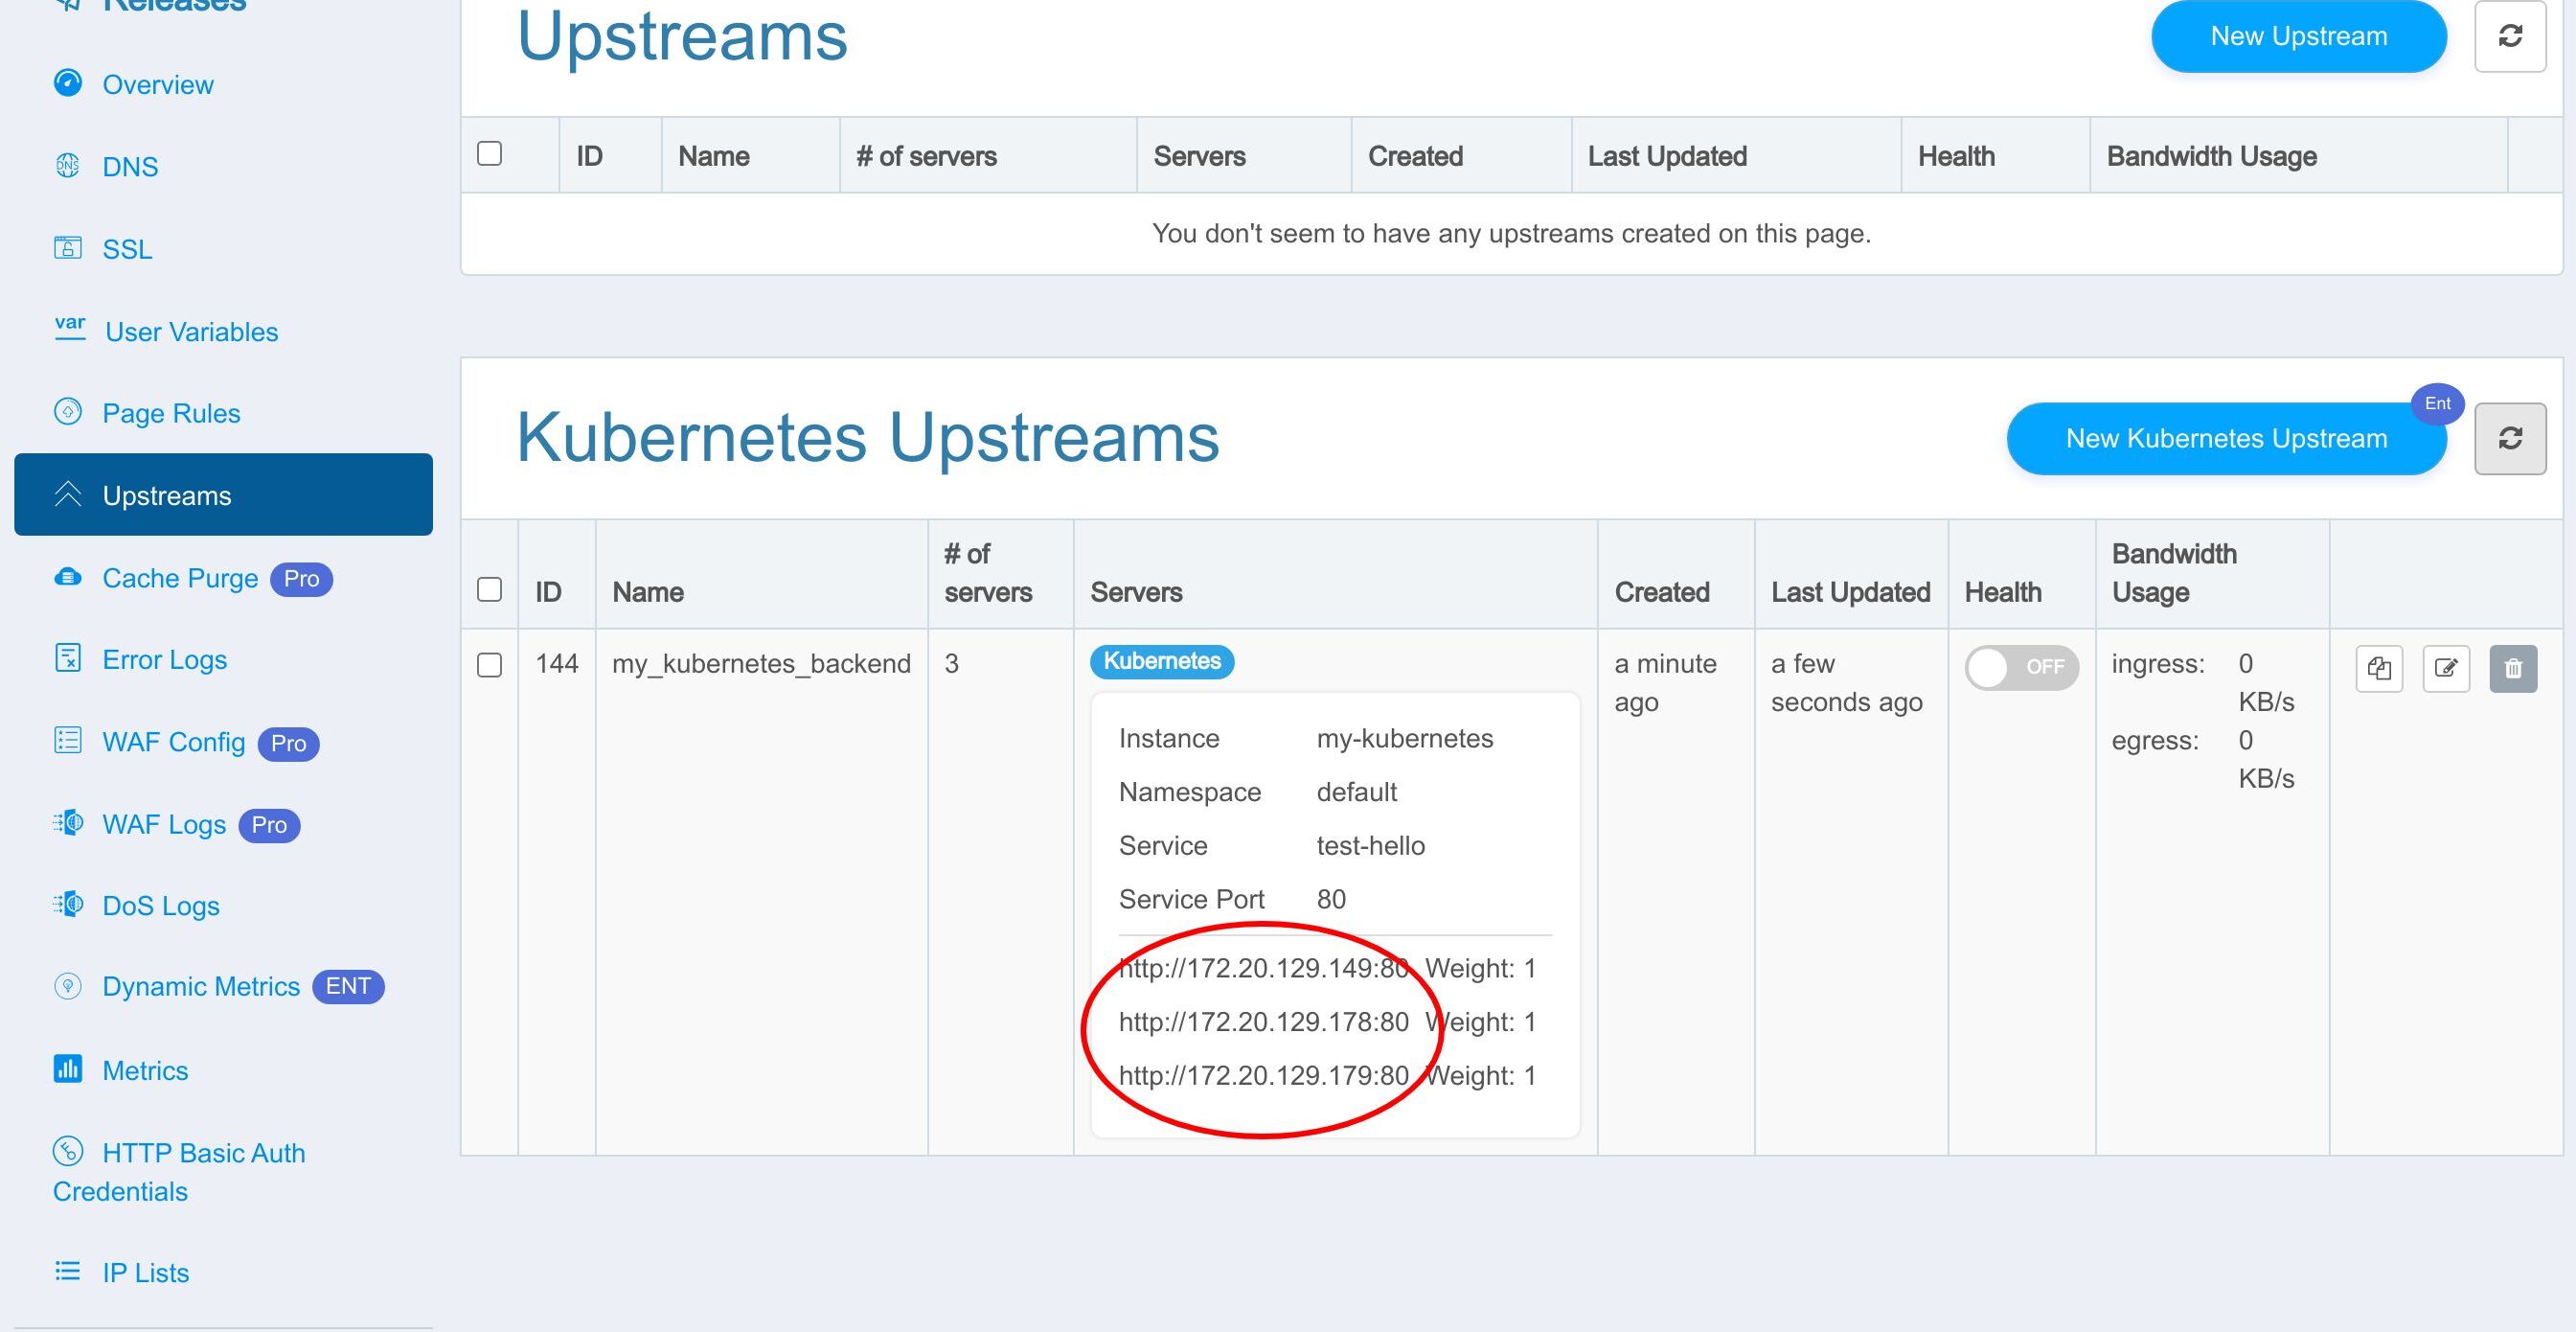
上游伺服器地址顯示在這裡。
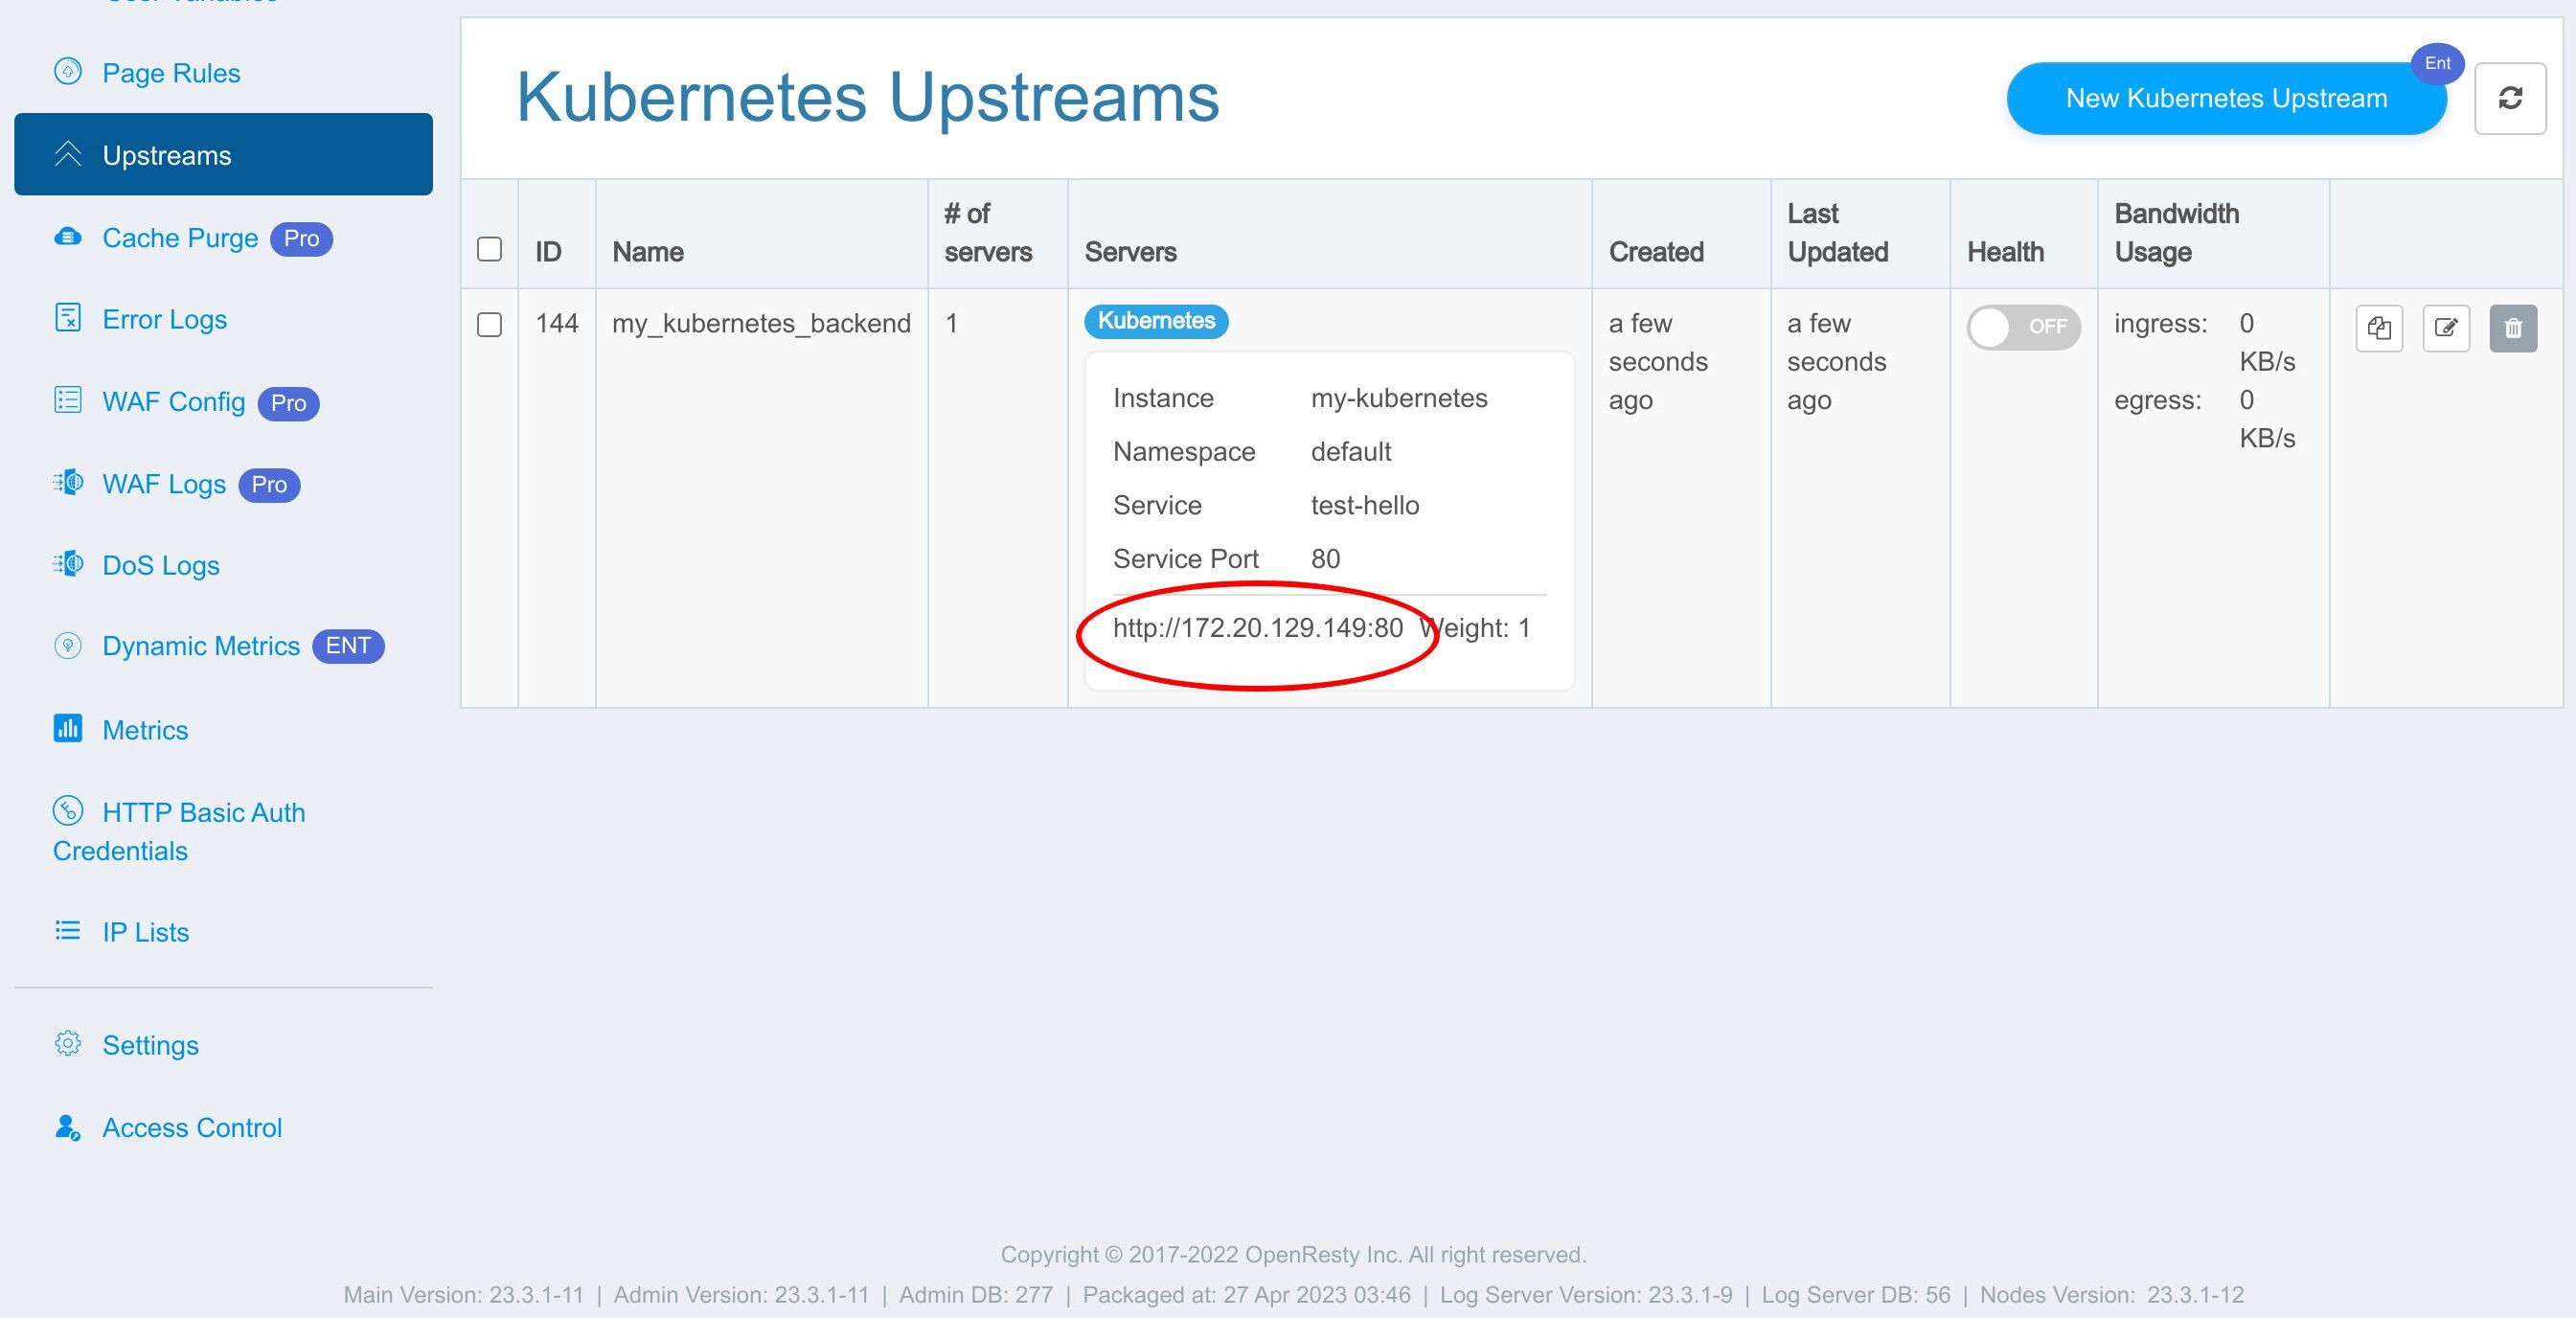
它們是從 Kubernetes 叢集自動同步的 Kubernetes 節點或容器。
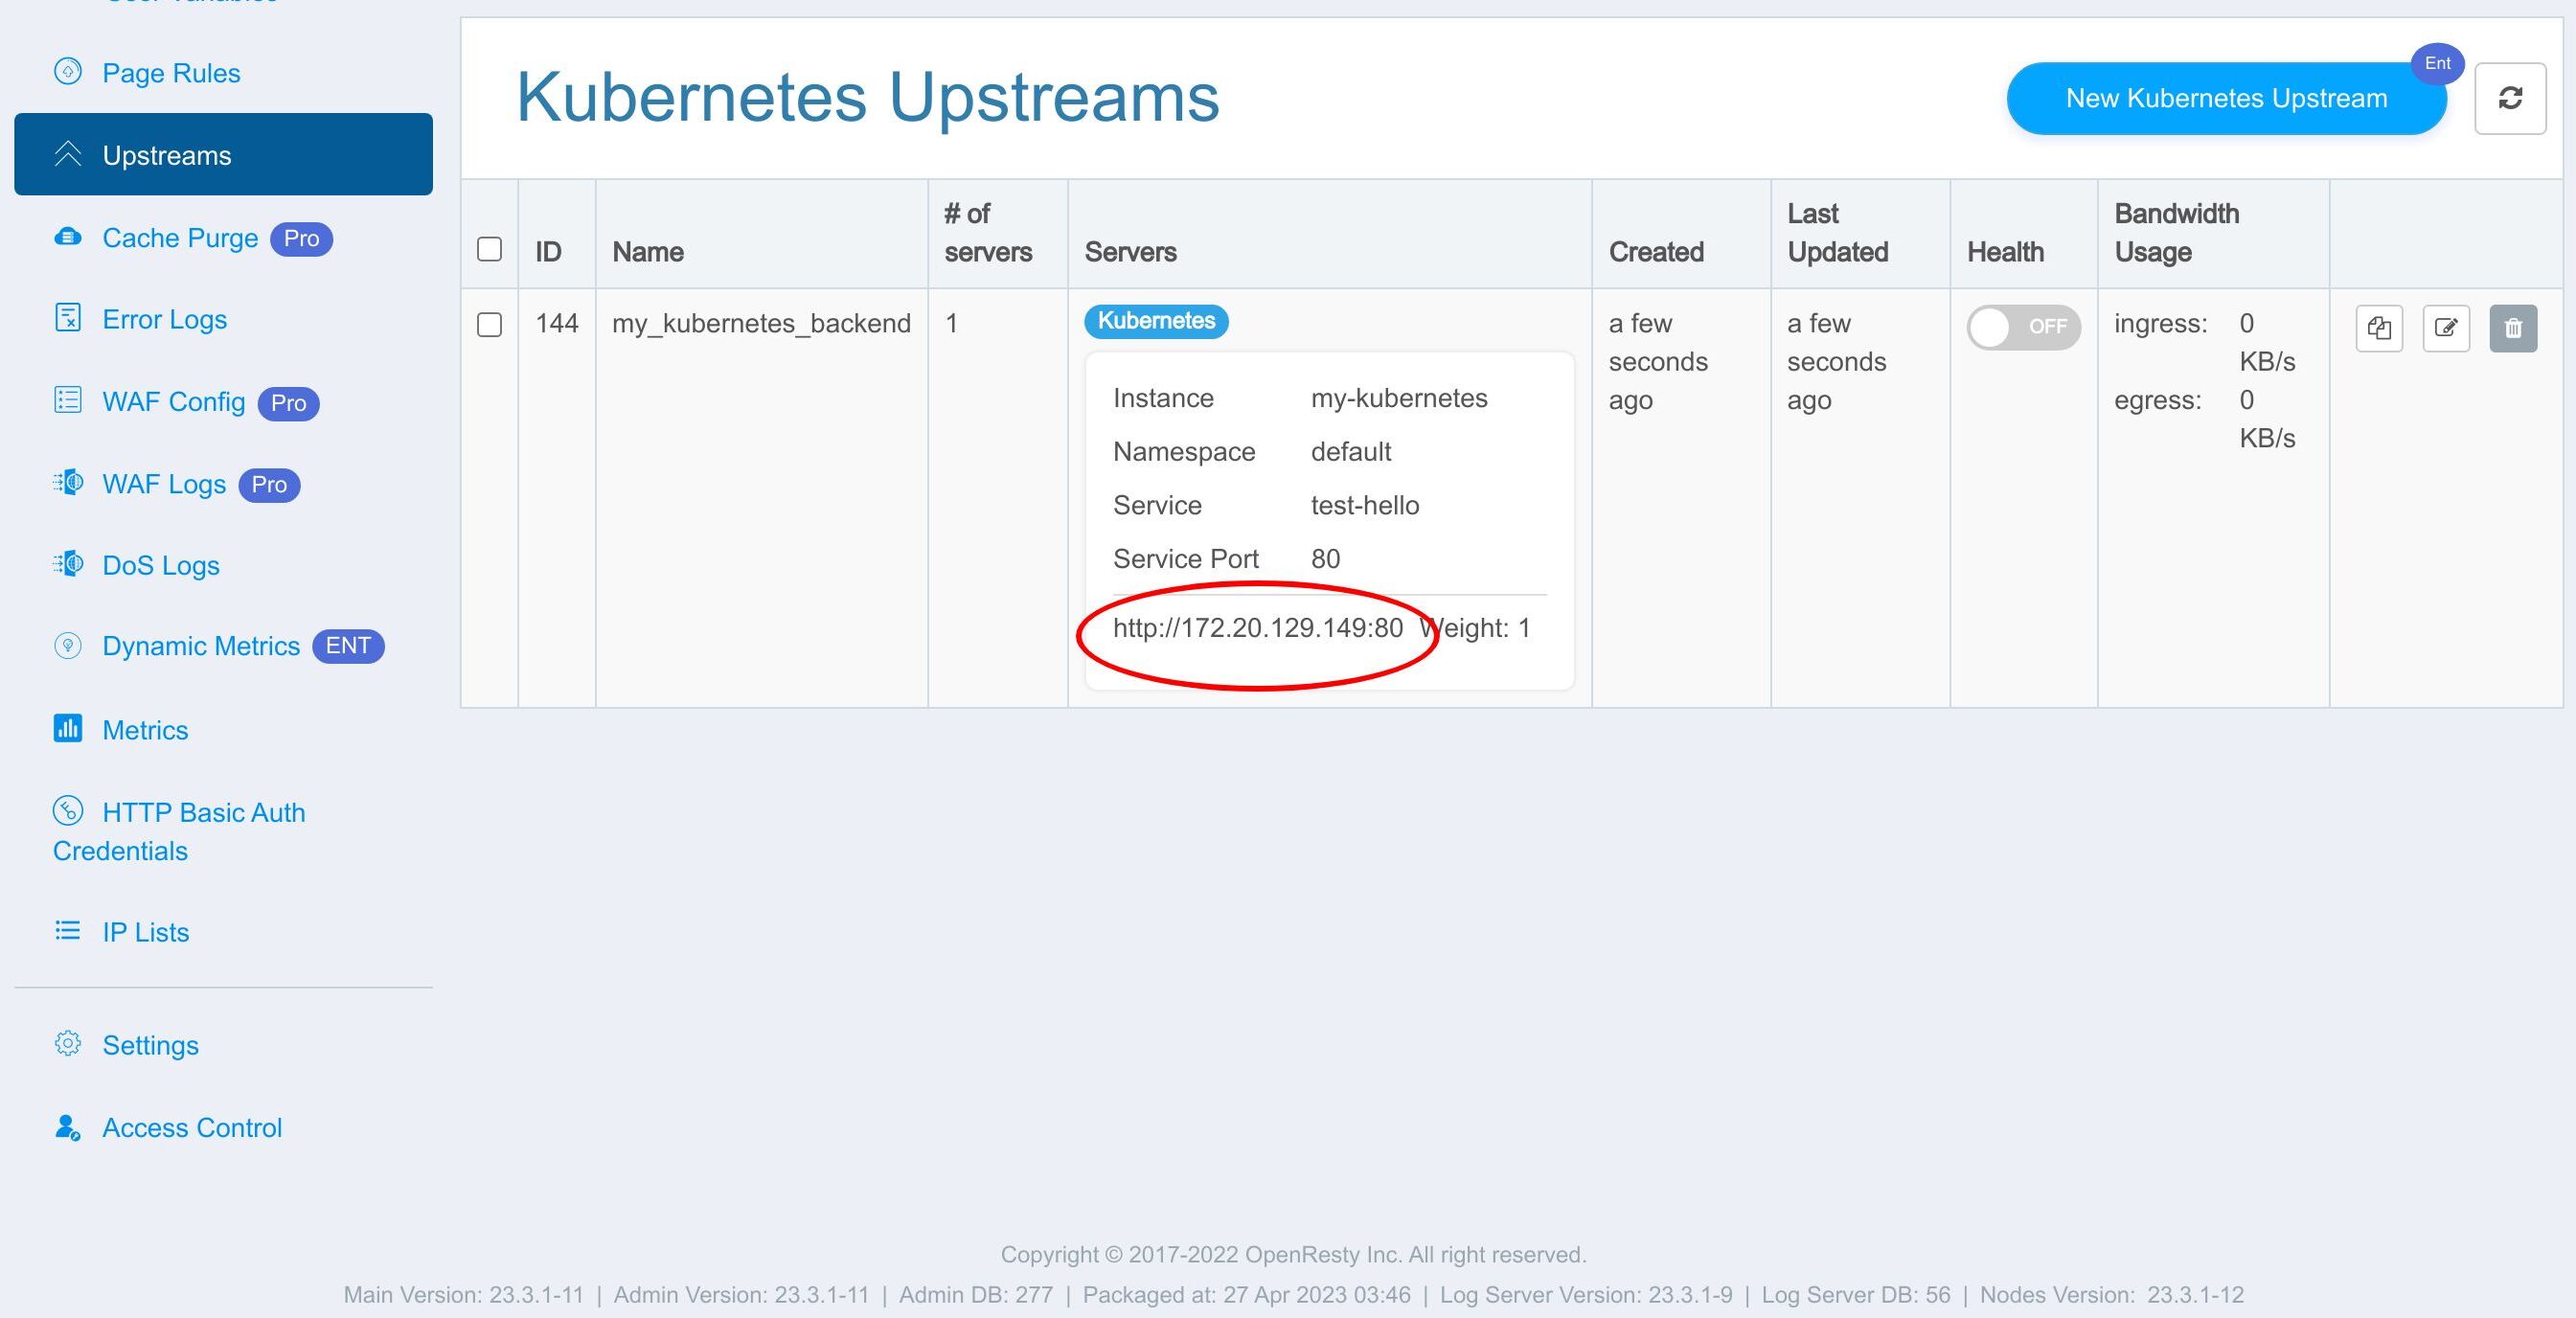
建立頁面規則使用 Kubernetes 上游
就像普通的上游一樣,我們仍然需要建立一個新的頁面規則來使用這個新的 Kubernetes 上游。
跳轉到頁面規則頁面。
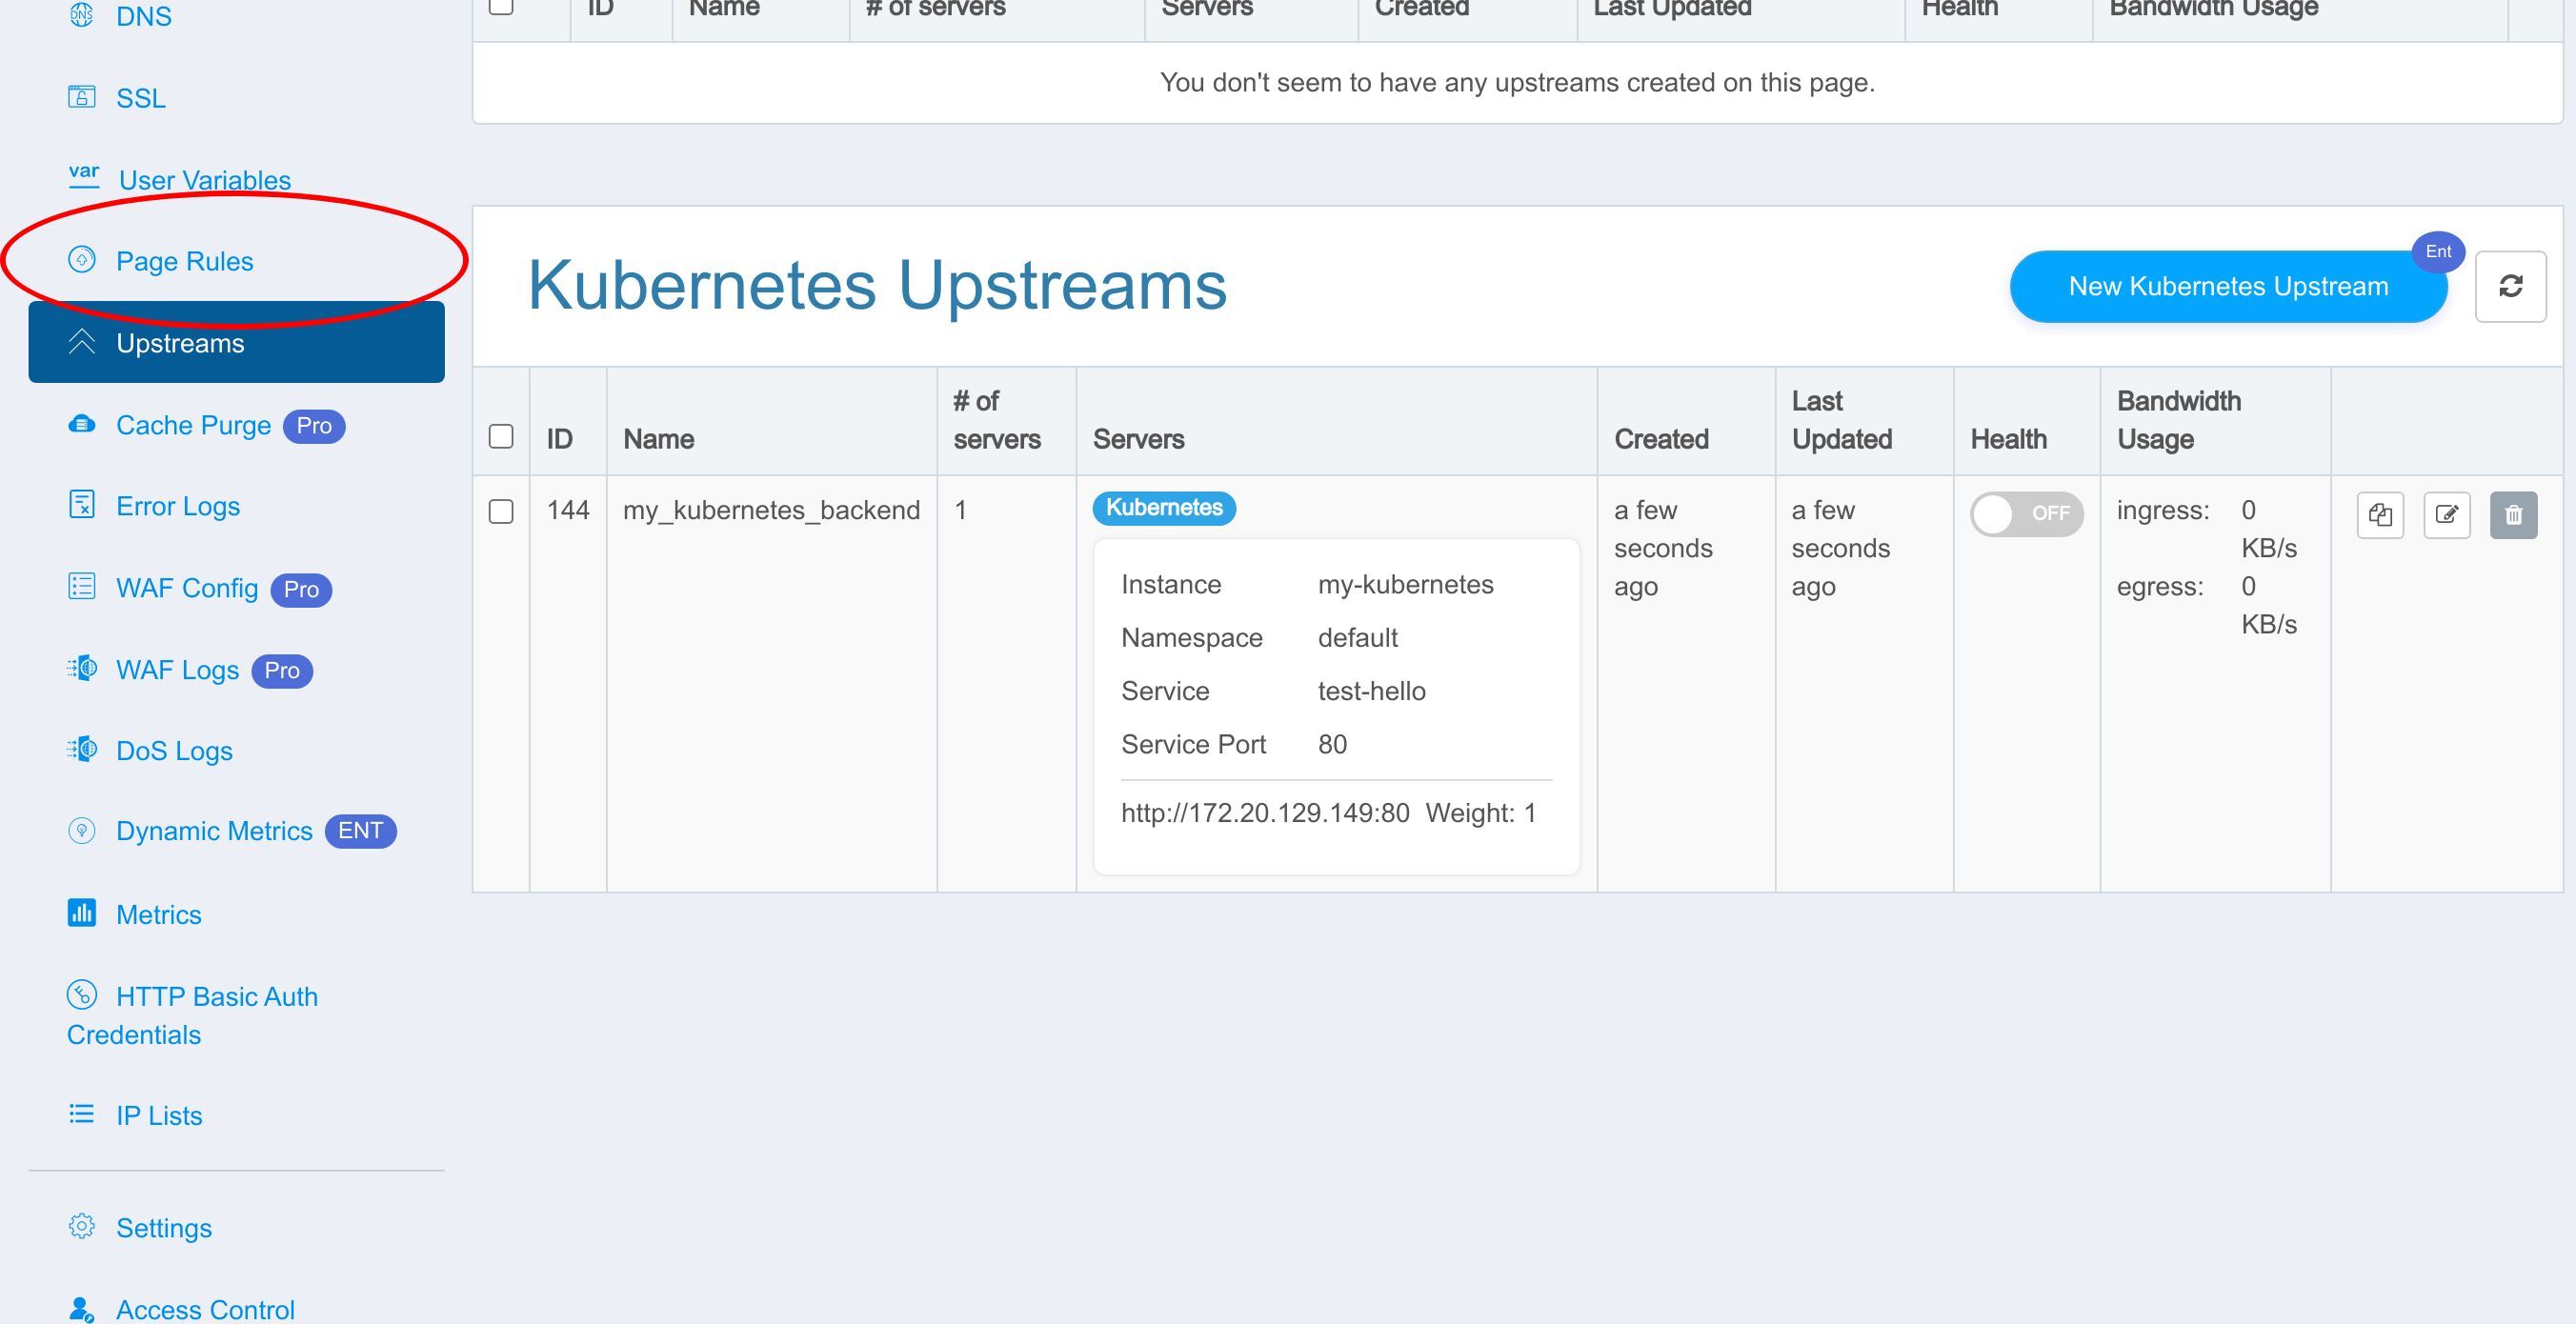
點選這個 “新建規則” 按鈕。
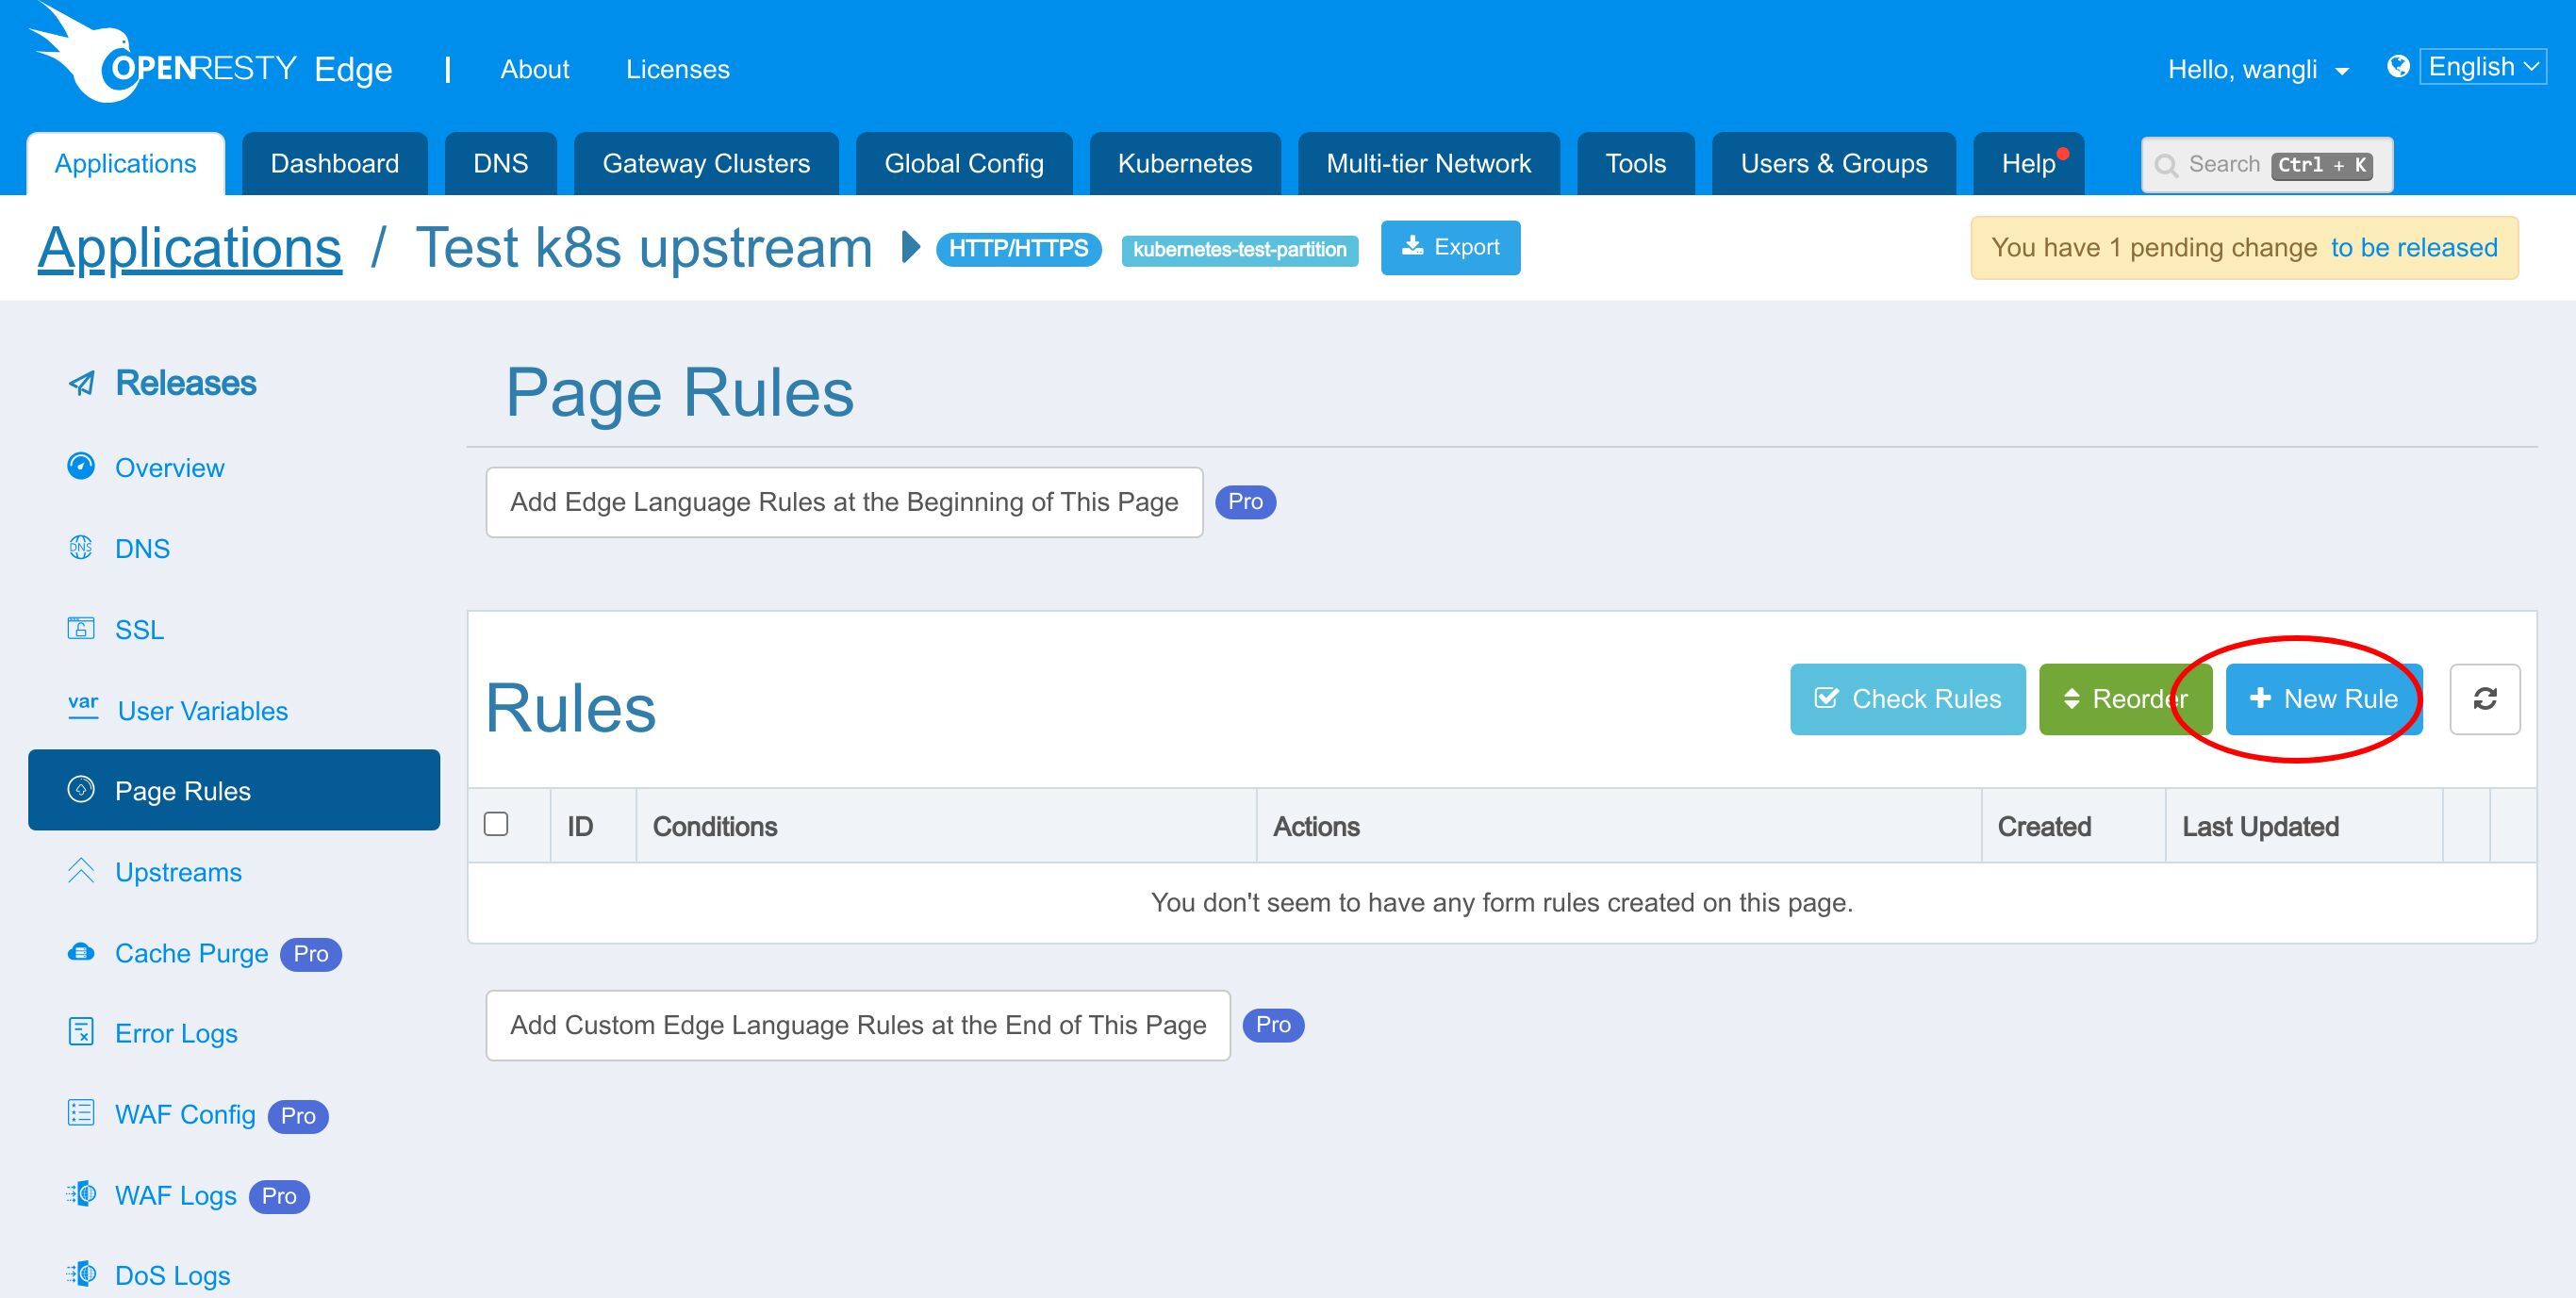
啟用 Proxy 這個動作。
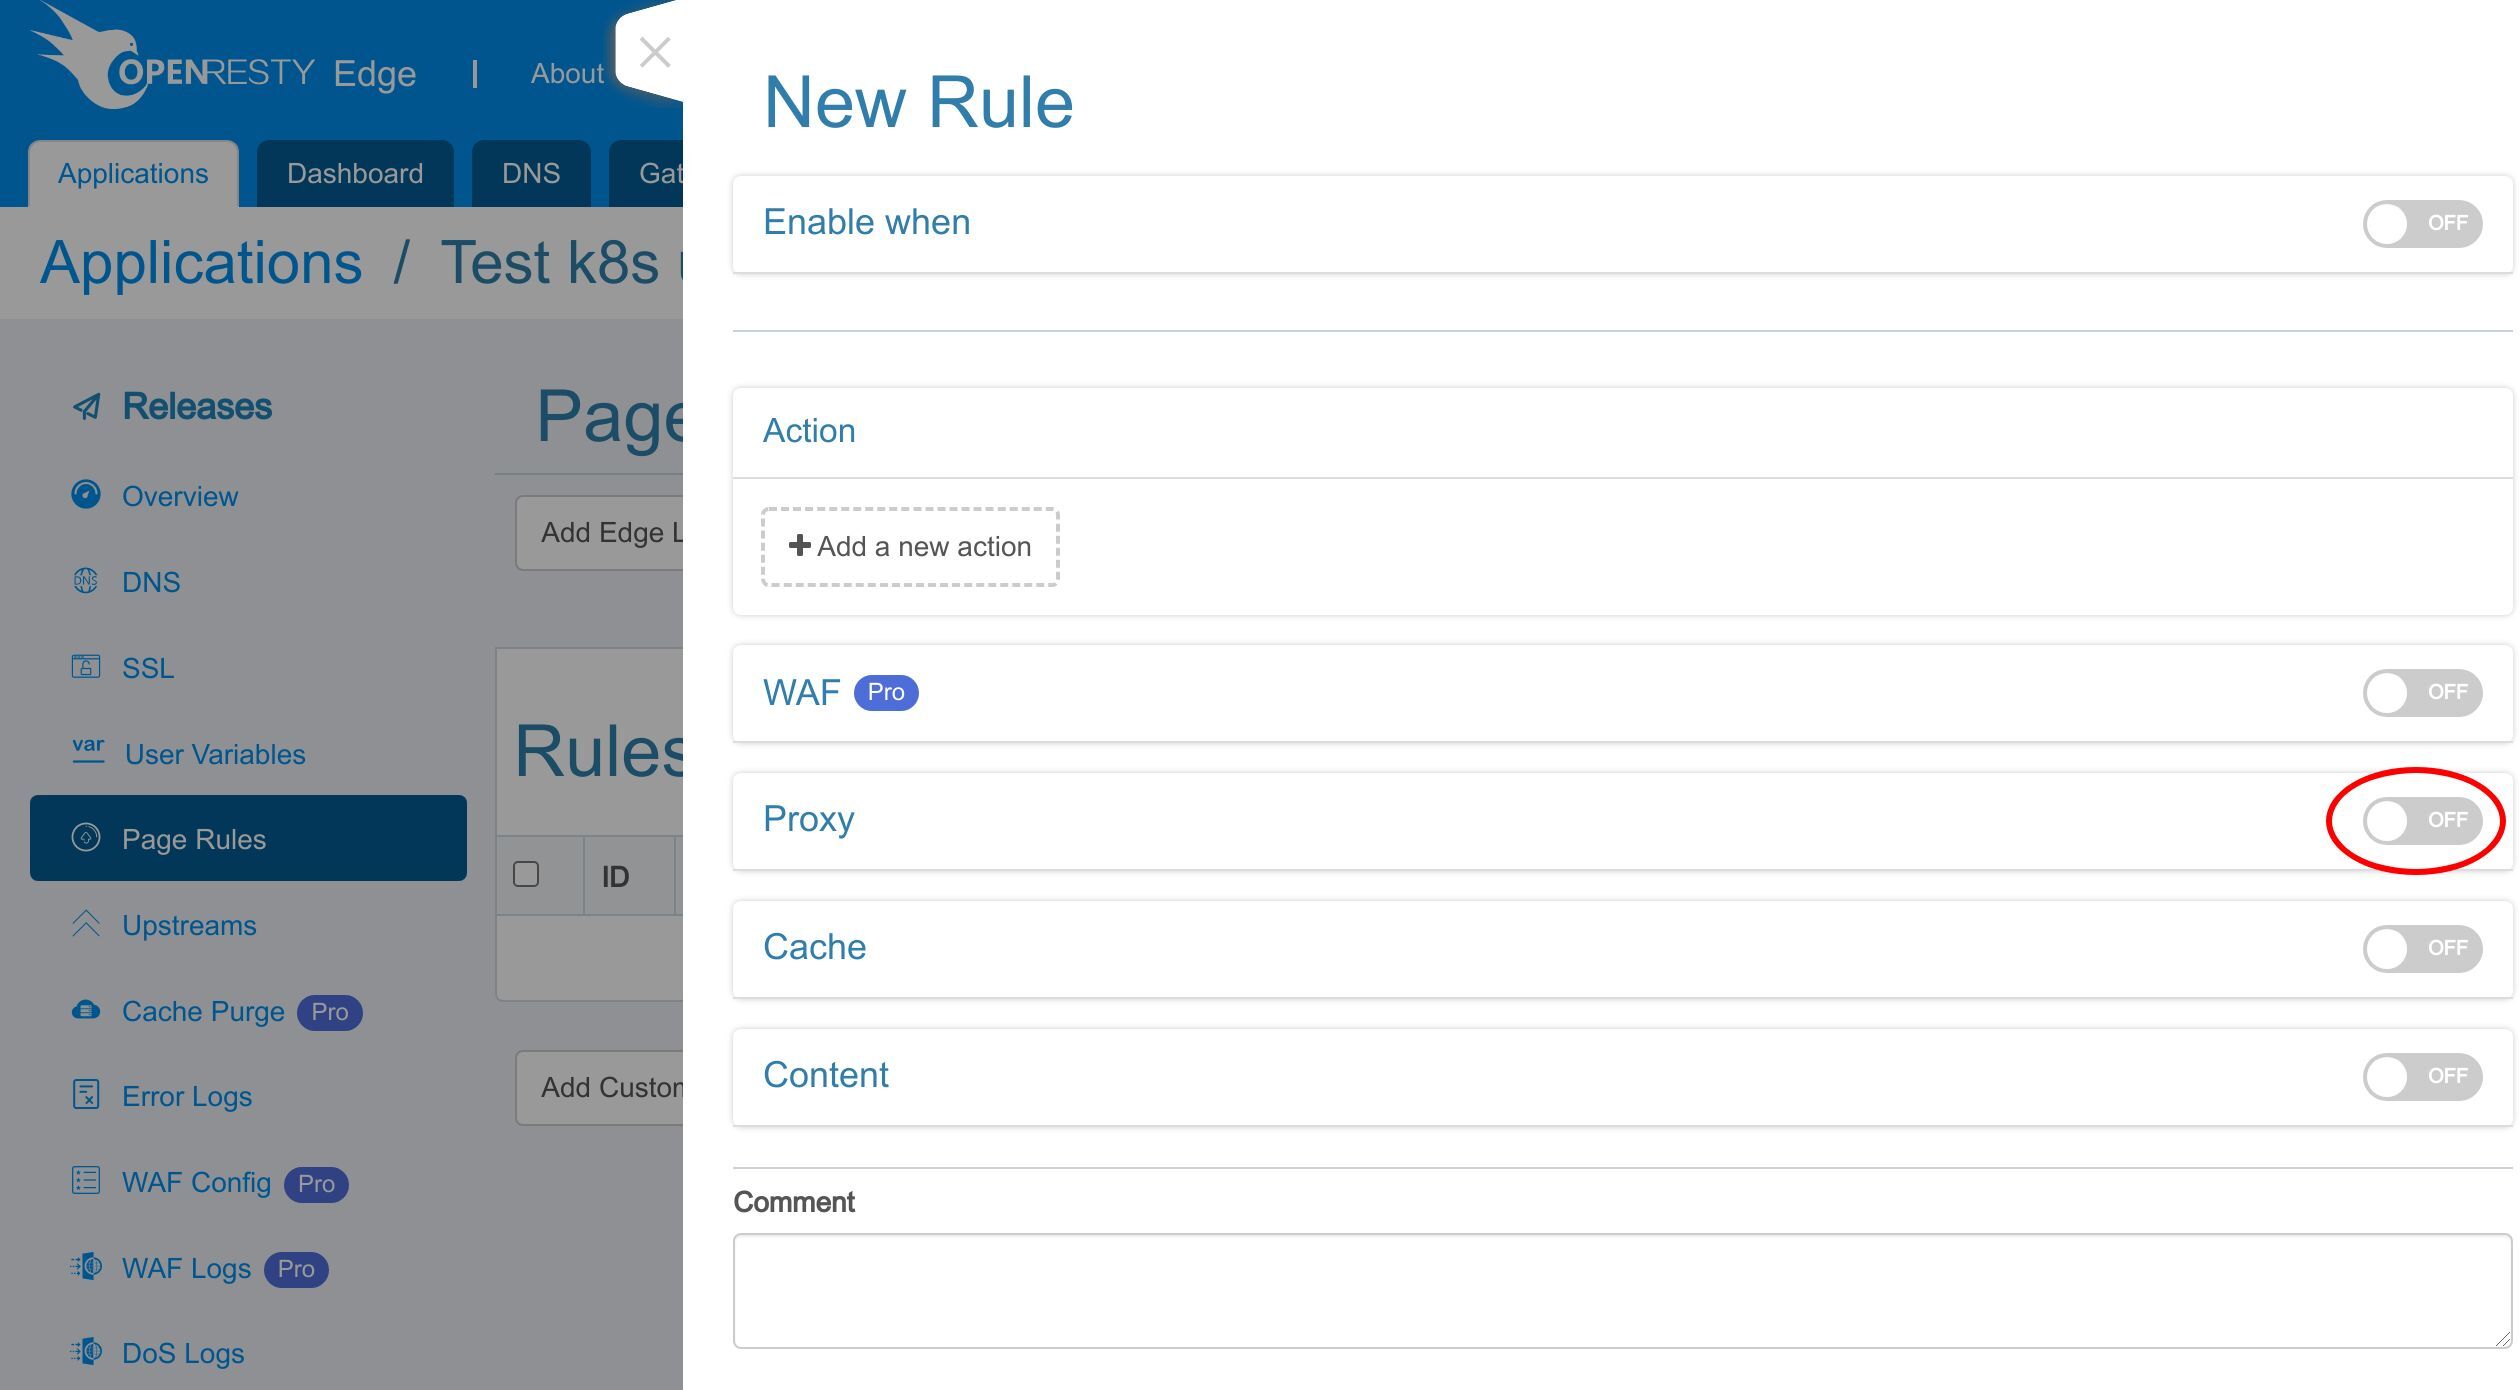
點選這個 “代理到上游” 下拉選單。
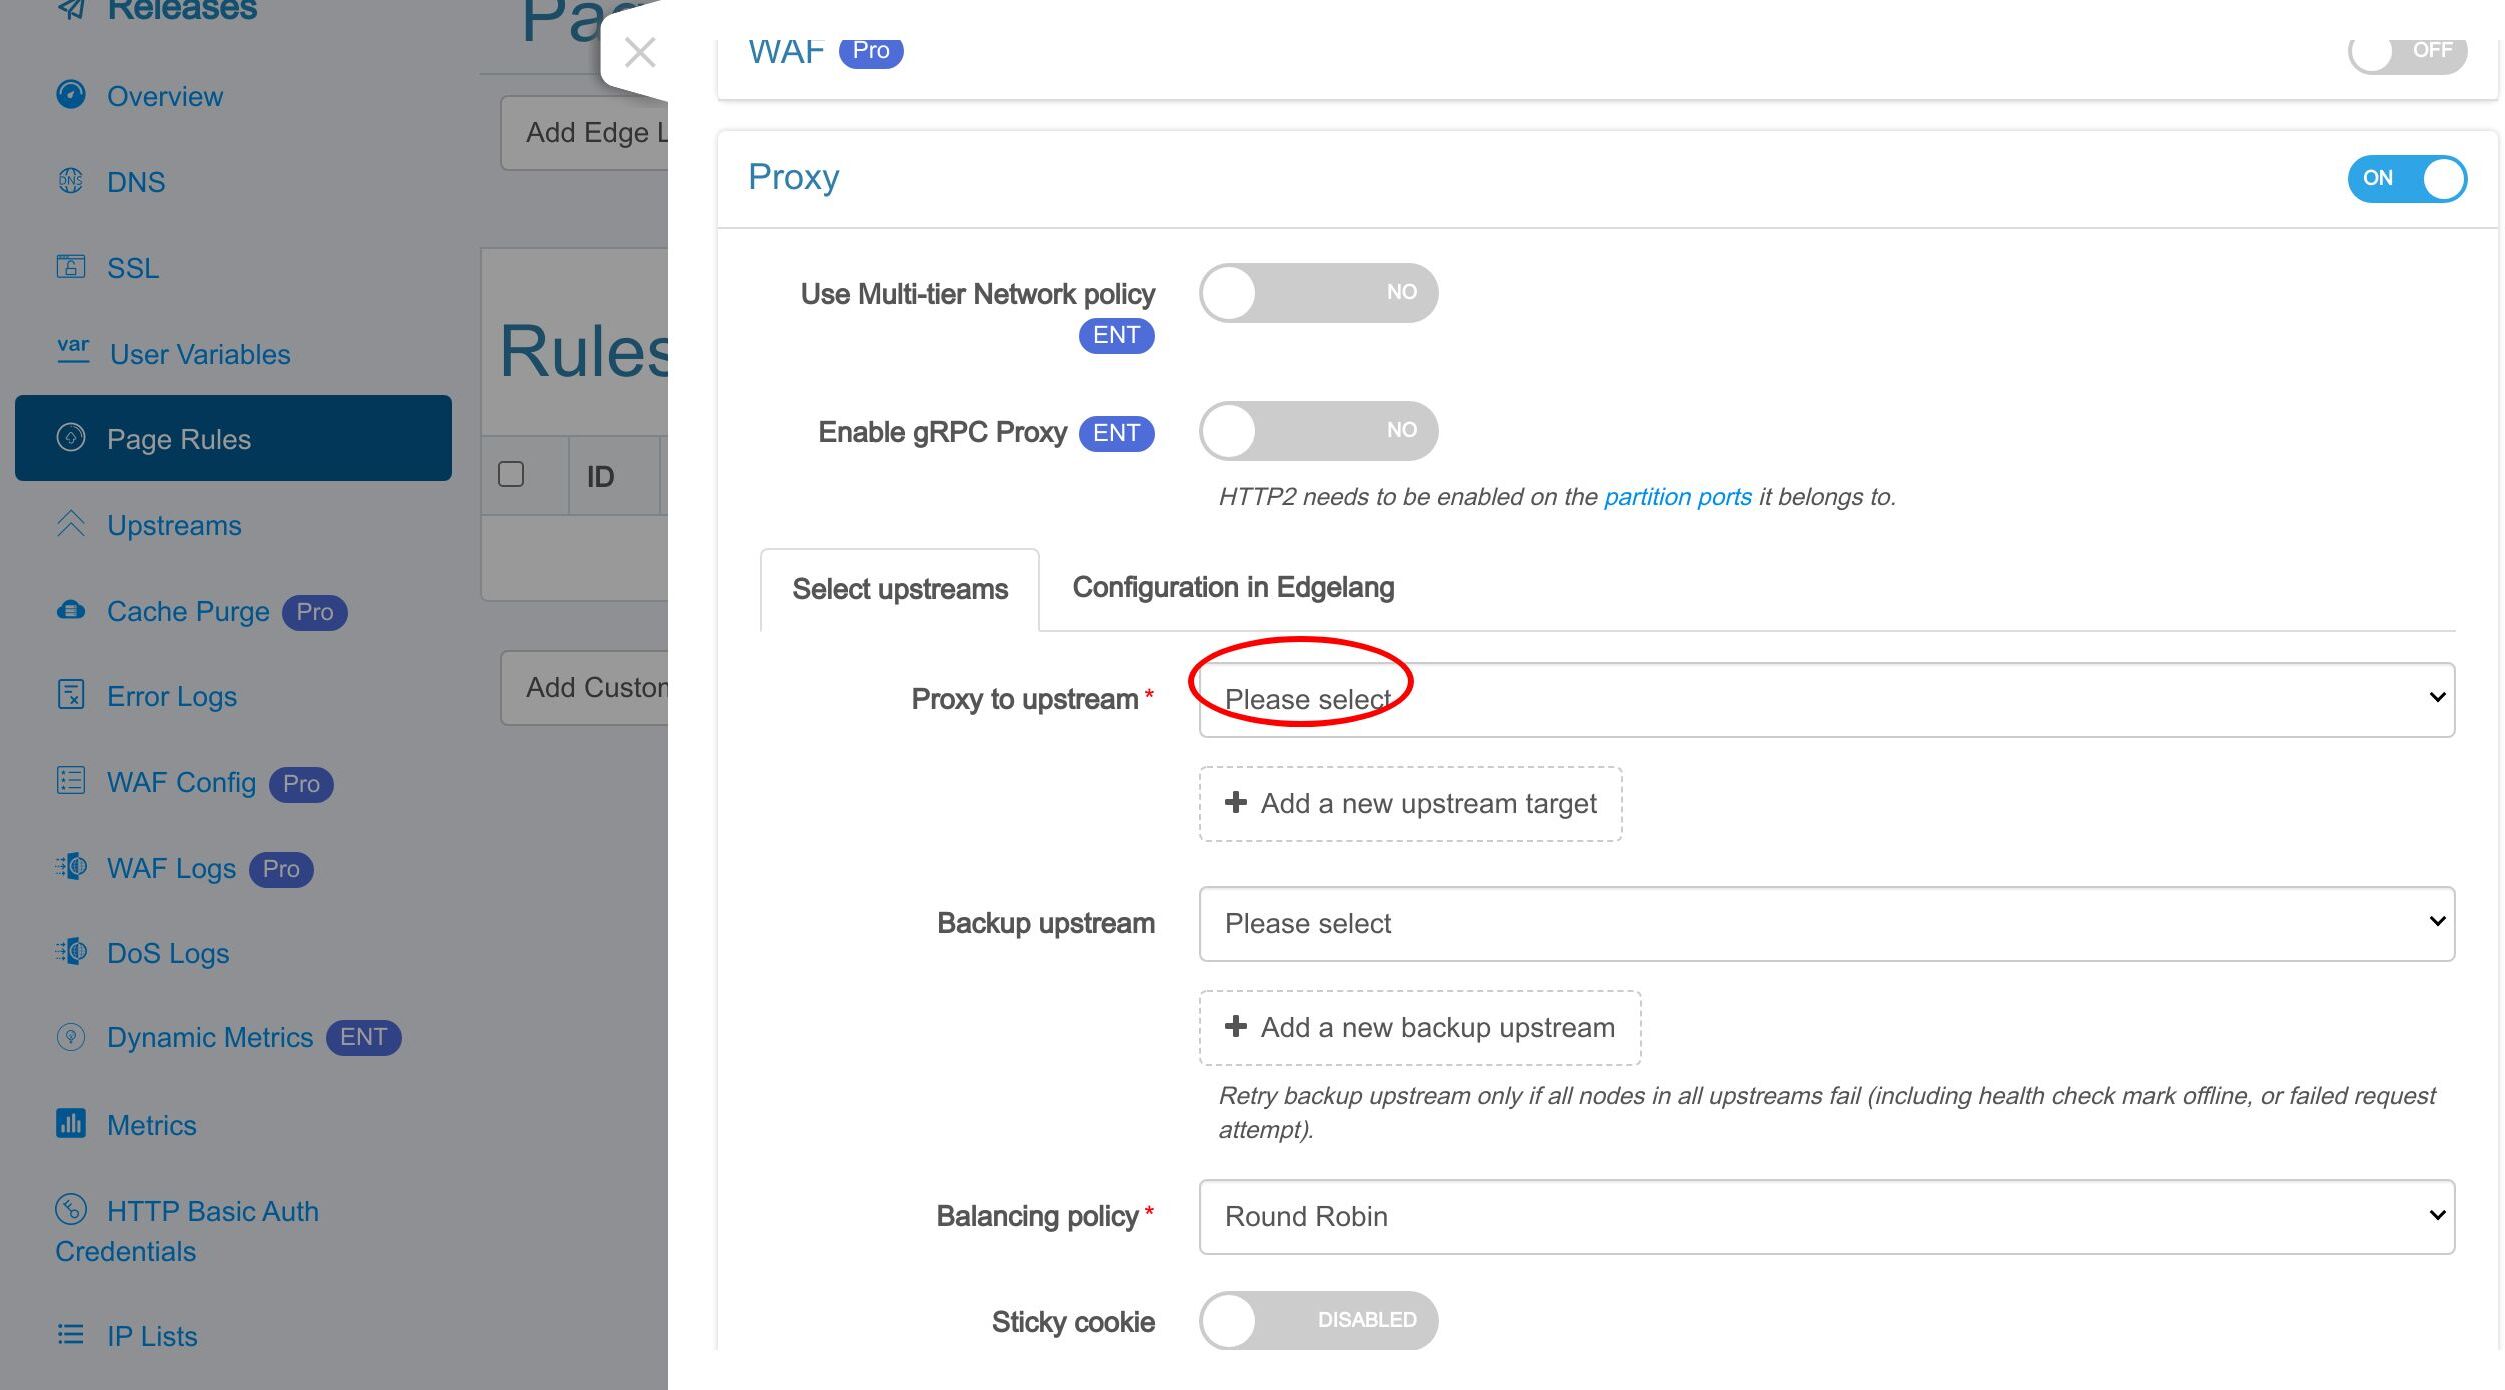
選擇我們剛剛建立的 Kubernetes 上游 “my kubernetes backend”。
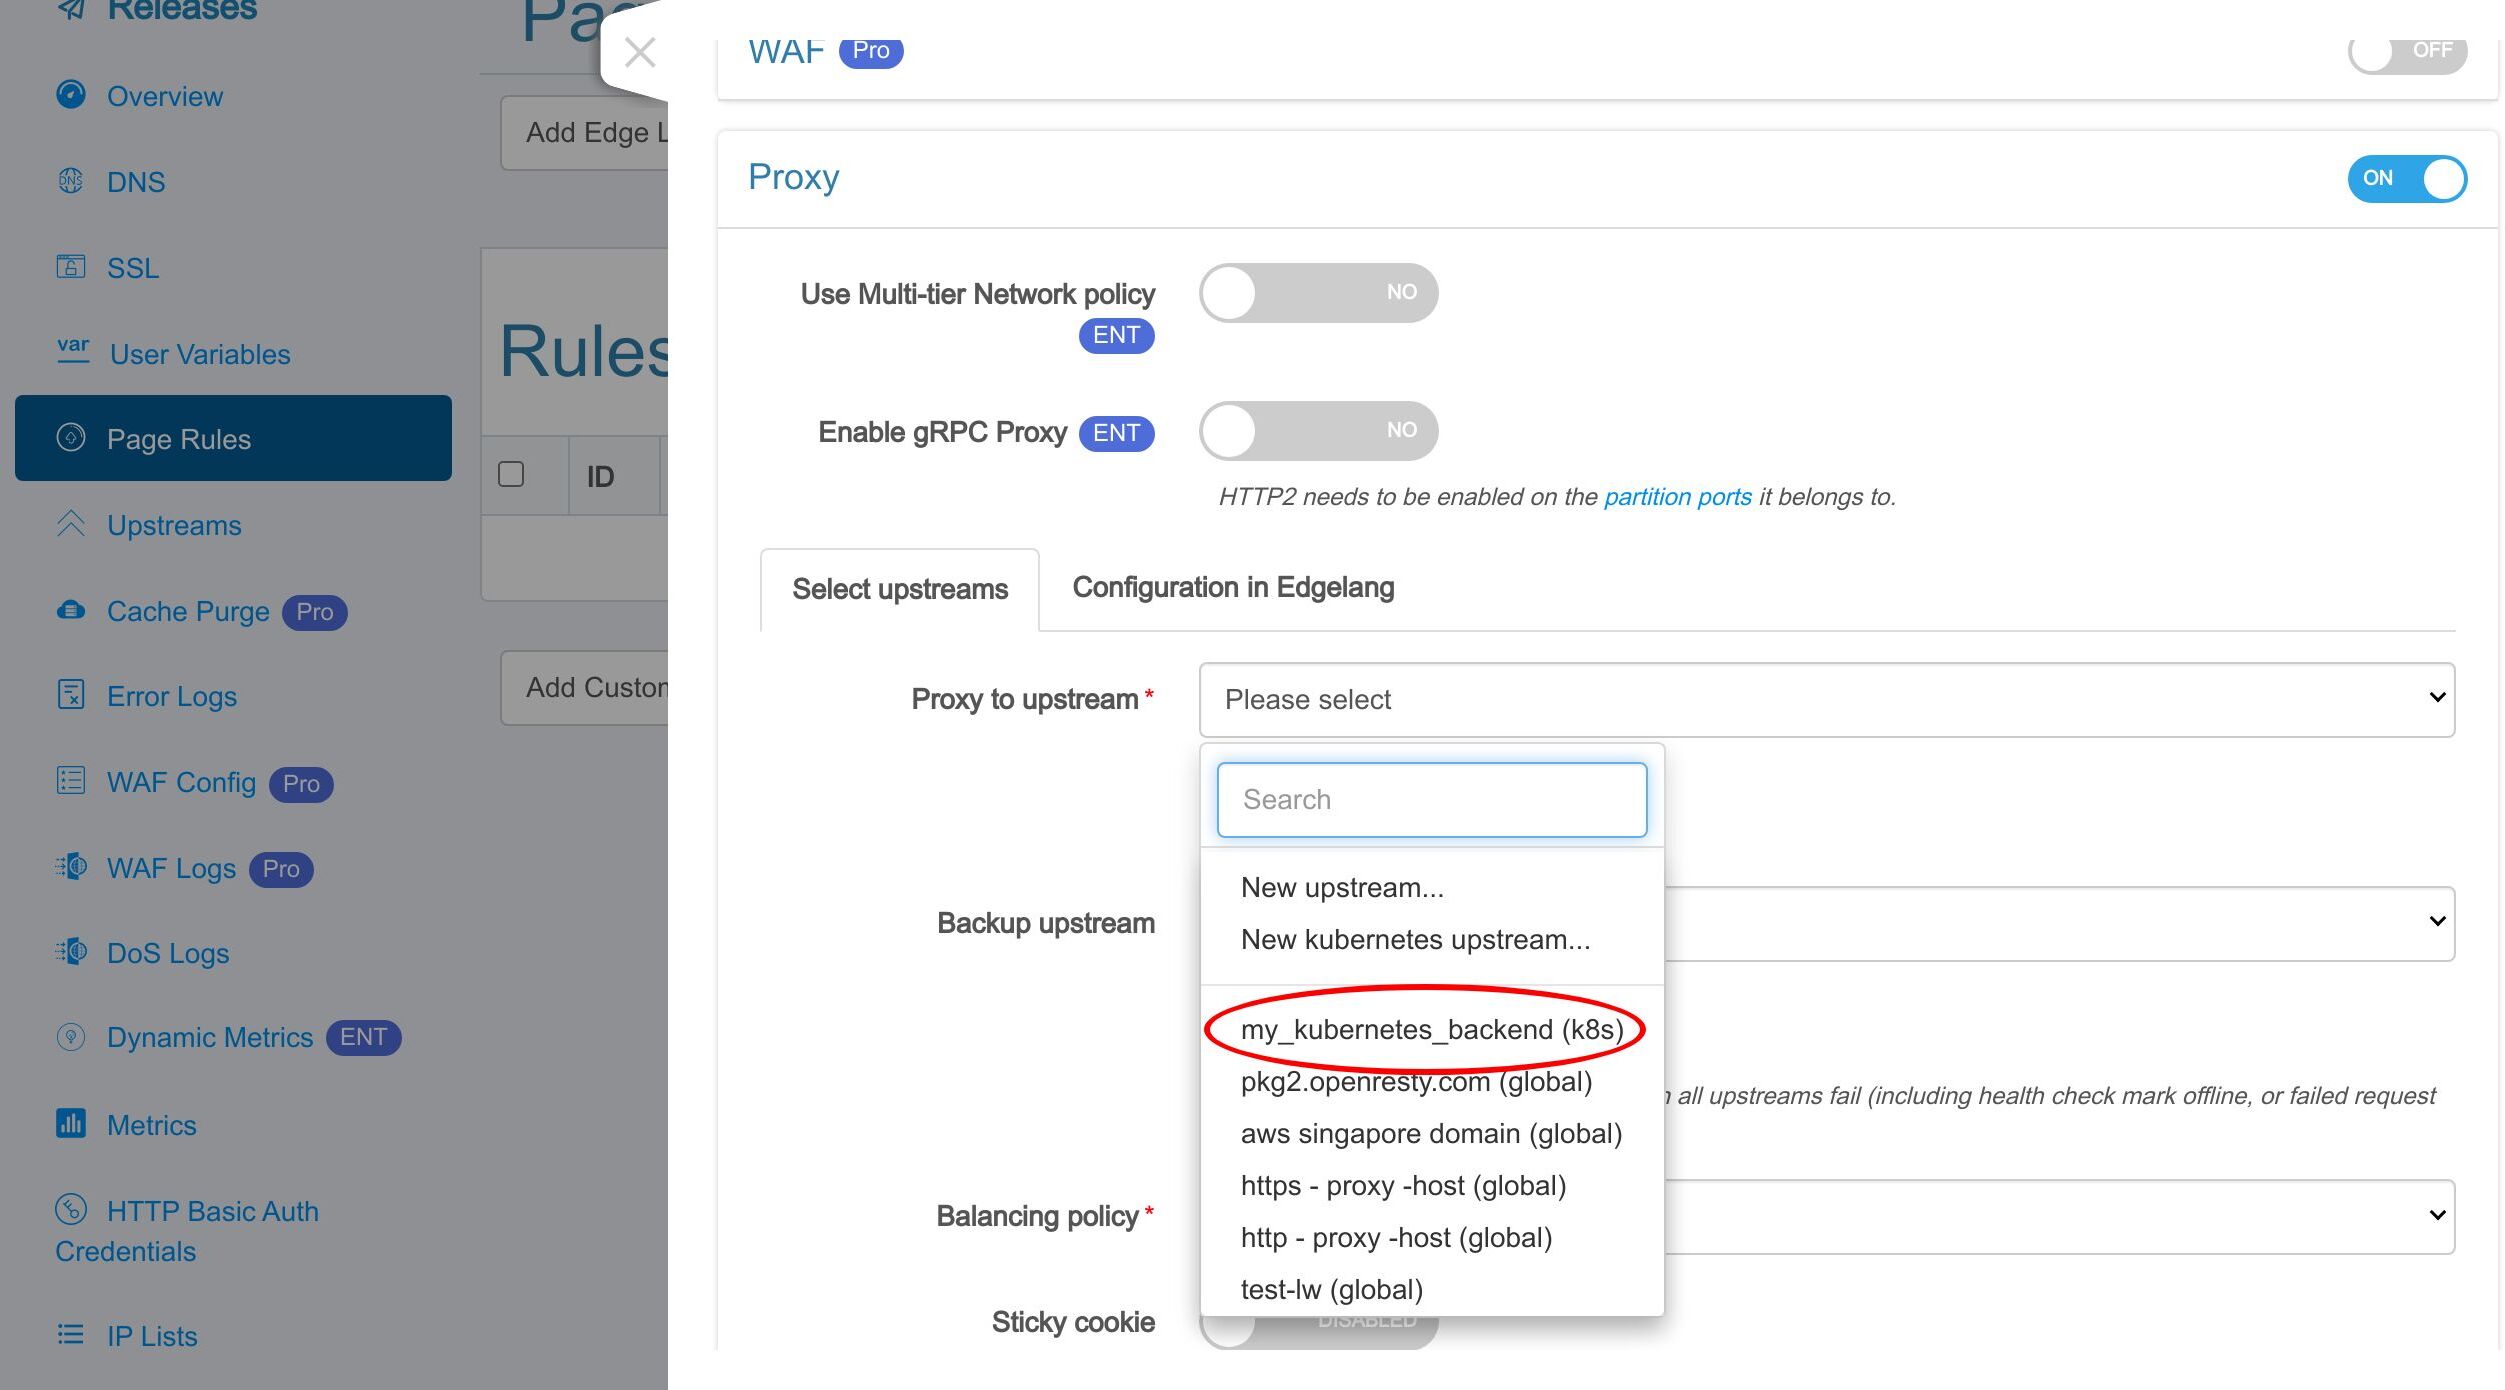
儲存這個頁面規則。
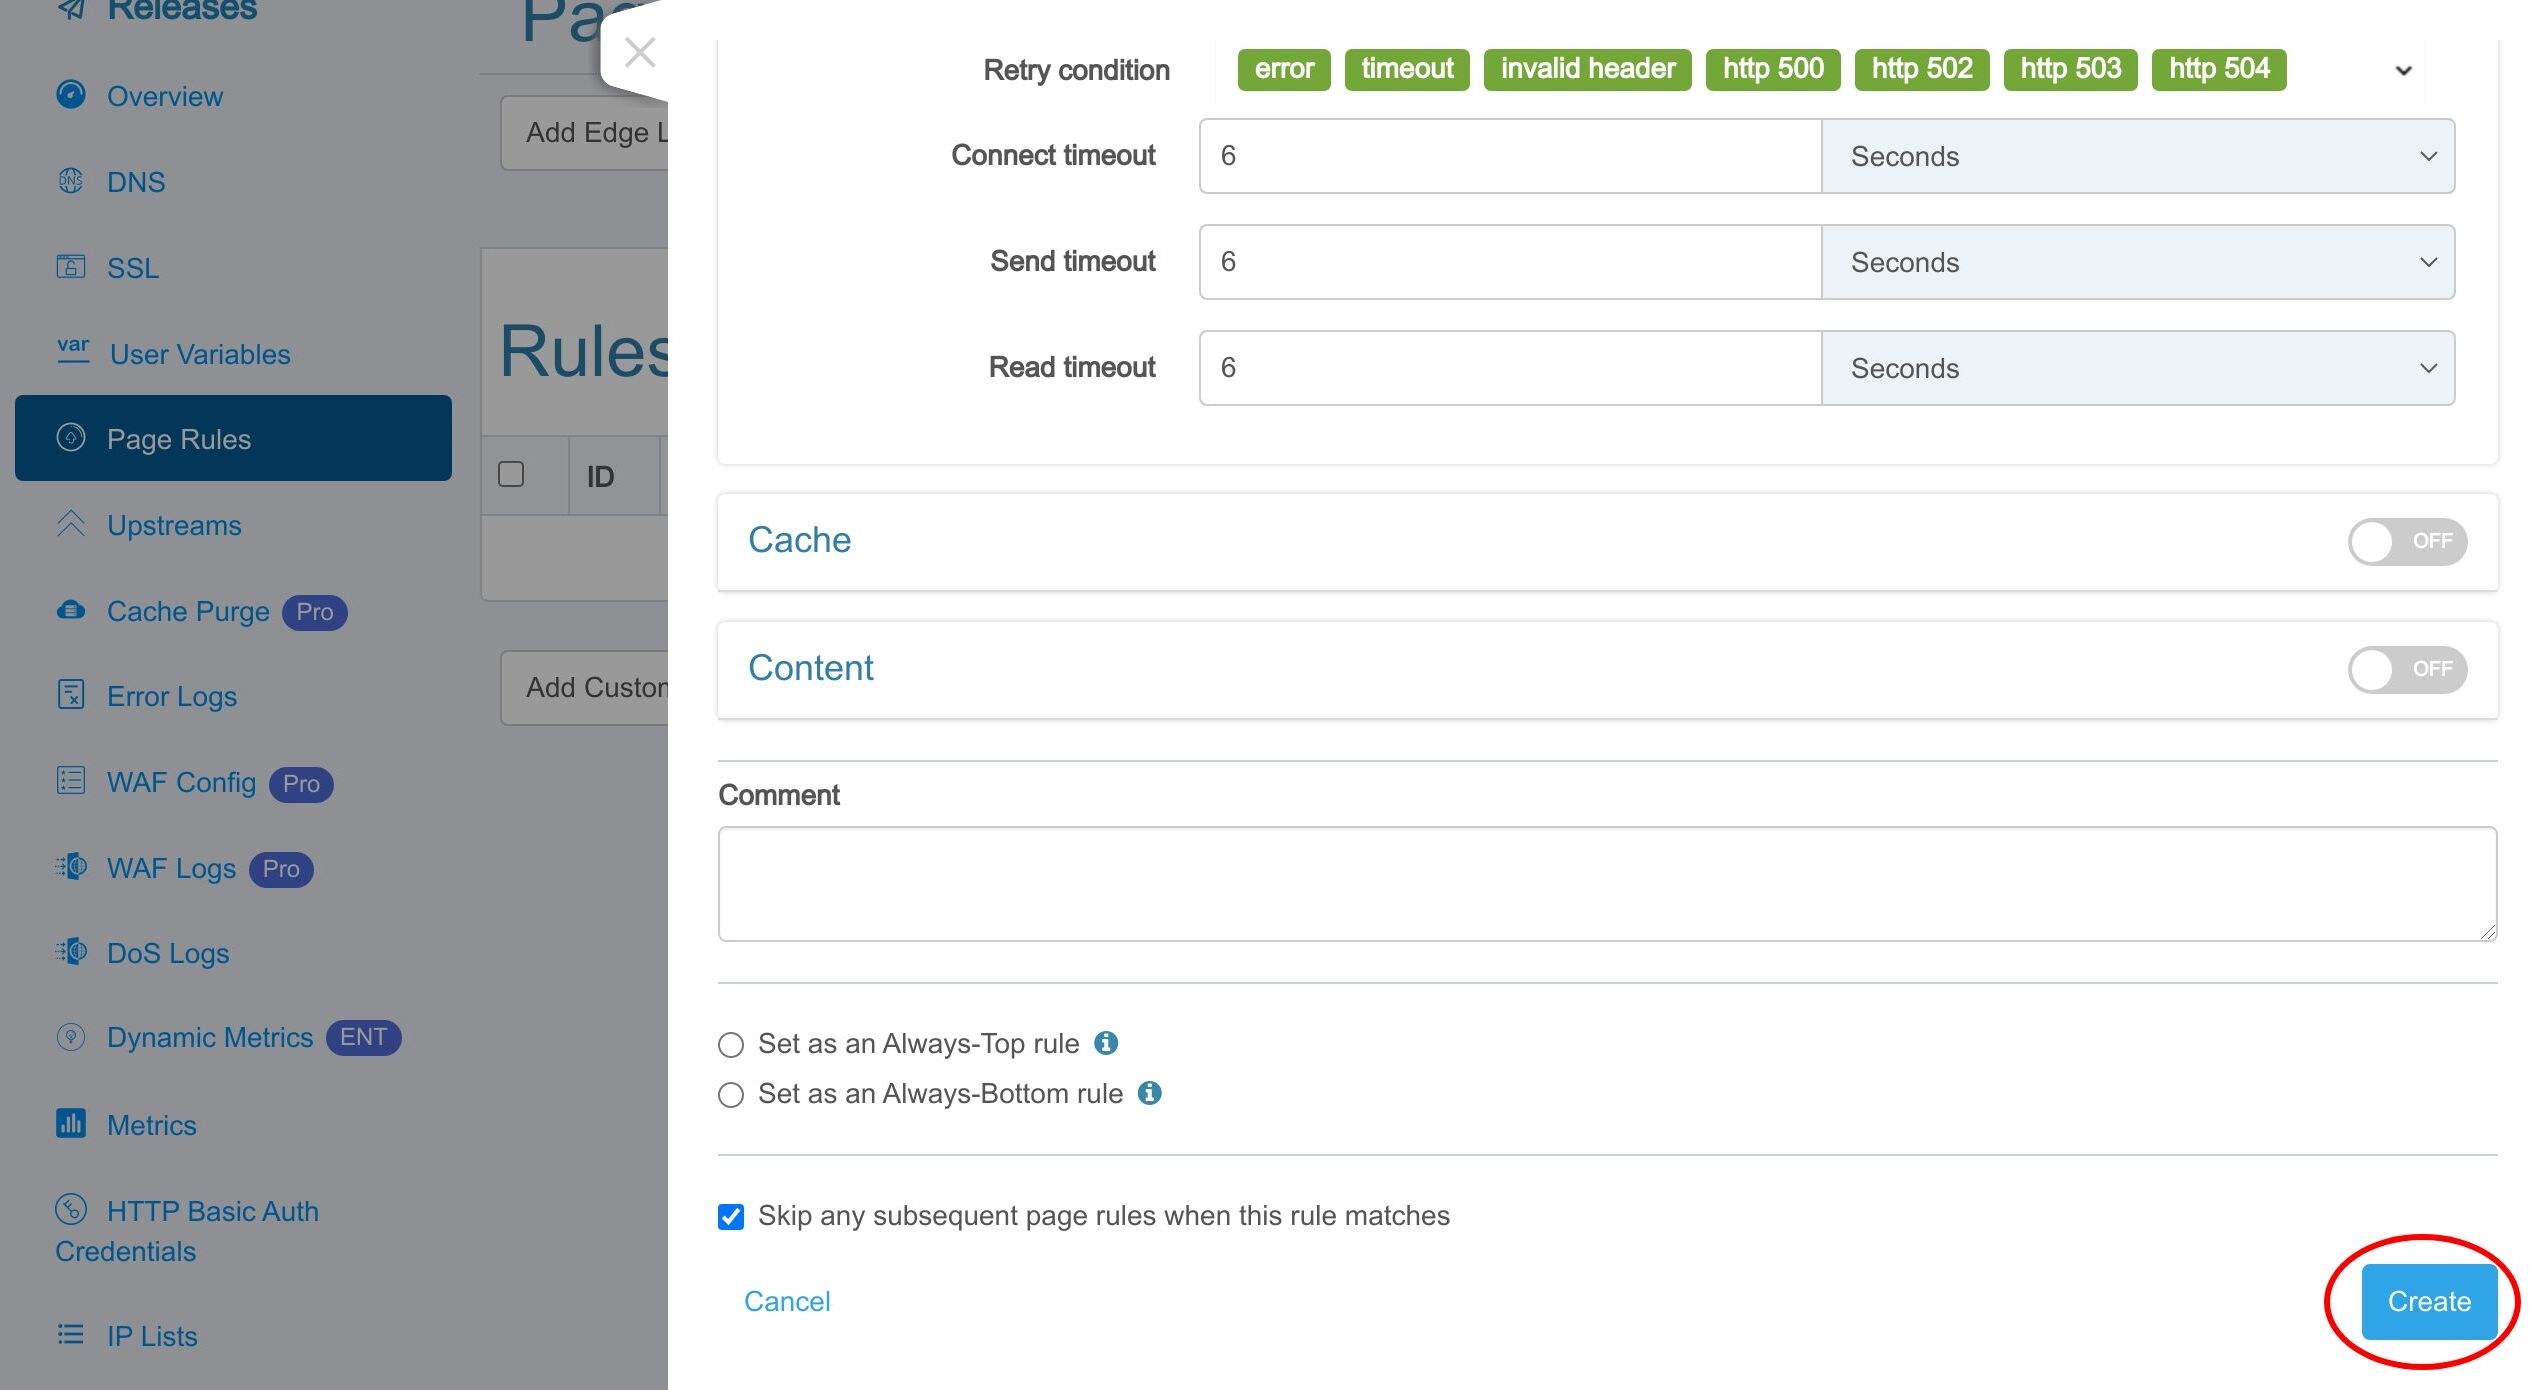
像往常一樣,需要釋出一個新的版本來推送我們剛才的改動。
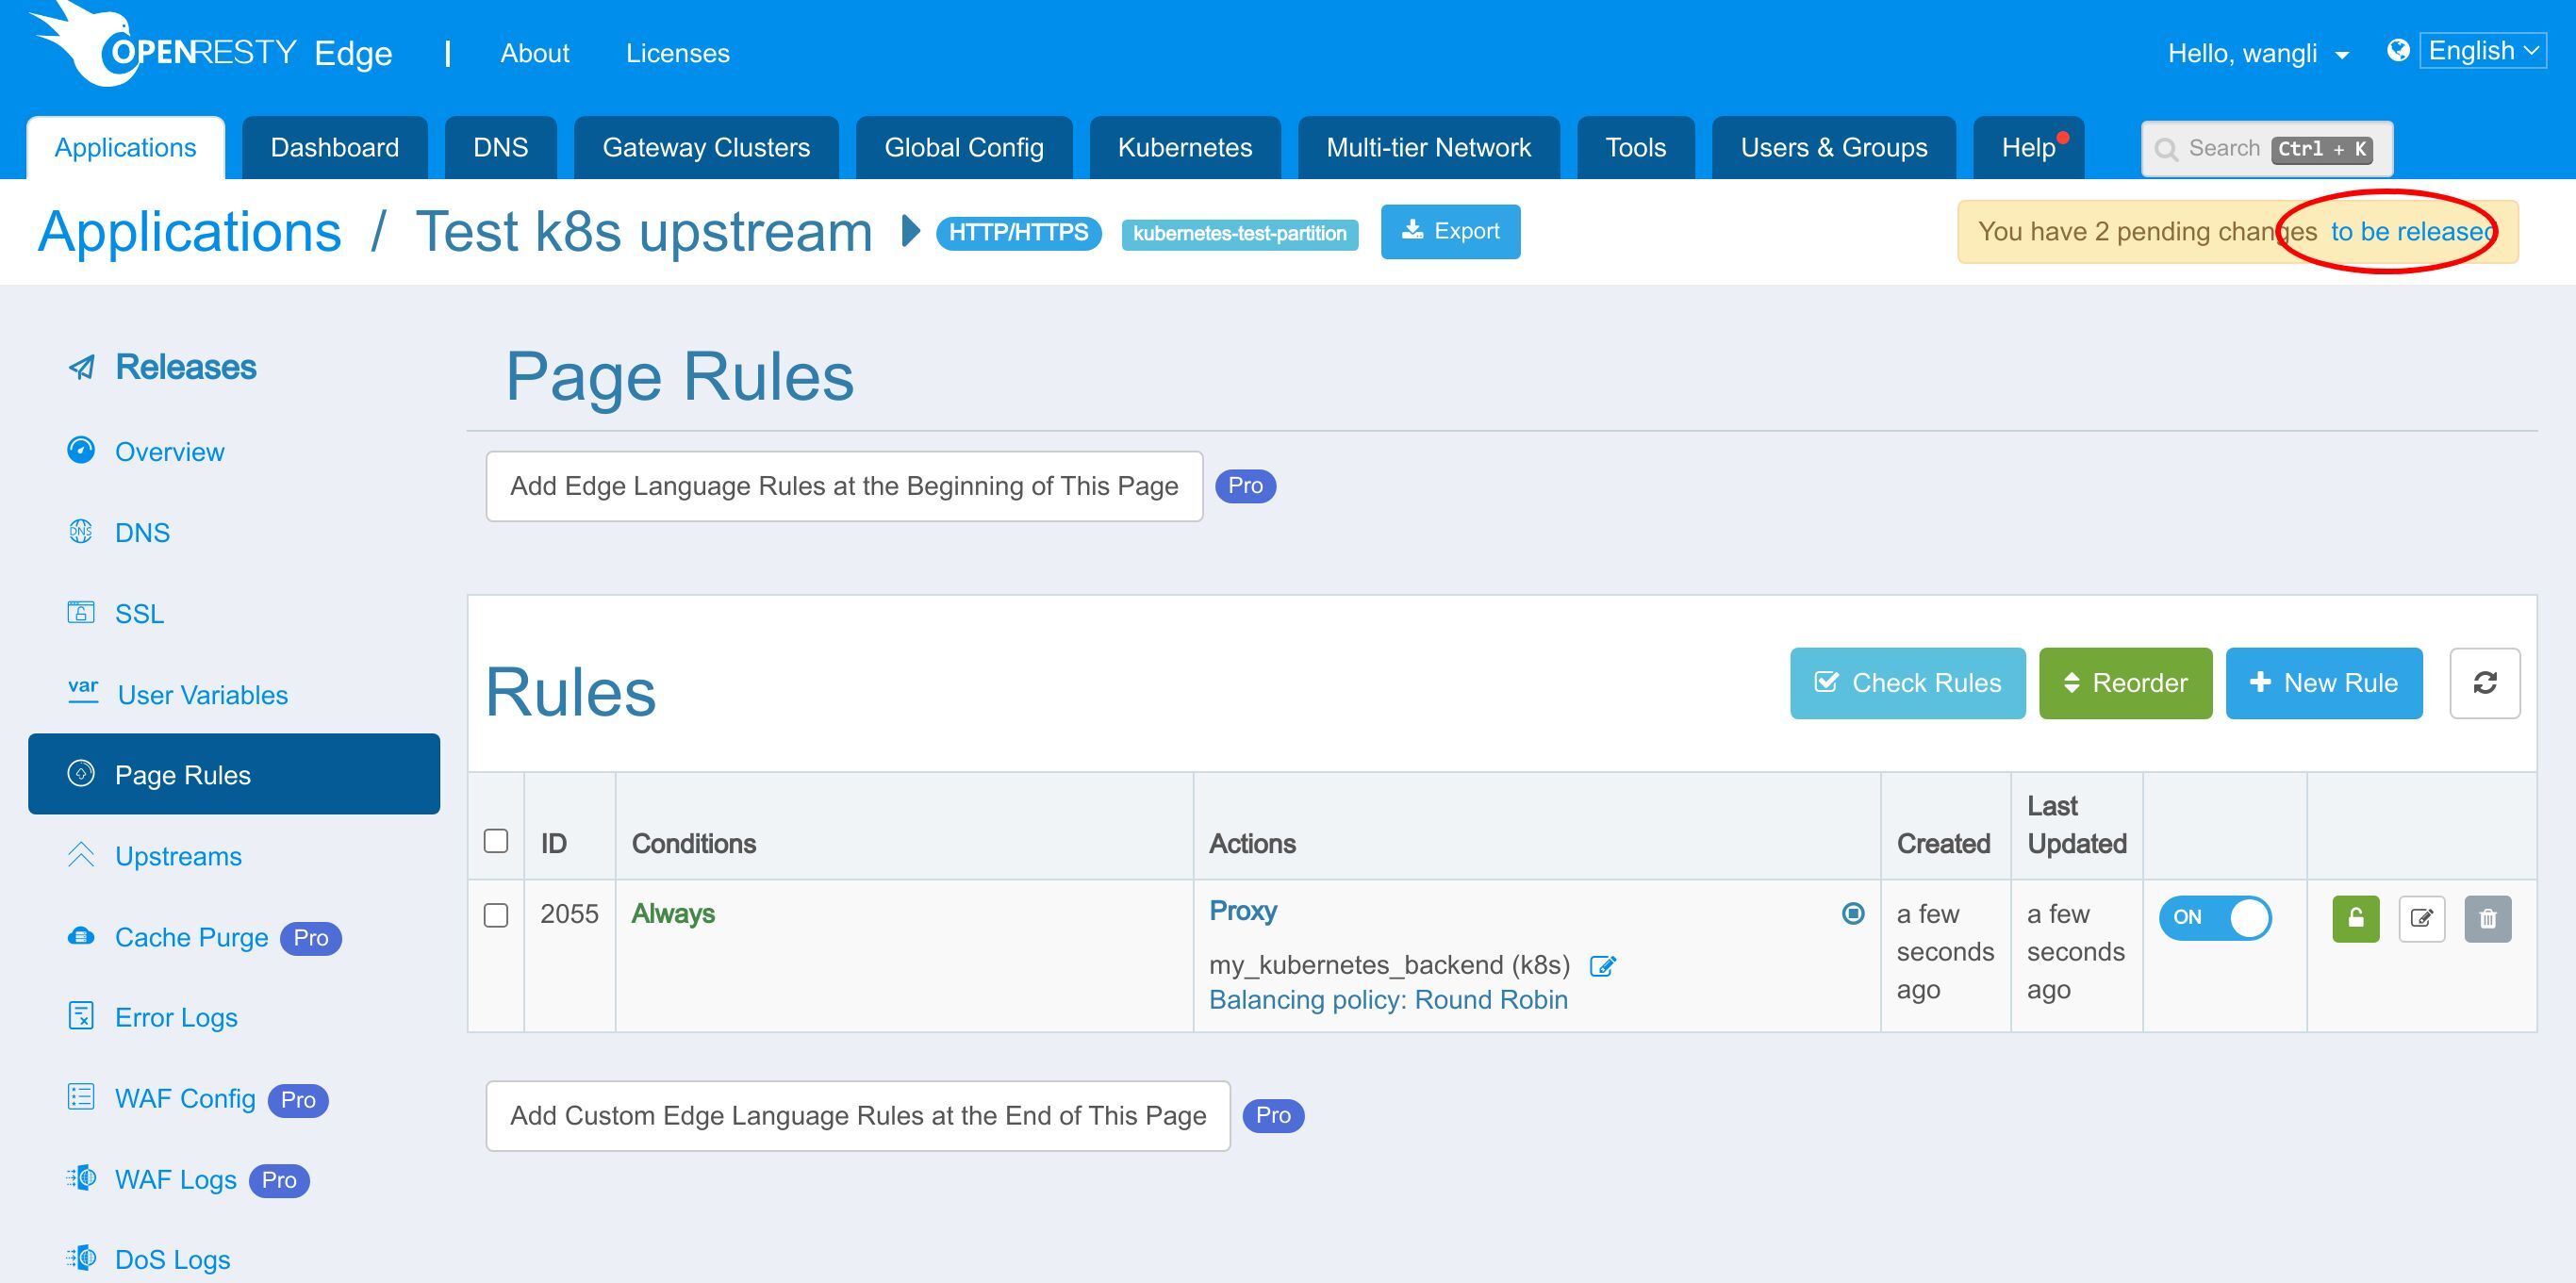
點選這個按鈕。
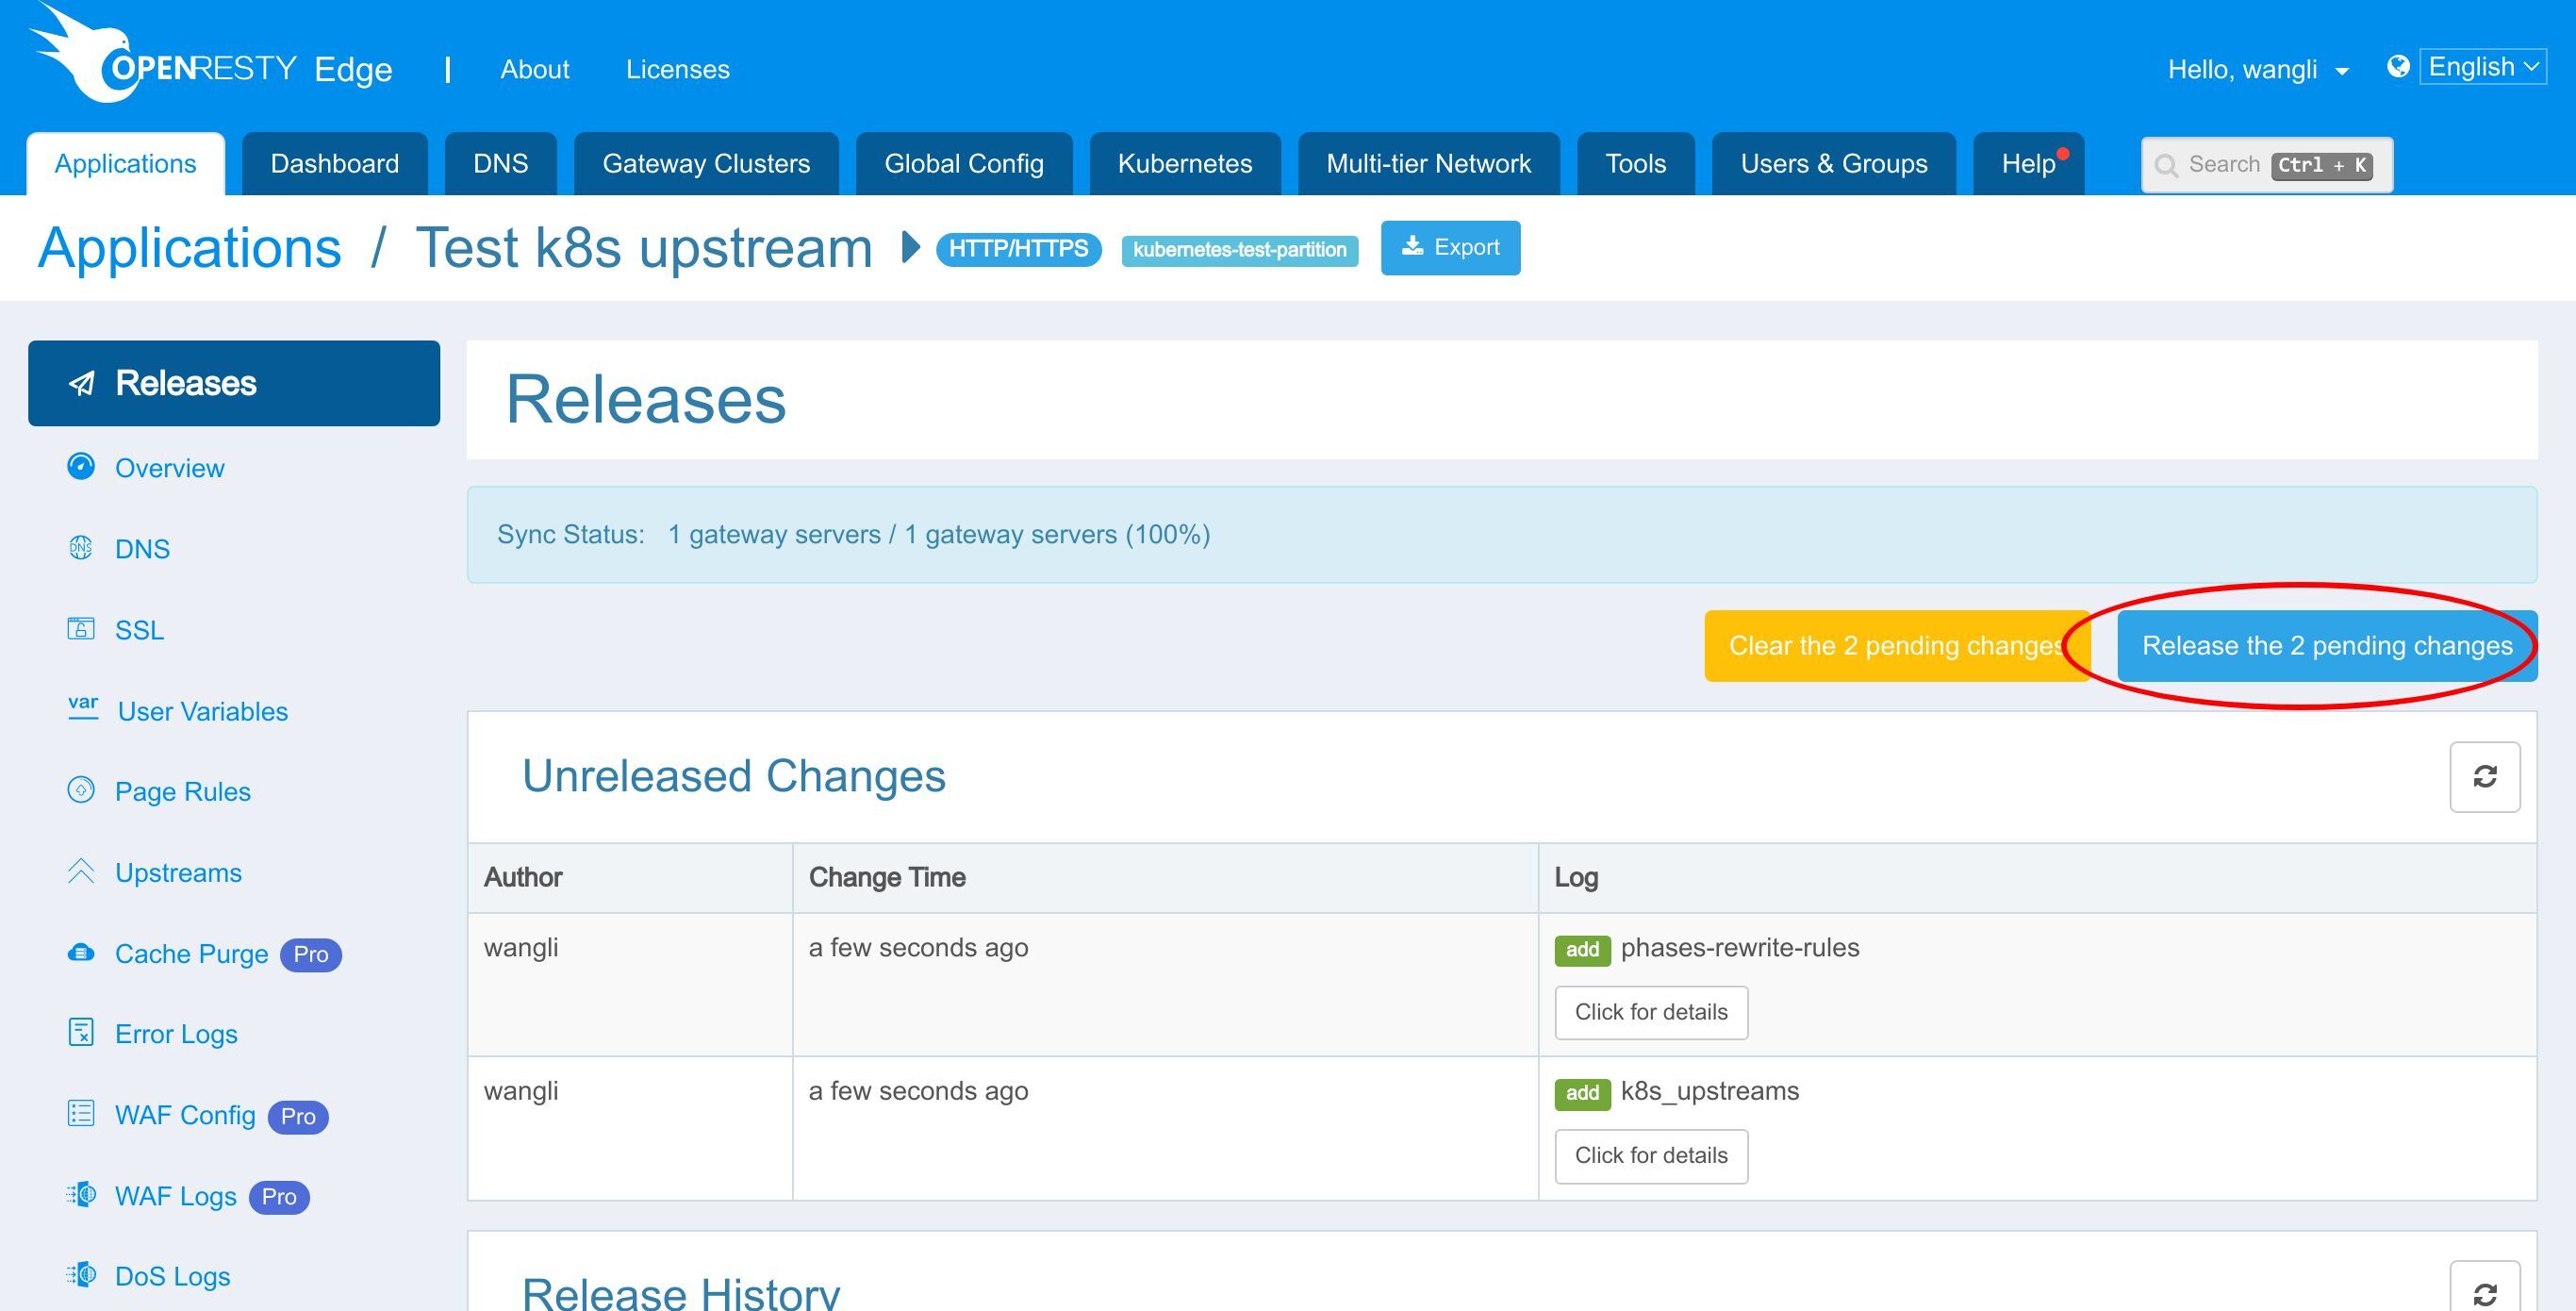
釋出!
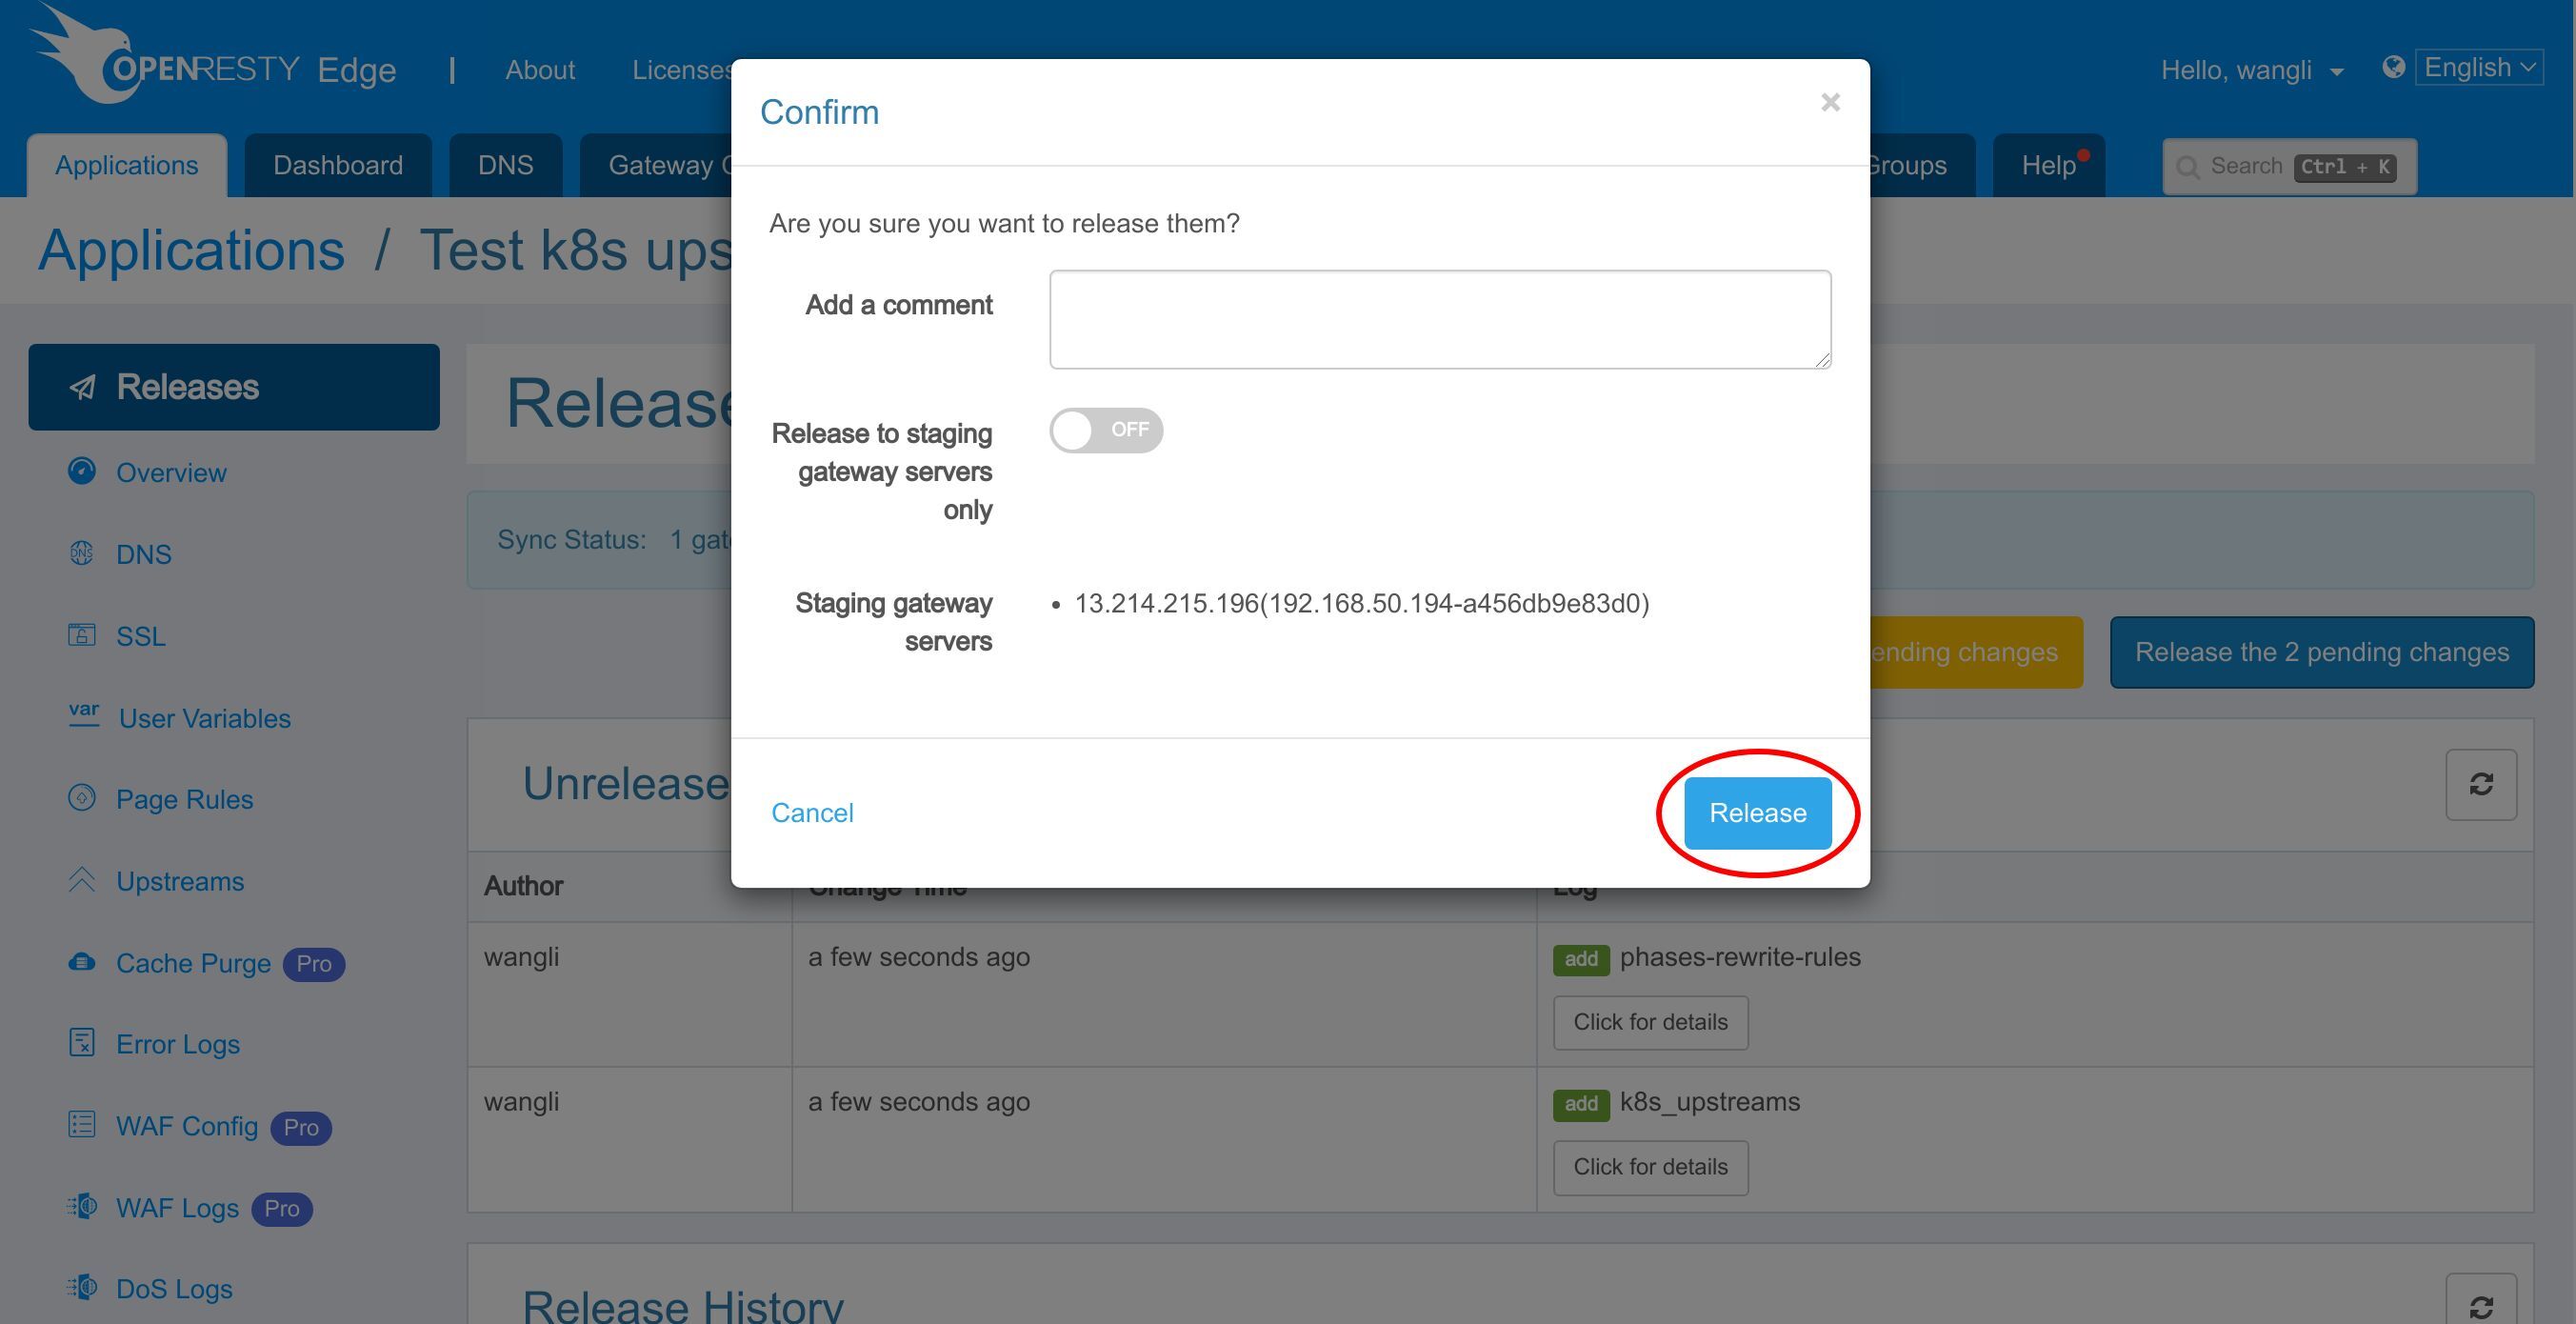
同步完成。
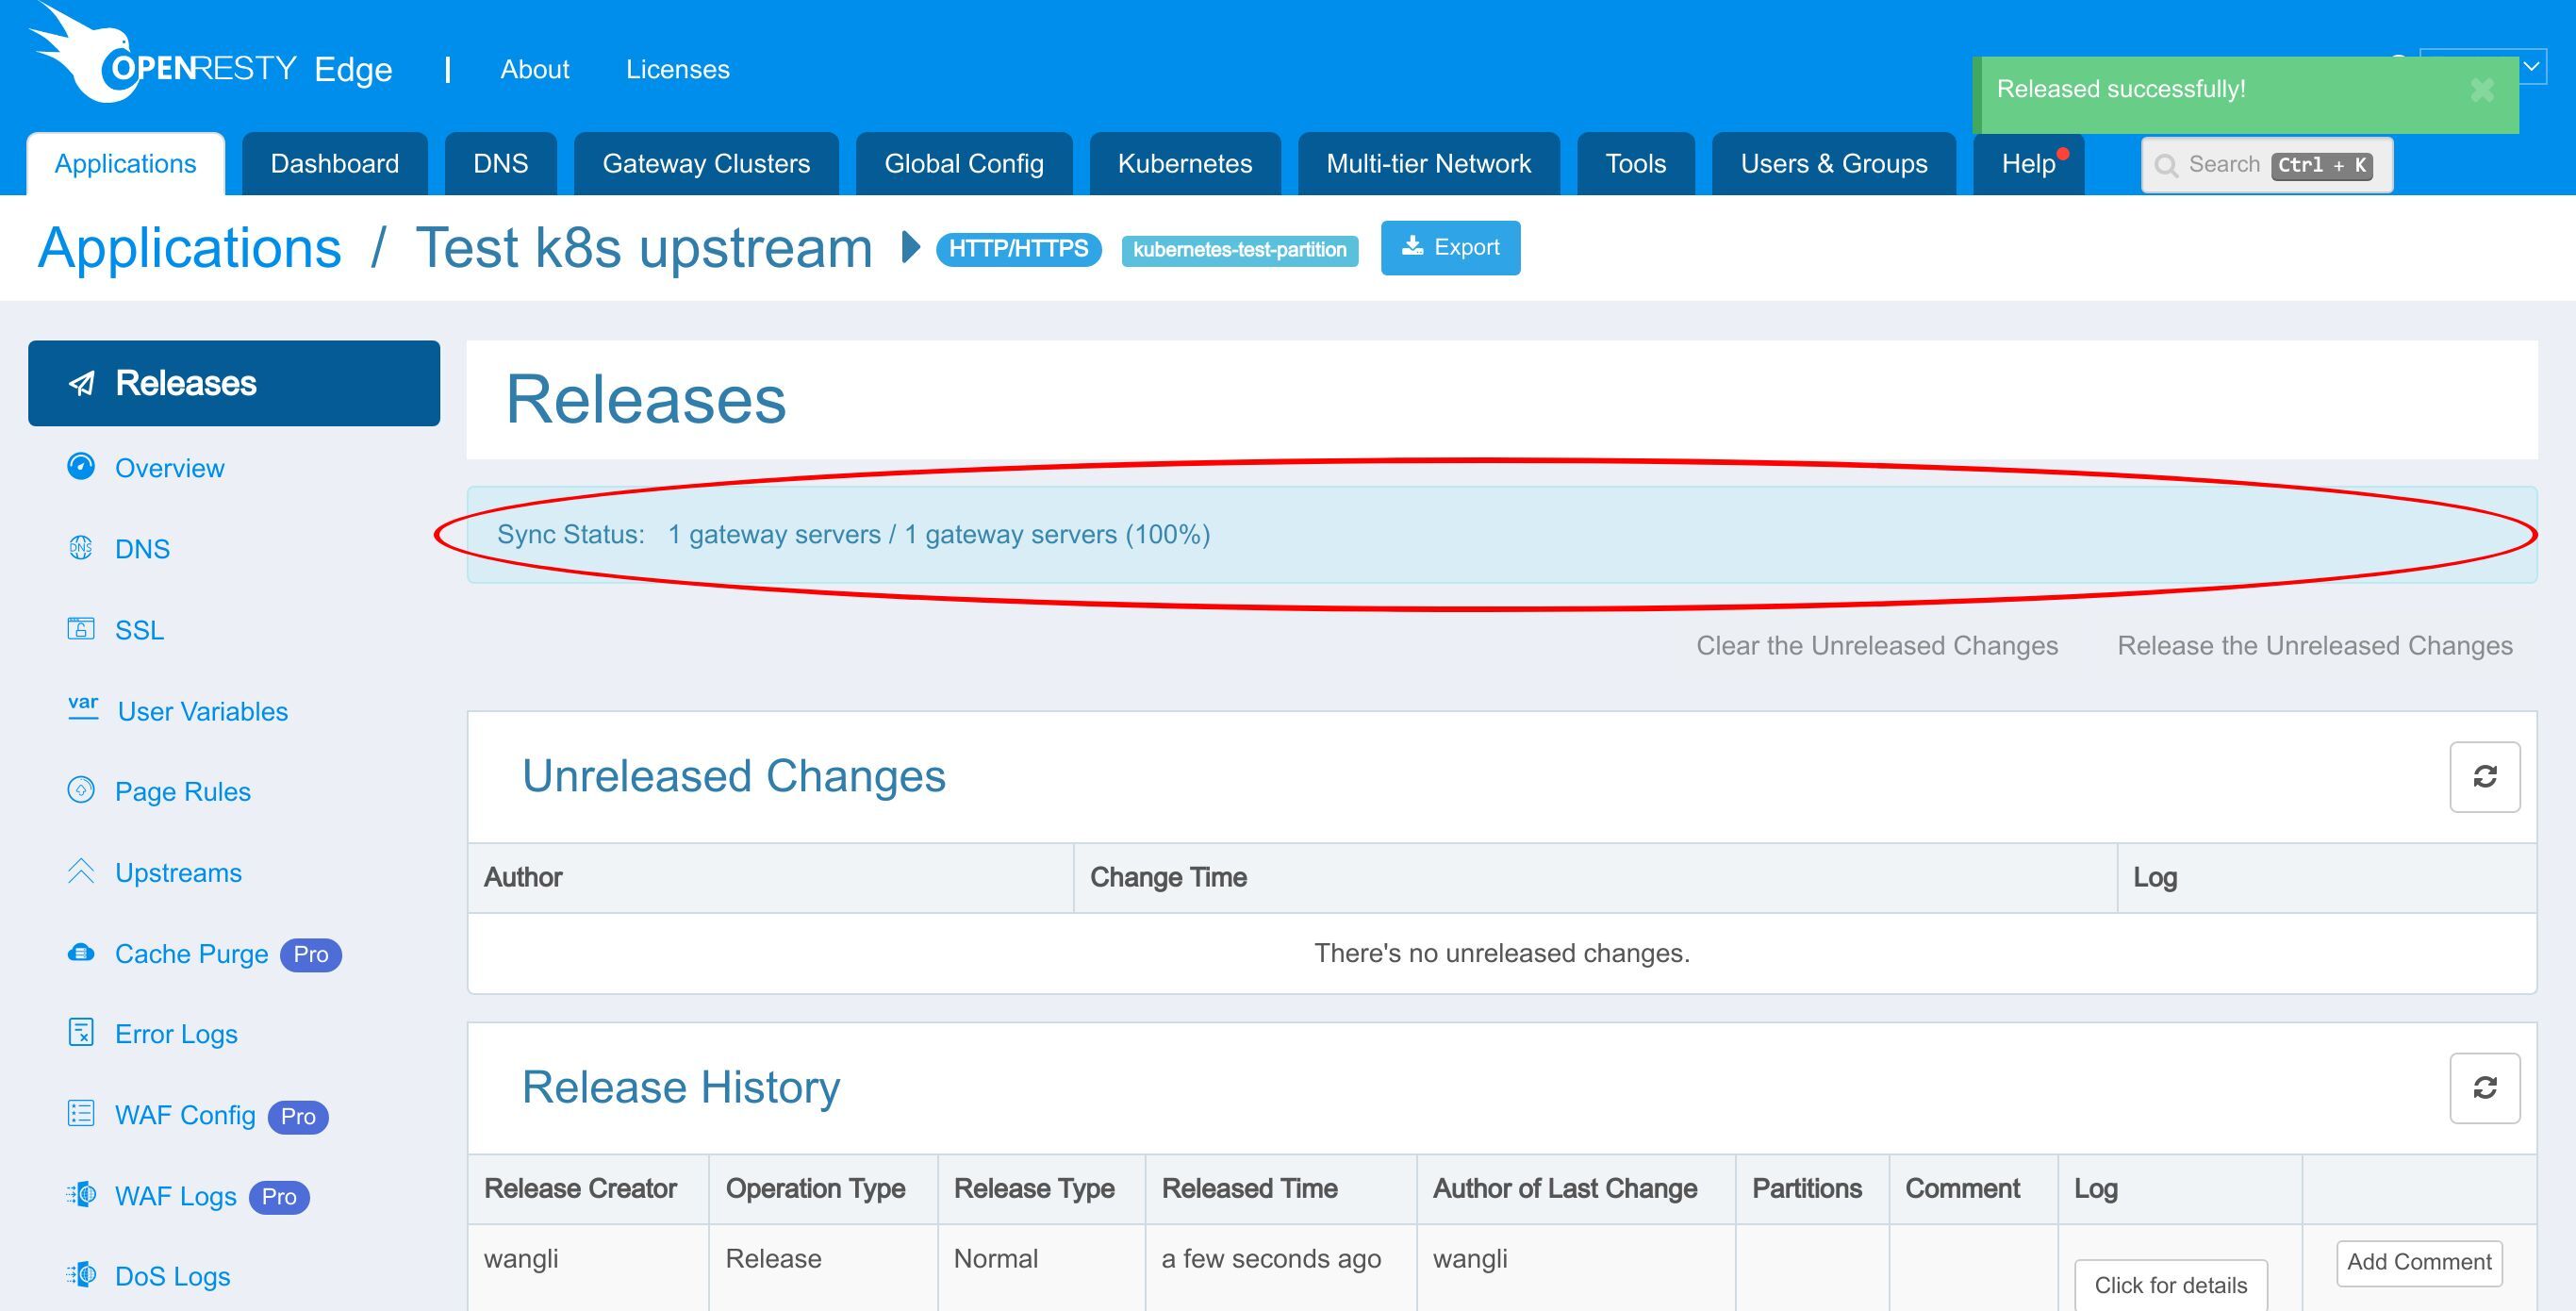
現在,新的頁面規則已經被推送到所有的閘道器叢集和伺服器。
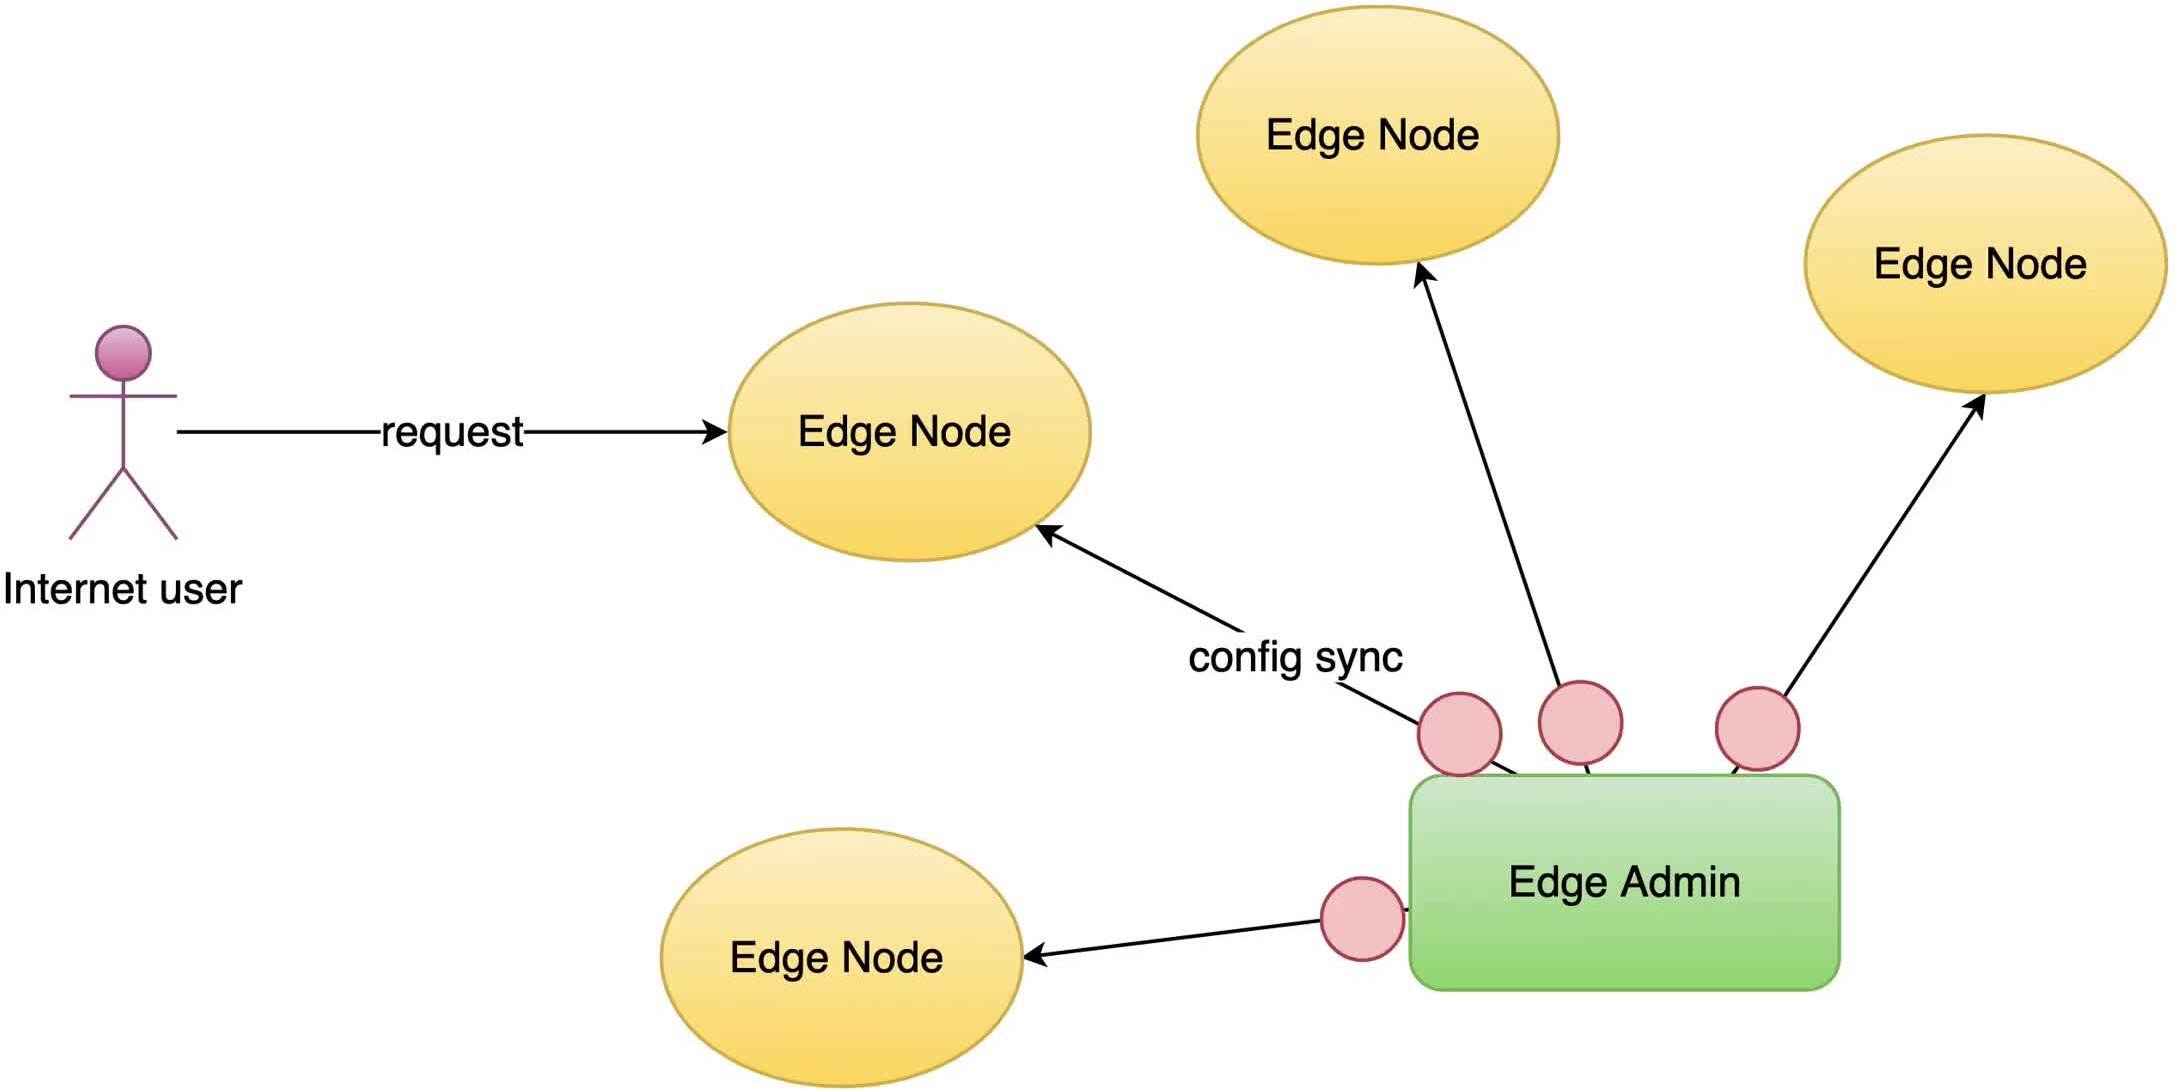
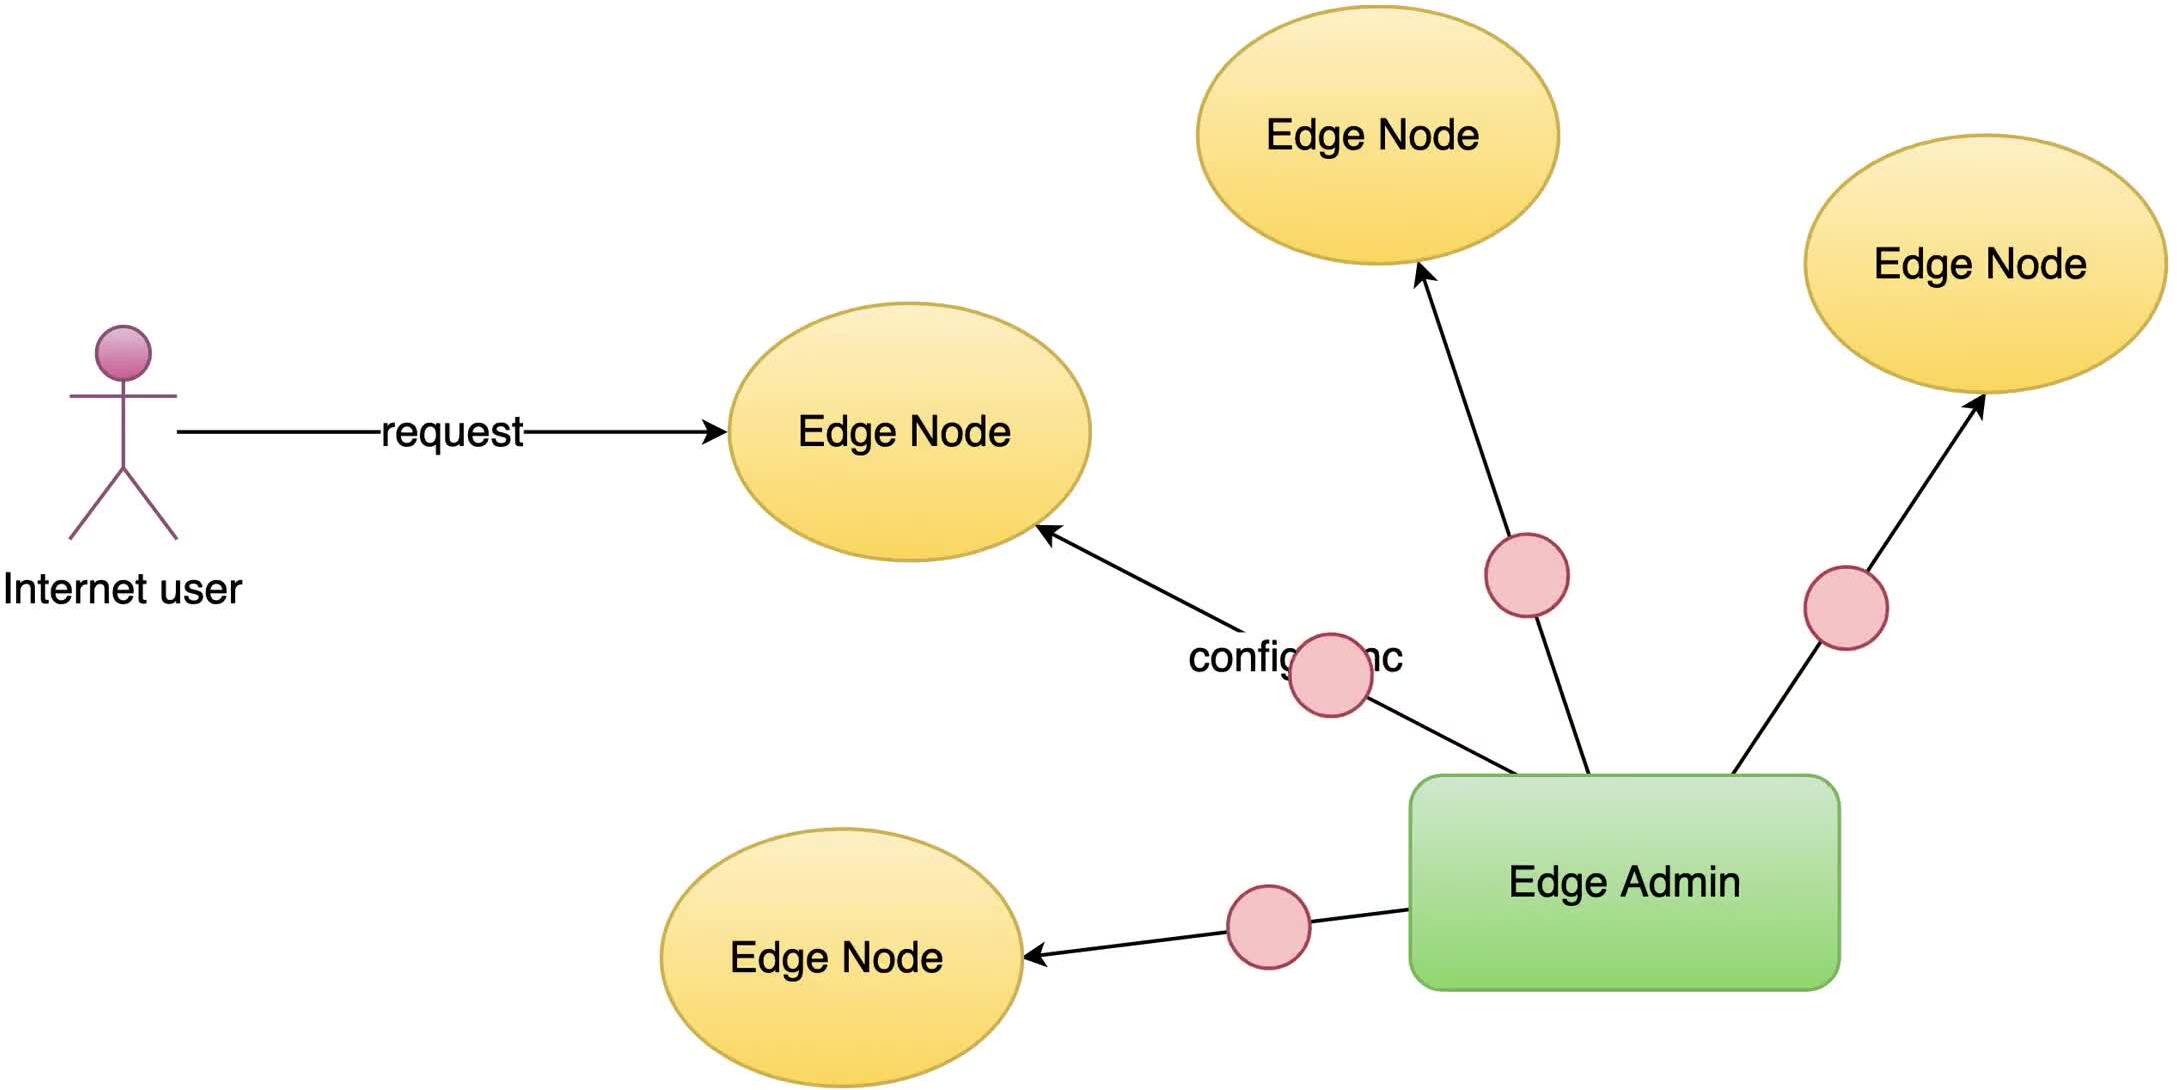
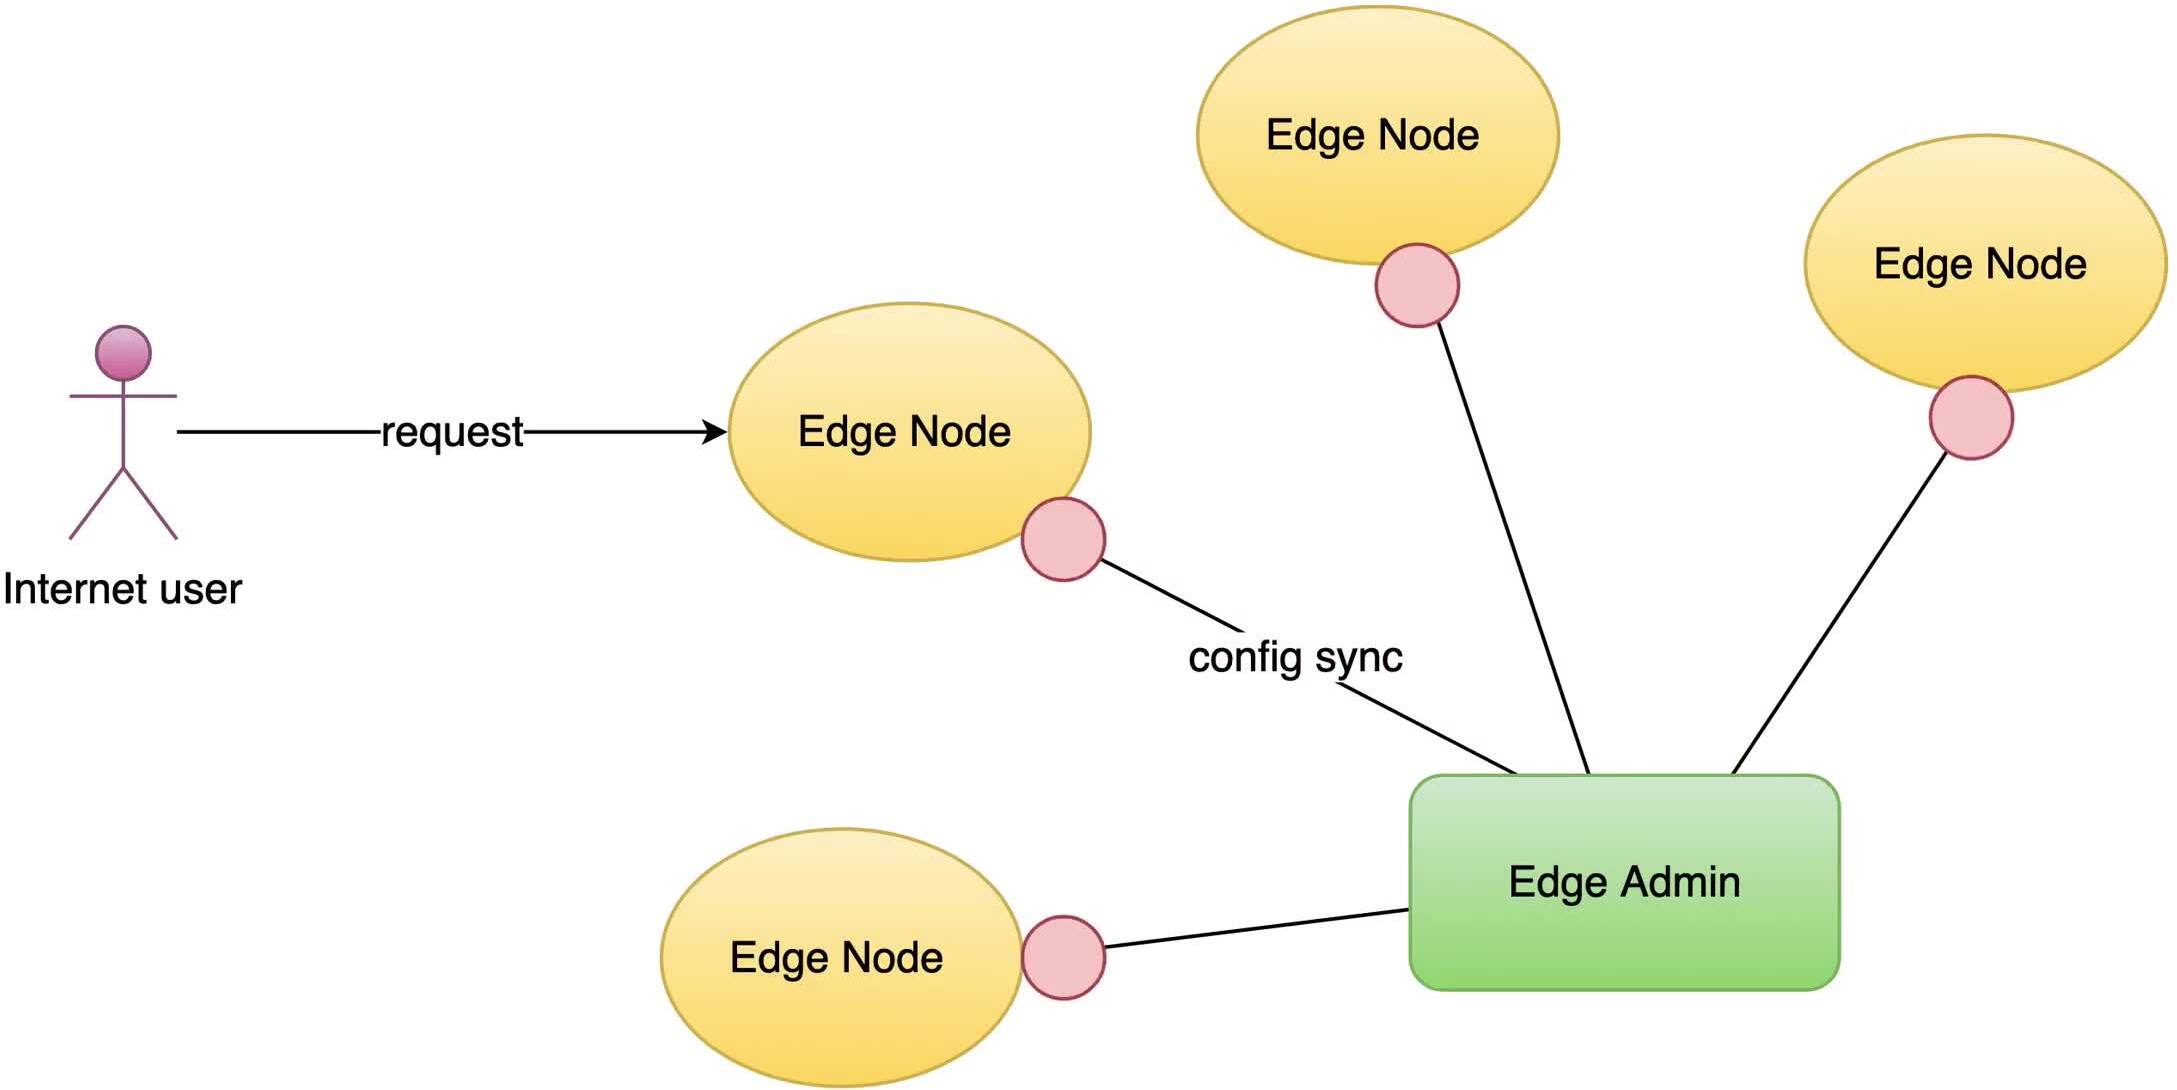
這些配置的變化不需要伺服器過載、重啟或二進位制升級。所以它是非常高效和可擴充套件的。
測試:擴容 Pod 觀察上游自動更新
接下來,我們會在相應分割槽中找到 Edge 閘道器伺服器來做實際的測試。
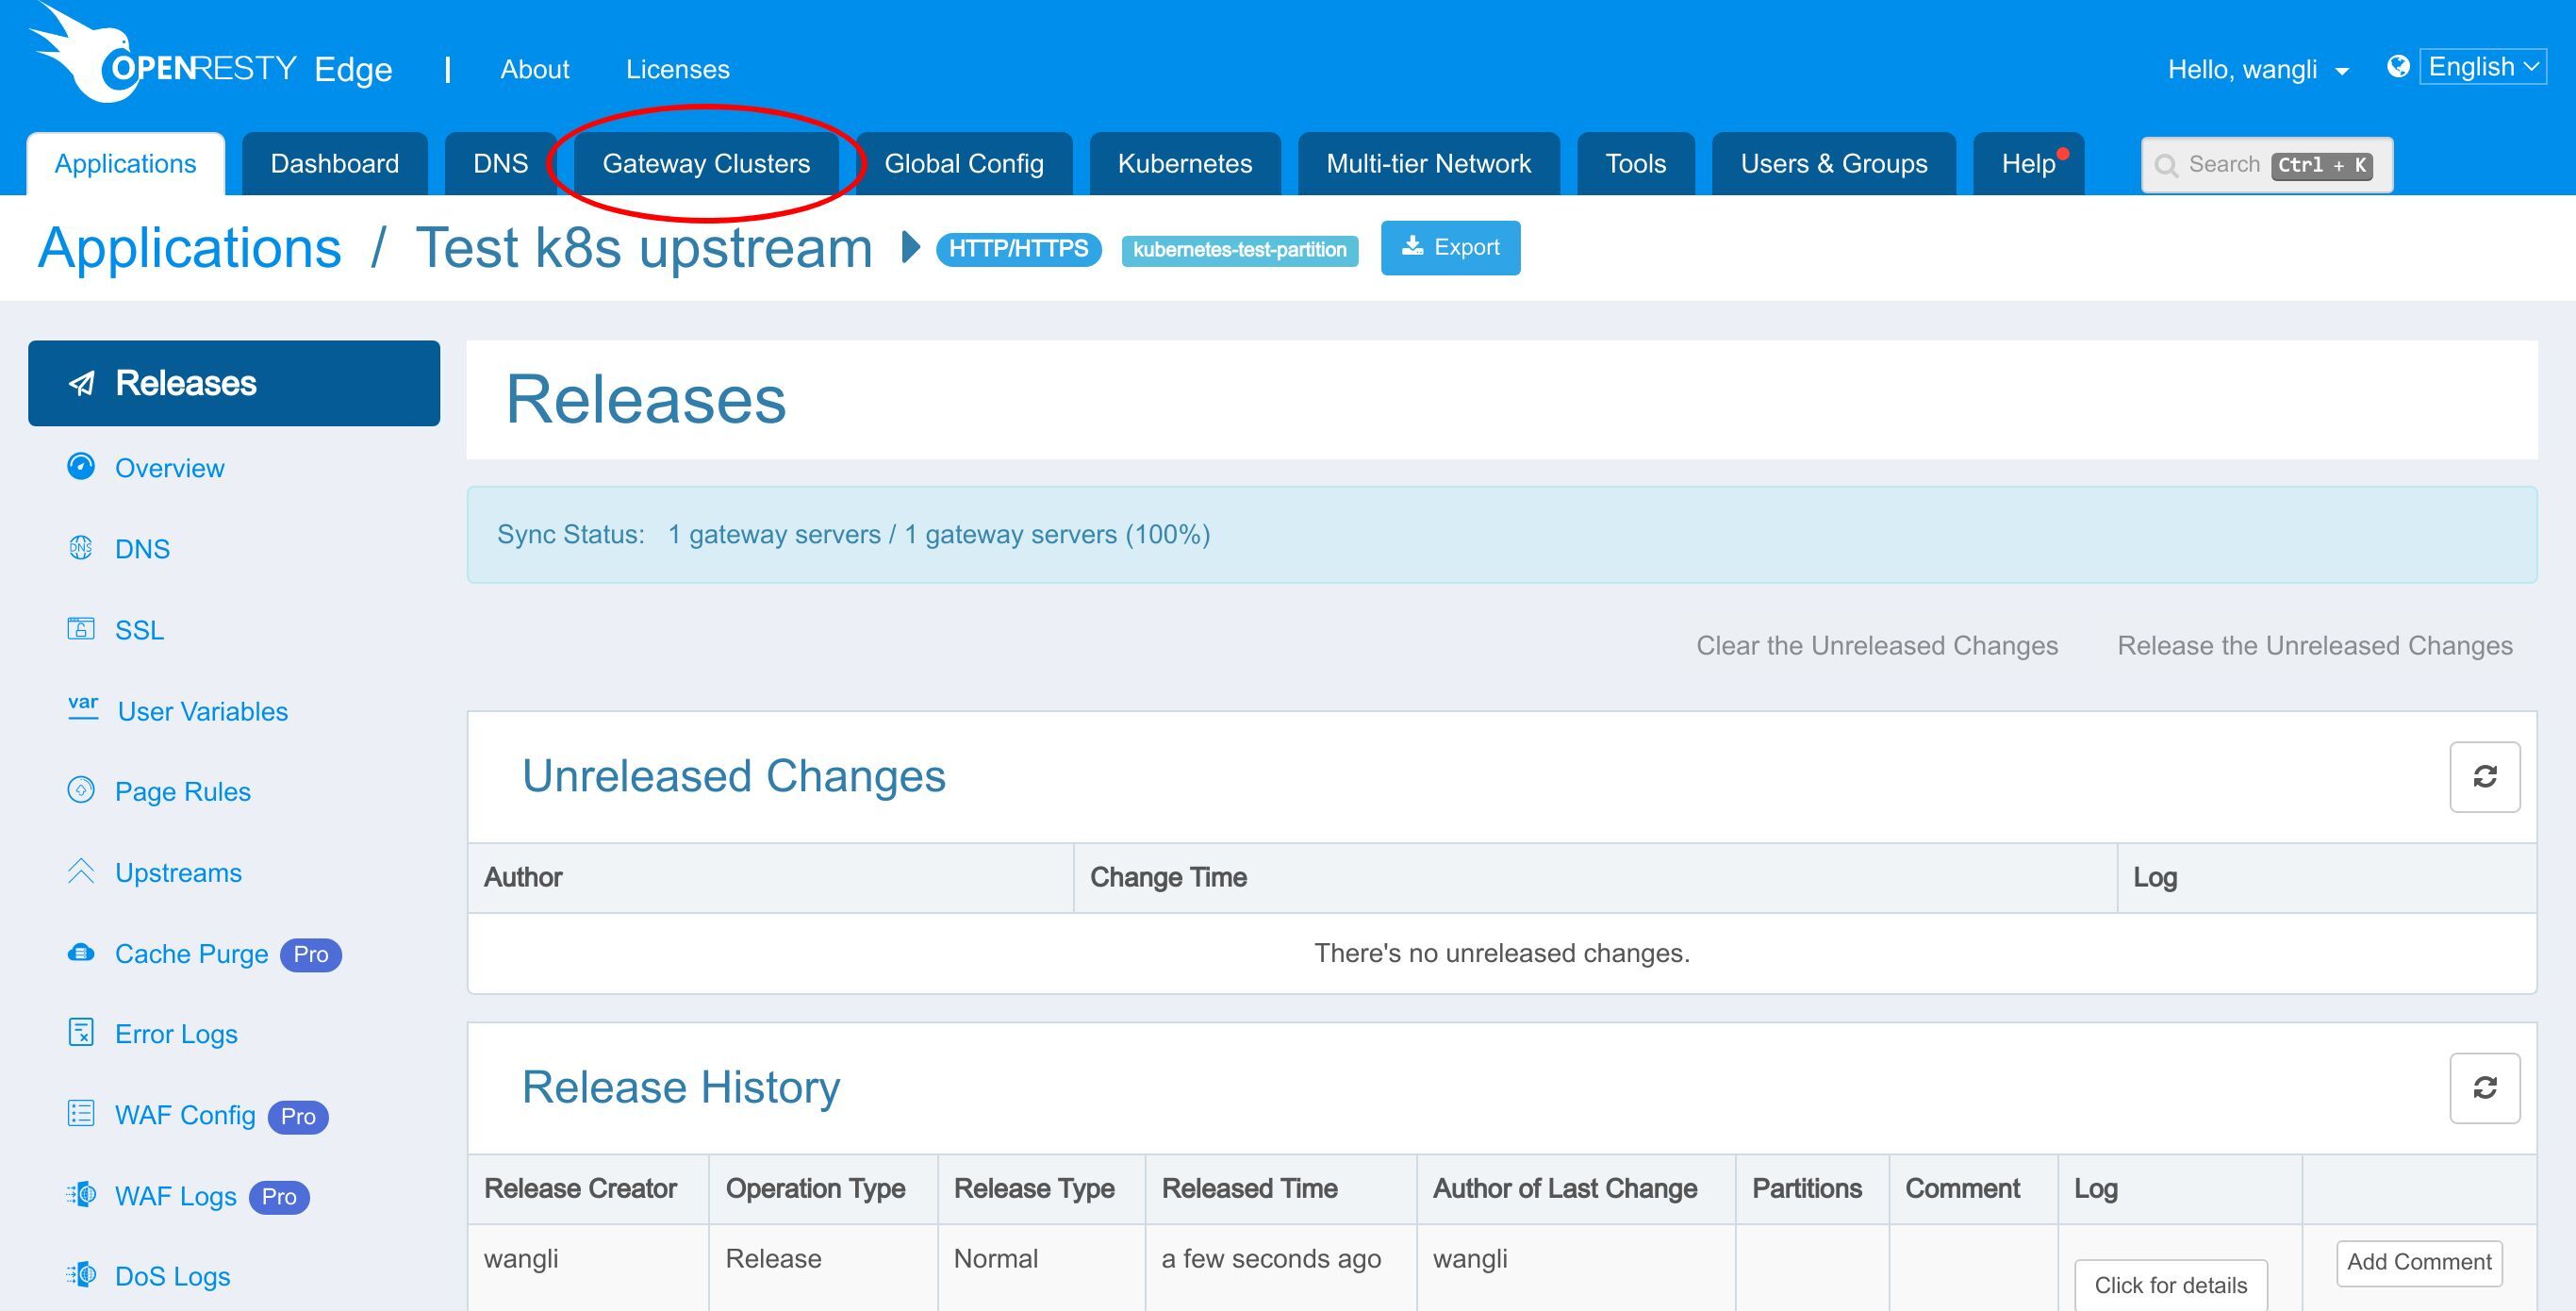
跳轉到閘道器叢集頁面。
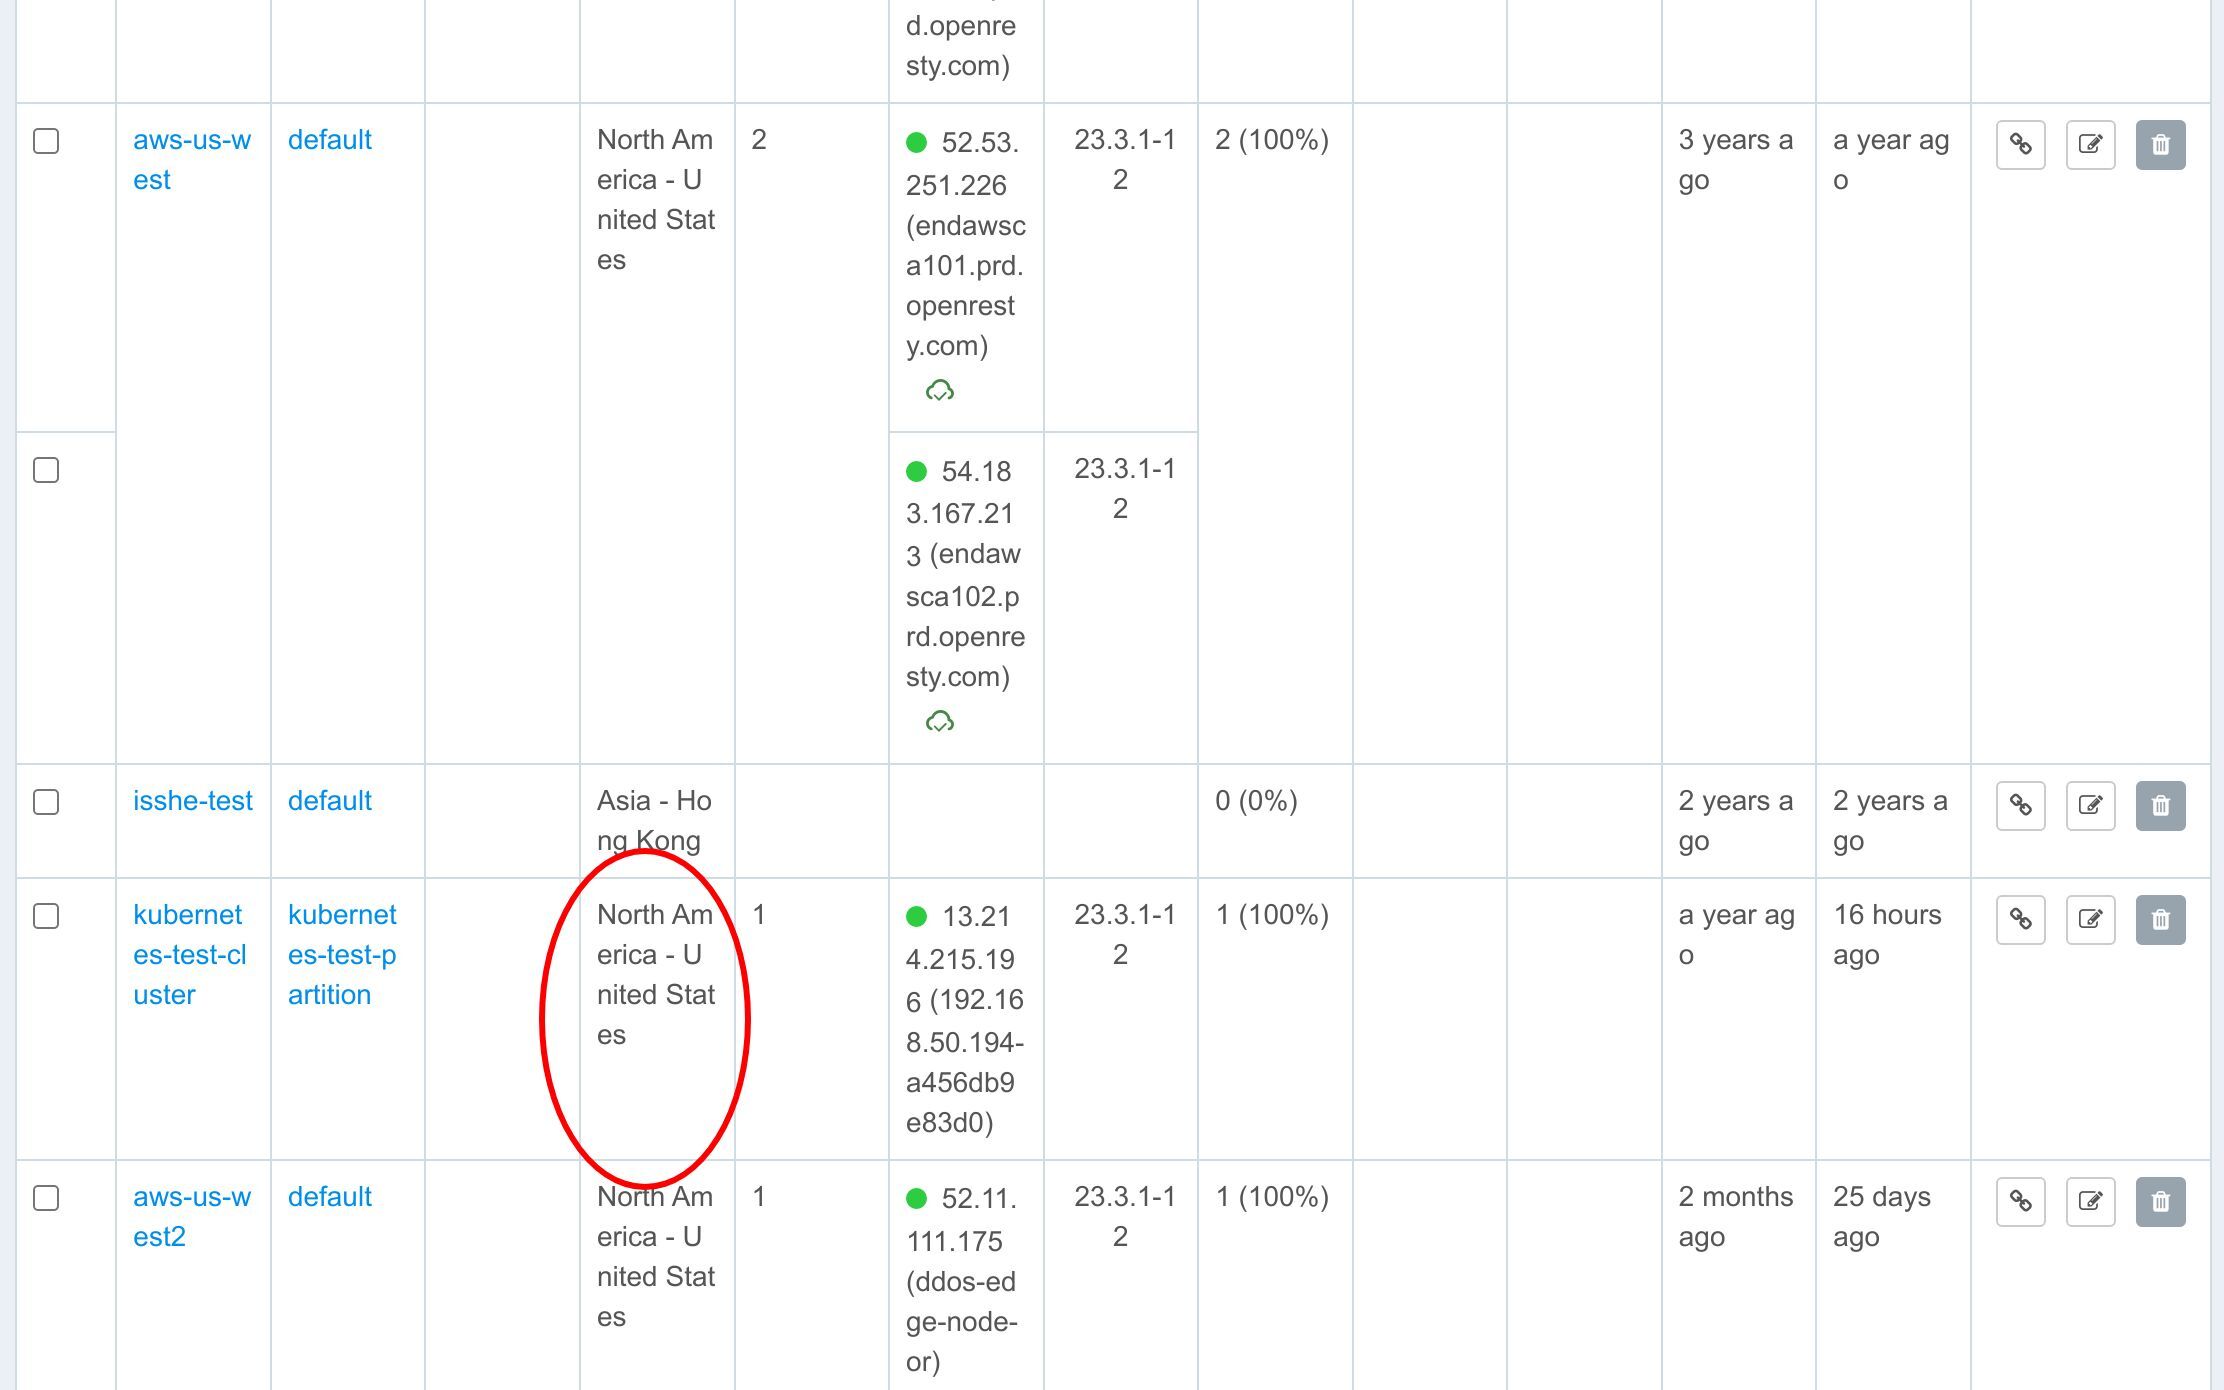
找到相應的閘道器伺服器。
請記住它的公共 IP 地址是以 .196 結尾的。
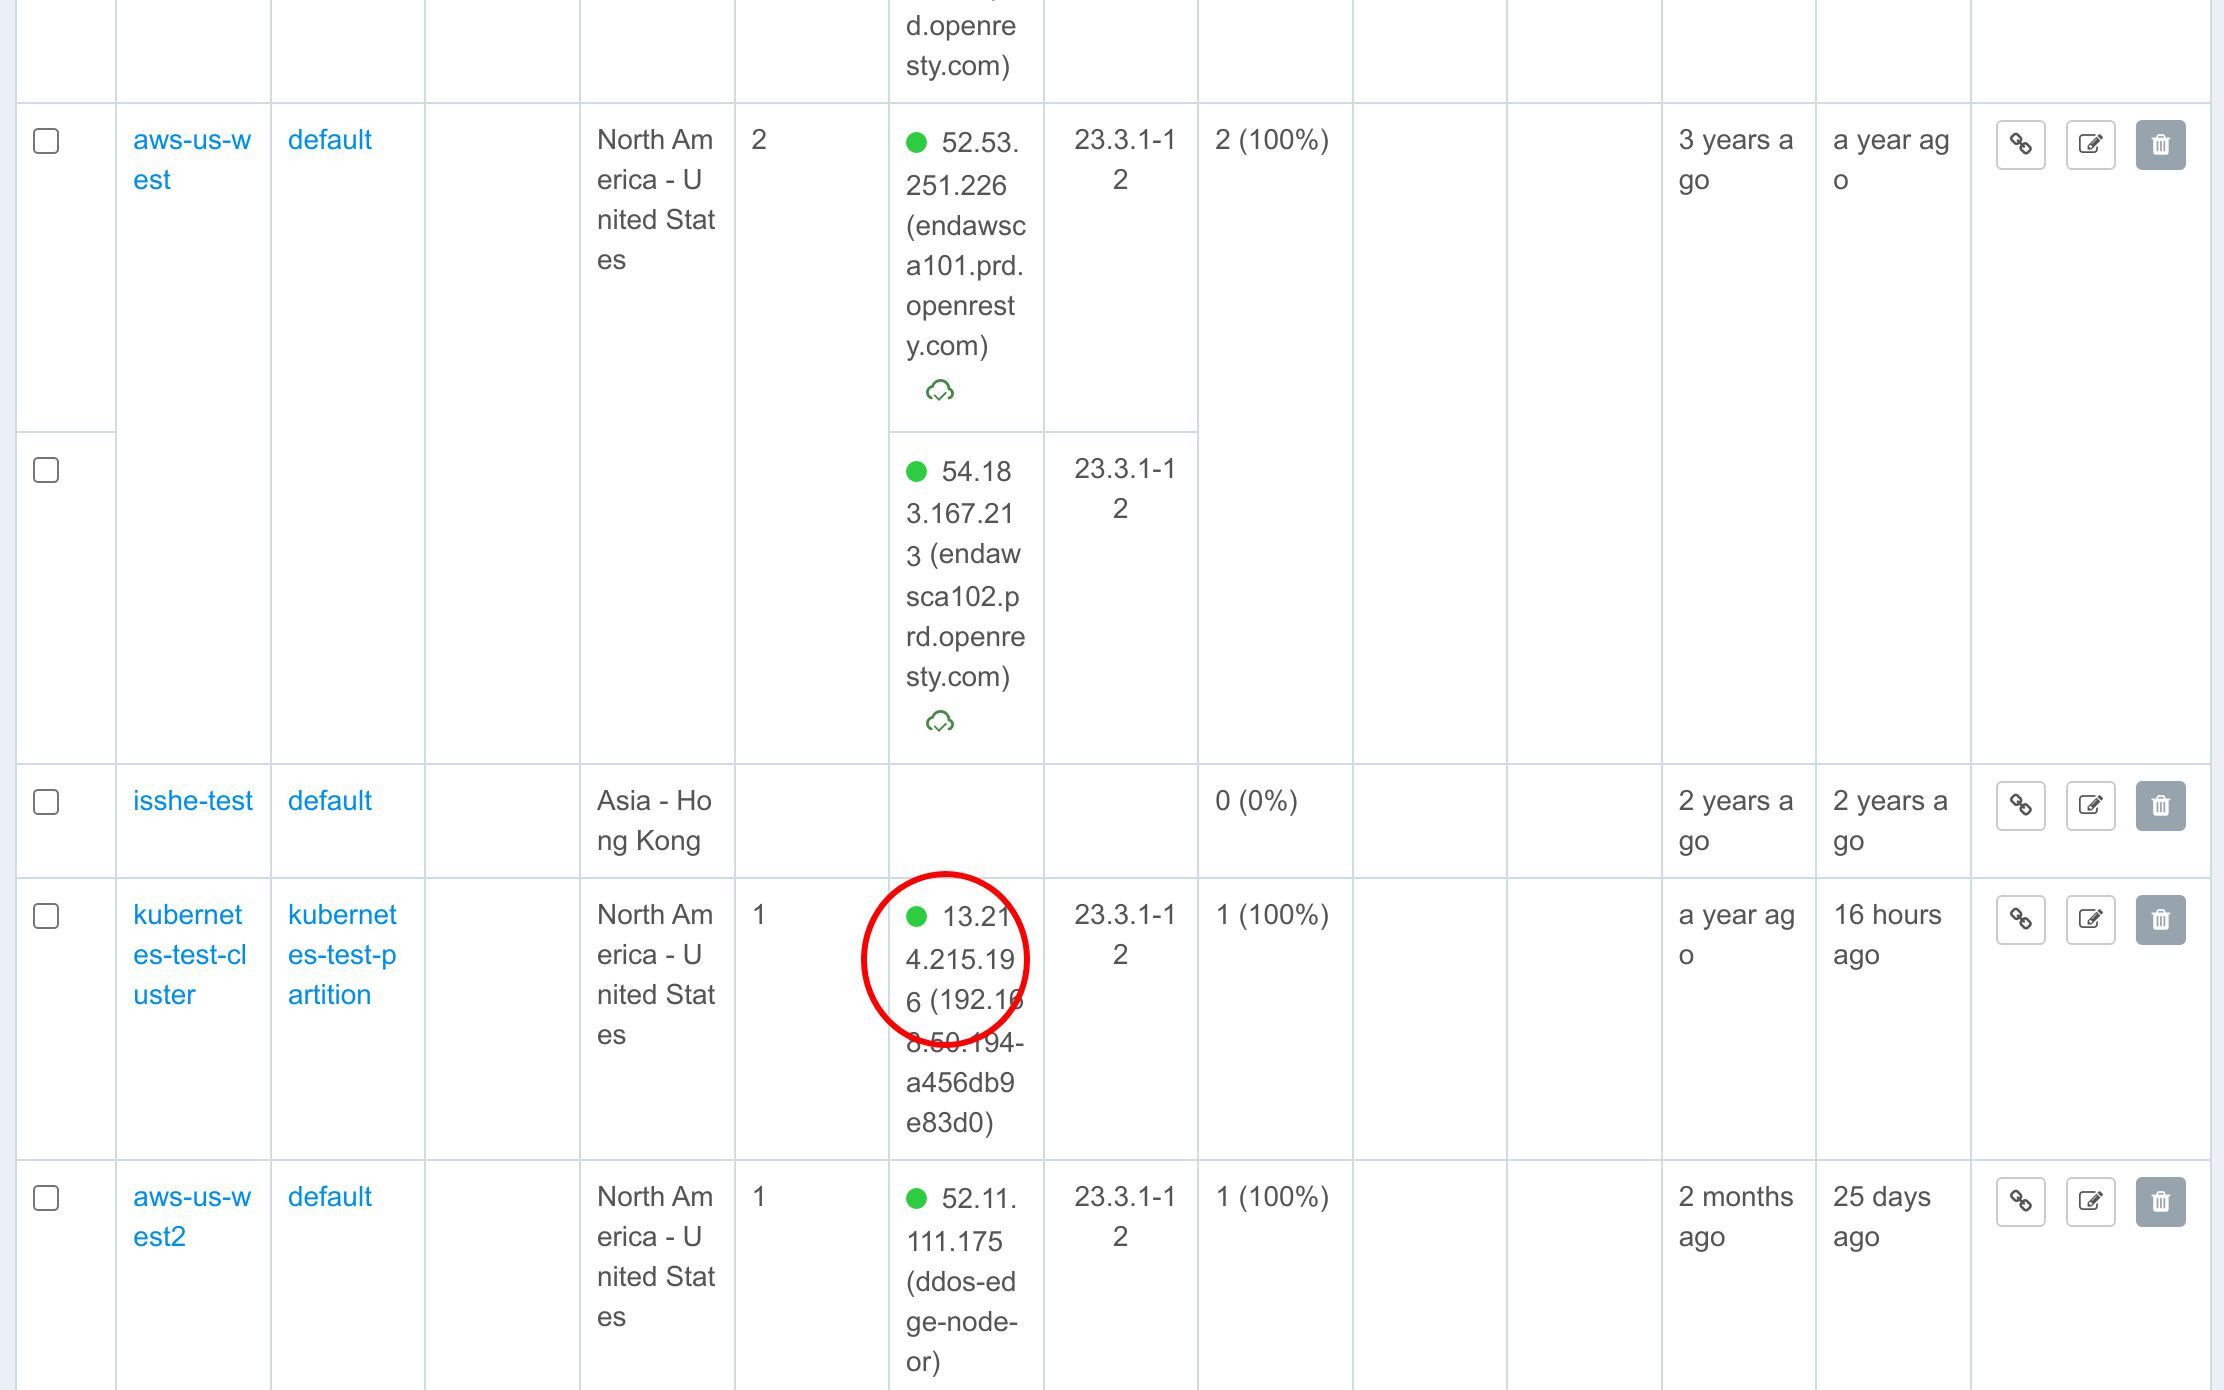
複製這個 IP 地址,以便我們可以在命令列上使用它。
在終端上,嘗試透過這個閘道器伺服器訪問 Kubernetes 服務。
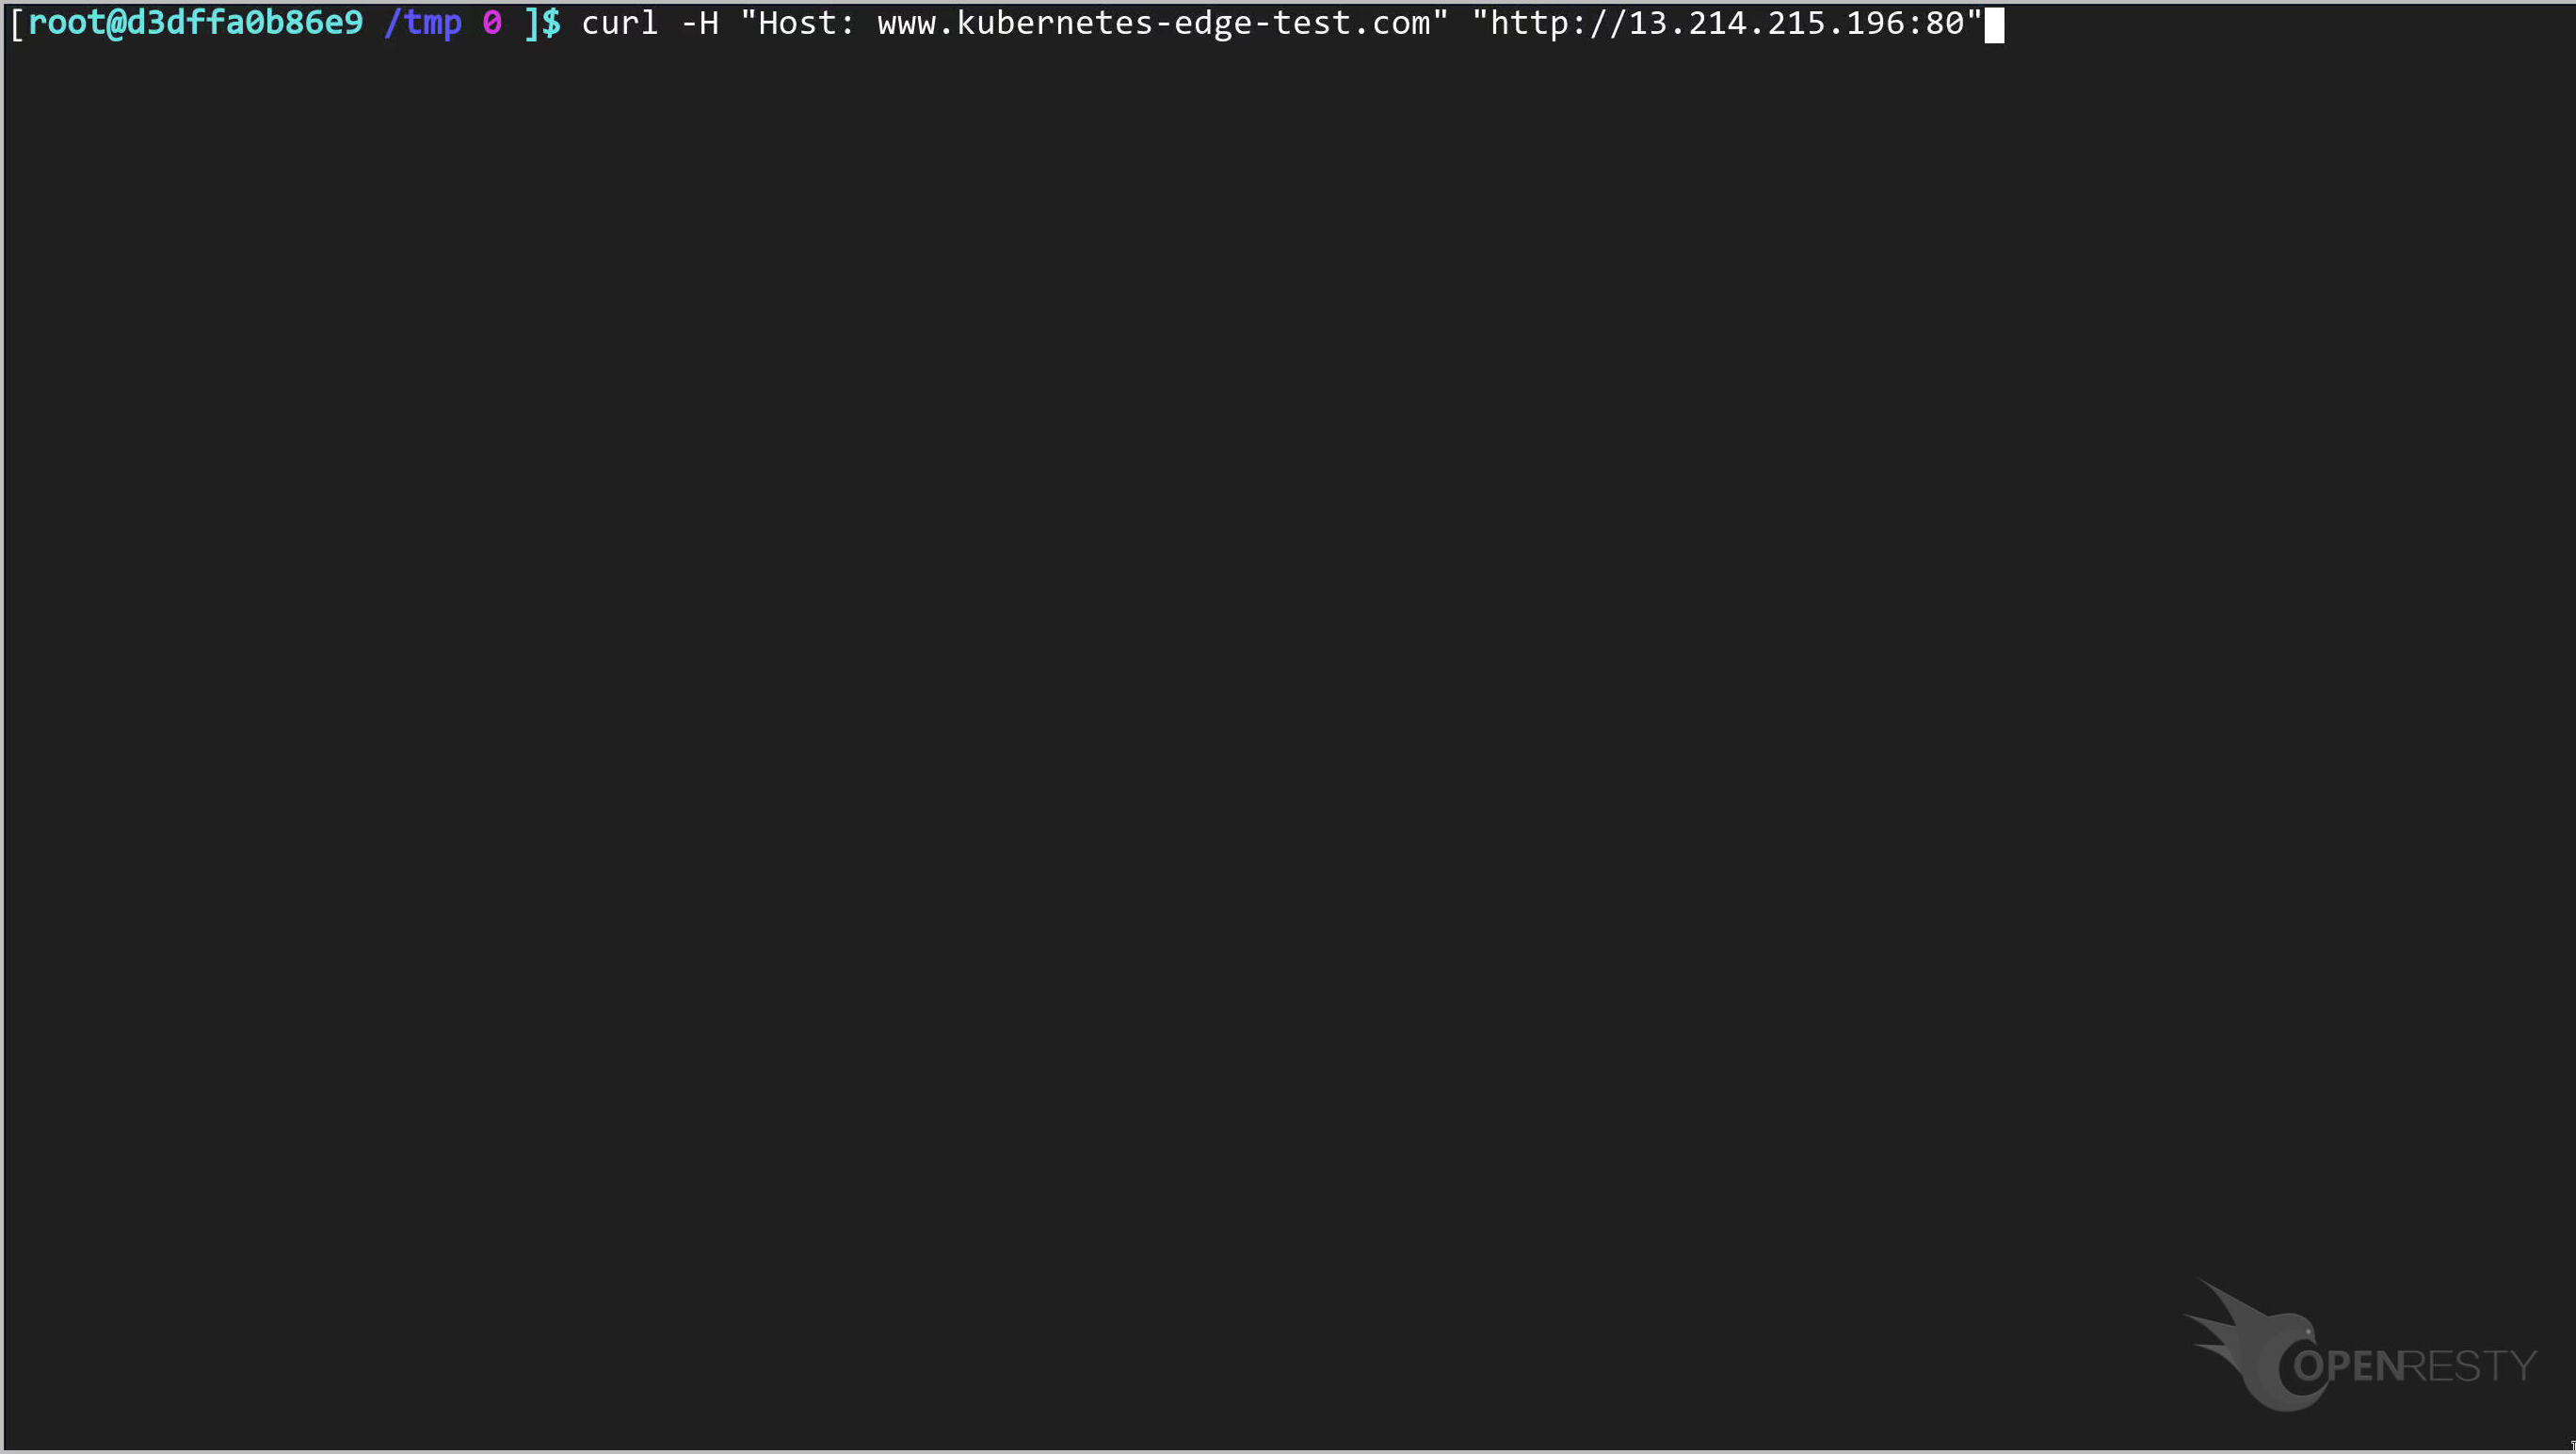
注意,我們使用的是剛才複製的閘道器伺服器的 IP 地址。
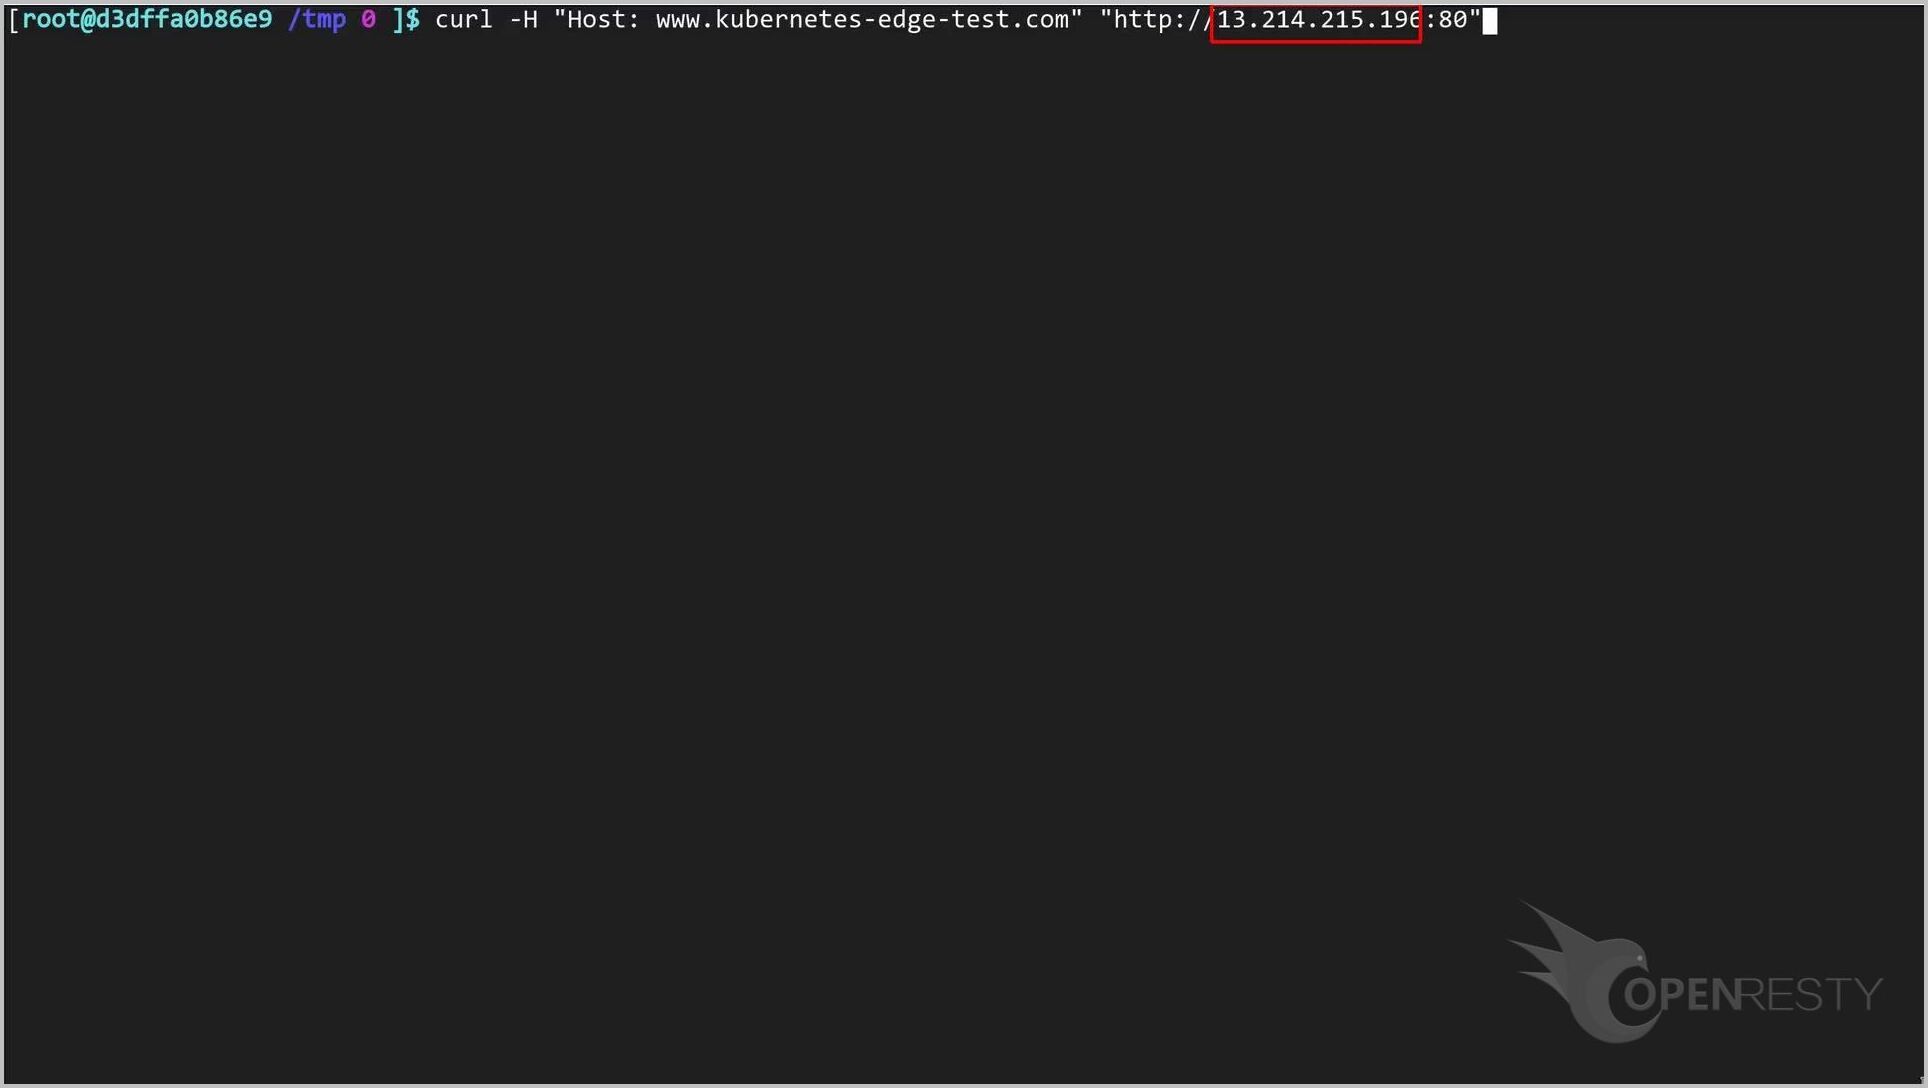
執行這個命令。
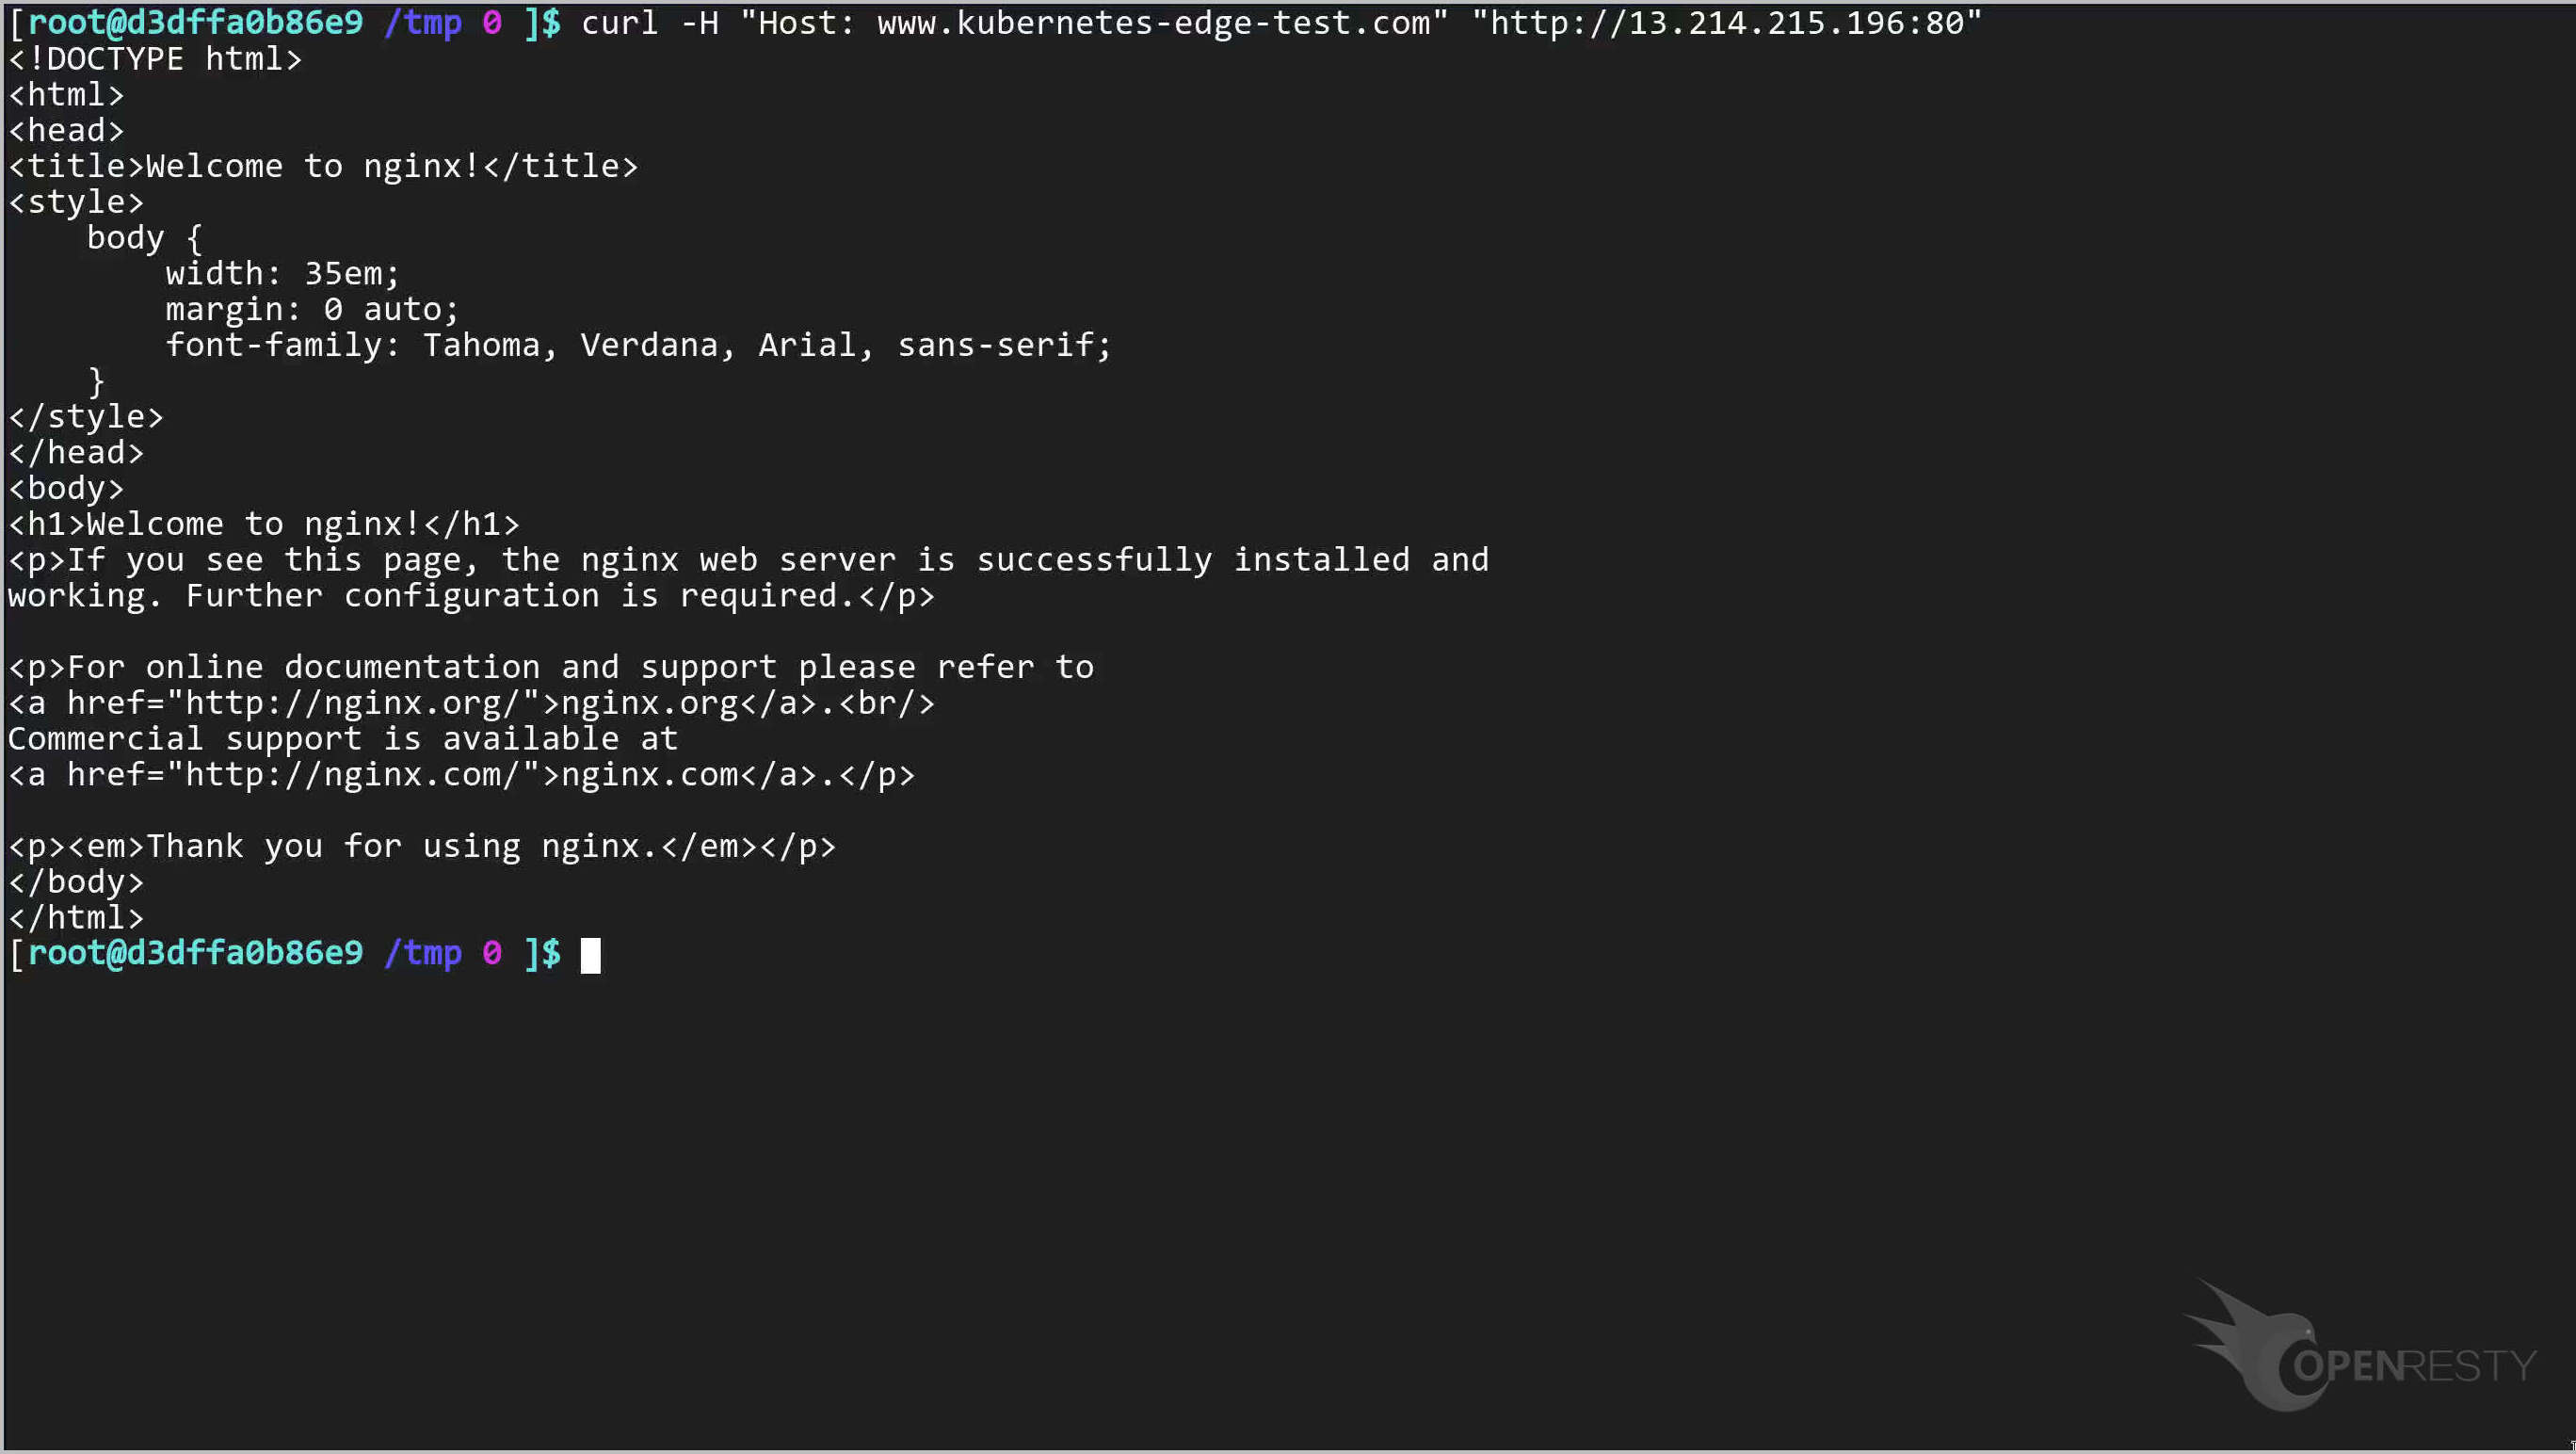
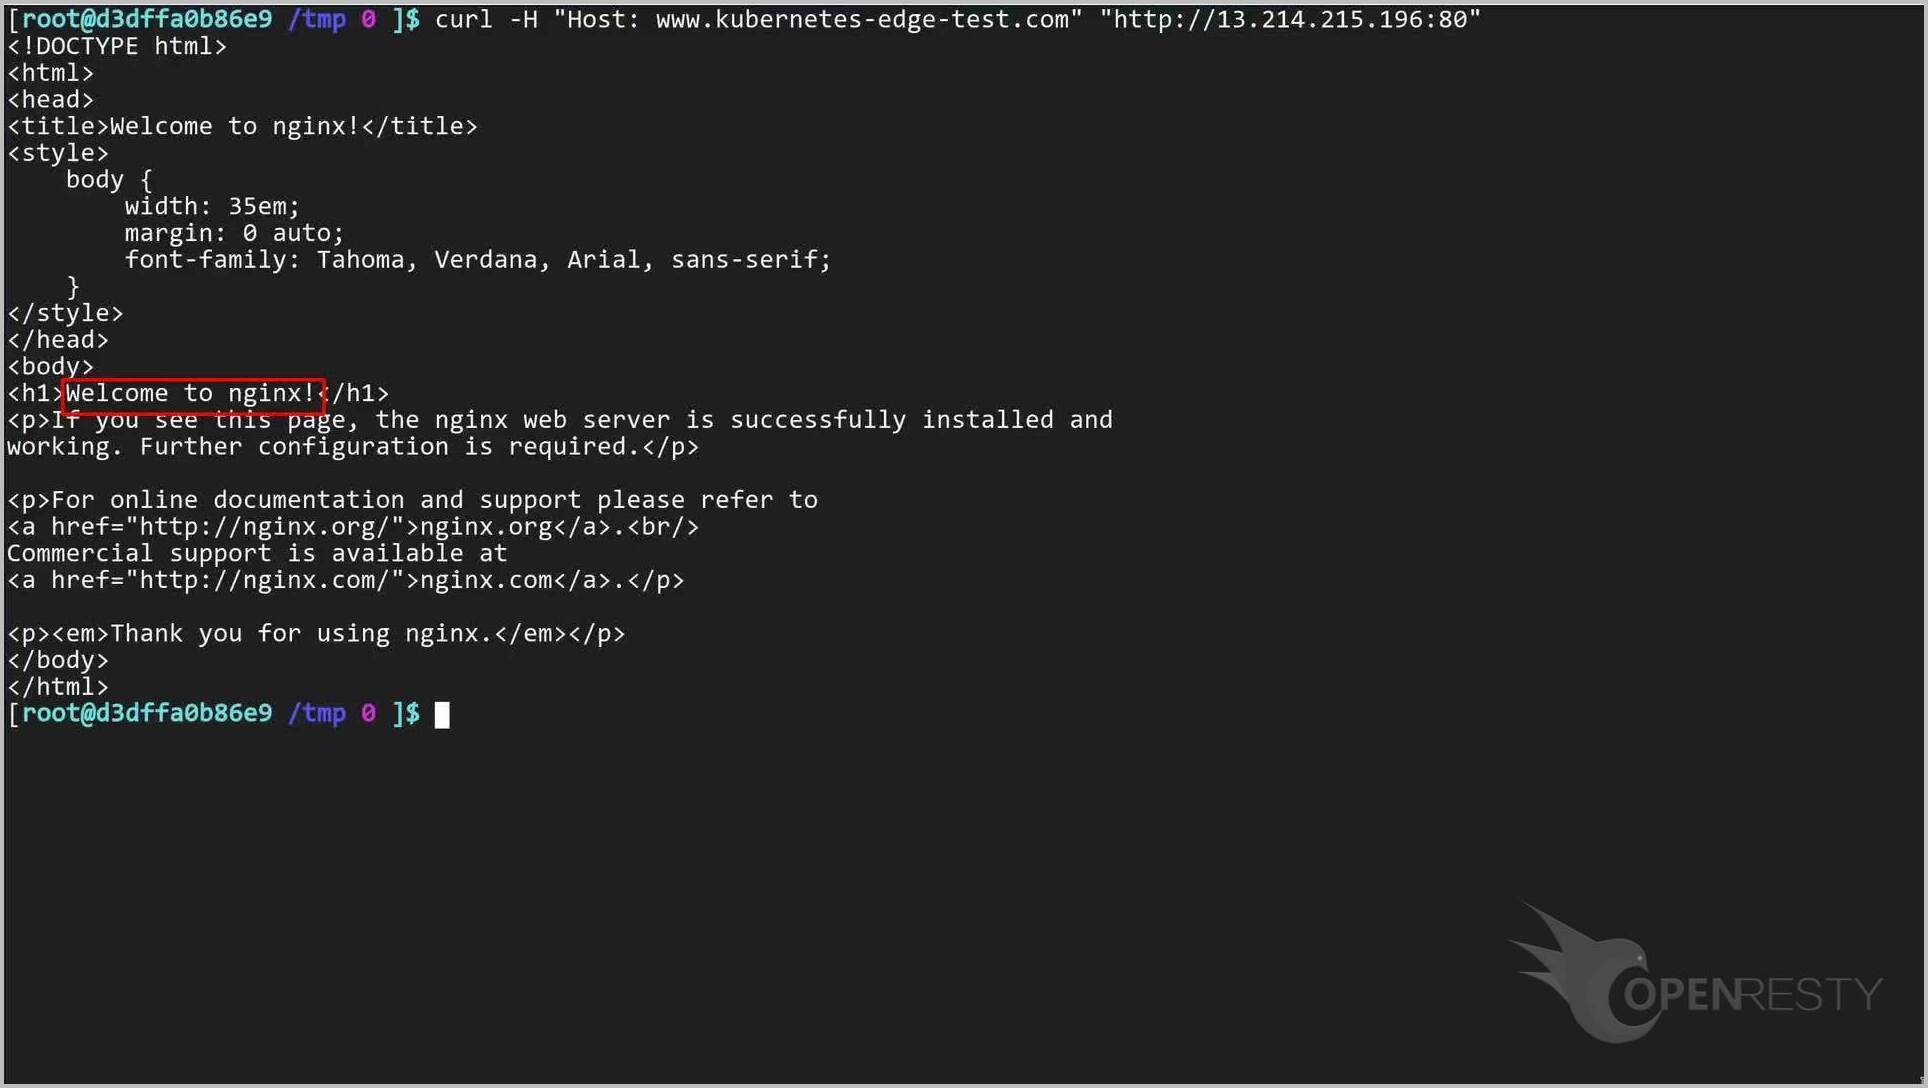
可以看到對這個服務的訪問是成功的。在本教程餘下的部分裡,我們將修改 Kubernetes 服務的配置。
我們將在不停機的情況下動態把 Kubernetes 節點的數量增加到 3 個。
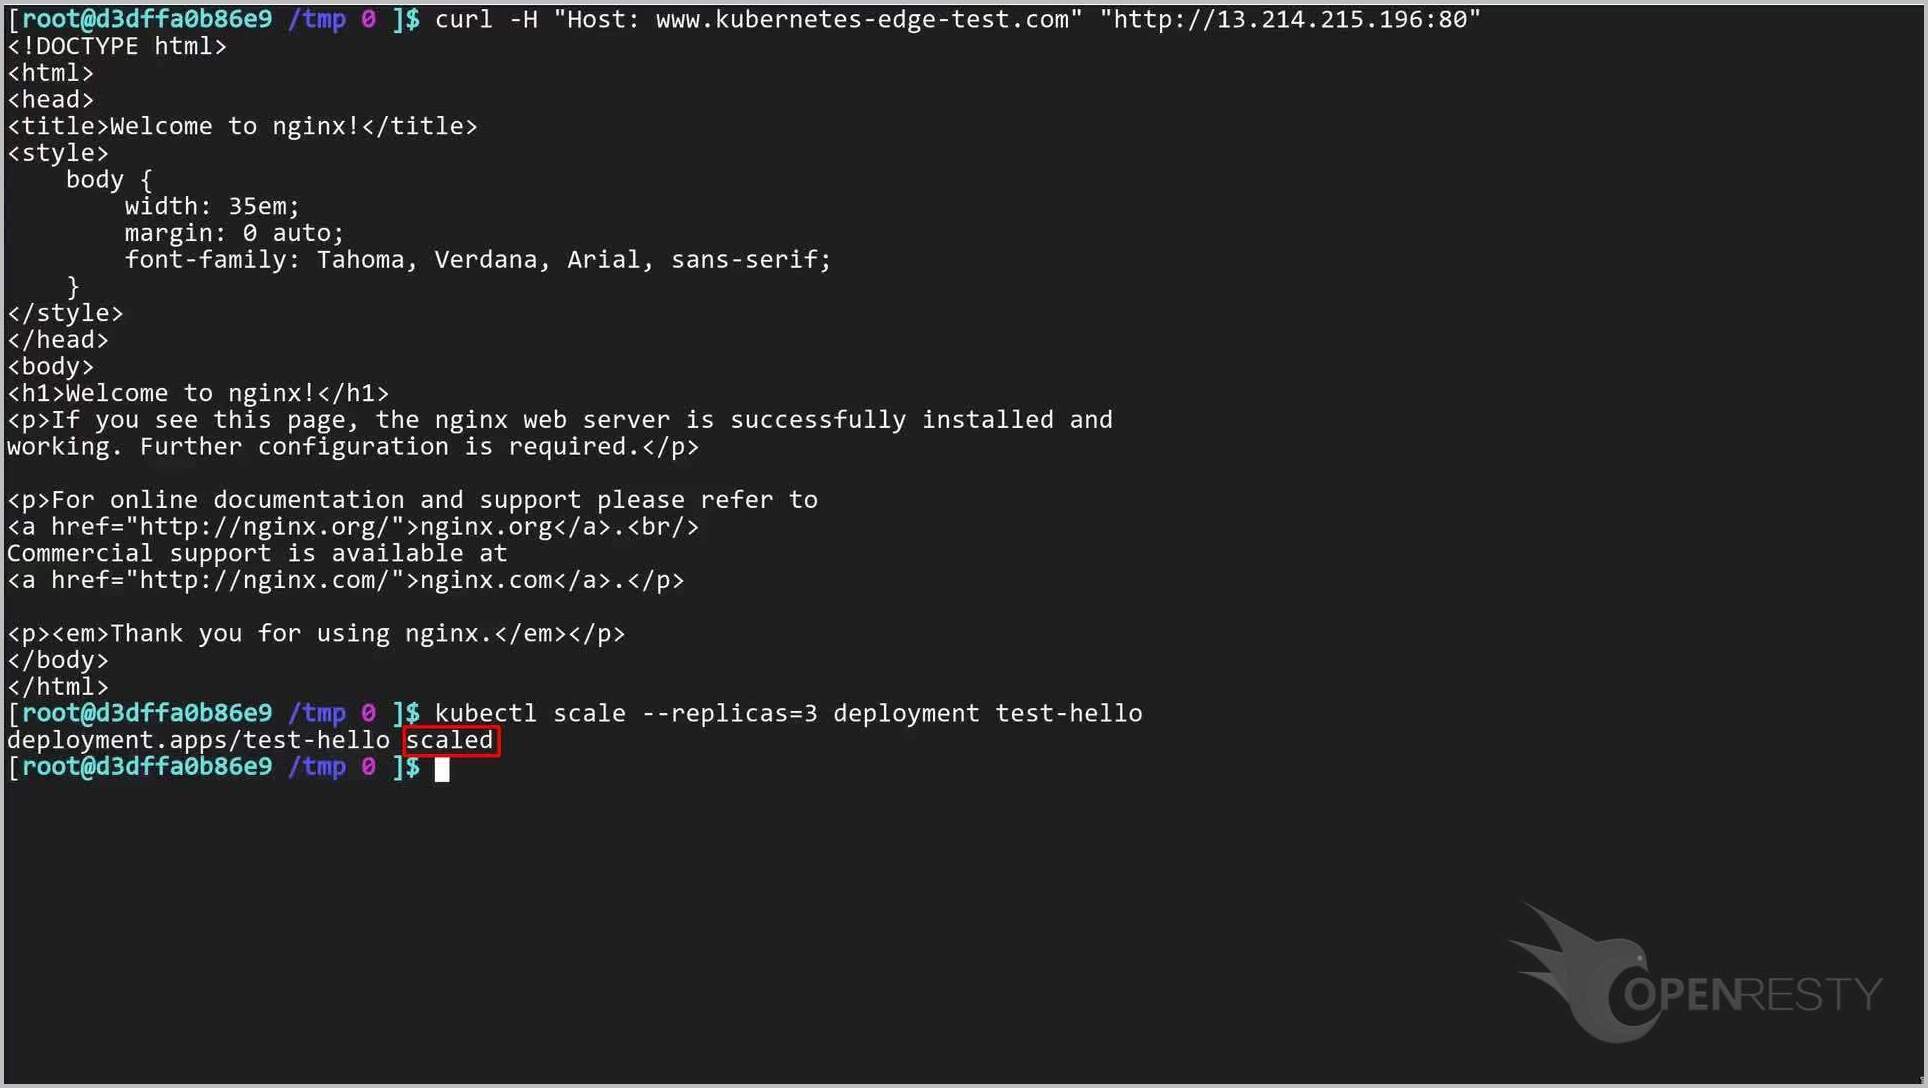
kubectl scale --replicas=3 deployment test-hello
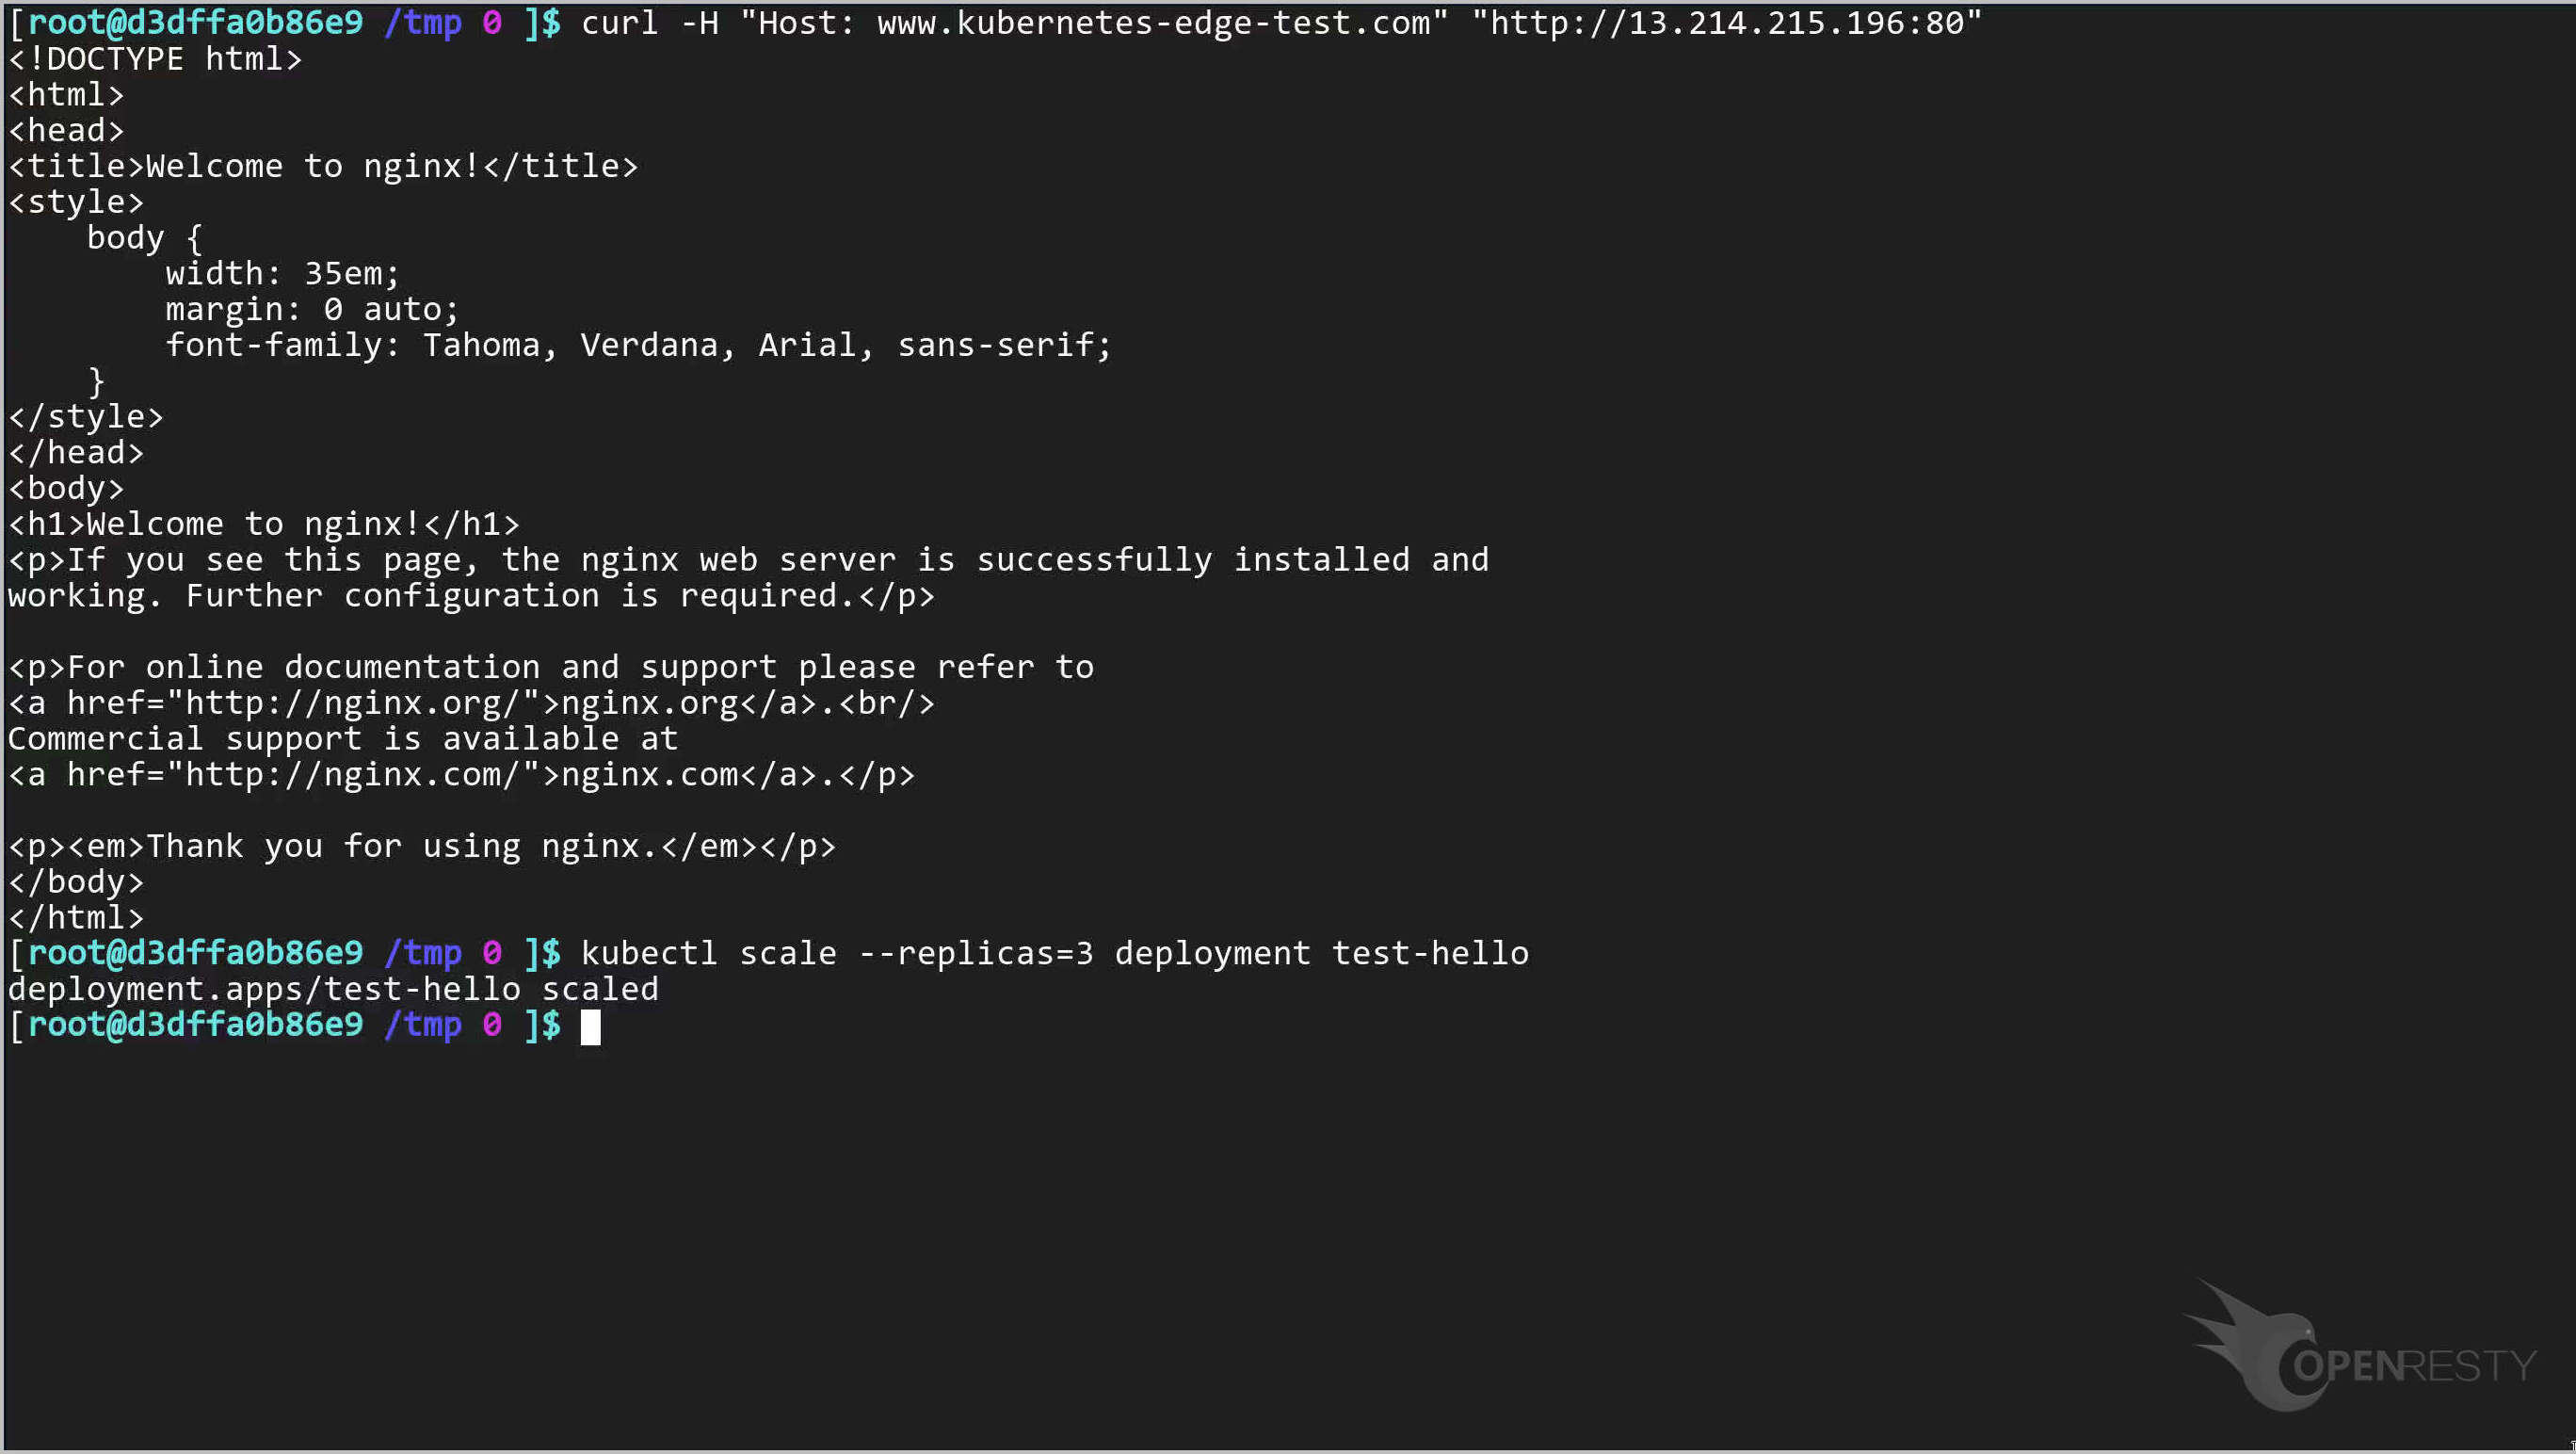
擴充套件成功完成。
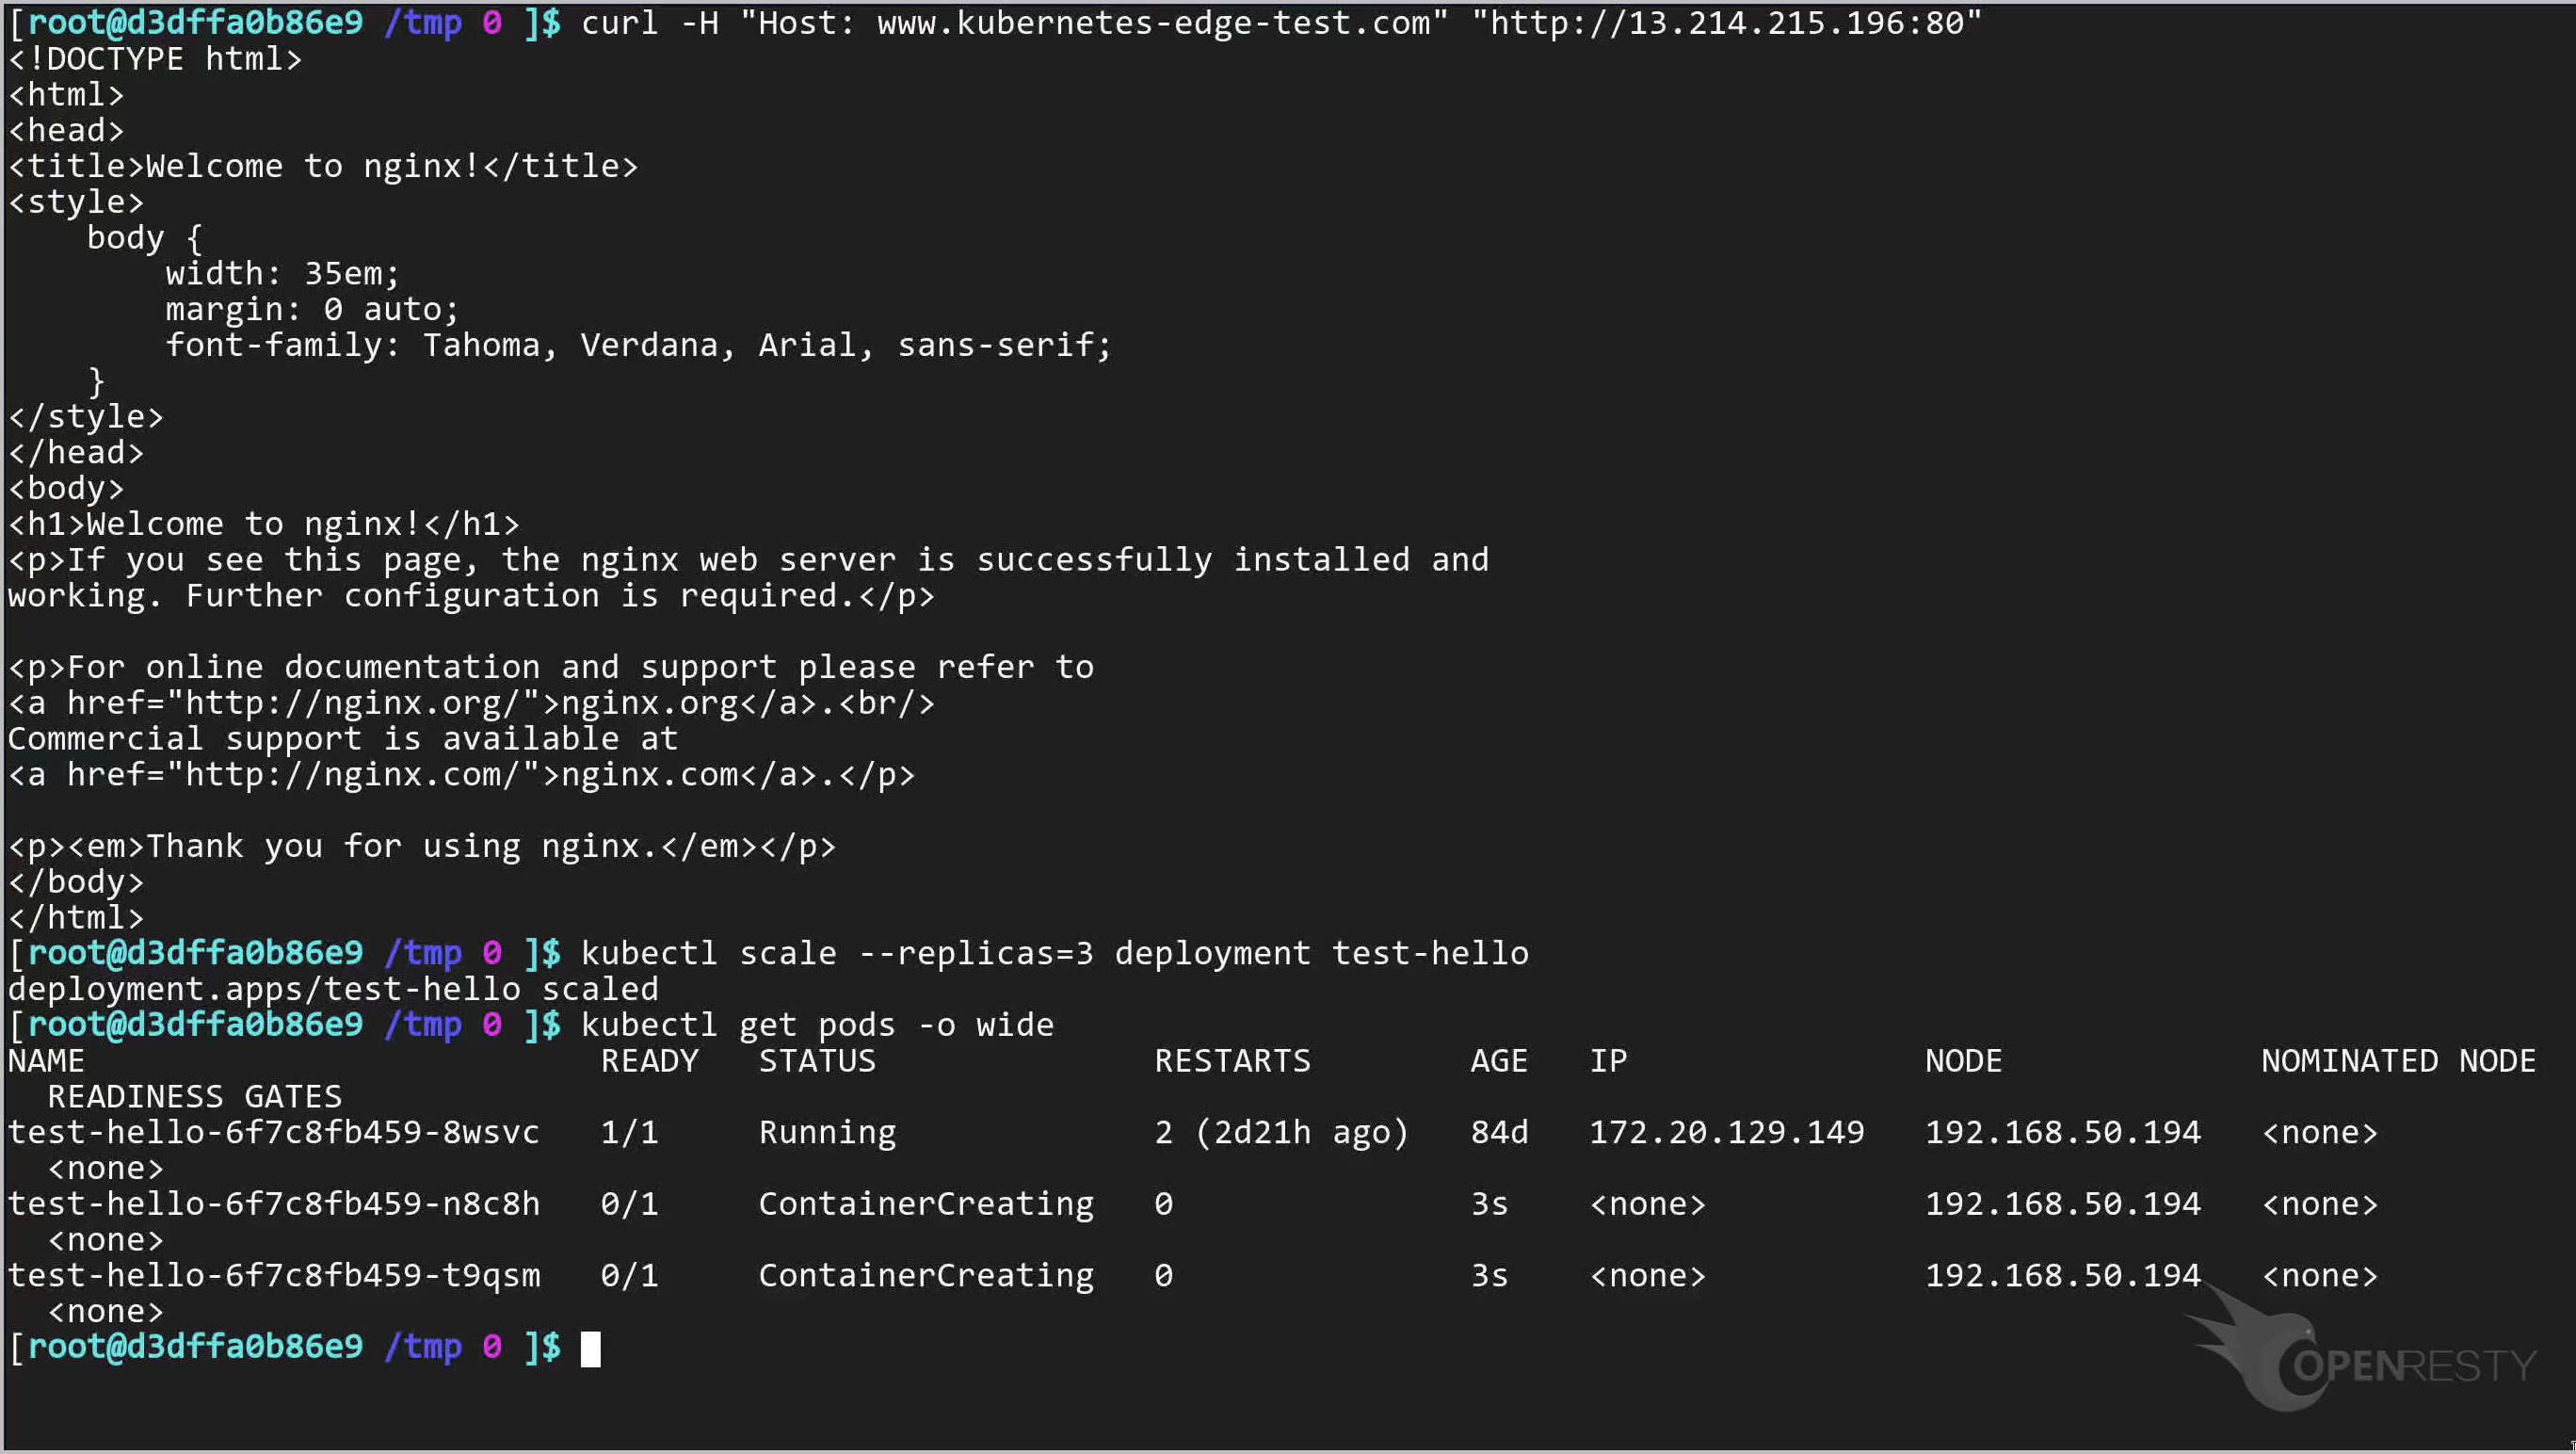
讓我們檢查一下新的節點。
kubectl get pods -o wide
現在確實有 3 個 Kubernetes 節點。
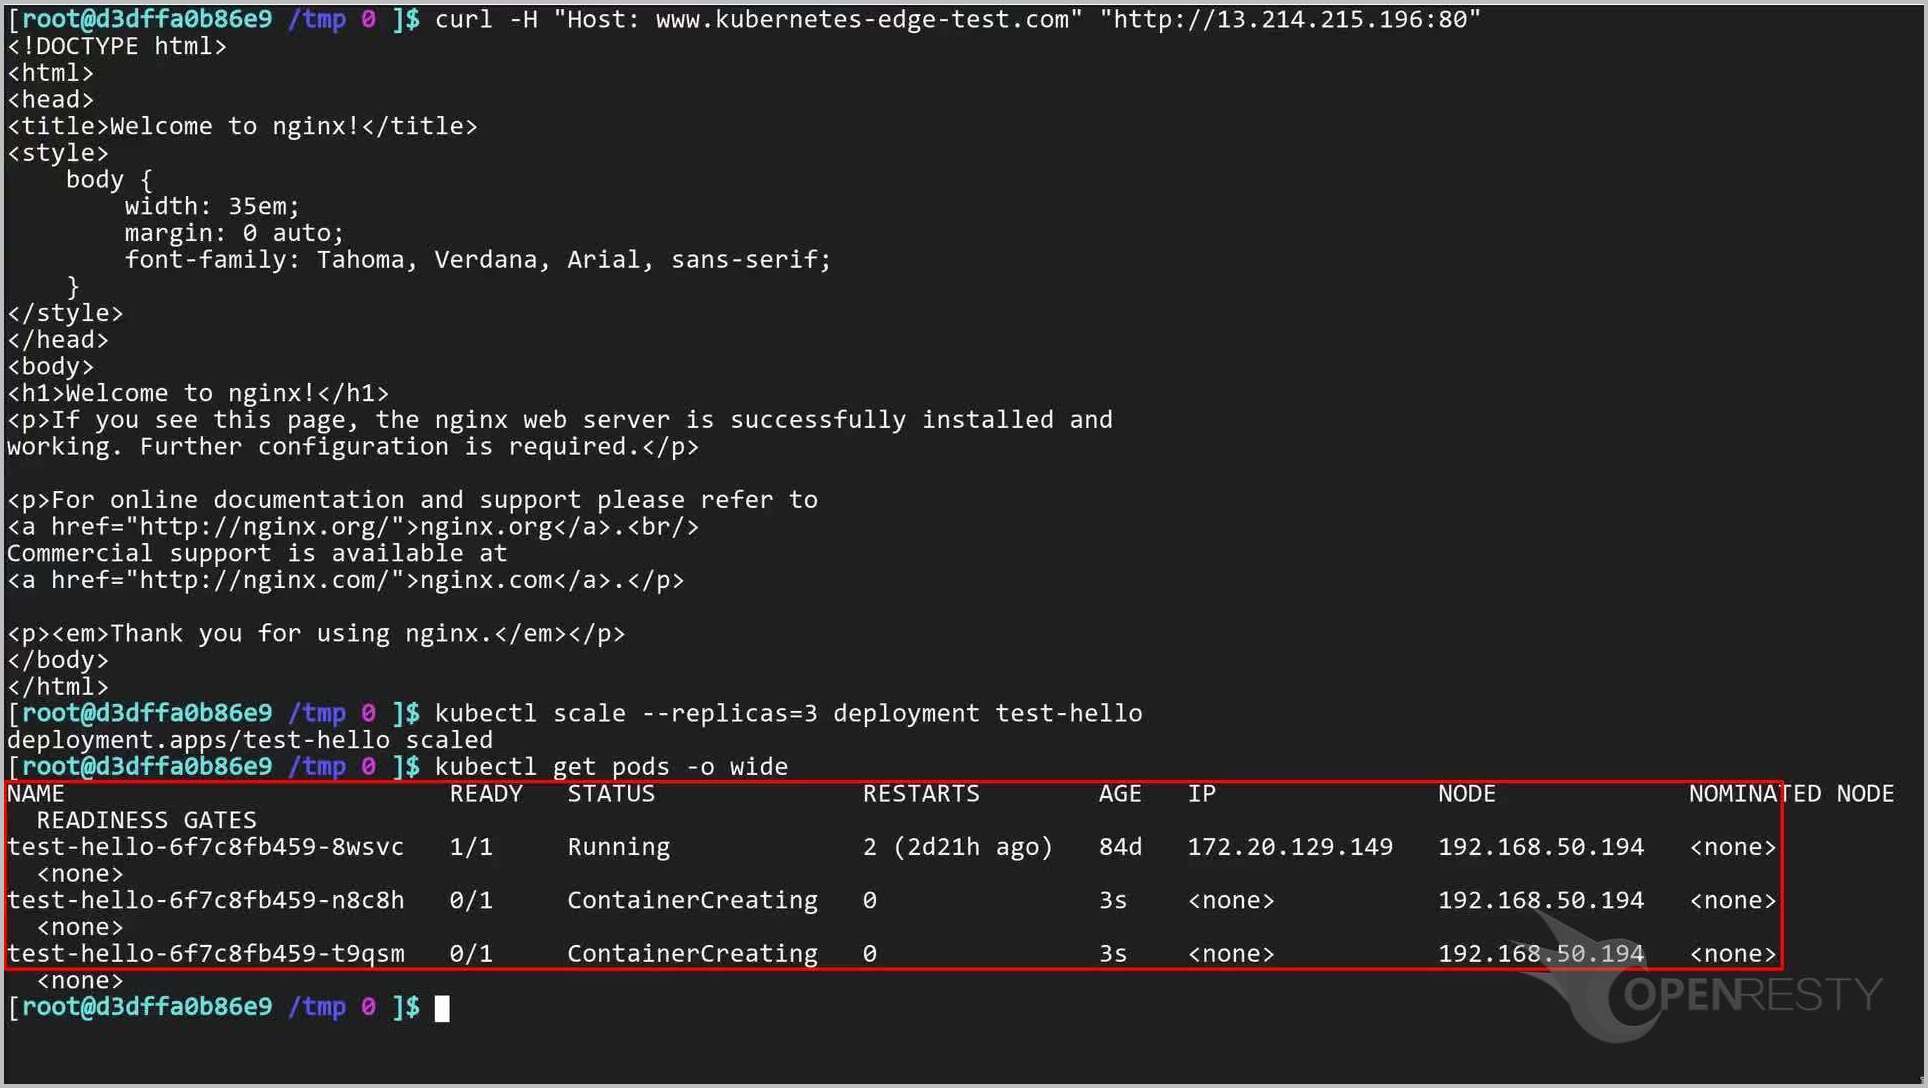
Edge Admin 會自動更新 Kubernetes 上游反映這個變化。
回到我們的 Edge 應用程式頁面來檢查一下。
返回到上游頁面。
重新整理 Upstreams 頁面更新資料。
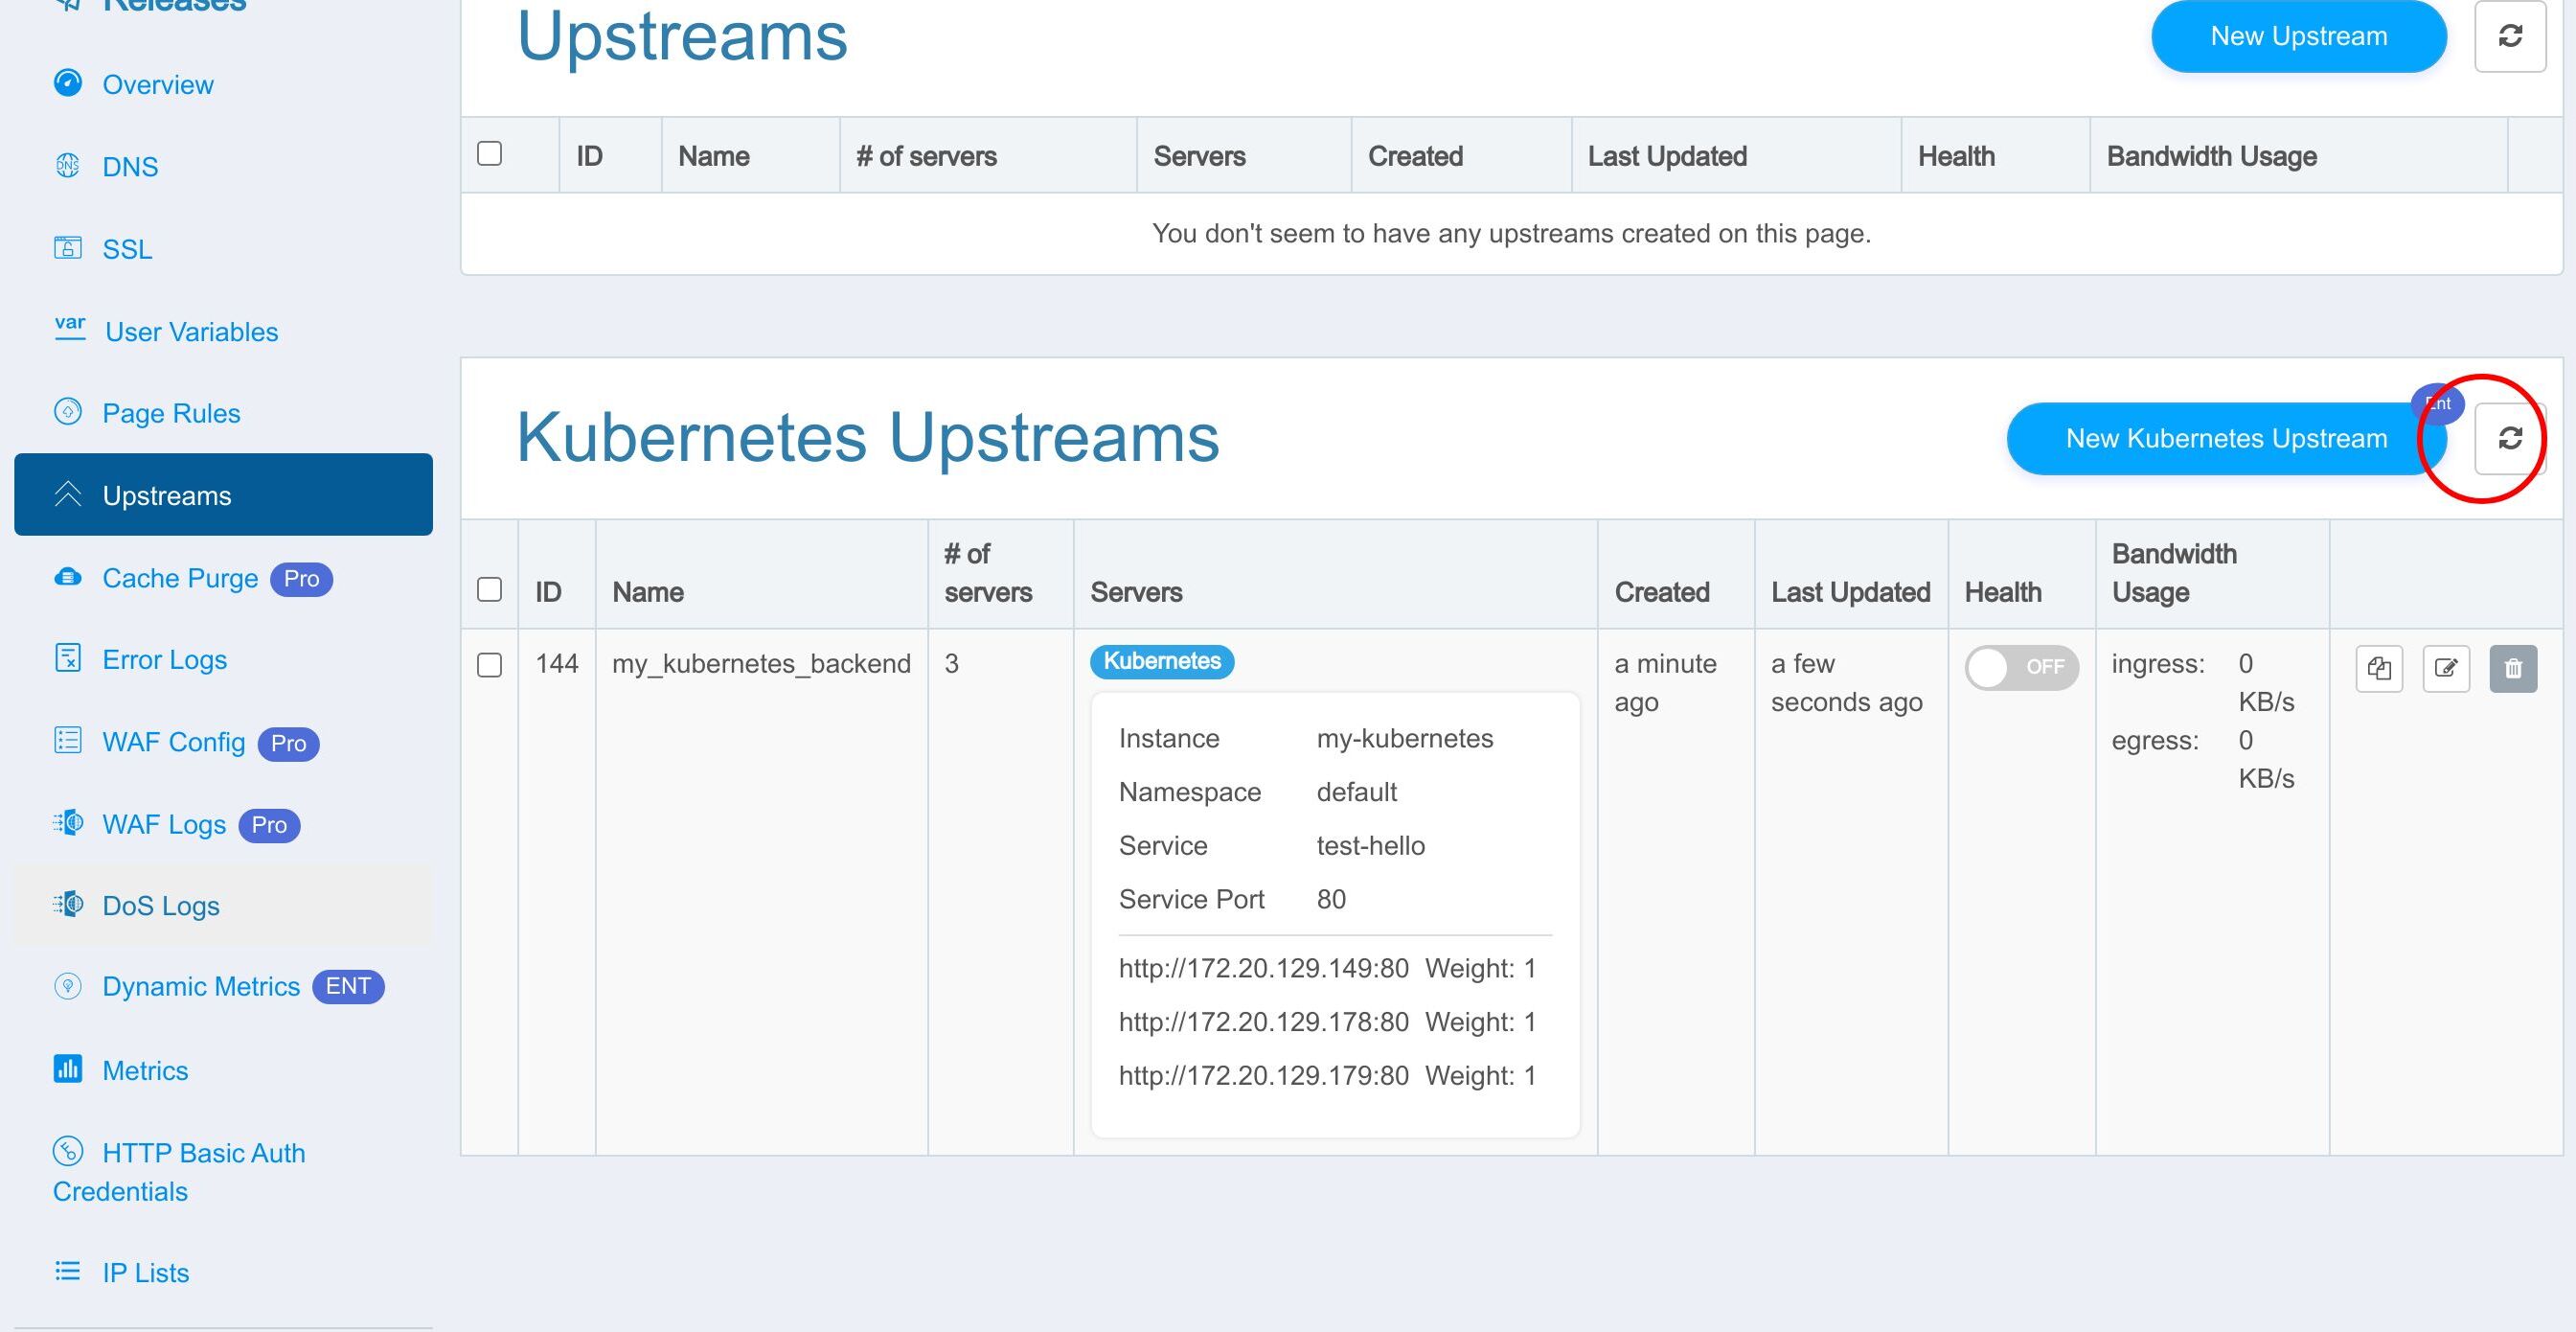
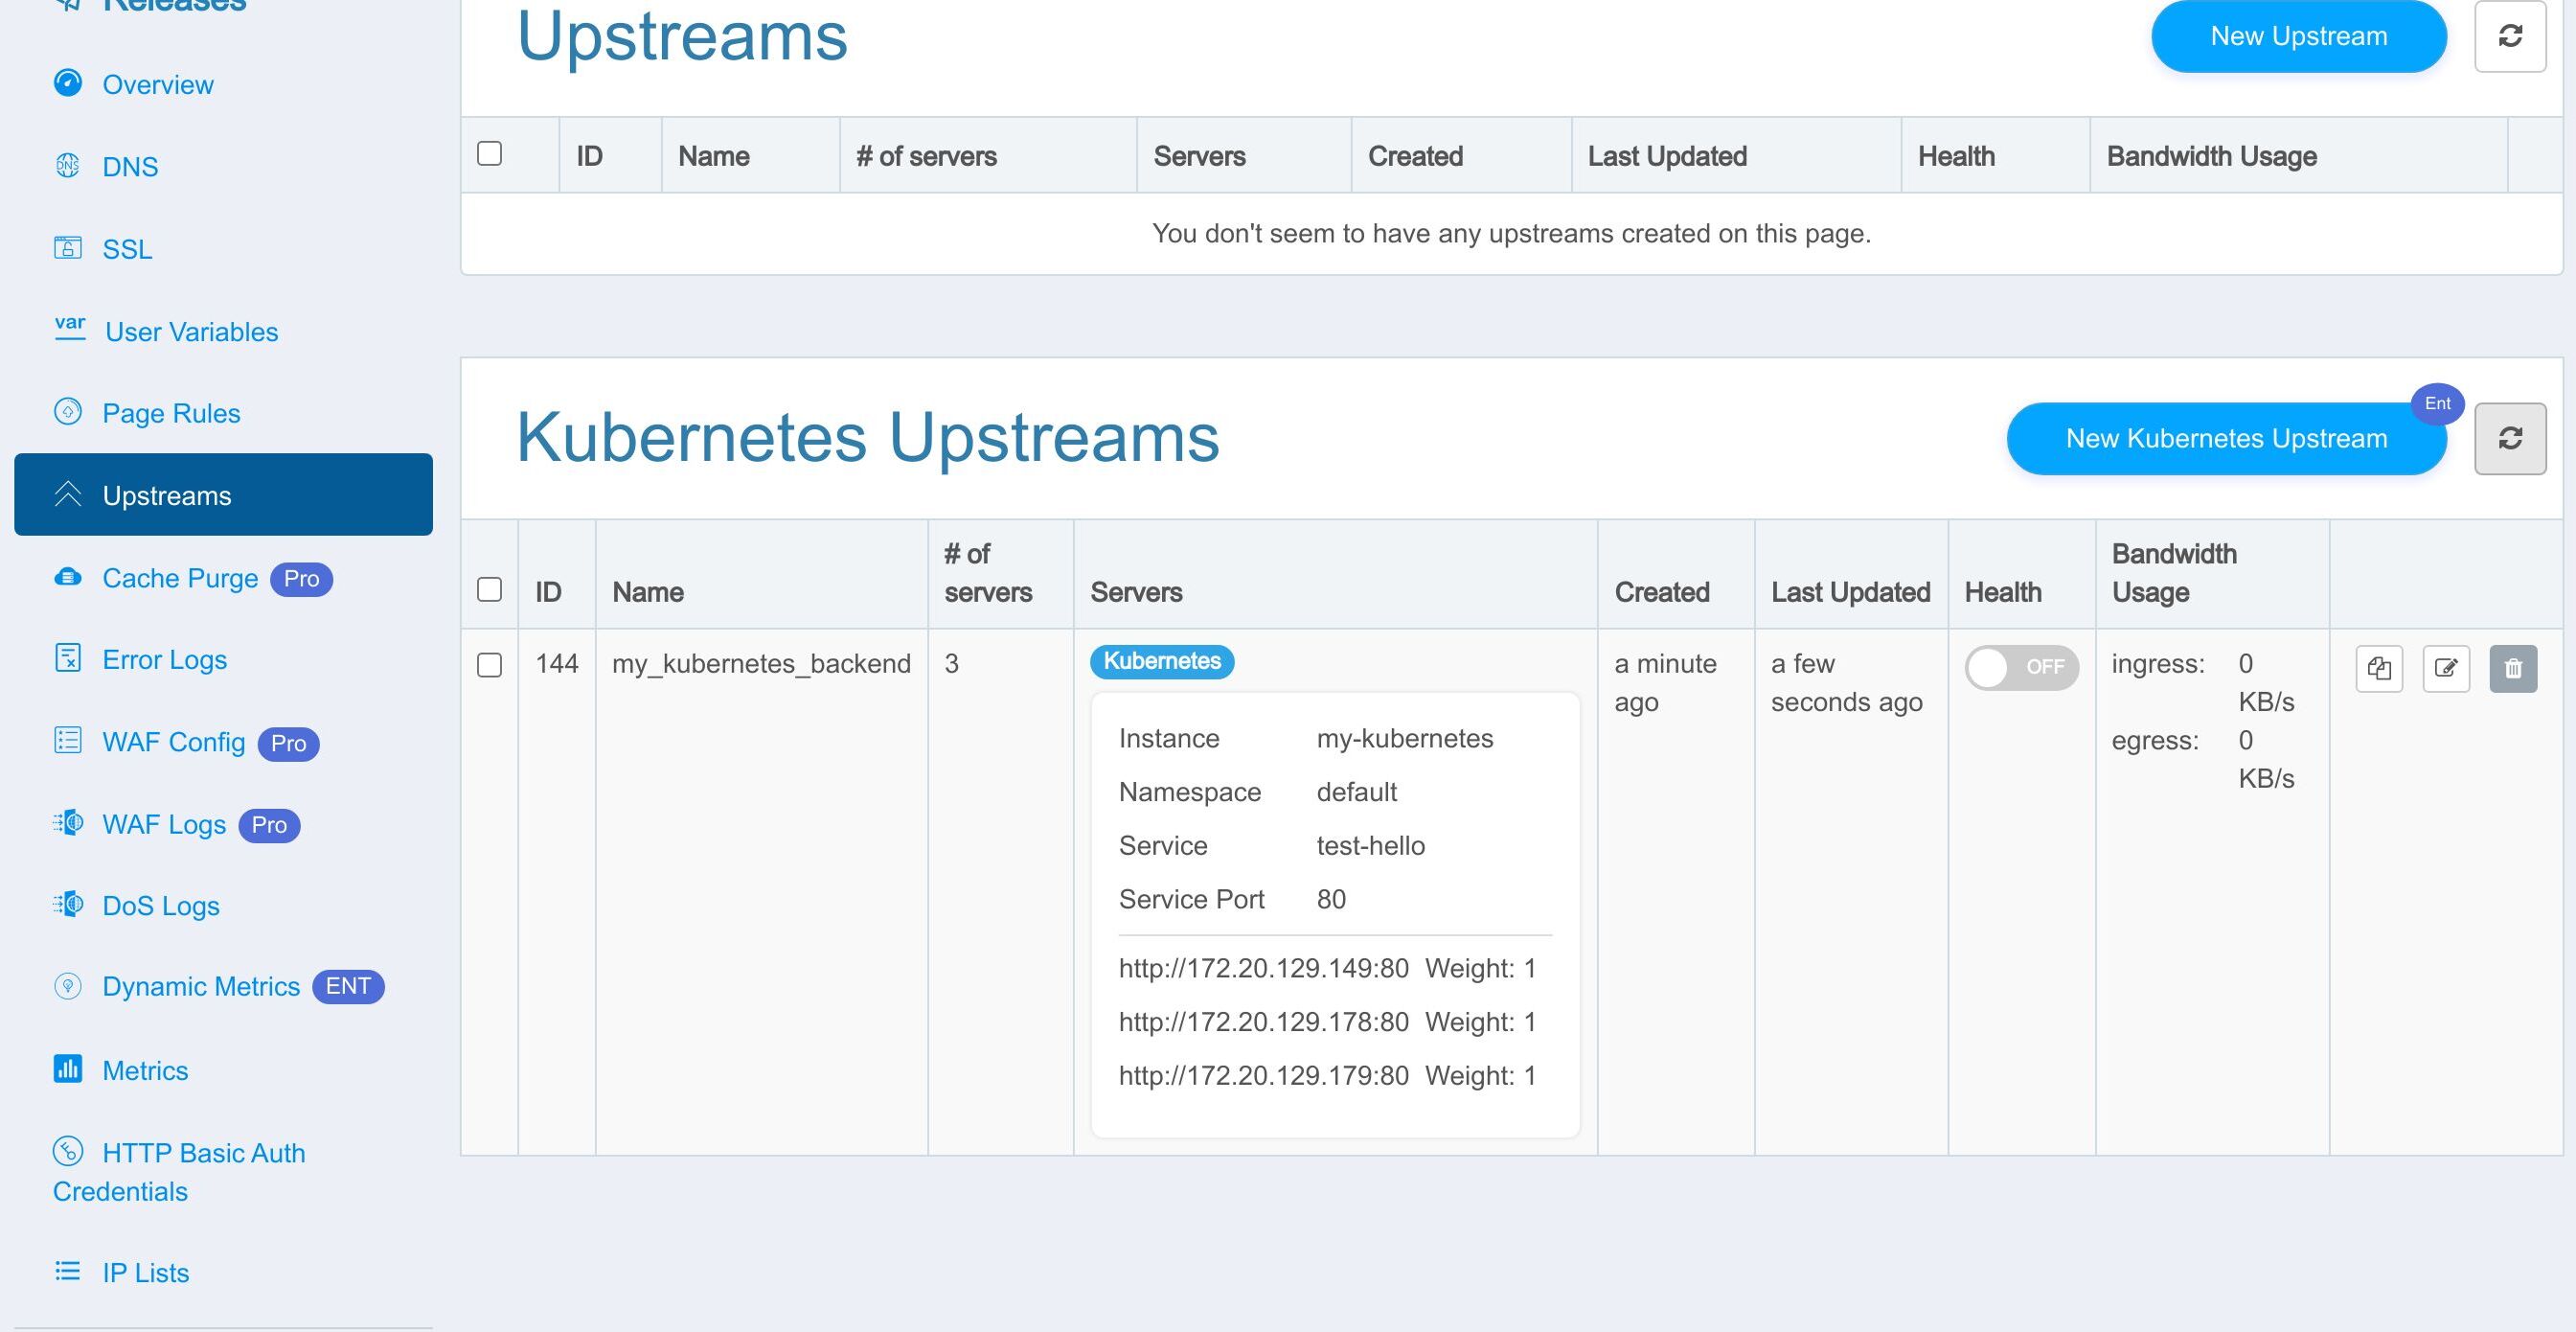
耶! Kubernetes 上游確實有 3 臺伺服器了!
同樣地,如果 Kubernetes 節點較少,Edge Admin 也會自動更新上游。這就是我今天要講的內容。
想了解 OpenResty Edge 如何管理完整的 Kubernetes 閘道器節點生命週期(涵蓋彈性伸縮事件與多叢集統一管控),可參閱 OpenResty Edge × Kubernetes:構建企業級雲原生閘道器的最後一公里。
常見問題
OpenResty Edge 可以用作 Kubernetes 的 ingress controller 嗎?
可以。OpenResty Edge 可作為 Kubernetes 叢集的 ingress controller,管理執行在 Kubernetes 容器內部的後端應用程式的流量。你先在 Edge Admin 中註冊 Kubernetes 叢集,建立一個繫結到 K8s 服務的 Kubernetes 上游,再用頁面規則代理到它即可。Edge 閘道器伺服器可以執行在 Kubernetes 叢集內部或外部。
Pod 擴縮容時 OpenResty Edge 如何更新上游?
Edge 的 Admin 伺服器透過 Kubernetes API 伺服器持續監控叢集,隨 Kubernetes 節點(或容器)上線、下線自動更新上游伺服器列表。在本教程中,把 test-hello 部署擴容到 3 個副本後,Kubernetes 上游自動顯示為 3 臺伺服器,全程無需手工改動。
更新 Kubernetes 上游需要過載或重啟 OpenResty Edge 嗎?
不需要。OpenResty Edge 的配置變更和上游更新都不需要伺服器過載、重啟或二進位制升級。變更會被推送到所有閘道器叢集和伺服器並實時同步,因此在高併發、高負載場景下依然高效、可擴充套件。
OpenResty Edge 閘道器可以執行在 Kubernetes 叢集外部嗎?
可以。Edge 閘道器伺服器既可以執行在 Kubernetes 叢集內部,也可以在外部。唯一要求是所在專用閘道器分割槽中的閘道器伺服器能連線到你的 Kubernetes 服務,而 Edge Admin 負責連線 Kubernetes 的 HTTPS API 伺服器來跟蹤 Pod 事件。
關於 OpenResty Edge
OpenResty Edge 是一款專為微服務和分散式流量架構設計的全能型閘道器軟體,由我們自主研發。它集流量管理、私有 CDN 構建、API 閘道器、安全防護等功能於一體,幫助您輕鬆構建、管理和保護現代應用程式。OpenResty Edge 擁有業界領先的效能和可擴充套件性,能夠滿足高併發、高負載場景下的苛刻需求。它支援排程 K8s 等容器應用流量,並可管理海量域名,輕鬆滿足大型網站和複雜應用的需求。
如果你喜歡這個教程,請訂閱這個部落格網站和我們的 YouTube 頻道 或 B 站頻道。謝謝!
關於作者
章亦春是開源 OpenResty® 專案創始人兼 OpenResty Inc. 公司 CEO 和創始人。
章亦春(Github ID: agentzh),生於中國江蘇,現定居美國灣區。他是中國早期開源技術和文化的倡導者和領軍人物,曾供職於多家國際知名的高科技企業,如 Cloudflare、雅虎、阿里巴巴, 是 “邊緣計算“、”動態追蹤 “和 “機器程式設計 “的先驅,擁有超過 22 年的程式設計及 16 年的開源經驗。作為擁有超過 4000 萬全球域名使用者的開源專案的領導者。他基於其 OpenResty® 開源專案打造的高科技企業 OpenResty Inc. 位於美國矽谷中心。其主打的兩個產品 OpenResty XRay(利用動態追蹤技術的非侵入式的故障剖析和排除工具)和 OpenResty Edge(最適合微服務和分散式流量的全能型閘道器軟體),廣受全球眾多上市及大型企業青睞。在 OpenResty 以外,章亦春為多個開源專案貢獻了累計超過百萬行程式碼,其中包括,Linux 核心、Nginx、LuaJIT、GDB、SystemTap、LLVM、Perl 等,並編寫過 60 多個開源軟體庫。
關注我們
如果您喜歡本文,歡迎關注我們 OpenResty Inc. 公司的部落格網站 。也歡迎掃碼關注我們的微信公眾號:
翻譯
我們提供了英文版原文和中譯版(本文) 。我們也歡迎讀者提供其他語言的翻譯版本,只要是全文翻譯不帶省略,我們都將會考慮採用,非常感謝!
相關文章
OpenResty XRay Jun 27, 2024

OpenResty XRay Sep 16, 2021

OpenResty XRay Dec 21, 2023

OpenResty XRay Dec 4, 2023

OpenResty XRay Nov 23, 2023